
Кратко
- RFC 7646 позволяет оператору резолвера прекратить проверку DNSSEC для выбранной ветви после того, как подготовленные специалисты установят: сбой вызван ошибкой конфигурации, а не атакой.
- Исключение локально, временно и узко: ответы под ним рассматриваются как данные неподписанной зоны, не получают подтверждения AD и должны снова проходить валидацию сразу после восстановления зоны.
Анализ
DNSSEC превращает рекурсивный резолвер из курьера в проверяющего. Он не просто находит ответ, а может построить цепочку аутентификации от подписанных данных DNS к одному из настроенных якорей доверия. Результат различает состояния Secure, Insecure, Bogus и Indeterminate. Если ответ признан Bogus, обычным итогом для клиента, который не запросил самостоятельную проверку, становится ошибка, а не пригодный ответ. Подтверждённые данные могут обозначаться битом AD. Именно эта граница принуждения придаёт DNSSEC смысл.
Но та же граница становится границей доступности, когда зона подписана неверно. Истёкшая подпись, сломанное делегирование или иной дефект валидации могут сделать домен недоступным через проверяющие резолверы, хотя авторитетный сервер продолжает отдавать данные DNS. Ошибка принадлежит оператору зоны, а отказ пользователи наблюдают на рекурсивном резолвере.
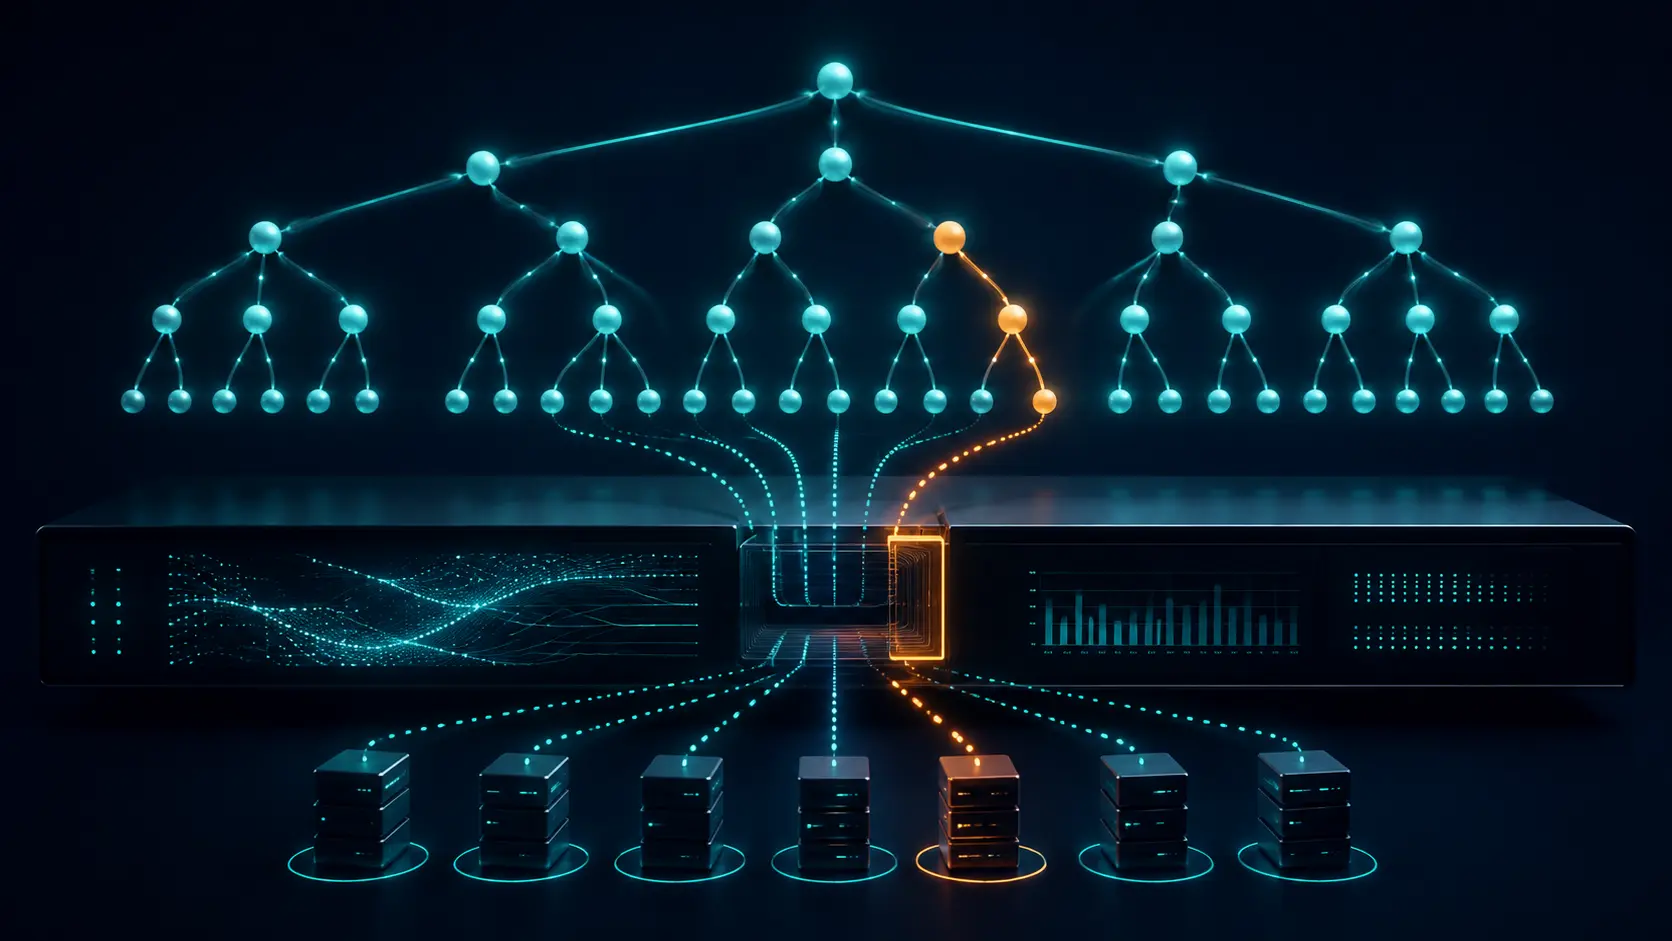
Для такого исключительного случая RFC 7646 определяет отрицательный якорь доверия — Negative Trust Anchor, NTA. Оператор выбирает доменное имя и поручает резолверу прекратить DNSSEC-валидацию в этой точке дерева. Ответы ниже выбранной ветви затем обрабатываются так, словно поступили из неподписанной зоны. Бит AD для них не устанавливается. Цепочка доверия выше ветви не переписывается, а подписанная зона не ремонтируется. Меняется лишь локальная политика внутри инфраструктуры резолвинга.
Место применения принципиально. Положительный якорь доверия задаёт точку, от которой может продолжаться аутентификация. Отрицательный якорь не публикует конкурирующую истину о DNS. Он предписывает одной административной системе временно не применять защиту, которую та обычно обеспечивает. Поэтому два пользователя могут одновременно запросить одно имя и получить разные эксплуатационные результаты: один резолвер продолжит отвечать ошибкой, другой с действующим исключением вернёт неаутентифицированные данные.
RFC не разрешает автоматическое спасение доступности. До установки NTA подготовленные технические специалисты должны определить, что отказ вызван ошибкой DNSSEC, а не атакой. Они также должны установить, что домен не сломан намеренно. Следует предпринять разумную попытку связаться с владельцем домена. Эти условия делают NTA решением по инциденту на основании доказательств, а не скрытой ветвью повторной попытки при каждом сбое валидации.
Различие важно, поскольку сетевой симптом сам по себе не доказывает причину. Ошибка проверки может быть случайным эксплуатационным дефектом, но зафиксированный набор источников не устанавливает доброкачественность какого-либо конкретного сбоя. Он также не показывает, какие названные операторы сейчас используют NTA, насколько часто и предотвратил ли такой механизм измеренный простой. Это неизвестные, для которых нужны данные самих операторов. То, что NTA предназначен для подтверждённой ошибки конфигурации, — факт. Утверждение, что конкретный инцидент заслуживает такого исключения, было бы отдельным суждением.
Второй элемент контроля — область действия. Исключение следует закреплять за конкретным неисправным доменом или поддоменом. Оно не должно отключать проверку у родительского имени или в посторонних ветвях. Если обоснованная граница — service.example, исключение выше по дереву сделает больше данных приемлемыми без аутентификации и расширит радиус воздействия сильнее, чем позволяют доказательства.
Третий элемент — время. RFC 7646 требует настроенного срока жизни и автоматического истечения. NTA не следует оставлять дольше одной недели. Пока исключение действует, реализациям следует периодически повторять проверку и удалить его сразу после успешной валидации. При удалении нужно очистить кешированные данные в затронутом узле и ниже, чтобы ответы, допущенные во время исключения, не пережили возвращение аутентификации.
Механизм не сводится к абстрактному выбору между безопасностью и доступностью. Это ограниченный обмен. Пользователи и владельцы сервиса снова получают доступ к затронутой ветви. Взамен они теряют гарантию DNSSEC для неё на время исключения. Корректно обслуживаемые зоны в других ветвях должны продолжать проверяться. Такое распределение пользы и цены следует из механики протокола, но его деловую ценность нельзя выразить числом без данных о трафике, зависимостях и инцидентах конкретного парка резолверов.
Эксплуатационный контур завершает наблюдаемость. RFC 7646 рекомендует публично раскрывать действующие и прошлые NTA, включая время включения и удаления. Рекомендация отвечает на пробел: исходный механизм не определял отдельный код ответа DNS, сообщающий клиенту о применённом NTA. Ответ без AD показывает отсутствие гарантии аутентификации, но сам по себе не объясняет причину.
Позже Extended DNS Errors расширили диагностический словарь. RFC 8914 определяет коды DNSSEC Indeterminate, DNSSEC Bogus и других проблем проверки. EDE помогает резолверу объяснить отказ, однако остаётся диагностикой. Он не меняет обработку DNS и сам не аутентифицирован, если не защищена окружающая транзакция DNS. Сообщение EDE — повод для расследования, а не разрешение создать исключение.
У контрфакта есть цена с обеих сторон. Отказ от NTA сохраняет политику проверки, но способен продлить недоступность сломанной подписанной ветви. Глобальное отключение валидации или перевод пользователей на непроверяющий резолвер может вернуть больше доступности, однако потеря гарантии выйдет далеко за пределы доказательств. Узкий NTA занимает середину: ограничивает исключение аутентификации и оставляет обязанность исправить зону её владельцу.
Поэтому запись об одобрении становится частью контрольной поверхности. RFC не предписывает единую корпоративную цепочку, но из его требований следует содержимое защищаемой локальной записи: кто одобрил исключение, какие данные указывают на ошибку, а не атаку, точная ветвь, время активации и истечения, контакт с владельцем домена, результаты повторной проверки, окончательное удаление и очистка кеша. Такая запись не превращает анализ в протокольный факт. Она делает суждение оператора проверяемым.
Для понимания риска не нужны обвинения. Механизм намеренно силён: он способен вернуть сервис, не изменяя его сломанную подписанную зону. То же свойство подвергает пользователей риску, если диагноз неверен или временное исключение становится нормой. Поэтому ответственный вывод уже формулы «доступность должна победить»: NTA допустим только как именованное, ограниченное по времени исключение аутентичности с человеческим одобрением, доказательствами, раскрытием, автоматическим истечением и подтверждённым удалением.
Источники
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров