Resumo
- Uma VPN que trabalha por rotas instala no host uma rota padrão apontando para o túnel; a opção 121 do DHCP permite que um servidor na rede local entregue rotas com prefixos concretos, e o prefixo mais longo vence. Nos testes dos pesquisadores, o canal de controle continuou ativo e o kill switch não entrou em ação.
- O identificador CVE-2024-3661 não descreve o bug de um fornecedor. A declaração da CNA nomeia IETF DHCP versão 0, o NVD lista sete famílias de clientes comerciais em configurações enriquecidas, e os pesquisadores falam de um conjunto mais amplo — três escopos que não podem ser lidos como um só.
- A recomendação mais forte da Leviathan Security Group, Inc., é de camada de provedor: network namespaces, com os namespaces do Linux descritos como correção completa. Nenhum aviso de fornecedor foi lido aqui, então nada neste texto afirma que algum produto nomeado hoje recuse uma rota vinda da opção 121.
Nenhum artigo deste arquivo cobria TunnelVision, injeção de rota pela opção 121 do DHCP, o CVE-2024-3661 ou esta divulgação antes desta publicação: uma busca literal retornou zero linhas, e a lacuna foi medida, não presumida. O que segue vem dos documentos que consegui abrir — o relatório original, o registro oficial da CVE, o registro do NVD e os RFCs que definem as opções de DHCP em jogo.
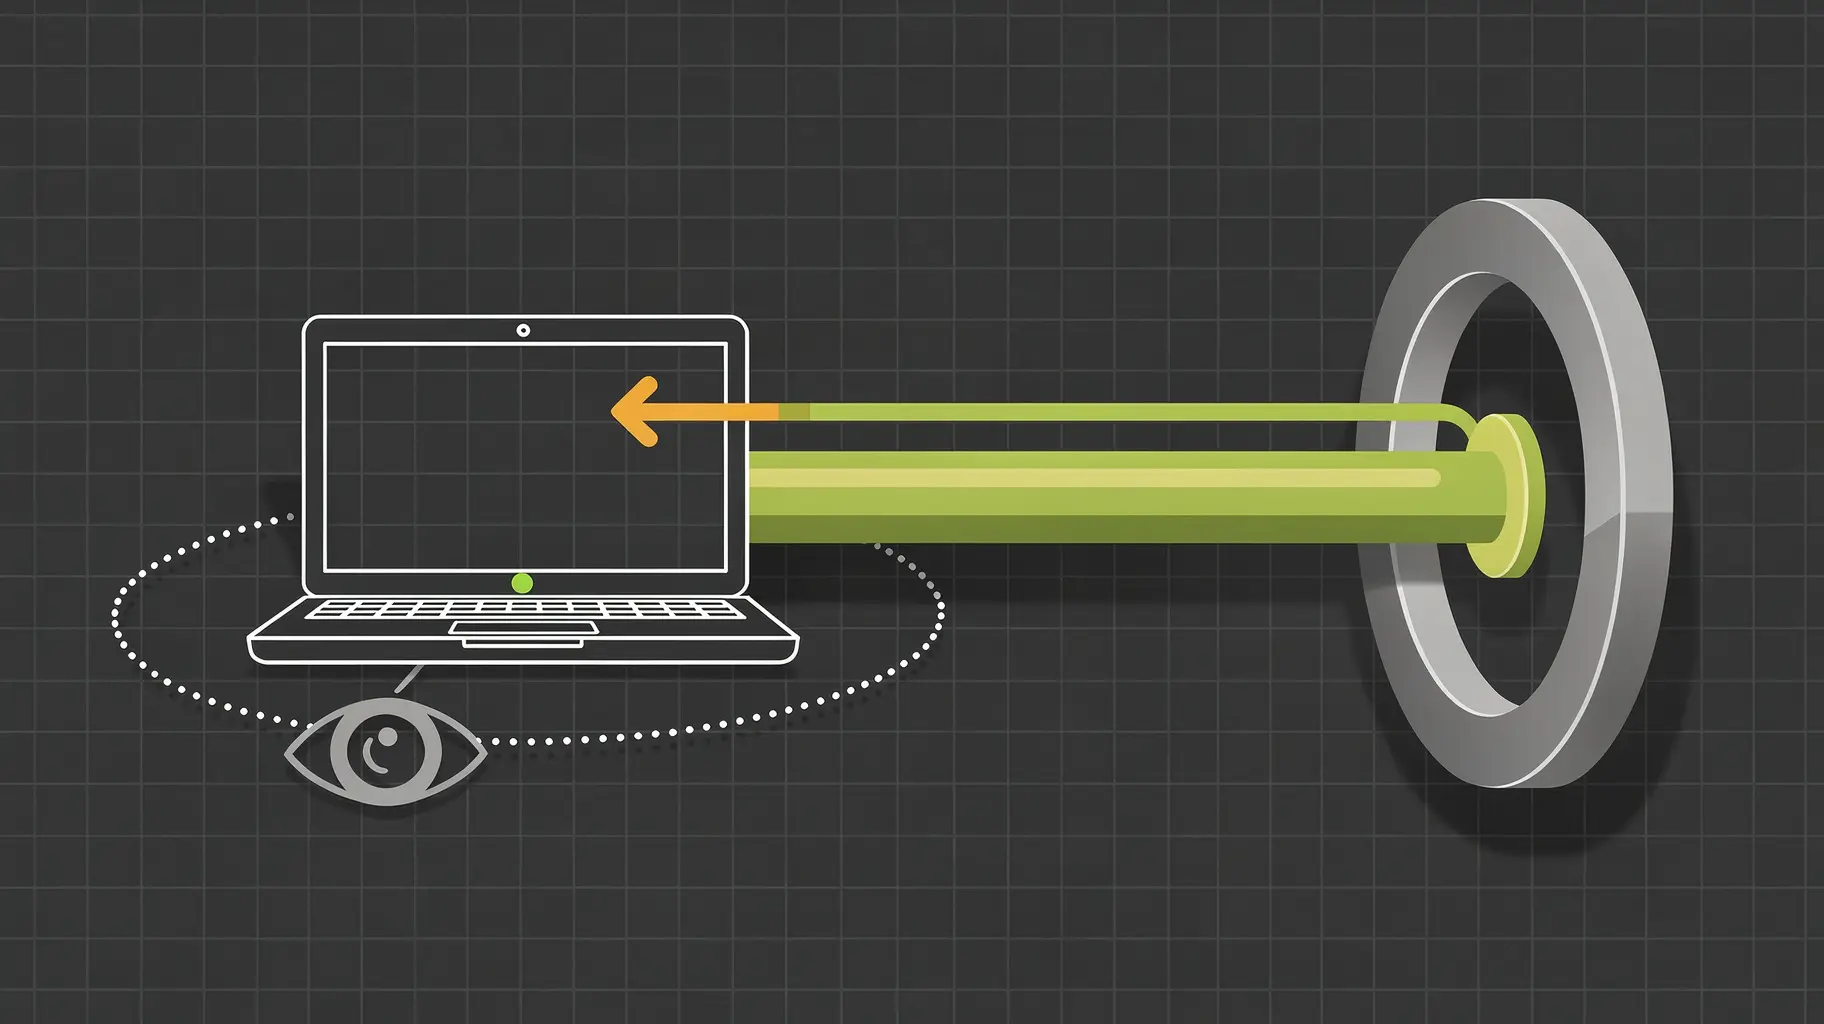
O mecanismo é banal de propósito. Uma VPN baseada em rotas instala no sistema uma rota padrão — o destino 0.0.0.0/0 — apontando para a interface do túnel, e tudo o que não tem rota mais específica segue por ali. A opção 121 do DHCP existe para entregar rotas classless: o servidor envia descritores de destino com seus prefixos, mais o endereço do roteador que deve atender aquele destino. Um prefixo concreto, como uma faixa /8 ou /16, é mais longo que o /0 do túnel e por isso ganha a disputa de precedência.
Nos testes dos pesquisadores, o sistema entregou o pacote à interface física associada ao roteador indicado pelo mesmo servidor DHCP — enquanto o túnel seguia aberto.
Nada disso funciona sem duas condições: que a máquina aceite um lease de um servidor DHCP controlado pelo atacante e que o cliente DHCP implemente a opção 121. Os pesquisadores descrevem starvation de DHCP, corridas de resposta e ARP spoofing durante a renovação do lease como caminhos, dentro da mesma rede, para chegar a esse ponto. Nos testes deles o canal de controle da VPN continuou funcionando porque já usava a interface física: o cliente continuou se declarando conectado e o kill switch não disparou. A criptografia não foi quebrada. Foi contornada.
É aqui que o caso deixa de caber numa frase. Há três declarações de escopo em circulação e elas não são intercambiáveis. O registro oficial da CVE, no CVE List do programa, traz uma declaração de afetado em nível de protocolo: fornecedor IETF, produto DHCP, versão 0. A API do NVD acrescenta uma camada de configurações enriquecidas que nomeia produtos comerciais — FortiClient, Cisco AnyConnect ou Secure Client, Palo Alto GlobalProtect, Citrix Secure Access Client, F5 BIG-IP Access Policy Manager, clientes WatchGuard e Zscaler Client Connector. E os pesquisadores descrevem um conjunto mais amplo: qualquer VPN que dependa apenas de regras de rota, seja ela WireGuard, OpenVPN ou IPsec. Ler qualquer uma dessas três frases como se fosse a totalidade do escopo é erro factual, não simplificação. Os sistemas que eles observaram afetados foram Windows, Linux, iOS e macOS; o Android foi relatado como não afetado porque não implementava a opção 121. Essa lista é resultado de teste, não garantia sobre cada implementação no mercado.
A opção não é nova e o perigo também não. O RFC 3442, publicado em dezembro de 2002, define a opção 121 e o formato que carrega descritores de destino e endereços de roteador, sem identificador de interface separado; um cliente que suporta a opção precisa instalar as rotas indicadas, salvo os casos de sub-rede local ali definidos. O mesmo RFC exige que, com a opção 121 presente, o cliente ignore a opção Router e a opção 33, e recomenda que administradores enviem as duas formas por compatibilidade, dando precedência à 121. E avisa, com suas próprias palavras, que a opção pode ser usada para desviar tráfego, causar negação de serviço ou viabilizar um ataque man-in-the-middle ao apontar para o roteador de um espião. A base anterior é o RFC 2132, de março de 1997, que define a opção 3 (Router) e a opção 33 (rota estática classful), declara ilegal a rota padrão na opção 33 e manda configurar a rota padrão pela opção 3 — e que o RFC 3442 depois atualiza nesse ponto. Da publicação do RFC 3442 à divulgação passaram-se cerca de 21 anos e 5 meses: o risco viajou documentado.
A recomendação mais forte dos pesquisadores não é um botão no cliente. É implementar network namespaces nos sistemas que suportam, no lado do provedor de VPN; os namespaces do Linux são descritos como correção completa, porque isolam interfaces e tabelas de rotas. As alternativas vêm com preço declarado. Uma regra de firewall que bloqueie o tráfego pela interface física, exceto DHCP e o tráfego para o servidor da VPN, pode produzir negação de serviço seletiva e cria um canal lateral de análise de tráfego. Ignorar a opção 121 enquanto a VPN está ativa pode quebrar conectividade legítima e, se for adotado, deveria ser obrigatório.
Também aparecem hotspot celular confiável, máquina virtual sem bridge e a recomendação de evitar redes não confiáveis para trabalho sigiloso. Para quem controla a própria rede, a orientação é DHCP snooping e proteções de ARP, mais cifrar recursos internos com HTTPS ou equivalente. Aos provedores de VPN, os pesquisadores fazem dois pedidos incômodos: documentar as mitigações e parar de afirmar proteção contra todos os ataques da rede local.
A consequência prática é uma leitura de tabela de rotas, não uma leitura de página de marketing. Com o túnel de pé, o que interessa é quais rotas no host apontam para o gateway físico em vez da interface do túnel, e se o cliente DHCP aceita a opção 121 nesse estado. Quem entrega a rota está dizendo onde o pacote deve ir; o túnel carrega o que recebe.
O registro em si é datado e verificável. O CVE-2024-3661 está no estado PUBLISHED, atribuído por cisa-cg, com dataReserved em 11 de abril de 2024, datePublished em 6 de maio de 2024 e dateUpdated em 28 de agosto de 2024 — 25 dias entre reserva e publicação e 114 dias entre publicação e atualização, contas minhas sobre esses campos. O título da declaração é direto: opções de roteamento do DHCP podem manipular o tráfego de VPN baseada em interface.
O registro do NVD dá o mesmo evento por outro relógio: status de vulnerabilidade Analyzed, publicação em 2024-05-06T19:15:11.027Z e última modificação em 2026-06-17T07:44:45.760Z, cerca de dois anos e seis semanas depois. Os dois atribuem CVSS 3.1 de base 7,6, faixa High, com vetor AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:L — rede adjacente, sem privilégios, sem interação do usuário, escopo inalterado, impacto alto em confidencialidade e baixo em integridade e disponibilidade.
Os limites do que li ficam ao lado dessas frases. A página de detalhe do NVD (nvd.nist.gov) abriu sem linhas legíveis; descrição, severidade e configurações vieram do registro de API do NVD, não da página. O registro do programa CVE (cve.org) renderizou apenas uma casca que exige JavaScript, então os campos vieram do JSON oficial da lista. O endereço canônico do RFC 3442 (rfc-editor.org/rfc/rfc3442) respondeu HTTP 429, e todo o conteúdo do RFC veio da representação em texto puro do próprio editor. Nenhum aviso de fornecedor foi lido: o que este texto pode dizer sobre os produtos nomeados é o que o enriquecimento do NVD lista como configurado, e isso é asserção de banco de dados, não confirmação do fornecedor de que o cliente hoje recusa uma rota vinda da opção 121.
Fica a lição estrutural, que não depende de fornecedor nenhum. A VPN não promete que o sistema operacional vai escolher o túnel; ela promete que o tráfego entregue ao túnel será cifrado. Quem decide o que é entregue é a tabela de rotas, e a tabela de rotas, em qualquer rede local, é território de quem responde primeiro ao DHCP. Enquanto a correção mais forte estiver no namespace de quem constrói o túnel, a pergunta de auditoria é essa: quem monta a tabela, e alguém fora do fornecedor consegue ver essa montagem?
Briefing para membros
Leia o boletim de tendência completo
Os membros leem o boletim completo, com as notas de fonte por trás de cada constatação.
Círculo Estratégico
Um briefing diário no seu idioma, construído a partir de mudanças que verificamos.
Assine por USD 20/mêsCancele quando quiser.
Candidate-se à Leadership Alliance
Os membros também têm toda a biblioteca de pesquisas, um boletim diário sobre as redes que acompanham e o fórum privado.