
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade

Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
644 artigos
IETF
A empresa mudou de dono. O firewall dos aparelhos ainda consulta o endereço antigo
A aquisição entrega a marca, a linha de produção e um plano para desligar o servidor legado. Os dispositivos já instalados continuam anunciando a URL do arquivo que informa suas conexões permitidas. Um rascunho do IETF transforma a mudança de endereço numa sucessão assinada; um…
IETF
Uma assinatura bastaria para DNSSEC. O resolvedor que desligou o algoritmo paga a conta.
Um rascunho da IETF permitiria que uma zona anunciasse vários algoritmos e servisse um caminho de assinatura amplamente reconhecido. Provedores ganhariam autonomia. O resolvedor que desliga esse algoritmo por conta própria teria de declarar a zona insegura sob sua política.
IETF
A NAT64 abre a porta do IPv4 privado. Quem autorizou a entrada?
Um rascunho da IETF quer permitir que o prefixo `64:ff9b::/96` alcance serviços IPv4 internos. A rede IPv6 fica menos complicada. A regra que descartava o pacote sem pedir licença deixa de fazer o trabalho silencioso do controle de acesso.

IETF
O agente mudou a rede. Cadê o recibo da mudança?
Uma revisão de pesquisa põe identidade, registro, autorização humana e reversão no caminho da automação de redes. O teste decisivo é seguir a ordem do operador até a configuração que entrou em produção — e ao efeito que apareceu depois.

IETF
NAT64 pode abrir o IPv4 privado. Confira o padrão do gateway.
Uma equipe atualiza um gateway. Depois do reinício, pacotes para um servidor IPv4 interno vão passar ou cair? A proposta da IETF mudaria a regra comum, e sua nova versão pede que o comportamento inicial do equipamento seja visível.

IETF
O HPKE passou pelo IESG; a prova da nova derivação ficou em outra fila
O sucessor do protocolo aceita uma rota de derivação de chaves em etapa única. O próprio texto aprovado expõe o alcance limitado da análise de segurança que acompanha essa escolha.

IETF
O servidor entrega o pedido; a autorização fica no cofre
Uma proposta individual de 2 de novembro liga atestação remota ao EST para emitir credenciais novas ou buscar conjuntos guardados. O caminho da mensagem passa pelo servidor; o poder de liberar a chave fica em outro lugar.

IETF
O agente diz que você autorizou. O rascunho quer a assinatura de quem mostrou a pergunta.
Uma proposta individual de 2 de novembro tira a autorização de dentro da conversa com a IA. Para mudar um cadastro, fazer um pagamento ou delegar uma tarefa, um serviço de confirmação teria de exibir os campos decisivos, colher a escolha humana e assinar a prova.

IETF
O ASN está no cadastro. Quem pode prometer a rota?
Uma proposta individual de 2 de novembro distingue a titularidade de recursos de numeração do controle efetivo sobre a política BGP. A futura declaração de comportamento teria de mostrar quem fala pelo AS e qual parte da rede uma avaliação externa consegue enxergar.

IETF
O presidente da IETF não escolheria mais o próprio substituto
O texto do grupo PROCON publicado em 2 de novembro retira do presidente a escolha antecipada de quem assumirá sua cadeira. A IESG selecionaria um diretor de área quando houver ausência ou vacância e resolveria uma incapacidade contestada.

IETF
O aplicativo não mudou. A porta do agente, sim.
Um rascunho individual publicado no IETF em 2 de novembro põe a lista de operações abertas a agentes num arquivo do próprio domínio do serviço. Uma alteração nesse arquivo pode mudar o caminho do agente antes de qualquer atualização do aplicativo.

IETF
O agente foi suspenso; o serviço ainda julga quem está na ponta
A versão de novembro de uma proposta individual no IETF esclarece uma escolha que muda a responsabilidade em sistemas de agentes: o histórico da delegação serve para reconstruir a operação, mas o acesso é decidido pelo agente que apresenta a chamada naquele momento.

IETF
O livro de chaves está certo. Quem entregou o fiscal ao seu celular?
Uma nova seção de um rascunho da IETF põe a distribuição do aplicativo no centro da transparência de chaves. O serviço que deve ser fiscalizado costuma fornecer também o programa e a configuração que fazem a fiscalização.

IETF
Um autor, duas credenciais, só uma voz na mesma discussão
Uma pessoa pode querer separar projetos profissionais sem fabricar apoio para si mesma. Um rascunho individual apresentado ao IETF em 29 de outubro tenta preservar a primeira escolha e impedir a segunda. Ele põe um ser humano responsável por toda contribuição, inclusive quando um…

IETF
A procuração continua válida. A identidade do agente venceu na fila.
Um agente de software pode ter autorização para agir e, ainda assim, perder a condição de executá-la enquanto espera uma aprovação final. A revisão de 1º de novembro de um Internet-Draft põe o prazo da identidade da instância na decisão de última hora. O mandato não empresta…

IETF
A transmissão continua. O mapa antigo barra o próximo espectador.
O novo desenho de balanceamento do Media over QUIC dá a um agente de configuração o comando sobre os relays. Quando a informação de saúde envelhece demais, a entrada deve recusar pedidos novos que dependam dela. A falha de distribuição da configuração aparece na hora de apertar o…
IETF
O enlace caiu. O roteador antigo pode manter o desvio.
Uma revisão do rascunho FlowSpec liga o desvio de tráfego à vida de um enlace direto. O novo trecho sobre implantação traz a cobrança: quem não entende o bit D deve ignorá-lo e pode continuar usando o caminho errado.
IETF
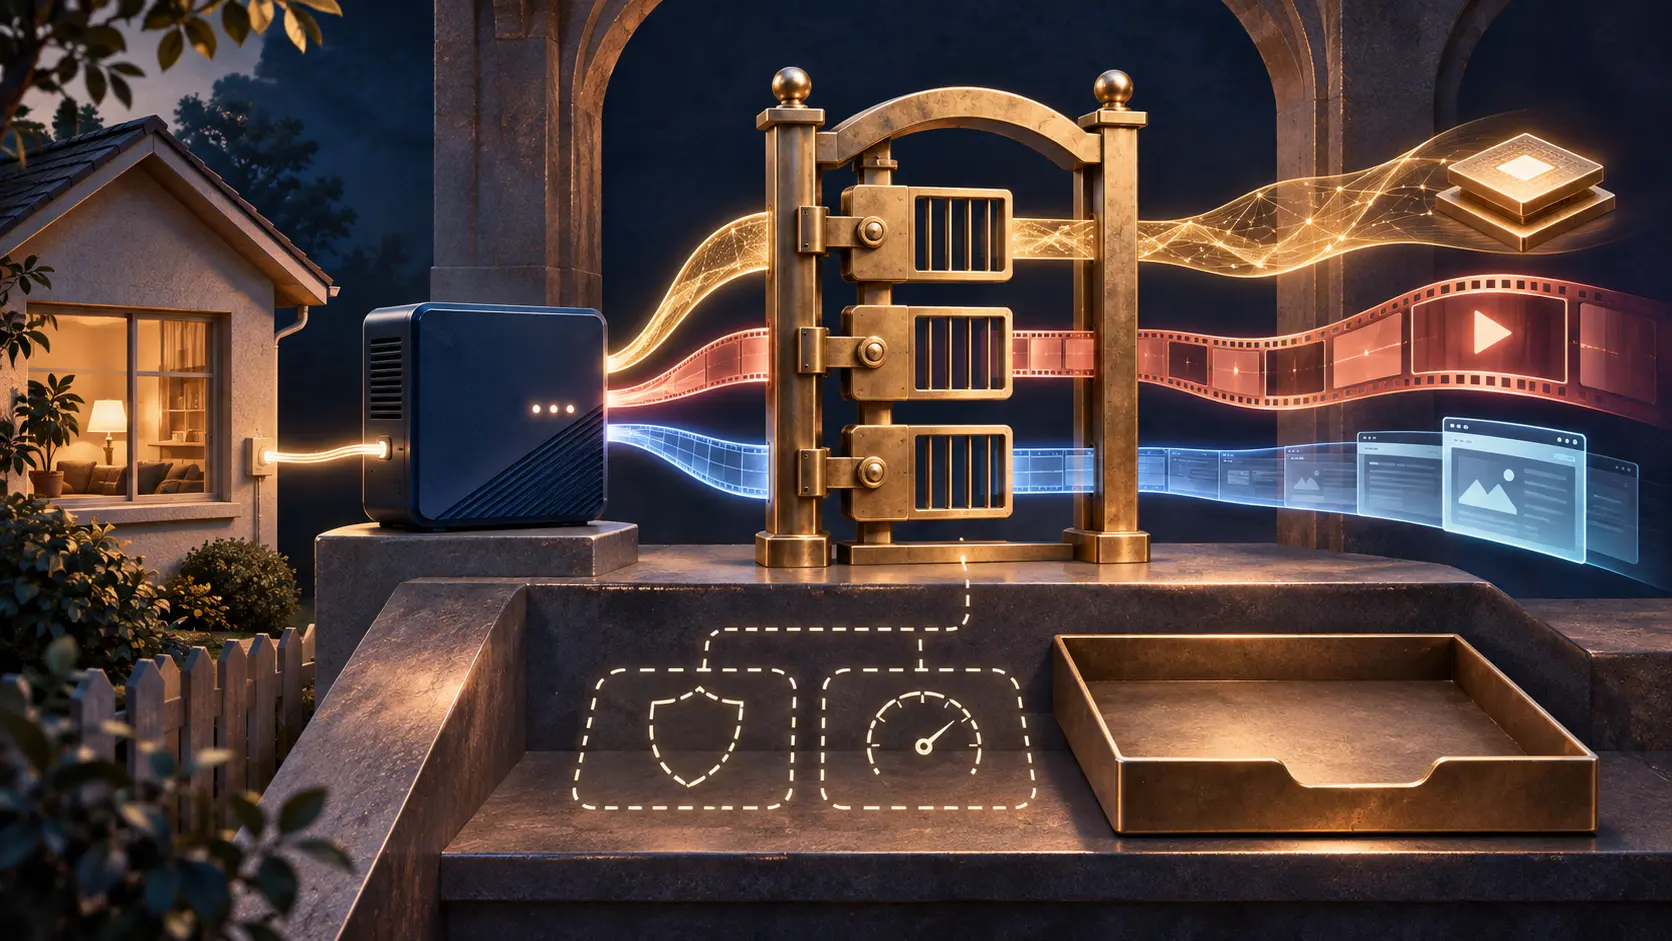
A rede reconhece seu fluxo de IA. A conta padrão só enxerga a sessão.
O gateway pode separar vídeo e inferência no mesmo lar. Uma proposta individual para o IETF pergunta quem autorizou o tratamento especial e qual registro comum poderia sustentar uma cobrança por fluxo.

IETF
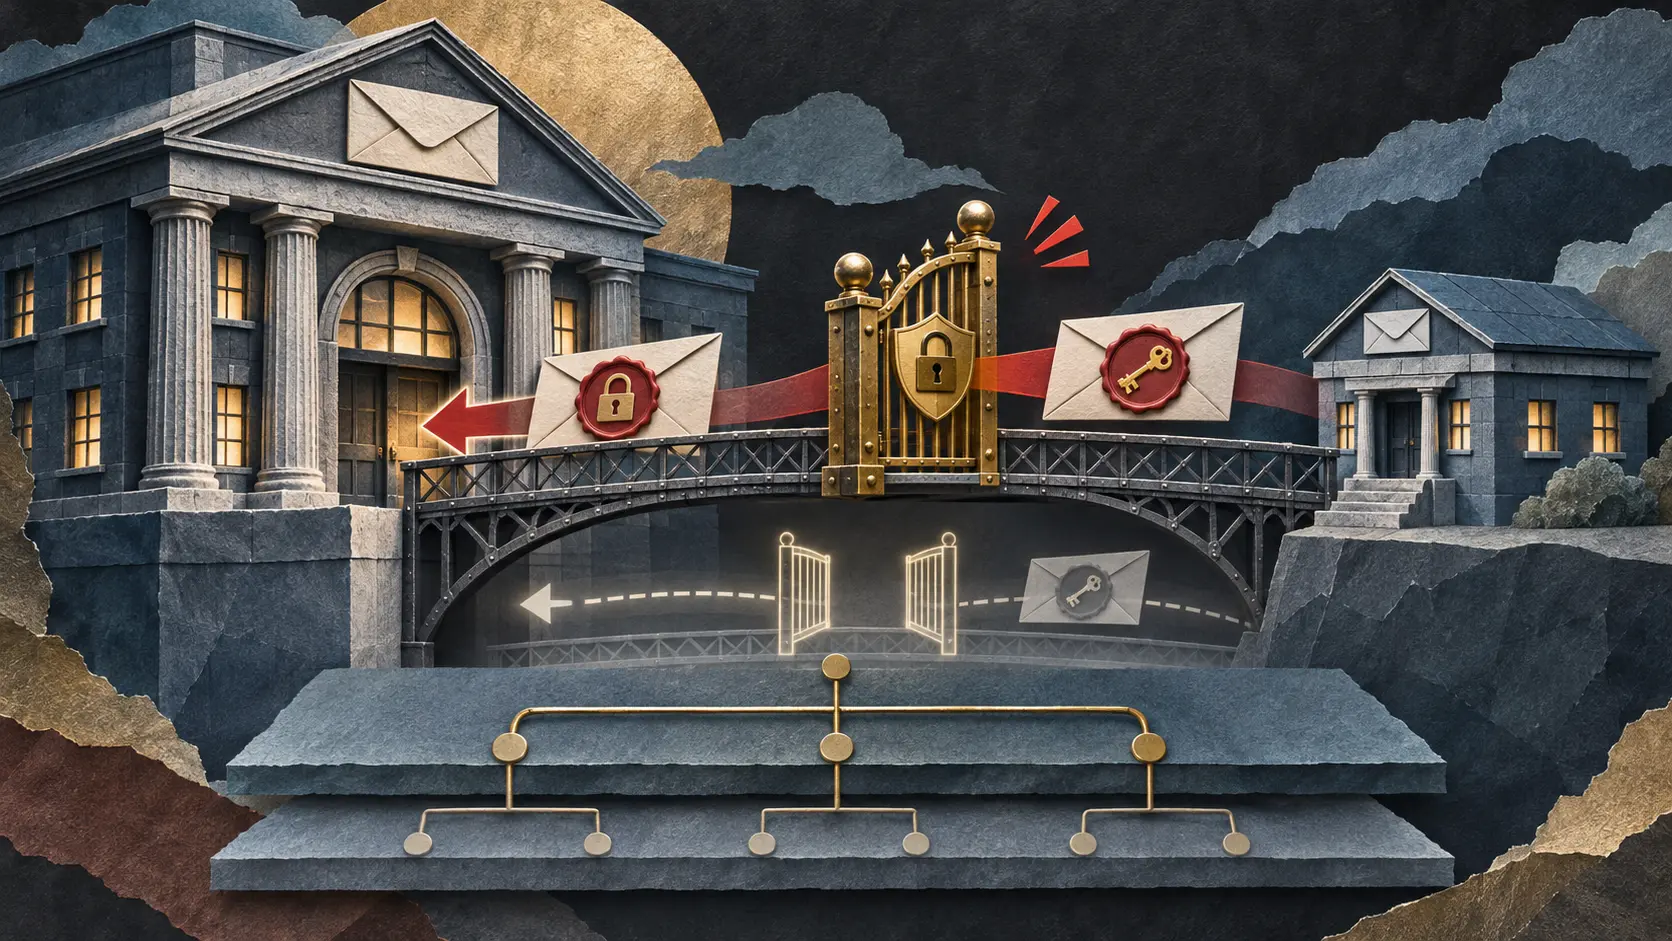
A raiz é confiável; o certificado continua barrado
A revisão de 2 de novembro de uma proposta TLS põe um limite no botão de tentar de novo. Reconhecer a raiz não apaga a expiração, a revogação ou o nome errado do certificado apresentado.
IETF
A chave do subdomínio também abre o nome do domínio pai
A nova revisão do DKIM2 oferece ao domínio pai um freio para impedir que um subdomínio torne autêntico o remetente visível. Sem publicar o freio, o projeto mantém a passagem aberta.
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Círculo EstratégicoBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance