Summary
- A arquitetura KEYTRANS publicada em 1º de novembro ganhou uma seção sobre integridade do cliente que não constava da versão de 7 de outubro.
- Se o operador conseguir entregar software ou parâmetros modificados a uma pessoa, pode desligar a checagem de provas ou substituir as chaves públicas que o aplicativo usa para confiar no registro.
Há uma diferença entre guardar um livro-caixa íntegro e garantir que o fiscal o examine. A revisão 11 do rascunho KEYTRANS trata justamente desse segundo trabalho. A transparência de chaves busca revelar quando um serviço associa secretamente uma chave pública diferente à conta de alguém. O aplicativo consulta um registro, confere provas criptográficas e acompanha alterações. Tudo depende de o aplicativo continuar fazendo essas tarefas.
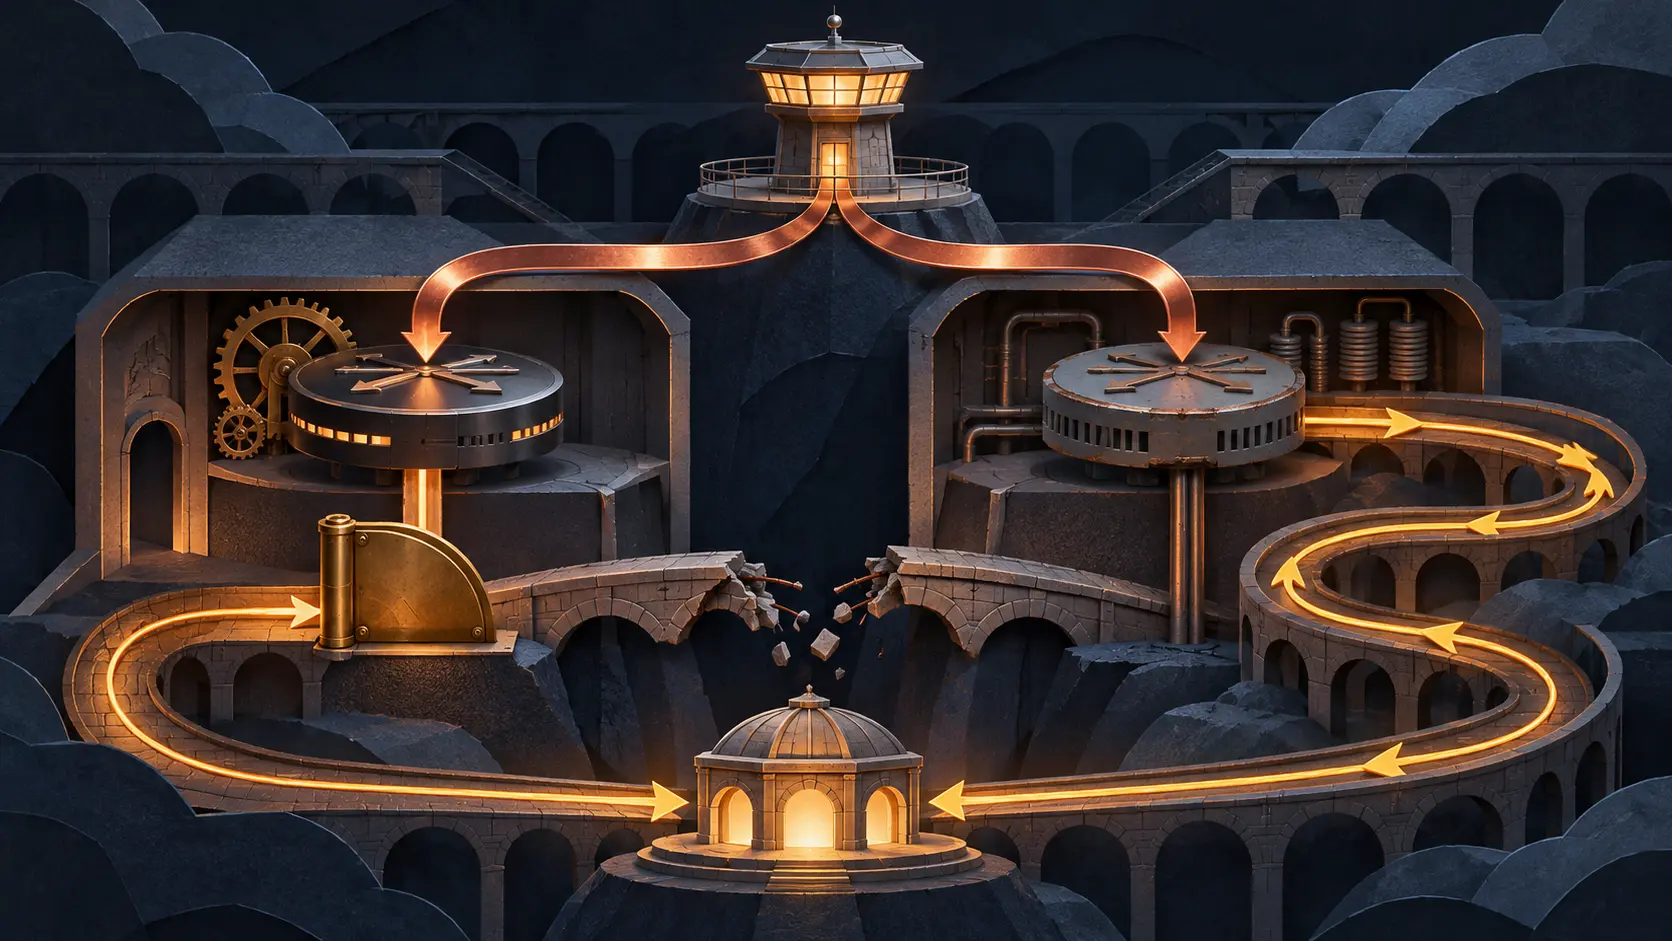
O serviço normalmente distribui o aplicativo e a configuração do registro. A seção 7.3 aponta o conflito: é a mesma entidade cuja conduta o sistema pretende limitar. Uma versão adulterada entregue a um usuário pode pular a verificação ou o monitoramento; uma configuração adulterada pode fazer o cliente confiar numa chave do registro ou de terceiro controlada pelo operador. O registro público pode permanecer consistente enquanto a checagem daquele usuário desaparece.
A revisão 10, de 7 de outubro, não tinha uma seção de integridade do cliente. A nova enumera quatro condições: execução segura no dispositivo, implementação correta do protocolo, configuração autêntica e relógio local confiável. O texto separa o aparelho invadido, capaz de expor chaves privadas e mensagens, do estado local alterado ou revertido. Um relógio errado ainda pode deixar passar uma visão antiga do registro.
O rascunho oferece caminhos para reduzir o poder de uma atualização direcionada. Na transparência de binários, cada versão do software entra num registro público antes da instalação. Código aberto e compilações reproduzíveis permitem inspecionar o que aquela versão faz. Inicialização verificada, isolamento do aplicativo, proteção do estado e tempo autenticado aparecem como outras peças. São possibilidades descritas no documento; não há relato de ataque ou implantação específica. O Datatracker da IETF registra o texto como trabalho ativo do grupo submetido à IESG para publicação.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Círculo Estratégico
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Círculo EstratégicoSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance