
Organismo de padrões abertos com impacto de implementação em todo o mundo.
Governança / IETF
IETF
As análises de IETF cobrem desenvolvimentos públicos que afetam a infraestrutura da internet, decisões de governança, mercados de conectividade, fluxos de capital digital e risco operacional.
GlobalGovernança de protocolosRisco de interoperabilidade

Processo de protocolo e legitimidade de padrões.
Lacuna entre especificação e implementação entre fornecedores e operadores.
Mudanças importantes nos padrões geralmente afetam sistemas em ciclos de 120d+.
Últimas coberturas
Destaques de IETF
1.308 artigos
IETF
A retirada do AH no OSPFv3 depende de todos os vizinhos
Uma minuta propõe aposentar uma opção de autenticação do OSPFv3, mas a passagem entre mecanismos acontece em um enlace compartilhado. Sem acordo entre os roteadores, simplificar a configuração de um deles pode sacrificar a adjacência ou criar uma janela de aceitação menos…
IETF
A prova entrou no lote. O poder de decidir ficou do lado de fora.
Uma proposta experimental para SCITT organiza a diferença entre aquilo que um sujeito declarou e o que um terceiro conseguiu observar. A assinatura torna o registro atribuível; não transforma o medidor em dono da admissão, da punição ou da reparação.
IETF
O filtro final estava correto. A atualização ainda deixou uma rota escapar
A revisão 03 de um rascunho do IETF GROW mostra por que a segurança do BGP não termina na configuração desejada. Entre dois estados corretos, uma sequência não atômica pode colocar no ar uma política que ninguém pretendia aprovar.

IETF
A mensagem saiu sem confirmação. O efeito físico continuou sem recibo.
CORECONF-M2M propõe ferramentas MCP para alcançar sensores e atuadores descritos por YANG e SID em redes restritas. A economia de bytes é convincente; justamente por isso, timeout, repetição, autorização e confirmação física precisam continuar visíveis fora do pacote compacto.

IETF
O emissor assinou o invólucro, mas não ganhou o direito de trocar a chave
O AIC-JWT 02 põe uma autorização assinada pelo principal dentro de uma credencial assinada pelo emissor. A arquitetura preserva a diferença entre transportar uma delegação e passar a controlá-la.

IETF
O agente assinou o desafio. A chave anexada ainda não era autoridade.
A revisão 03 do OpenA2A AIP separa uma assinatura matematicamente válida de uma identidade comprovada. A chave apresentada demonstra posse; o vínculo com o agente precisa vir do cadastro do verificador ou de um documento DID resolvido.
IETF
O agente ficou em silêncio. A nota puniu o que o verificador não conseguiu ver.
O NBTP propõe transformar heartbeat ausente, janela de oráculo perdida e silêncio em mais de um contexto em decaimento de confiança. A automação pode ser útil, desde que a ausência continue ligada ao observador e não seja promovida a verdade sobre o agente.

IETF
Cada elo era válido. Ainda assim, a linha do tempo podia ter sido encurtada.
A revisão 09 do AER-1 oferece uma história interna verificável para as chamadas de ferramenta de um agente de IA. O ganho decisivo está em reconhecer onde essa história deixa de poder testemunhar sobre si mesma.

IETF
A chave mudou. A continuidade da instância ainda dependia de um livro-razão.
Uma atestação OAuth pode demonstrar posse de uma chave atual, mas não traz dentro dela a história que transforma uma chave sucessora na mesma instância de cliente. Essa continuidade nasce de um cadastro mantido pelo atestador, de regras de ciclo de vida e de uma decisão…

IETF
A cadeia provou que um relógio estava errado. Não apontou o culpado.
Roughtime transforma incompatibilidade temporal em evidência portátil sem transformar automaticamente evidência em condenação.

IETF
O ICV era válido. O relato do caminho ainda podia ser falso.
A cadeia de integridade do IOAM responde se determinados campos protegidos chegaram sem alteração detectável sob chaves, identidades e estado de replay específicos. Ela não responde se o registro está completo, se cada nó foi sincero ou se a ação tomada preservou o serviço.

IETF
Ninguém informou progresso. Por que a tarefa parecia concluída?
Uma tarefa com participantes e nenhuma observação de progresso deve continuar sem evidência, não ganhar um encerramento verde.
IETF
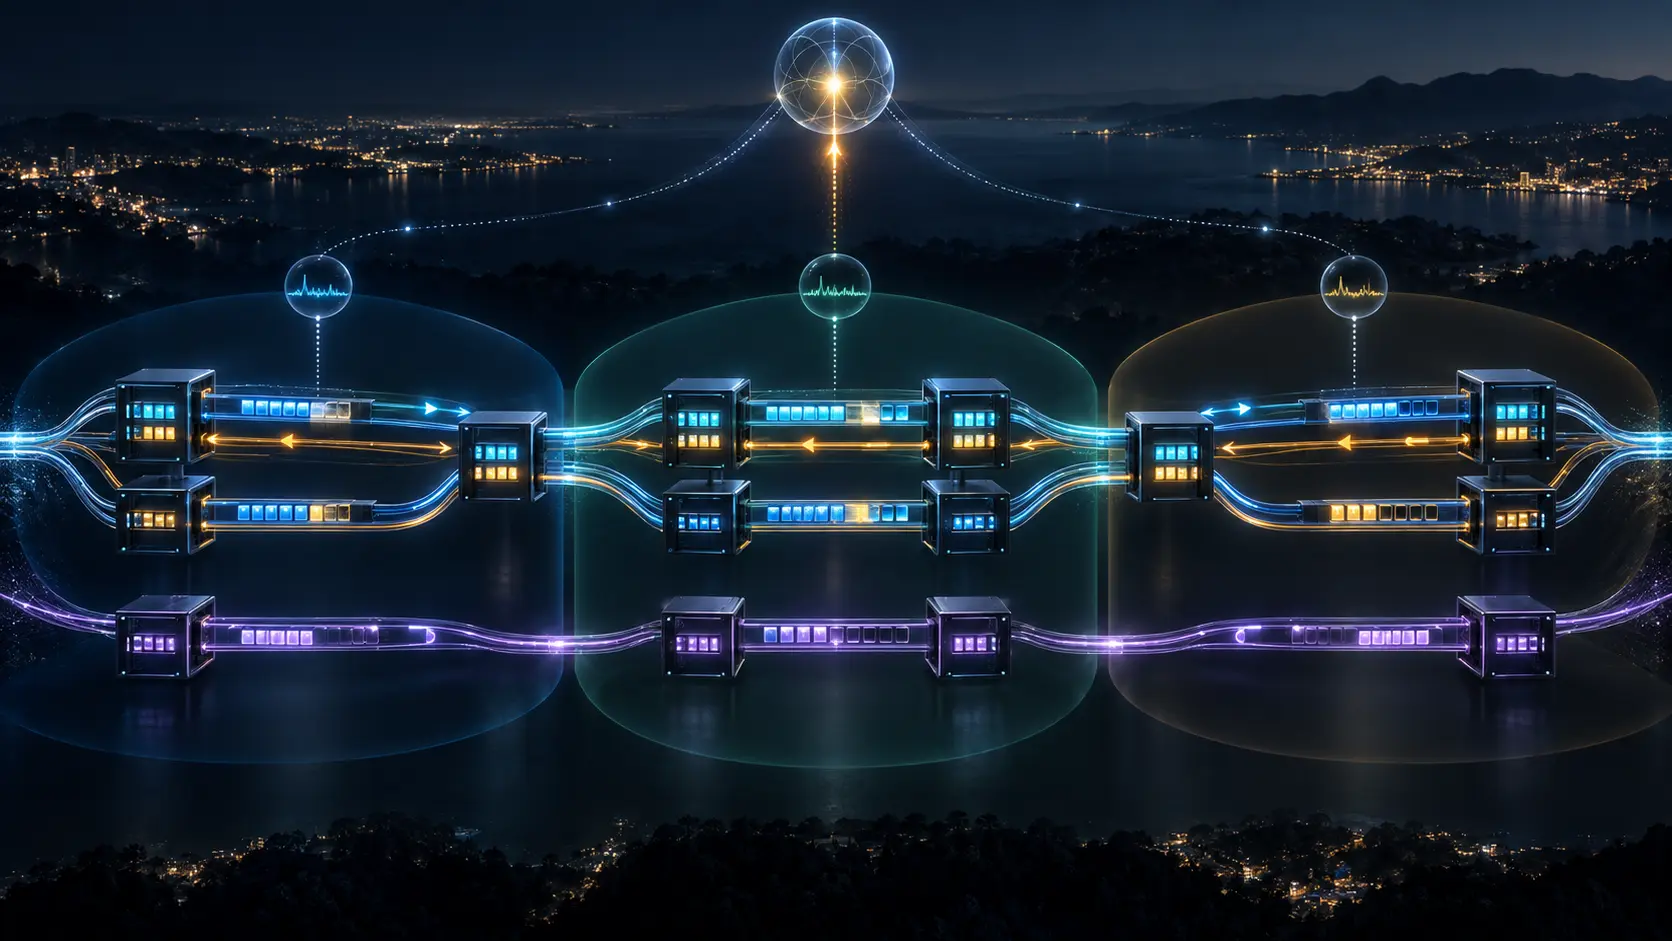
O controlador encerrou o ajuste. A rede não provou que foi sem interrupção
Uma rede óptica pode redimensionar uma linha de baixa taxa enquanto o serviço está ativo. Ainda assim, o evento verde no coordenador multidomínio é a conclusão de um controlador. Cada direção, domínio, caminho de proteção, intervalo de slots e fluxo do cliente continua precisando…
IETF
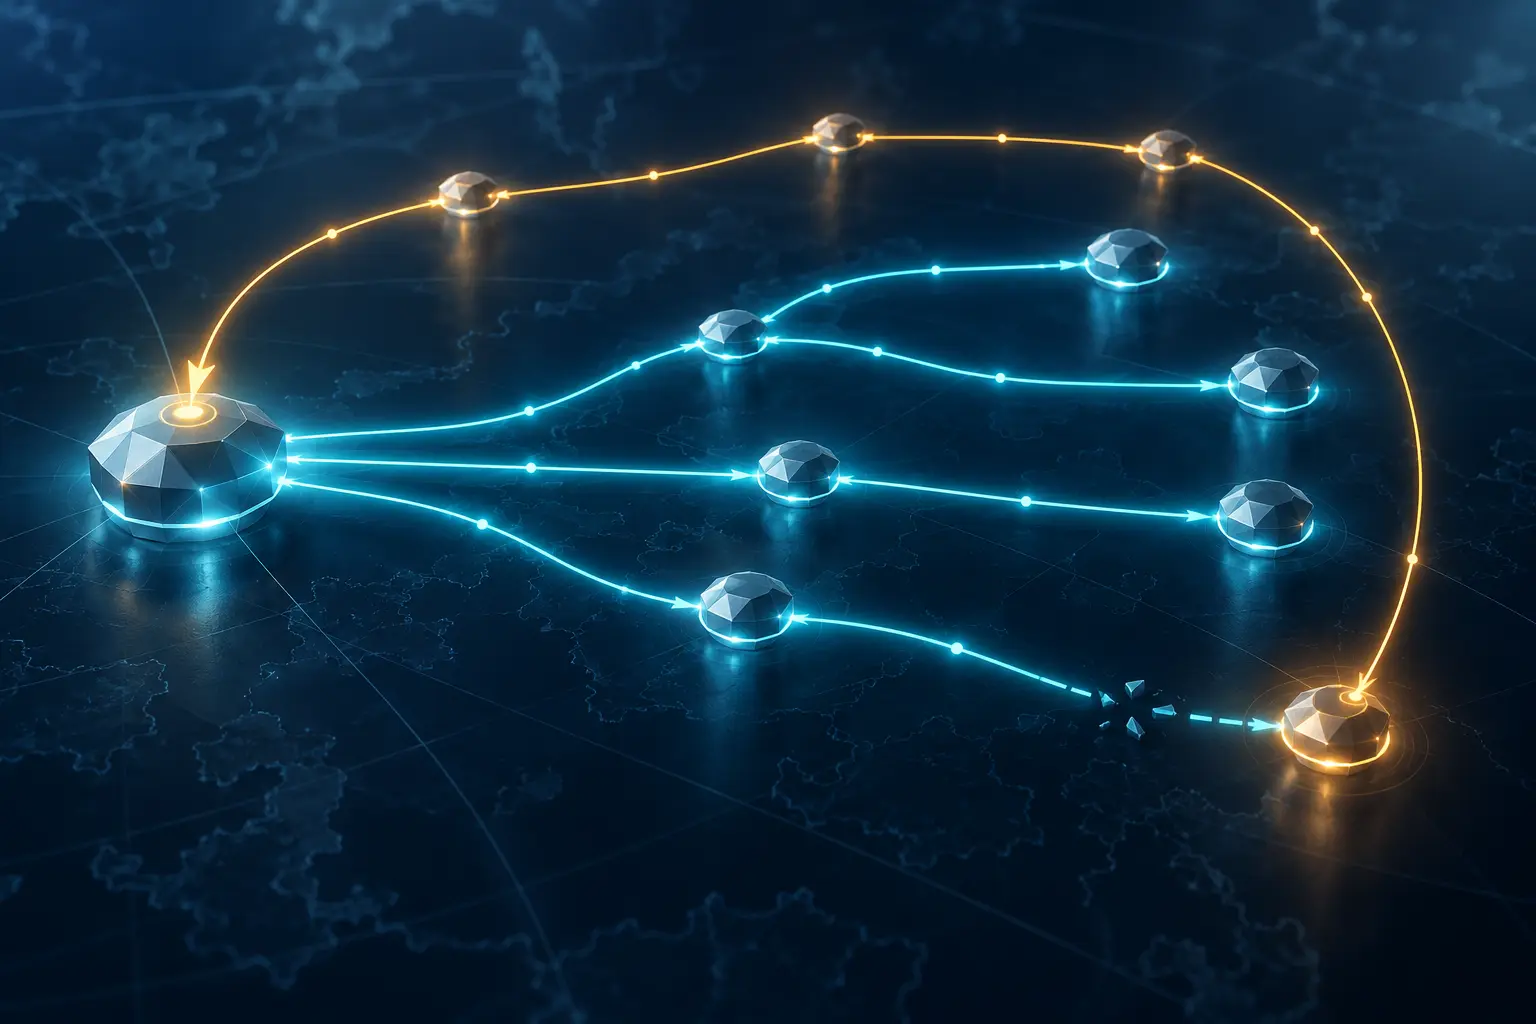
A cauda detecta a falha; a cabeça precisa receber o aviso
Uma sessão de monitoramento pode estar funcionando como projetada na ponta e ainda deixar o centro sem notícia do incidente. A revisão 12 do rascunho BIER BFD detalha a mensagem de retorno e mostra por que detecção, confirmação e restauração precisam de provas separadas.

IETF
As duas pontas do pagamento concordam. A entrega continua vazia.
Dois sistemas podem confirmar o mesmo movimento financeiro sem produzir qualquer evidência de que a contrapartida prometida chegou.

IETF
A prova do lote passou. Quantos tokens entraram no estoque?
A emissão em lote do Privacy Pass reduz viagens e reaproveita trabalho criptográfico, mas não fecha a contabilidade do cliente. Entre uma prova válida, respostas individuais, finalização, gravação durável e resgate futuro há fronteiras que precisam continuar visíveis.
IETF
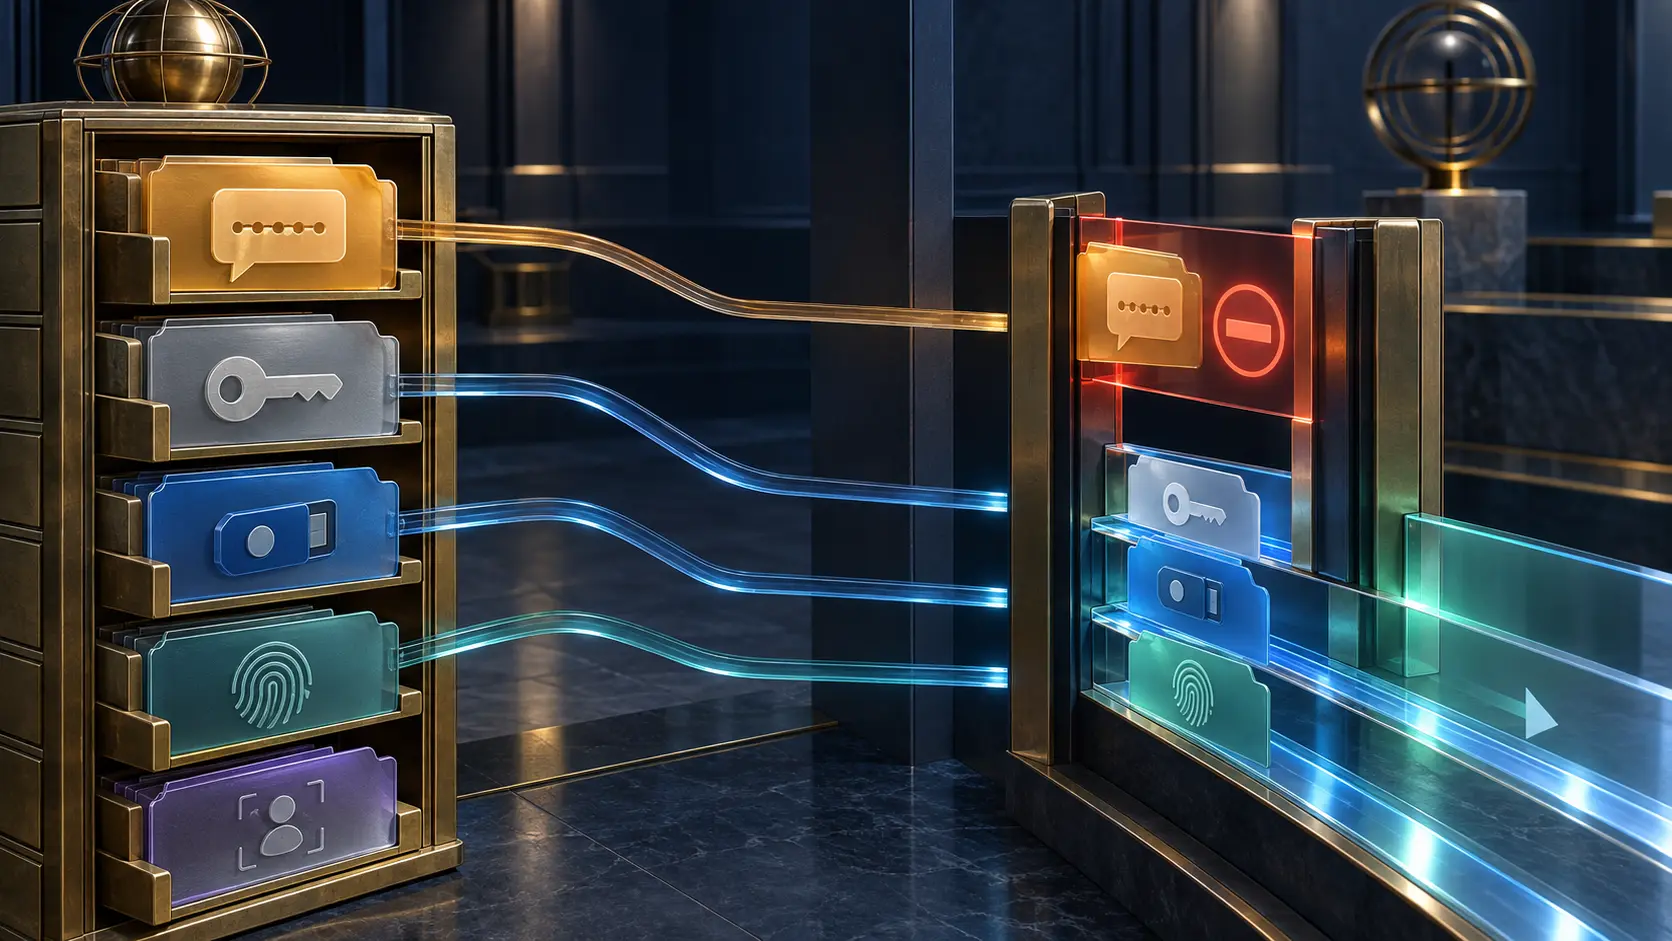
O registro pode nomear a pergunta de segurança. Não pode torná-la aceitável.
Uma referência padronizada informa qual método apareceu na autenticação; ela não concede força, autorização de uso nem nível de garantia ao método.

IETF
No MOQT, o filtro de posição agora declara seu formato
Há uma diferença entre manter uma sessão de mídia aberta e entregar exatamente a parte do fluxo pedida pelo assinante. A revisão 22 do rascunho Media over QUIC Transport atinge essa segunda etapa: o parâmetro que aponta para uma posição deixa de depender da inferência pela…

IETF
O pedido ACME escolheu um perfil; o certificado ainda precisava provar o resultado
ACME Profiles cria um lugar explícito para escolher a política de emissão. A melhoria reduz a dependência de campos arbitrários da CSR, mas o rótulo não substitui a inspeção do certificado, do deploy e da decisão de quem confia nele.

IETF
O método de AML funcionou. Isso não diz que o cliente foi liberado.
Uma etiqueta portátil pode confirmar a execução de uma triagem. A decisão de aceitar uma pessoa ou liberar uma transação continua exigindo contexto, prova e autoridade local.
Desbloquear membro
Inteligência de perfil restrito
Faça login para desbloquear os briefings completos de perfil e as seções de análise aprofundada.
Briefing do Strategic Circle
Junte-se para desbloquear briefings estratégicos após fazer login.
Junte-se ao Strategic CircleBriefing da Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance