
Resumo
- RFC 5387 admite autenticação simétrica, unilateral ou dividida entre camadas, mas exige que o channel binding seja trocado e validado pelos dois extremos.
- Sem esse recibo bilateral, um proxy pode concatenar duas associações IPsec fortes. Cada trecho continua protegido; a alegação de um único canal entre as aplicações é que permanece sem prova.
O requisito de compra que aprovou a coisa errada
Uma equipe pede confidencialidade, integridade e IKE. O fornecedor demonstra uma SA válida na entrada e outra na saída. Os algoritmos estão na lista aceita, os pacotes sem proteção são rejeitados e os painéis ficam verdes. O teste contratual termina aí.
O que não foi testado é quem ocupava o ponto de junção. Um equipamento no caminho podia terminar a primeira SA, ler o tráfego, e criar a segunda. Não precisava quebrar a criptografia. Bastava definir duas fronteiras locais e deixar que o comprador as chamasse de uma fronteira fim a fim.
RFC 5387 separa os endpoints da SA dos endpoints do protocolo superior. Para formar um canal IPsec, as associações precisam ser vinculadas à sessão da aplicação e aos seus pares. A conformidade de cada componente não produz automaticamente a propriedade do sistema composto.
Esse é um erro recorrente em aquisições: comprar recursos e aceitar conclusões. “Suporta channel binding” é capacidade. O recibo de execução deve mostrar o valor observado em cada ponta, a comparação, o resultado e a ação diante de divergência.
Assimetria não é defeito
Serviços abertos frequentemente autenticam o servidor e deixam o cliente anônimo. Sistemas corporativos podem autenticar o usuário na aplicação e o serviço no IKE. As identidades relevantes para negócio nem sempre cabem no PAD da camada de rede.
RFC 5387 organiza modos simétricos e assimétricos de SAB e CBB. No A-CBB, só um lado pode usar credencial IKE convencional. A autenticação superior também pode ser unilateral. Um cliente autenticado acima e um servidor autenticado na rede podem, juntos, oferecer autenticação mútua distribuída em camadas.
Essa flexibilidade é útil. O erro seria concluir que o binding também pode existir só em uma ponta. Para impedir um homem no meio, os dois lados precisam trocar e validar os valores do canal. Uma ponta não pode testemunhar qual SA a outra realmente viu.
A política escolhe quem prova identidade. A evidência compartilhada prova se ambos falam sobre o mesmo objeto. Misturar essas funções entrega ao intermediário o poder de definir a relação.
O proxy de duas SAs
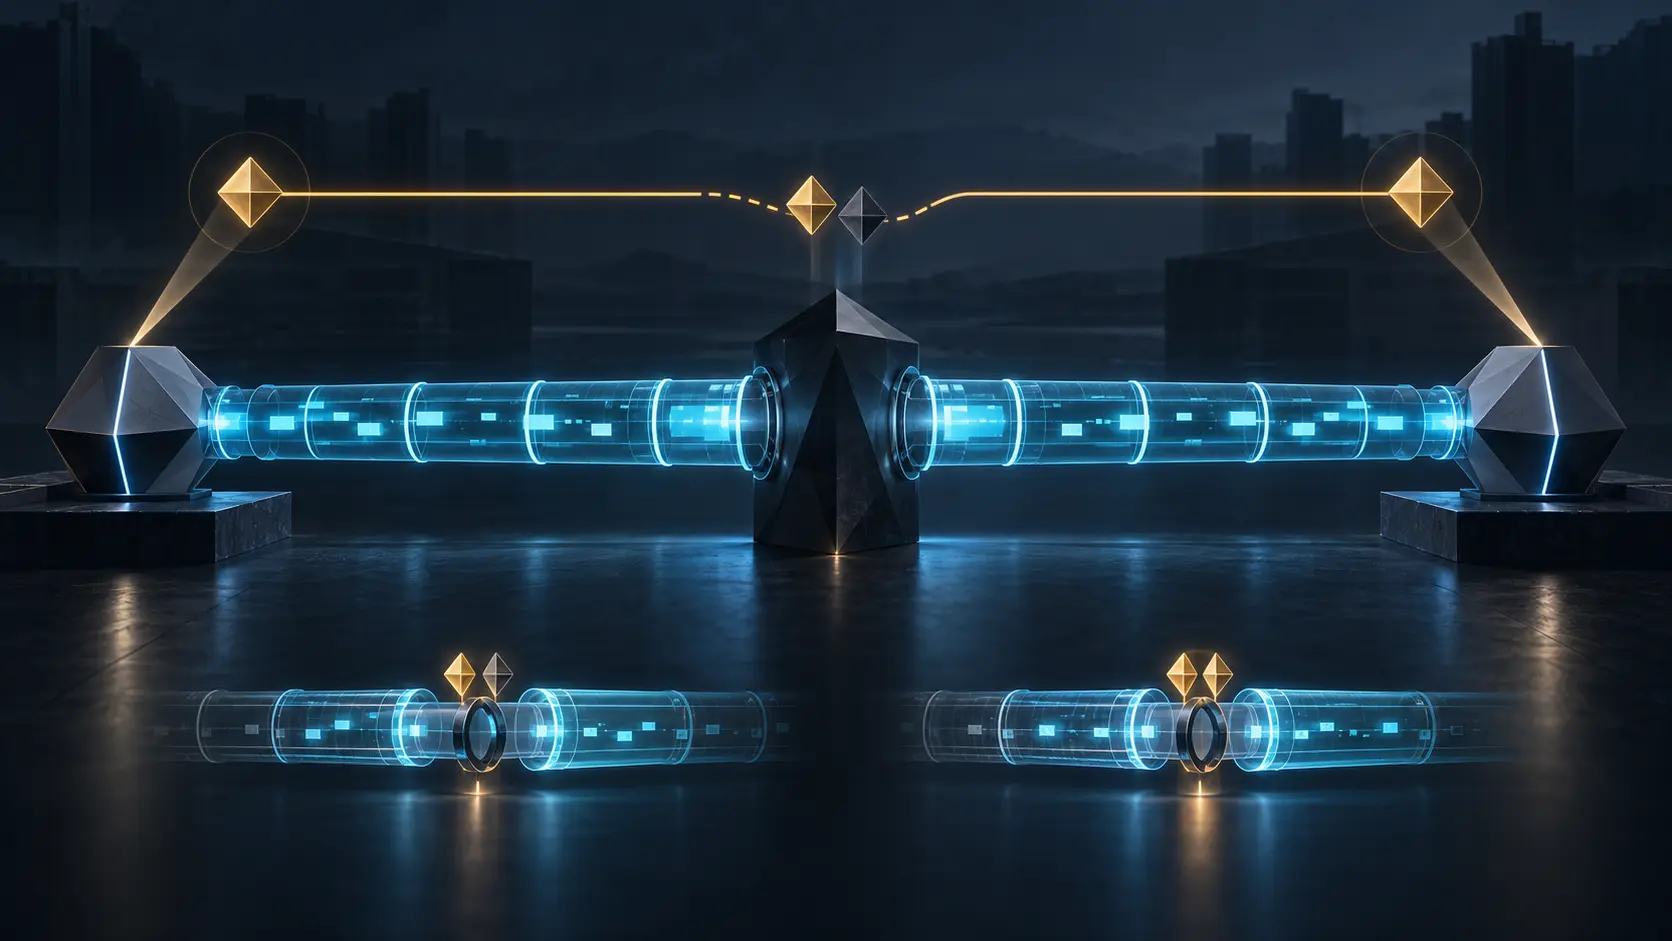
No ataque descrito, o intermediário abre SA A com o cliente e SA B com o servidor. Cada uma oferece proteção real. O proxy retransmite a autenticação superior, que pode até confirmar corretamente os principais da aplicação, enquanto mantém acesso ao conteúdo entre os dois trechos.
O channel binding incorpora à autenticação superior informação que identifica a dupla de SAs. RFC 5056 formula a regra geral: os pares de aplicação verificam se observaram o mesmo dado de canal. Com duas associações distintas, os valores não coincidem e a autenticação vinculada falha.
O rótulo do protocolo não resolve. Endereço, certificado e nome de algoritmo podem se repetir em várias sessões. RFC 5929 e RFC 9266 reforçam que o tipo de binding precisa de propriedades de unicidade bem definidas. O teste deve identificar a instância, não a categoria.
Essa distinção vale para outras cadeias. Duas assinaturas podem validar conteúdos diferentes. Dois bancos podem registrar nomes iguais para entidades diferentes. Duas chamadas TLS podem preservar transporte e perder o principal no broker. O ponto de composição precisa do próprio recibo.
O latch conserva propriedades
RFC 5387 descreve um canal cujo par e qualidade de proteção permanecem constantes durante o fluxo. O connection latch liga essas propriedades à sessão superior. RFC 5660 depois detalhou a vigilância de mudanças em SPD e SAD.
O conjunto inclui tipo de proteção, modo, qualidade criptográfica, identidade local e identidade do par. Quando a política ou a associação muda de modo incompatível com a exigência inicial, a aplicação deve ser avisada antes que o tráfego prossiga silenciosamente.
Rekey não é exceção. Uma SA tem vida limitada e será substituída. A nova associação pode manter o canal, mas só se as propriedades travadas forem preservadas e a transição for comprovada. Compartilhar endereço e porta não transfere autoridade.
Entre sessões superiores, pode ser necessário guardar o latch para conter spoofing intersessão. Ainda assim, a autenticação vinculada deve acontecer em cada sessão. Cache é memória; não é uma nova aprovação.
Descobrir depois deixa uma janela
Com IKE plenamente autenticado, o intermediário tende a falhar na criação da SA. No CBB, IKE não autenticado pode concluir, alocar estado e iniciar proteção. A fraude aparece quando a autenticação superior confere o binding.
O fracasso final impede aceitação, mas não desfaz consumo e exposição. RFC 5387 alerta para métodos superiores que enviam senhas ou derivados úteis a ataque offline. Também há CPU, memória e estado comprometidos antes da rejeição.
Por isso a avaliação deve medir a janela: tempo, bytes, credenciais, recursos e privilégios entre SA criada e canal autenticado. Limites antes de autenticação e elevação apenas após o binding são controles centrais.
Um único ícone “seguro” apaga essa sequência. O operador precisa ver três estados: associação protegida, canal vinculado e principal autorizado.
Ensaio de aceitação
O laboratório usa cliente, servidor e proxy controlado. Primeiro estabelece conexão direta e registra, em ambas as pontas, valor de binding, sessão superior, identidade do par, qualidade de proteção e resultado de autenticação.
Depois o proxy cria duas SAs fortes e retransmite a conversa. Nenhum algoritmo é rebaixado. O binding deve falhar porque as aplicações observam canais inferiores diferentes.
Repete-se com autenticação só do servidor, só do cliente, de ambos e dividida entre IKE e aplicação. A regra de identidade muda; a comparação bilateral permanece. Em seguida, faz-se rekey durante fluxo longo: uma vez preservando propriedades, outra alterando par ou qualidade. A segunda deve quebrar o latch antes de novos dados.
O relatório inclui quem detectou, qual estado foi removido, qual erro chegou à aplicação e quanto ocorreu antes. Um caminho negativo indistinguível de senha errada é insuficiente para resposta operacional.
A fronteira de autoridade
RFC 5387 limita o significado do sucesso local. Um componente pode manter uma SA verdadeira sem possuir a verdade da relação inteira. O intermediário não recebe mandato para declarar que seus dois trechos formam o canal consentido pelos principais.
O recibo de composição deve nomear canal inferior, sessão e endpoints superiores, direção das autenticações, decisões das duas pontas, propriedades travadas e transições. Falta, divergência ou mudança não autorizada fecham o caminho.
É a mesma diferença entre manter um livro e deter autoridade sobre o que o livro representa. Tecnologia confiável não transforma o operador do ponto de junção em soberano. A relação fim a fim pertence aos extremos e à prova que eles conseguem comparar.
Fontes
- RFC 5387 em HTML
- RFC 5387 em texto
- Registro de publicação da RFC 5387
- RFC 5387 no IETF Datatracker
- RFC 5386: modo IPsec não autenticado
- RFC 5056: channel bindings
- RFC 5660: connection latching IPsec
- RFC 4301: arquitetura IPsec
- RFC 4302: Authentication Header
- RFC 4303: Encapsulating Security Payload
- RFC 4306: especificação IKEv2 original
- RFC 7296: especificação IKEv2 posterior
- RFC 5929: bindings para TLS
- RFC 9266: bindings para TLS 1.3
- RFC 2743: GSS-API
- RFC 4422: SASL
- RFC 4120: Kerberos V5
- RFC 4251: arquitetura SSH
- RFC 4322: criptografia oportunista com IKE
- RFC 4953: defesa do TCP contra spoofing
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance