
Resumo
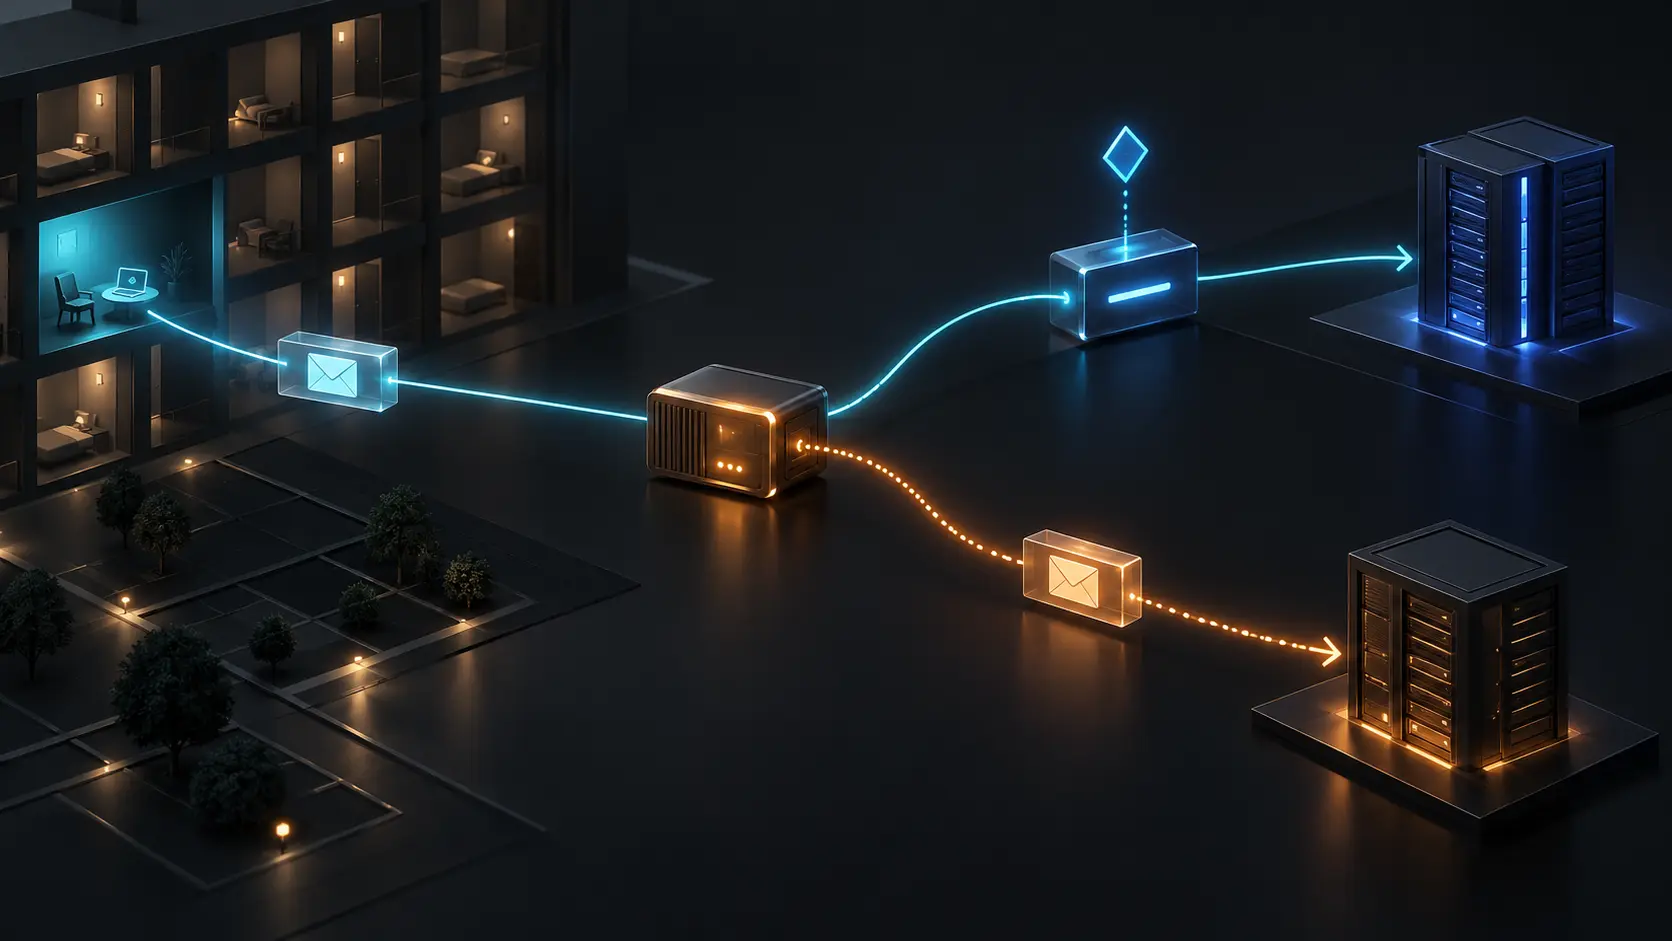
- A RFC 5383 relata que hotéis e outros intermediários às vezes interceptavam conexões ao porto 25 independentemente do host escolhido, podendo receber comunicações sensíveis sem que o usuário percebesse.
- O porto 587 cria uma superfície própria para submissão. Ainda são necessários comprovantes distintos de endpoint, TLS, principal autenticado, aceitação em fila, transferência e entrega.
O risco escondido no teste que passou
Imagine o teste de homologação de um hotel: o celular conecta, o banner SMTP aparece e a mensagem é marcada como enviada. O relatório escreve “correio disponível”. A pergunta que ficou fora da planilha é quem respondeu.
Na situação descrita pela RFC 5383, a rede intercepta tráfego ao porto 25 mesmo quando o cliente aponta para outro host. O usuário acredita estar falando com o provedor corporativo; um servidor do caminho assume a sessão. O padrão não quantifica a prática atual, não identifica um hotel nem prova um vazamento específico. Ele documenta o mecanismo e a assimetria informacional.
Bloqueio seria inconveniente, porém visível. A interceptação pode parecer serviço. Ao responder corretamente, o intermediário ganha acesso a metadados, conteúdo ou credenciais antes que o usuário saiba que a contraparte mudou. A rede deixou de ser só transporte e passou a selecionar um serviço sem declarar o novo papel.
Submissão não é relay
Uma mensagem atravessa funções diferentes. O agente do usuário produz e apresenta. O serviço de submissão identifica a conta, aplica regras e aceita ou recusa a custódia. Agentes de transferência encaminham. O destino deposita. O leitor talvez abra.
A RFC 2476 separou formalmente Message Submission. A RFC 4409 a atualizou e a RFC 6409 é a sucessora vigente. O porto 587 passou a representar a entrada do usuário, em contraste com o porto 25 usado na transferência. Por isso a RFC 5383 disse que clientes Lemonade deveriam usar 587 por padrão e que a rede deveria permitir alcançá-lo.
Essa fronteira organiza responsabilidade. O serviço pode declarar autenticação, limites, extensões e recibos adequados à submissão. O administrador de firewall pode autorizar uma função sem fingir que toda comunicação SMTP tem o mesmo risco.
O porto, contudo, só indica a função esperada. Não identifica empresa, máquina ou certificado. Se outro processo responder em 587, a convenção não o transforma no provedor escolhido.
Não comprima a cadeia em “enviado”
O cliente parte de um nome configurado. DNS devolve endereços. A pilha conecta a um peer. TLS pode proteger o canal e validar a identidade de referência. SMTP AUTH pode estabelecer um principal sob a política daquele servidor. Uma resposta positiva pode aceitar a transação. Sistemas seguintes ainda precisam encaminhar e entregar.
A RFC 8314 recomendou depois TLS para acesso e submissão e registrou submissions no porto 465, preservando o contexto do STARTTLS em 587. O desenvolvimento posterior reforça, não apaga, a advertência de 5383: trocar de porto sem verificar a identidade apenas move o ponto da confiança.
Logs de produção precisam registrar hostname pretendido, DNS, endereço conectado, porto, modo TLS, cadeia e identidade do certificado, resultado de validação, banner, capacidades, mecanismo de autenticação, principal, respostas e ID de fila. Um campo booleano “conectou” não serve para comprovar fidelidade ao destino.
A falha honesta protege mais que o sucesso opaco
Operadoras podem bloquear saída em 25 para conter spam e máquinas comprometidas. O controle não é, por si, ilegítimo. O problema surge quando a rede troca uma negação explícita por uma aceitação em nome de terceiro.
Com bloqueio, o aplicativo pode orientar o usuário para 587 ou 465, abrir um chamado ou parar. Com interceptação, ele entrega dados a uma infraestrutura que talvez não conste do contrato de e-mail. A métrica de disponibilidade melhora e a responsabilidade piora.
Firewalls de aplicação ainda podem entender apenas parte das extensões SMTP. Um lado negocia algo que o intermediário mutila, e o erro aparece mais tarde. Esta peça não assume a tese geral da RFC 2979 nem a de túneis HTTP já coberta em BTW. Seu limite é a identidade da contraparte na primeira entrega.
Aceitação local, resultado distante
Mesmo o servidor correto só pode atestar seu próprio passo. Um código 2xx ou ID de fila pode provar aceitação sob uma política. Não prova cada relay, gravação no mailbox, renderização ou leitura.
Numa investigação, os recibos formam uma sequência: endpoint planejado, peer observado, identidade TLS, principal, envelope, conteúdo, fila, tentativas de entrega e resposta do destino. Se houve interceptação, o ID de fila existe no sistema errado. A precisão aparente do identificador não cria uma ligação com o provedor original.
O teste de aceitação deve sair de redes móveis, residenciais, corporativas e de hóspedes para um serviço controlado. Ele força certificado errado, ausência de STARTTLS, mudança de capacidades, banner inesperado e bloqueio. O cliente deve parar com causa explícita ou provar o endpoint correto; nunca reduzir segurança para preservar a aparência de continuidade.
Fontes
- RFC 5383 em HTML
- RFC 5383 em texto
- Registro da RFC 5383
- RFC 5383 no IETF Datatracker
- RFC 2476
- RFC 4409
- RFC 6409
- RFC 5068
- RFC 8314
- RFC 5598
- RFC 5321
- RFC 5322
- RFC 2979
- RFC 3234
- RFC 2177
- Registro de serviços e portos da IANA
- RFC 3207
- Heng Lu, Minimum Initial Specification
- Heng Lu, Running-Code Primacy
- Heng Lu, Reality Layers and Symbolic Power
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance