Summary
- Na rota em prévia pública do GitHub, uma App instalada em organização, com a permissão organizacional
Copilot Requestsno nívelRead-only, faz solicitações pelo token de instalação sem login de usuário. A organização paga os créditos de IA; suas políticas de modelos e gastos valem, mas não é possível criar orçamento para uma App ou instalação específica. - A atribuição de uso por App está no CSV de consumo de IA, em
app_client_id, e não na visualização de uso da interface. Suspender ou desinstalar a instalação bloqueia suas solicitações e também seu acesso a outros recursos organizacionais.
A palavra na permissão não mede a despesa
O administrador que aprova uma App enxerga uma lista de permissões. Read-only costuma sugerir que nada será alterado. No caso de Copilot Requests, o próprio GitHub avisa que essa permissão autoriza solicitações que consomem créditos de IA. Uma App instalada na organização pode apresentar seu token de instalação sem pedir que uma pessoa entre na conta. A cobrança fica com a organização. A autorização é de leitura no vocabulário da API; o uso do modelo tem custo no vocabulário da fatura.
Esse caminho serve às instalações no nível de organização, não às de contas pessoais nem às instalações de empresa. A App continua limitada aos modelos permitidos pela política Copilot local. Os controles organizacionais de gasto também se aplicam. O GitHub distingue essa autenticação do consentimento de um usuário, da política que permite cobrar Copilot CLI da organização e dos fluxos Actions com GITHUB_TOKEN. Quando todos entram no relatório gerencial como “uso por automação”, a pergunta mais útil — qual identidade pediu o modelo? — desaparece.
A conta da App soma-se ao orçamento Copilot da organização. O GitHub afirma que não existe orçamento para uma App ou instalação individual. Se o orçamento só gera alertas, ultrapassar o valor configurado envia aviso e deixa o uso continuar. Para parar novas solicitações ao atingir o teto, é necessário habilitar Stop usage when budget limit is reached. É um freio da organização, não um limite calibrado para a integração que está chamando o modelo.
O nome da App está fora do painel
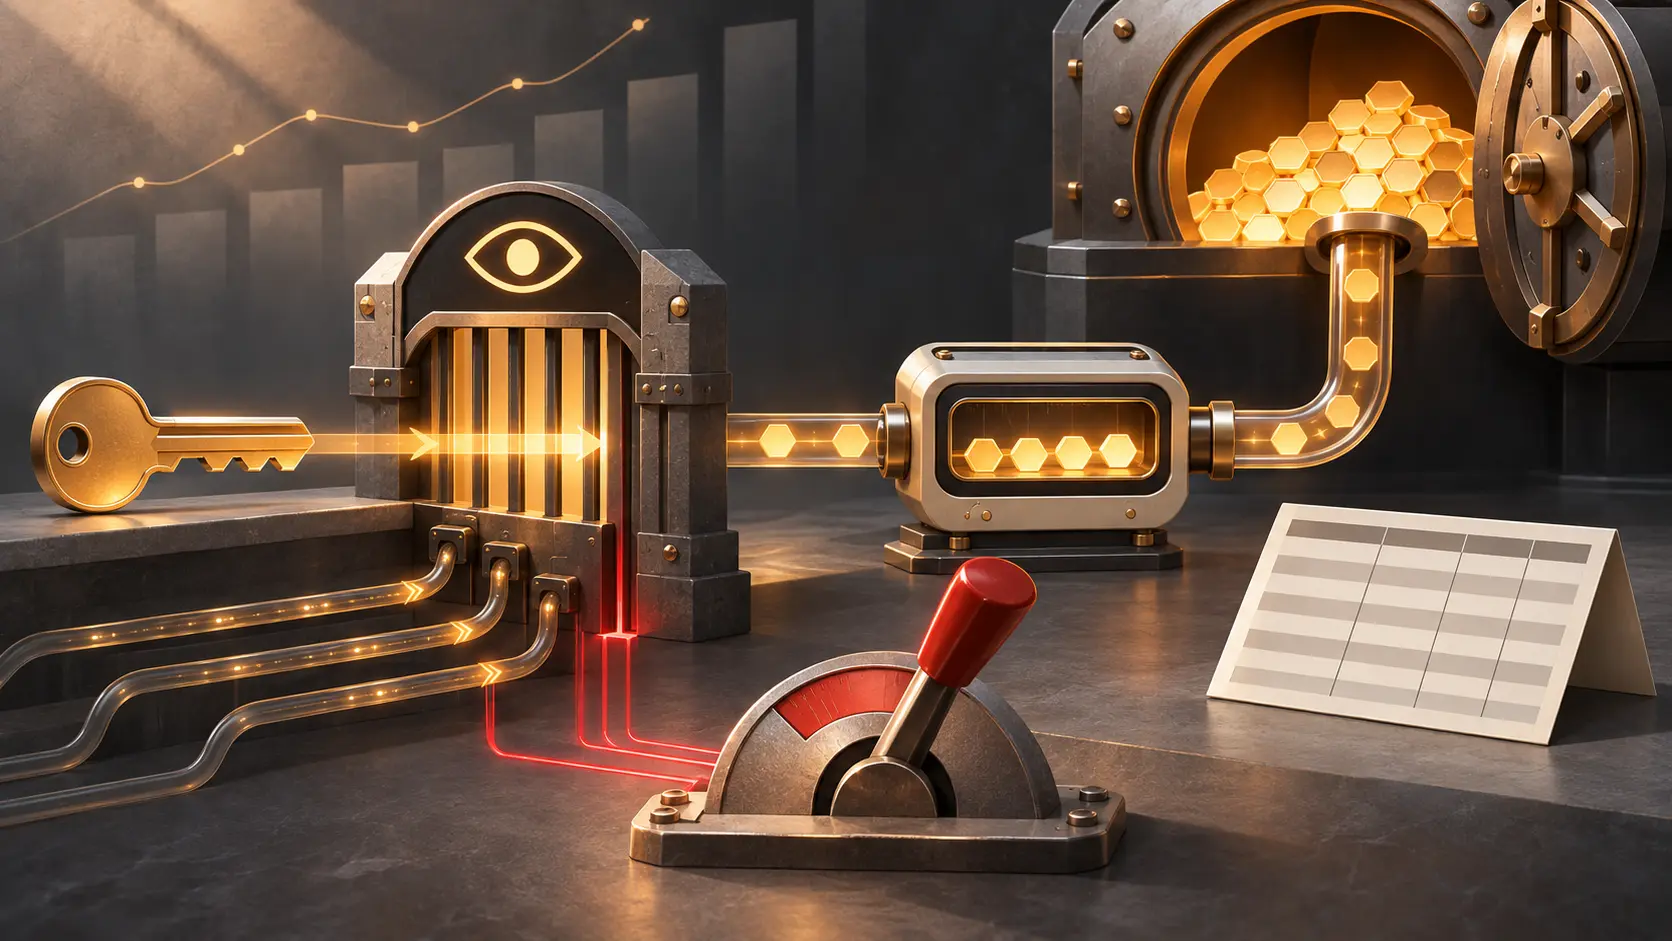
A visualização de consumo de IA no GitHub não mostra a atribuição às Apps. A orientação oficial é exportar um relatório CSV, procurar a organização na coluna organization e selecionar as linhas com app_client_id. Depois, a lista de instalações via API permite comparar esse valor com o client_id; o app_slug aponta para a App. O caminho de auditoria existe, mas exige um arquivo e uma consulta que o painel não reúne.
Uma célula vazia de app_client_id tampouco encerra o caso. O GitHub cita consumo atribuído a pessoas, Actions, outras Apps do próprio GitHub e registros antigos, anteriores à atribuição de Apps, entre os motivos para o campo vazio. Um identificador preenchido localiza uma instalação, sem julgar seu comportamento. Para quantificar o gasto real, é preciso ver os dados de uso e cobrança daquela organização; nenhuma fatura individual aparece nos documentos públicos.
Um crédito de IA equivale a US$ 0,01 na unidade de cobrança do GitHub. Copilot Chat, CLI, agente na nuvem, Spaces, Spark e agentes de programação de terceiros gastam essa unidade; completamentos de código em linha e sugestões da próxima edição ficam fora dela. Business e Enterprise incluem créditos reunidos numa reserva mensal compartilhada. Copilot access não tem essa reserva e cobra desde o primeiro uso medido. A passagem de créditos consumidos para despesa adicional depende do plano e da reserva disponível, embora o pagador da App instalada seja a organização.
O botão de parar é maior que a função de IA
Para impedir solicitações de uma instalação específica, o proprietário pode suspendê-la ou removê-la. O GitHub registra o efeito colateral: a mesma instalação perde o acesso aos demais recursos da organização. Limitar modelos, ativar o bloqueio do orçamento coletivo e desligar a App são alavancas diferentes. Nenhuma oferece um teto financeiro exclusivo da App nesse caminho documentado.
Antes de autorizar a instalação, o time precisa saber qual função a App terá, que modelos chamará, como será reconhecida no CSV e quais integrações cairão se a suspensão for necessária. Uma permissão que parece apenas técnica decide quem pode recorrer à carteira de todos.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Círculo Estratégico
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Círculo EstratégicoSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance