Summary
- En la modalidad de vista previa pública de GitHub, una App instalada en una organización puede usar un token de instalación para solicitar Copilot si tiene el permiso organizativo
Copilot Requestsen nivelRead-only. No necesita una sesión de usuario y consume créditos de IA pagados por la organización. Se aplican sus políticas de modelos y gastos, pero GitHub no ofrece presupuestos por App o instalación. - El consumo atribuible a Apps aparece en el CSV de uso de IA mediante
app_client_id, no en la vista de uso de la web. El propietario puede suspender o desinstalar una instalación para detenerla; al hacerlo también corta su acceso a otros recursos de la organización.
El permiso pequeño apunta a una cuenta grande
Una tabla de permisos suele parecer un mapa del riesgo: leer parece más suave que escribir. Con Copilot, GitHub advierte de otra dimensión. Copilot Requests: Read-only autoriza a una App de la organización a enviar solicitudes con su propio token de instalación. Cada petición puede consumir créditos de IA de la organización, aunque no haya un usuario humano conectado. El adjetivo describe el alcance de la autorización, no un precio de cero dólares.
La ruta tiene límites precisos. Es para instalaciones de Apps en organizaciones, no en cuentas personales ni en la instalación de una empresa. La App solo puede usar los modelos permitidos por la política Copilot de esa organización, y se le aplican los controles de gasto organizativos. GitHub separa este mecanismo de las solicitudes autorizadas por un usuario, de la política para cargar Copilot CLI a la organización y de los flujos de Actions que utilizan GITHUB_TOKEN. Mezclar estas identidades al analizar un gasto equivale a reunir llaves distintas bajo la etiqueta «automatización».
El dueño de la organización puede crear presupuestos Copilot, pero no uno exclusivo para una App o instalación. Las solicitudes de la App cuentan contra el presupuesto de la organización. Si ese presupuesto solo avisa, superar el umbral no detiene el consumo. Para bloquear nuevas solicitudes al alcanzar el límite hay que activar Stop usage when budget limit is reached. Es un freno para un conjunto de gastos mayor que la App investigada. Un equipo puede querer limitar una sola integración y descubrir que el control financiero disponible afecta a todos.
El rastro empieza en una exportación
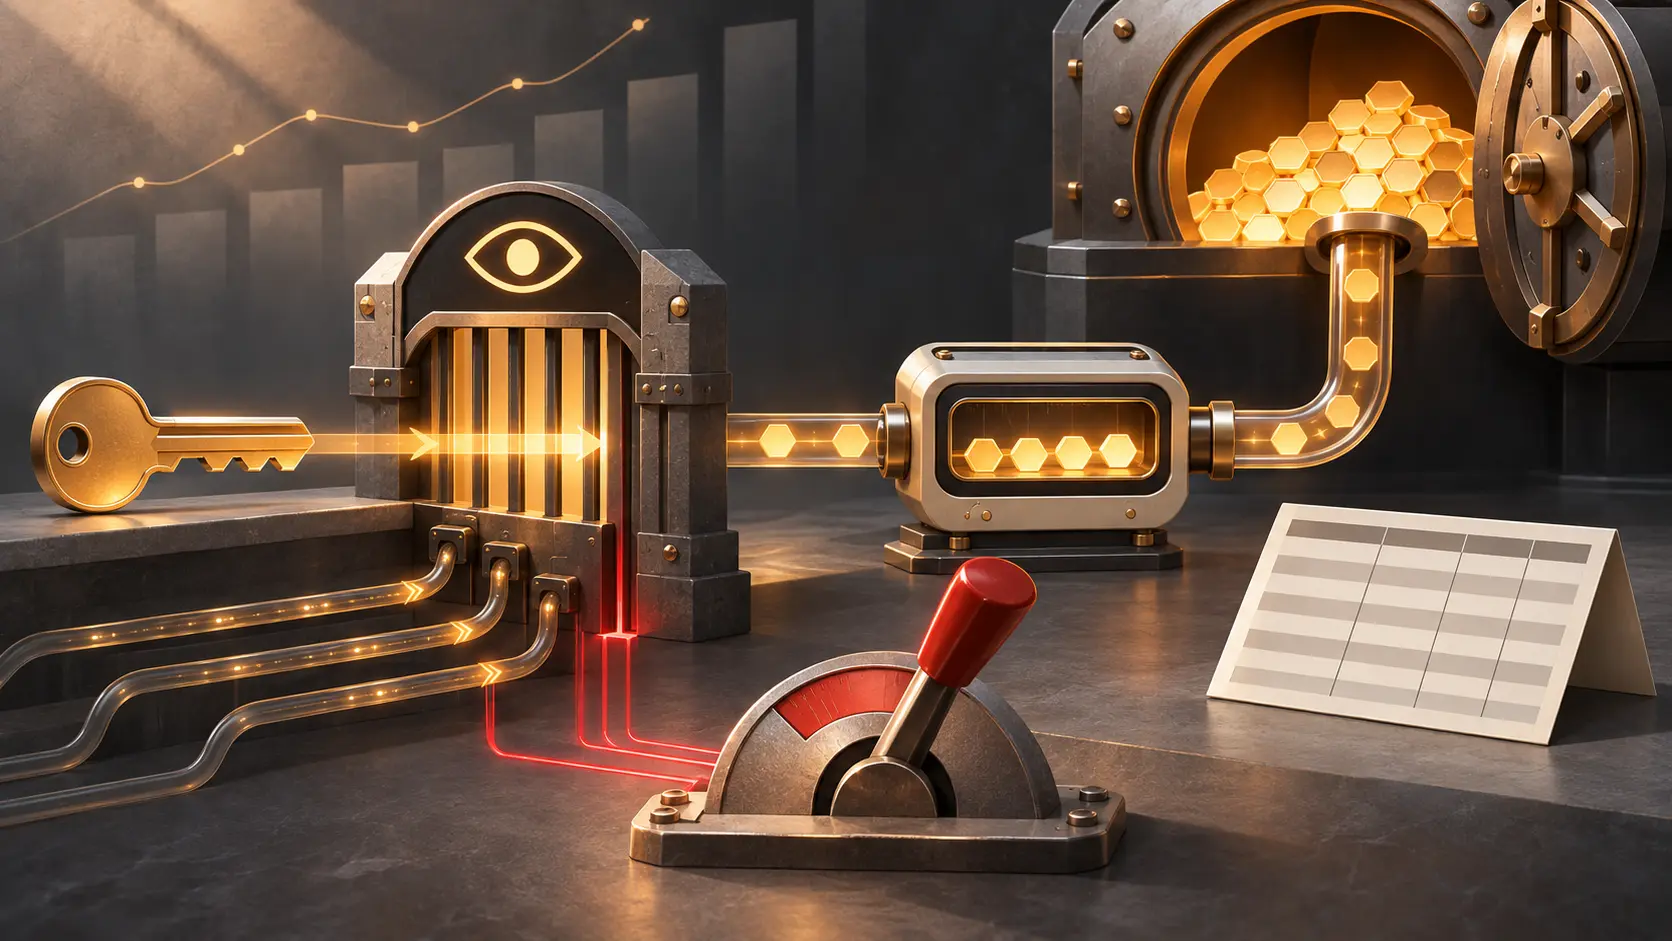
La vista de uso de IA en GitHub no identifica el gasto por App. La guía oficial manda descargar el CSV, filtrar por la organización en la columna organization y encontrar filas con app_client_id. Después hay que consultar la API de instalaciones de Apps de esa organización, unir aquel identificador con el client_id devuelto y leer el app_slug. Solo entonces aparece el nombre que puede llevarse a una conversación con el equipo que pidió la instalación.
El campo vacío tampoco resuelve la investigación. GitHub explica que puede estar vacío cuando el gasto se atribuye a un usuario, a Actions, a otras Apps de GitHub o a usos históricos anteriores a la disponibilidad de esa atribución. Una fila con valor prueba la ruta de instalación, no un abuso. Para medir cuánto ocurrió se necesitan los datos del informe de esa organización; la documentación pública no aporta una factura real.
GitHub fija la unidad: un crédito de IA equivale a 0,01 dólares. Chat, CLI, el agente en la nube, Spaces, Spark y agentes de programación externos consumen créditos. Las sugerencias de código en línea y de próxima edición quedan fuera de ese contador. Business y Enterprise disponen de una bolsa mensual compartida antes del posible sobrecoste; Copilot access cobra el uso medido desde el primer consumo. Por eso «créditos gastados» y «dinero adicional pagado» pueden ser cantidades diferentes, aunque la organización siga siendo la responsable de la App instalada.
Apagar la App apaga más que Copilot
GitHub señala un método para detener las solicitudes de una instalación concreta: suspenderla o desinstalarla. Esa acción también le quita acceso a otros recursos de la organización. Restringir modelos, endurecer el presupuesto organizativo y cortar la instalación tienen radios de acción distintos. Sin presupuesto por App, conviene preparar la decisión antes de que el contador se vuelva una discusión de emergencia.
La aprobación de Read-only debería ir acompañada de cuatro nombres: responsable de la integración, responsable del informe CSV, dueño del límite de gasto y persona que puede aceptar la pérdida de otras funciones si hay que suspender la instalación. Sin esa lista, el permiso más discreto de la pantalla obtiene acceso a la bolsa común.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Círculo Estratégico
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete al Círculo EstratégicoSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance