Summary
- Im öffentlichen Vorschauverfahren von GitHub darf eine auf Organisationsebene installierte App mit der Organisationsberechtigung
Copilot Requests: Read-onlyund ihrem Installationstoken Copilot-Anfragen stellen. Ein angemeldeter Nutzer ist dafür nicht nötig. Die Organisation trägt den KI-Credit-Verbrauch; ihre Modell- und Ausgabenkontrollen gelten, ein Budget für die einzelne App oder Installation ist aber nicht verfügbar. - Die Zuordnung zu einer App findet sich im KI-Nutzungsbericht als CSV über
app_client_id, nicht in der KI-Nutzungsansicht der Website. Sperren oder Entfernen einer Installation stoppt ihre Anfragen, entzieht ihr aber zugleich den Zugang zu anderen Organisationsressourcen.
Eine Leseberechtigung mit Zahlungsfolge
Administratoren prüfen bei einer neuen GitHub App eine Berechtigungsliste. Read-only klingt nach einer Rolle, die keine Kasse berührt. GitHub beschreibt für Copilot Requests einen anderen Effekt: Mit dieser Organisationsberechtigung kann die App Copilot-Anfragen stellen, die KI-Credits verbrauchen. Sie authentifiziert sich über ihr Installationstoken; ein Mitarbeiter muss nicht jede Anfrage durch Anmeldung auslösen. Die Berechtigung bestimmt den API-Zugriff. Das Preisschild hängt an der Nutzung.
Der Weg ist eng umrissen und derzeit öffentlich in Vorschau. Er gilt für Apps, die auf einer Organisation installiert sind. Installationen auf persönlichen Konten oder auf Unternehmensebene können ihn nicht nutzen. Zulässig sind nur Modelle, die die Copilot-Richtlinien der Organisation erlauben, und ihre Ausgabenkontrollen gelten weiter. GitHub trennt diese Identität von nutzerautorisierten Anfragen, von der Richtlinie für organisationsfinanzierte Copilot-CLI-Nutzung und von Actions-Workflows mit GITHUB_TOKEN. Wer alle drei als einen einzigen „Bot-Verbrauch“ verbucht, findet später weder den richtigen Schlüssel noch den richtigen Kostenträger.
Die Nutzung einer solchen App zählt zum Copilot-Budget der Organisation. GitHub erlaubt kein Budget für eine einzelne App oder Installation. Ein Budget, das lediglich Warnungen verschickt, hält nach Erreichen des Grenzwerts keine weitere Nutzung auf. Dafür muss Stop usage when budget limit is reached aktiviert sein. Dieser harte Stopp wirkt auf den Umfang des Organisationsbudgets, nicht nur auf die App, deren Anfragen gerade untersucht werden. Die schmale Ursache trifft damit auf einen breiten Schalter.
Der App-Name steht nicht auf der ersten Anzeige
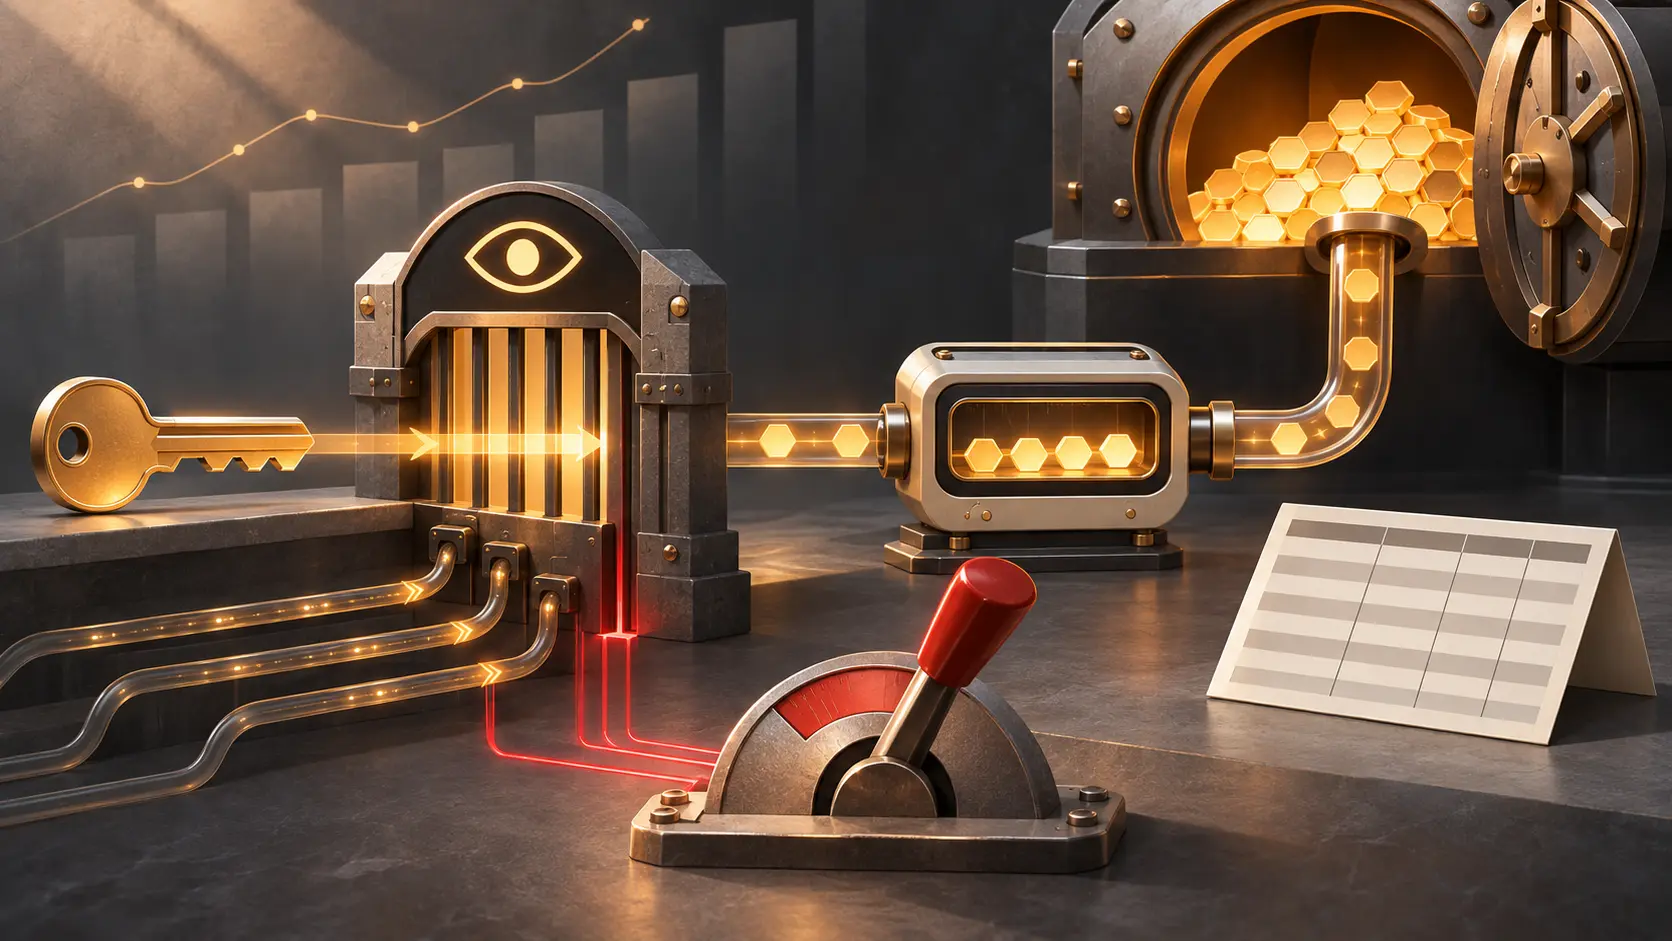
In GitHubs KI-Nutzungsansicht ist die App-Zuordnung nicht sichtbar. Der Eigentümer exportiert deshalb den KI-Nutzungsbericht als CSV, sucht Zeilen mit seiner Organisation in organization und einem Wert in app_client_id. Dann ruft er die Liste der App-Installationen ab und gleicht den Wert mit deren client_id ab. app_slug liefert den Namen. GitHub stellt eine prüfbare Spur bereit, aber die Spur beginnt außerhalb des Dashboards und endet erst nach einem Join mit der Installationsliste.
Ein leeres Feld ist kein Freispruch für jede Automatisierung. GitHub nennt nutzerzugerechnete Nutzung, Actions, andere GitHub-eigene Apps und ältere Vorgänge vor der App-Zuordnung als mögliche Fälle ohne app_client_id. Ein vorhandener Wert identifiziert wiederum die Installation, nicht Missbrauch. Für einen tatsächlichen Betrag braucht man die Nutzungs- und Abrechnungsdaten der konkreten Organisation. Die öffentliche Dokumentation zeigt keine Kundenrechnung.
Ein KI-Credit entspricht laut GitHub 0,01 US-Dollar. Copilot Chat, CLI, Cloud-Agent, Spaces, Spark und externe Coding-Agenten verbrauchen Credits; Inline-Vervollständigungen und Vorschläge für die nächste Bearbeitung laufen nicht über dieses Credit-Meter. Business und Enterprise bringen monatliche Credits in einen gemeinsamen Pool ein, während Copilot access keine enthaltene Menge hat. Der Zeitpunkt zusätzlicher Geldkosten unterscheidet sich damit nach Tarif und Poolstand. Wer die App installiert hat, bleibt dennoch der Zahler ihrer Nutzung.
Die Sperre trifft mehr als Copilot
Will ein Eigentümer Anfragen einer bestimmten App stoppen, kann er ihre Installation sperren oder entfernen. GitHub weist darauf hin, dass dadurch auch ihr Zugriff auf andere Organisationsressourcen entfällt. Modellrichtlinie, harter Organisationsstopp und Installationssperre lösen verschiedene Probleme mit verschiedenen Nebenwirkungen. Ein feines finanzielles Limit pro App steht zwischen ihnen nicht zur Verfügung.
Bei der Genehmigung sollte feststehen, wer die App beantragt, welche Modelle sie braucht, wie ihre CSV-Zeilen geprüft werden und welche übrigen Abläufe eine Sperre trifft. Die teure Frage steckt nicht in der Länge des Berechtigungsnamens. Sie steckt darin, wer einen dauerhaften Zugriff auf den gemeinsamen Credit-Pool erhält.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategischer Kreis
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategischem Kreis beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten