
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

Arquivo de Caso
O agente ficou sem resposta. O orçamento não voltou com o timeout
Uma automação envia uma compra e perde a conexão. O fornecedor pode já ter aceitado o pedido; a empresa só sabe que não recebeu a resposta. Devolver o limite nesse instante parece manter o fluxo, mas pode financiar uma segunda consequência. A revisão 05 de um Internet-Draft…

História
O rótulo de segurança que precisava de uma especificação própria
O tipo 133 oferecia espaço para informação adicional, mas não explicava sozinho essa informação. O código de formato apontava para outra RFC, onde estavam a sintaxe e a decisão de aceitar ou rejeitar.
Tendências Institucionais da Europa e Oriente Médio
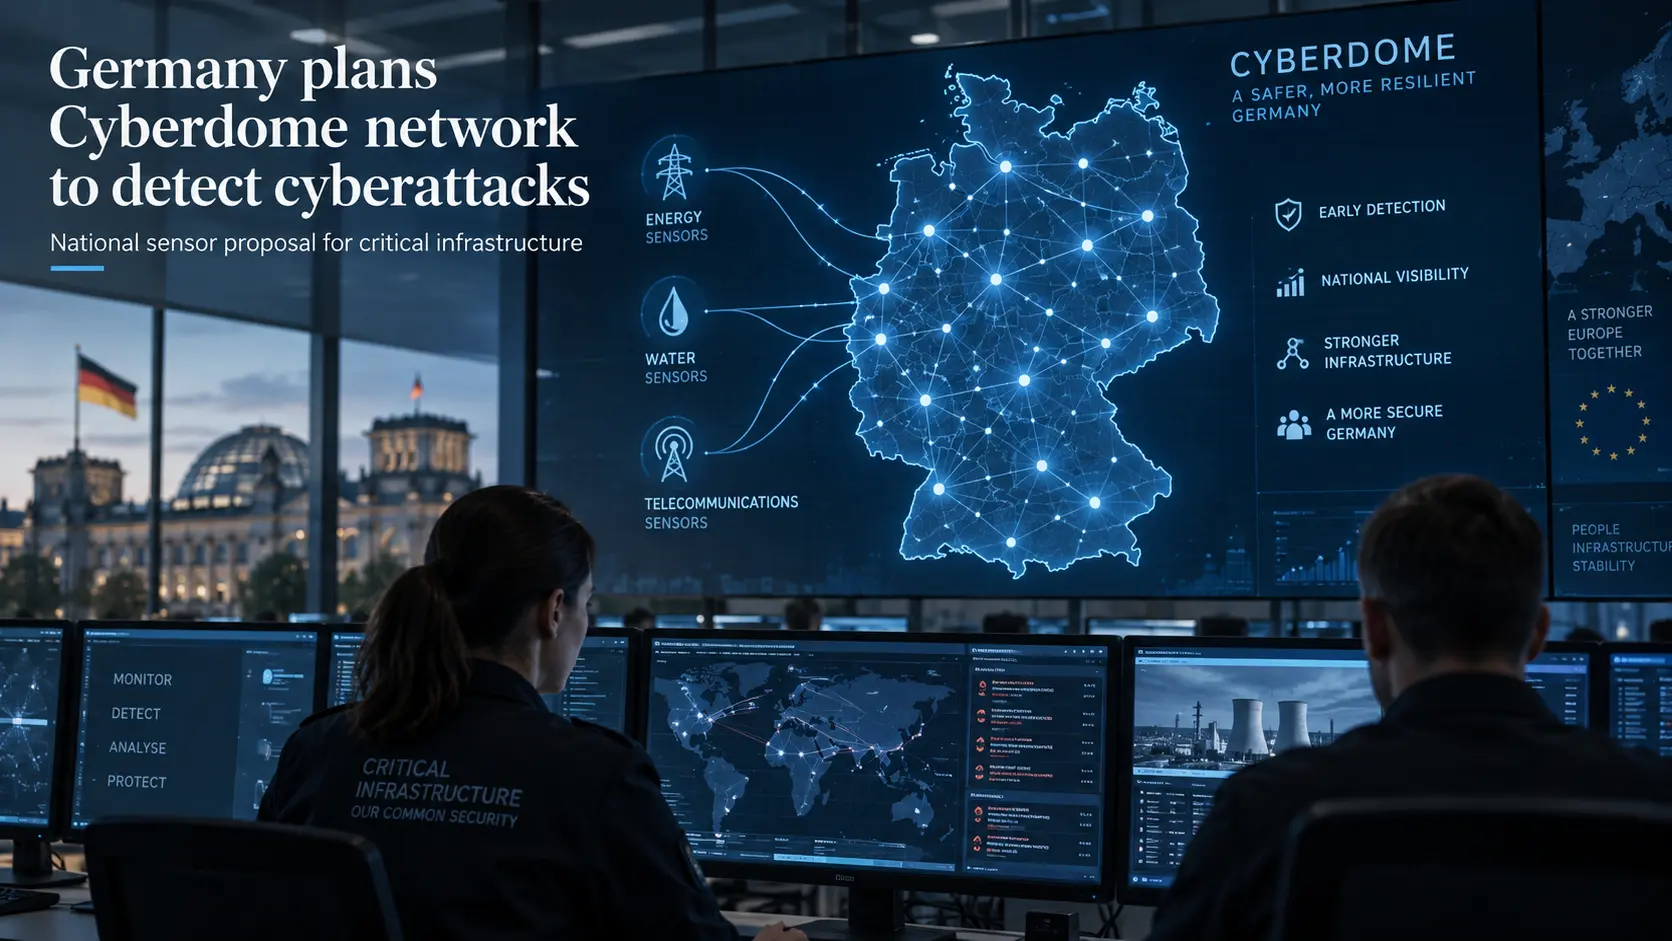
Alemanha planeja rede Cyberdome para detectar ciberataques
A Alemanha planeja uma rede Cyberdome para detectar ciberataques, mas ainda não definiu cronograma, financiamento nem responsabilidades dos operadores.

Serviços de Nuvem Globais
Kentik Data Engine: da telemetria às decisões operacionais
Kentik Data Engine, da Kentik, é um armazenamento proprietário projetado para preservar telemetria de rede em larga escala e enriquecer com contexto de roteamento e negócios, para gerar respostas históricas mais úteis na operação. Não recupera evidência não coletada: amostragem…

Arquivo de Caso
Um sidecar de segurança de IA não é fronteira se a credencial antiga ainda funciona
O token de emergência guardado para “não parar a operação” pode decidir toda a arquitetura. Se ele ainda abre a base completa e alcança uma saída externa, o novo gateway governa a rotina, mas não governa o poder.

História
O rótulo que o pacote precisava carregar
Na arquitetura da RFC 1108, o datagrama entrava na rede com algo além de origem e destino: levava uma declaração compacta sobre a proteção exigida durante o percurso.

História
A malha não tinha raiz. O cliente pagava pela completude: RFC 1914
Um servidor nos Estados Unidos podia devolver pistas sobre registros suecos. Para o RFC 1914, a geografia da máquina não delimitava a geografia dos dados: relações de sondagem atravessavam fronteiras, e qualquer restrição territorial precisava estar escrita na consulta. Essa…

Serviços de Nuvem Globais
Kentik: motor de dados que transforma fluxos de rede em evidência
A plataforma de inteligência de rede da Kentik depende de um motor analítico proprietário para reter grandes volumes de telemetria, adicionar contexto de rotas e negócio e responder perguntas históricas com rapidez suficiente para operações. O Kentik Data Engine oferece uma…

História
O traceroute que pediu resposta a cada salto
Em vez de aumentar o TTL e refazer o caminho várias vezes, a RFC 1393 imaginou um pacote que atravessaria a rede uma só vez e deixaria cada roteador responsável por enviar seu próprio relato.

Tendências globais de serviços em nuvem
Uma mudança de controle na SentinelOne antecipa também juros futuros
O prazo de uma obrigação pode depender de quem controla a empresa. No acordo tributário israelense da SentinelOne, a troca de controle aciona um cálculo que traz para o pagamento antecipado juros previstos para anos futuros. A divulgação trimestral mais recente mostra por que a…

IETF
Atestação em CSR entra em Last Call, mas o certificado não é o registro da prova
Um certificado público pode ser perfeitamente válido e ainda assim não revelar o que a autoridade certificadora examinou antes de emiti-lo. O rascunho de atestação em CSR que chegou ao Last Call do IETF permite levar evidências do dispositivo à CA ou RA, mas também permite…

Arquivo de Caso
Um tombstone de Key Transparency não aposenta o log antigo
No desenho de migração do KEYTRANS, o tombstone funciona como uma placa de trânsito: quando aparece como a versão mais recente de um rótulo no log antigo, a busca segue para o novo. Essa regra impede que a indisponibilidade do destino faça uma chave vencida parecer atual. Mas a…

Arquivo de Caso
O RMRP assina o log de IA, mas não conta a chamada que nunca viu
A nova declaração de completude dá autoria ao silêncio. Para descobrir uma inferência omitida, a organização ainda precisa de um contador fora do mecanismo auditado.

História
O pacote que pediu atenção a cada roteador: Router Alert do IPv4
O Router Alert prometia uma economia simples: o caminho rápido continuaria rápido, e apenas pacotes marcados pediriam uma inspeção especial. A marca, porém, transformou a atenção do roteador em recurso que qualquer origem podia tentar consumir.
Arquivo de Caso
O PIM Flex-Algo escolhe um caminho melhor. Uma política local ainda pode quebrar a árvore
Em multicast, uma decisão tomada na borda receptora sobe pela rede e vira estado em cada salto. Se um único roteador aplicar outro dicionário ou outra política ao mesmo triplo, a escolha deixa de ser comum.

História
O endereço mudou. As referências não: RFC 1900 e o custo oculto da renumeração
Trocar um endereço IP parece uma tarefa restrita à rede. Em 1996, o RFC 1900 acompanhou o número antigo para além do roteador e encontrou-o em arquivos de configuração, aplicativos, licenças, controles de acesso e sistemas administrados por terceiros. Emitir uma nova coordenada…

Arquivo de Caso
O rascunho ganhou data nova; a dependência L2VPN continuou vencida
A revisão 09 renovou a janela documental de uma extensão YANG para snooping em L2VPN. Ela não renovou o módulo importado, não concedeu autoridade de mudança e não mostrou um único fluxo multicast chegando ao destino correto.
Arquivo de Caso
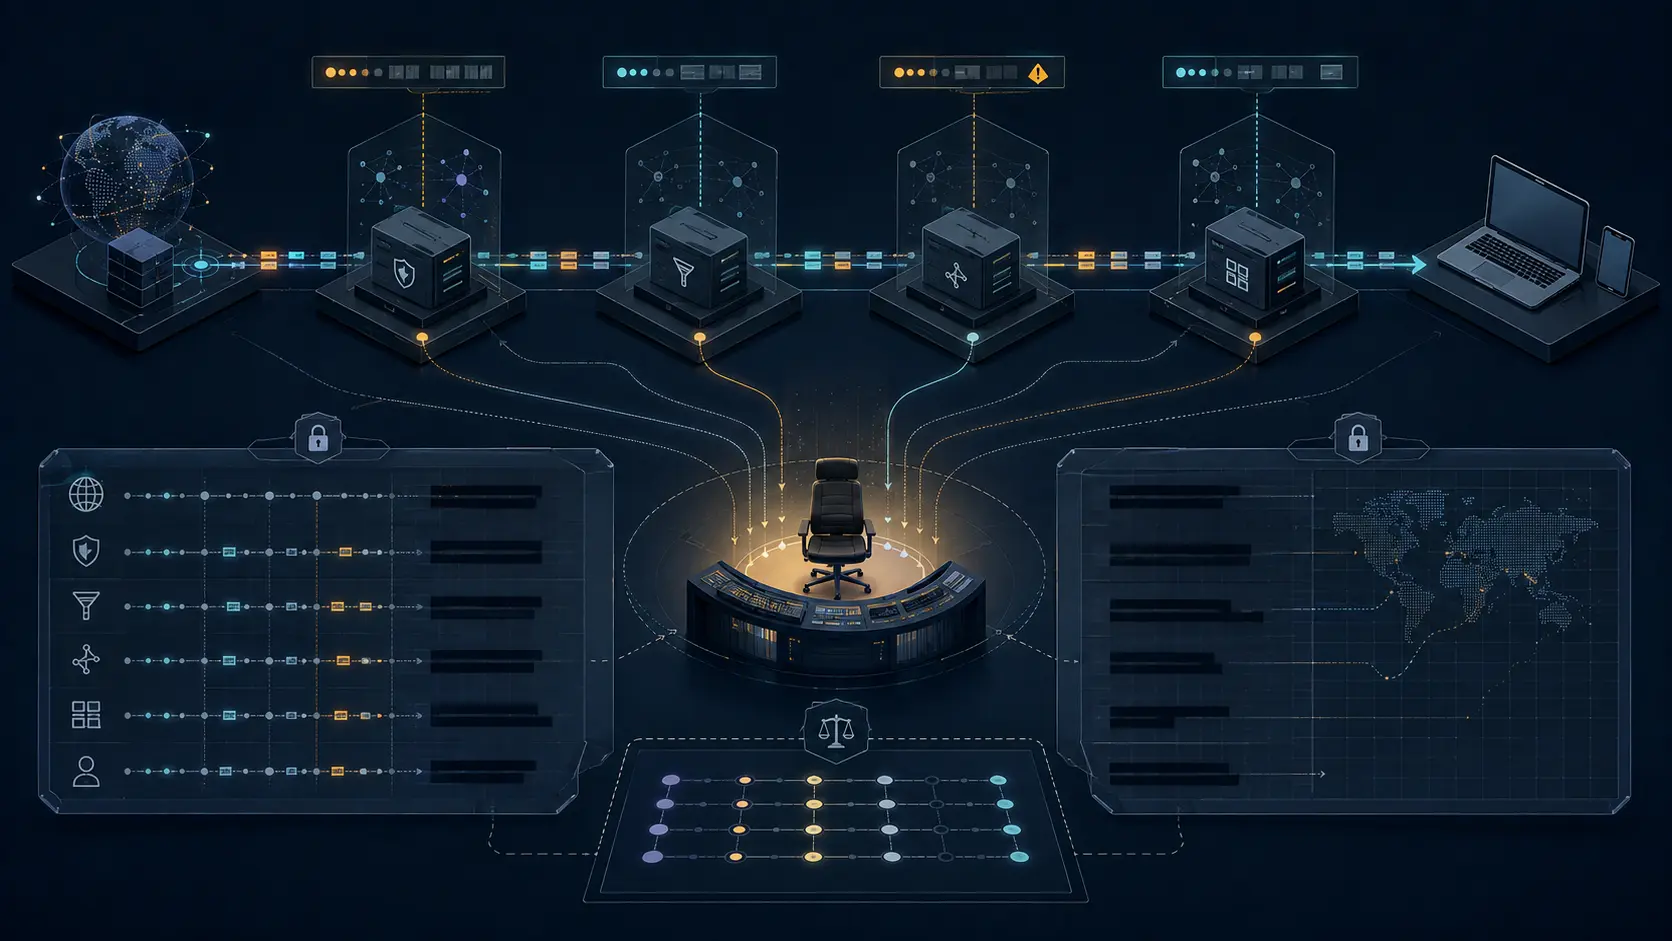
Uma cadeia Proxy-Status não nomeia o responsável pelo incidente
A RFC 9209 torna o caminho da falha mais legível, mas não transforma visibilidade em dever de agir. Falta uma matriz de transferência de falhas entre intermediários que associe cada identificador público ou restrito ao operador, ao prazo de escalonamento, à guarda da evidência e…

História
O par devolveu um endereço DNS. Ainda não havia provado que os nomes seriam resolvidos: RFC 1877
O modem podia anunciar conexão enquanto o primeiro nome digitado continuava sem resposta. Em 1995, o PPP tratou uma parte dessa lacuna com uma negociação curiosa: o cliente enviava de propósito um endereço inválido, muitas vezes 0.0.0.0, para que o outro lado o recusasse e…

IETF
JOSE leva dois algoritmos à depreciação sem prazo para exceções locais
O grupo JOSE pediu ao IESG a publicação do texto que desaconselha `none` e `RSA1_5`. O rascunho separa corretamente um padrão comum mais seguro de decisões que precisam continuar locais. O problema em aberto é impedir que uma exceção estreita vire uma configuração permanente.