
Resumo
Proxy-Statuspode indicar qual intermediário tratou uma resposta e qual erro observou, mas não qual organização deve comandar o incidente ou restaurar o serviço.- Uma matriz separada deve ligar identificadores de implantação a plantões, regras de divulgação, custódia da evidência, direito de correção e decisões de contingência.
Durante muito tempo, receber um 502 ou 504 significou saber apenas que algo dera errado antes da origem. O cliente não distinguia entre falha de DNS, conexão, certificado, limite da resposta ou defeito do próprio intermediário. A RFC 9209 reduz essa pobreza diagnóstica ao definir o campo de resposta Proxy-Status. Proxies e gateways ganham uma linguagem comum para descrever como trataram a requisição e a resposta, inclusive erros que produziram ou encontraram na direção do próximo salto.
O avanço é relevante. O problema surge quando essa descrição é confundida com um mapa de responsabilidade.
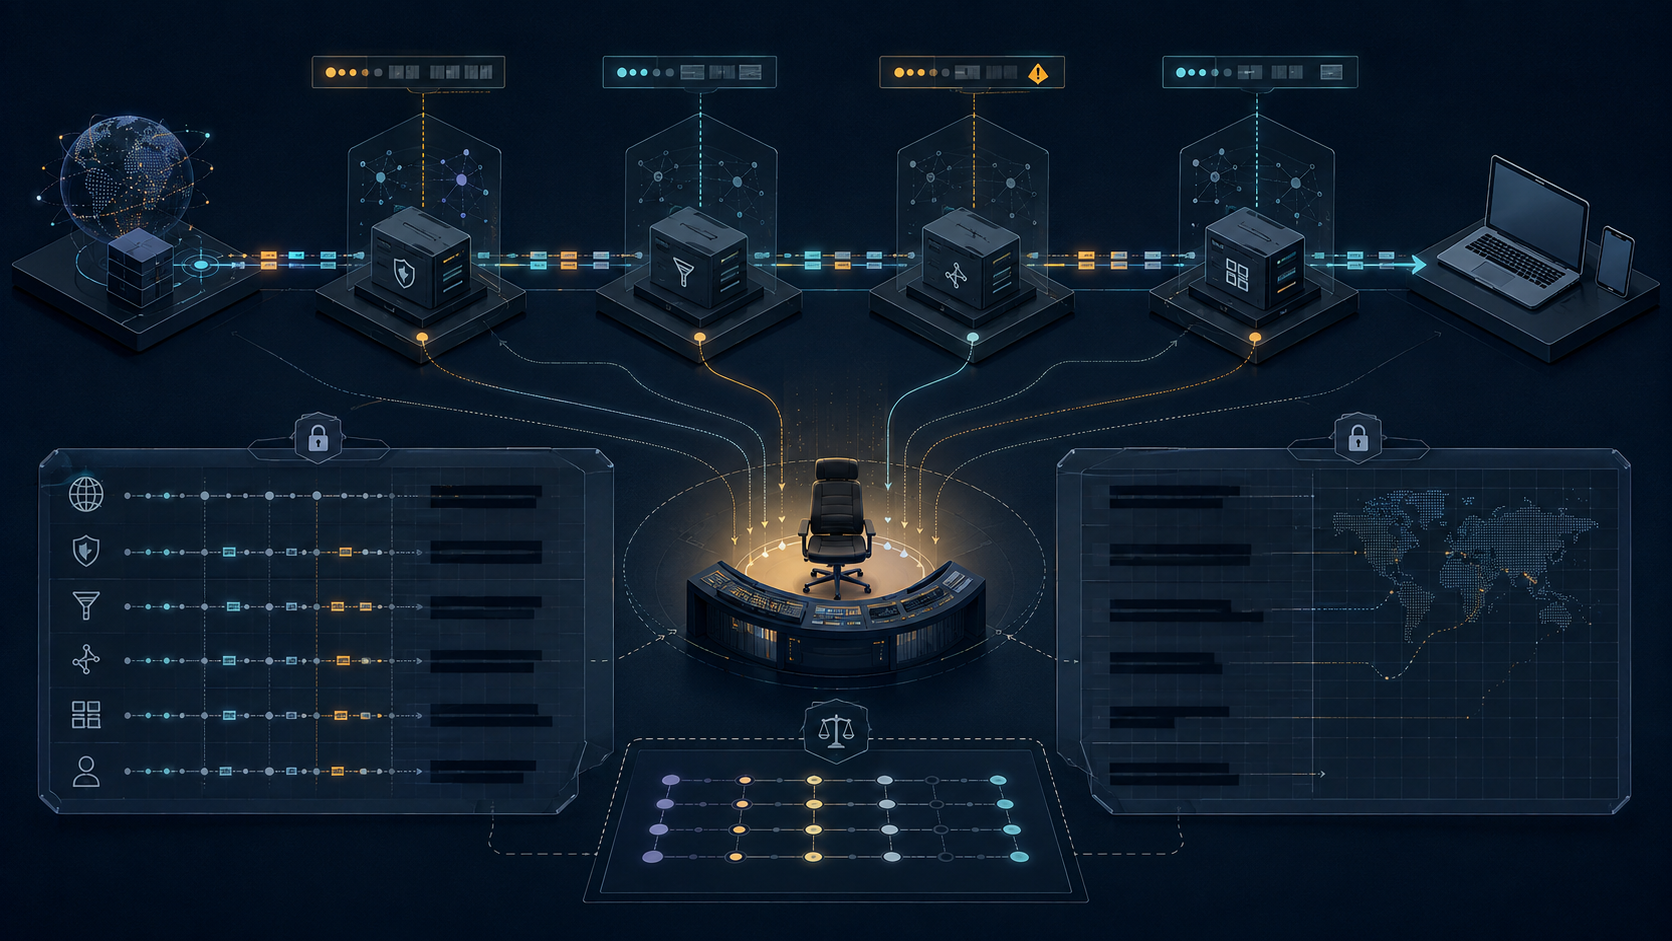
O campo contém uma lista de Structured Fields. Cada membro representa um intermediário que tratou a resposta; o primeiro fica mais perto da origem e o último, do agente de usuário. O membro identifica a implantação que inseriu o valor. Parâmetros opcionais podem registrar error, next-hop, next-protocol, received-status e details. Isso separa condições operacionais que um simples “bad gateway” deixava misturadas.
Entretanto, o nome de um serviço não é necessariamente o nome da empresa, da equipe ou do contrato responsável. Uma cadeia gerada pode ter sentido apenas dentro do operador. connection_timeout informa o que um intermediário observou ao tentar alcançar o próximo salto; não prova por que o destino ficou em silêncio, quem o controla ou quem pode alterar o limite de tempo. Até a indicação de que certo erro só ocorre em respostas geradas por intermediários esclarece a autoria da mensagem, não o comando do incidente.
A diferença é decisiva quando a rota atravessa domínios de controle distintos. Um cliente contrata um provedor de aplicação; esse provedor usa uma rede de distribuição; a rede passa por um gateway e chega a um serviço de outra equipe. O caminho técnico e a cadeia de deveres se cruzam, mas não coincidem. Quem primeiro enxerga a falha pode não conseguir corrigi-la. Quem consegue corrigir talvez não veja a resposta pública. Quem deve comunicar ao cliente pode não operar nenhum dos dois sistemas envolvidos.
A RFC 9209 preserva discrição de propósito. Cada intermediário decide quando adicionar o campo: em todas as respostas, só quando configurado ou apenas quando a requisição ativa um modo de diagnóstico. O campo e todos os parâmetros são opcionais. Os membros existentes deveriam ser mantidos para depurar a cadeia inteira, salvo quando forem removidos para evitar o vazamento de informações internas. As considerações de segurança alertam que configuração e topologia de retaguarda podem ajudar atacantes e que certas informações só devem chegar a partes autorizadas. O conteúdo também não é verificado.
Ausência, portanto, não prova que um intermediário não existiu. Pode significar falta de suporte, configuração desativada, audiência sem autorização ou remoção por um participante posterior. A omissão de next-hop pode proteger a topologia, e não demonstrar desconhecimento. details acrescenta contexto, mas varia com a implementação e pode ser deliberadamente ocultado. Divulgação opcional não equivale a uma cadeia de custódia completa.
Falhas tardias tornam esse limite ainda mais claro. Se o intermediário já está transmitindo o corpo e a conexão de entrada termina, a nova informação pode ser enviada apenas nos trailers. A RFC permite isso, mas desaconselha depender de trailers quando a informação cabe nos cabeçalhos, pois eles podem ser descartados sem aviso. Também exige que o intermediário tenha incluído antes um membro correspondente no cabeçalho. A ordem relativa fica recuperável, mas nada obriga todos os observadores a guardar o trailer, associá-lo à requisição original ou avisar quem pode interromper, desviar ou repetir o tráfego.
O objeto de governança que falta é uma matriz de transferência de falhas entre intermediários. Para cada fronteira em que Proxy-Status é emitido, retido, ocultado ou removido, ela deve registrar: identificador público ou restrito; entidade operadora e dono do serviço; erros confiáveis naquela fronteira e pontos cegos; audiência permitida para cada parâmetro; canal de plantão e prazo de confirmação; evidência preservada fora da resposta; autoridade para corrigir uma associação errada; dono da decisão de desvio; dever de comunicação; e data do último exercício conjunto.
A matriz começa separando responsabilidade pela observação de responsabilidade pelo ativo. Se um membro de uma rede de distribuição declara error=connection_timeout, o intermediário responde pela fidelidade do que observou. Ele não assume automaticamente a disponibilidade do próximo salto. O operador desse salto pode reparar o serviço; o integrador pode controlar a repetição; o provedor voltado ao cliente pode responder pela comunicação. Um token de erro não distribui sozinho esses deveres paralelos.
Identificador exposto e identidade responsabilizável também devem ficar em camadas. A resposta pública pode usar um alias estável que não revele hosts internos. Um anexo contratual liga o alias à empresa operadora. O cadastro de plantão resolve depois a equipe e o caminho de escalonamento. Para auditoria, é preciso preservar qual versão desse vínculo valia no instante da falha. Assim se protege o segredo sem criar um símbolo que nem o respondente autorizado consegue decifrar sob pressão.
Os registros da IANA fornecem um vocabulário comum para parâmetros e erros. A RFC 9209 prefere categorias genéricas bem definidas a nomes específicos de fornecedor. O registro, porém, não garante que cada serviço implemente todos os tipos, que uma declaração seja verdadeira ou que o status recomendado seja o mesmo visto pelo cliente. A matriz deve trazer uma declaração de capacidade por fronteira: tipos suportados, limites locais, campos ocultos por audiência e fonte de evidência usada para validar a afirmação.
A automação de incidentes não pode virar uma busca simples de “token para equipe”. O token descreve o ponto que relata e uma condição, não um veredicto causal. A decisão deve combinar ordem dos membros, tipo de erro, status HTTP, correlação da requisição, telemetria independente e mapa vigente de responsáveis. Deve distinguir o observador que confirma recebimento, o dono que investiga e o provedor que comunica. Quando isso não for possível, o resultado seguro é um repasse explicitamente pendente, e não uma atribuição arbitrária com aparência de certeza.
O padrão torna a falha mais legível. A governança começa na pergunta seguinte: quem é obrigado a fazer o quê com essa legibilidade? Sem uma resposta durável, o diagnóstico acelera e o problema institucional mais antigo permanece: várias partes descrevem a falha, mas nenhuma aceitou o dever de encerrá-la.
Fontes
- RFC 9209, The Proxy-Status HTTP Response Header Field: https://www.rfc-editor.org/rfc/rfc9209.html
- IANA, Hypertext Transfer Protocol (HTTP) Proxy-Status: https://www.iana.org/assignments/http-proxy-status/
- RFC 9110, HTTP Semantics: https://www.rfc-editor.org/rfc/rfc9110.html
- RFC 8941, Structured Field Values for HTTP: https://www.rfc-editor.org/rfc/rfc8941.html
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance