
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
IETF
Uma conexão física não define, sozinha, um usuário do portal
Quando vários terminais compartilham um ponto de acesso ou uma tradução de endereços, o que parecia um identificador suficiente pode deixar de distinguir os equipamentos. O vínculo de sessão precisa acompanhar essa mudança e saber quando terminar.

Tendências de Serviços de Nuvem da América do Norte
Zscaler entrega ao canal sua expansão entre pequenas empresas
A parceria com Carahsoft combina pacotes padronizados e implantação repetível. O reforço da venda direta a grandes empresas mostra onde esse caminho deixa de ser único.
IETF
Uma atualização de delegação autoassinada prova uma chave, não sua autoridade
Uma nova chave pode assinar uma mensagem que pede confiança nessa mesma chave. A operação comprova posse; não comprova mandato. Ao propor atualizações rápidas da delegação entre filho e pai, o DNSOP deixa espaço explícito entre essas duas conclusões. É nesse espaço que a…

Arquivo de Caso
A purga foi aceita, mas o CDN seguinte ainda disse não
O protocolo pode confirmar a criação de uma tarefa antes de a cadeia descobrir que não conseguirá executá-la. A revisão 20 do CDNI Triggers v2 transforma esse intervalo em registro: a recusa do CDN seguinte volta como erro assíncrono — e o nome de quem recusou pode permanecer…

IETF
O desempenho medido precisa conservar suas condições
Uma meta de operação pode caber em uma linha. A evidência que a sustenta não cabe apenas no nome do equipamento: depende das funções de segurança, da carga e do ambiente usados no ensaio.

ICANN
As diretrizes de UA da ICANN dão dois papéis à IA. Uma única métrica não mede ambos
Uma IA pode apontar o trecho de código que barra um endereço de e-mail internacionalizado. Outra IA, instalada no filtro de segurança, pode impedir que a mensagem enviada para esse endereço chegue ao destino. Não existe contradição: uma funciona como instrumento de melhoria; a…

Arquivo de Caso
Um quórum de bloqueio de registro conta aprovações, não autoridades independentes
Duas mensagens de aprovação podem parecer controle por duas pessoas, embora ambas possam ser recuperadas pela mesma caixa postal comprometida. Uma proposta de extensão EPP para bloqueio de registro consegue contar contatos autorizadores; a questão mais difícil é demonstrar que as…

Arquivo de Caso
O erro ICMP ganhou contexto — e pode perder parte da prova
A revisão 05 de um Internet-Draft torna obrigatória, em condições definidas, a inclusão de contexto sobre o nó que originou certos erros ICMP. O ganho não é gratuito: o dado pode ser falsificado e, para caber na MTU, pode ocupar o espaço de bytes usados para ligar o erro ao…
História
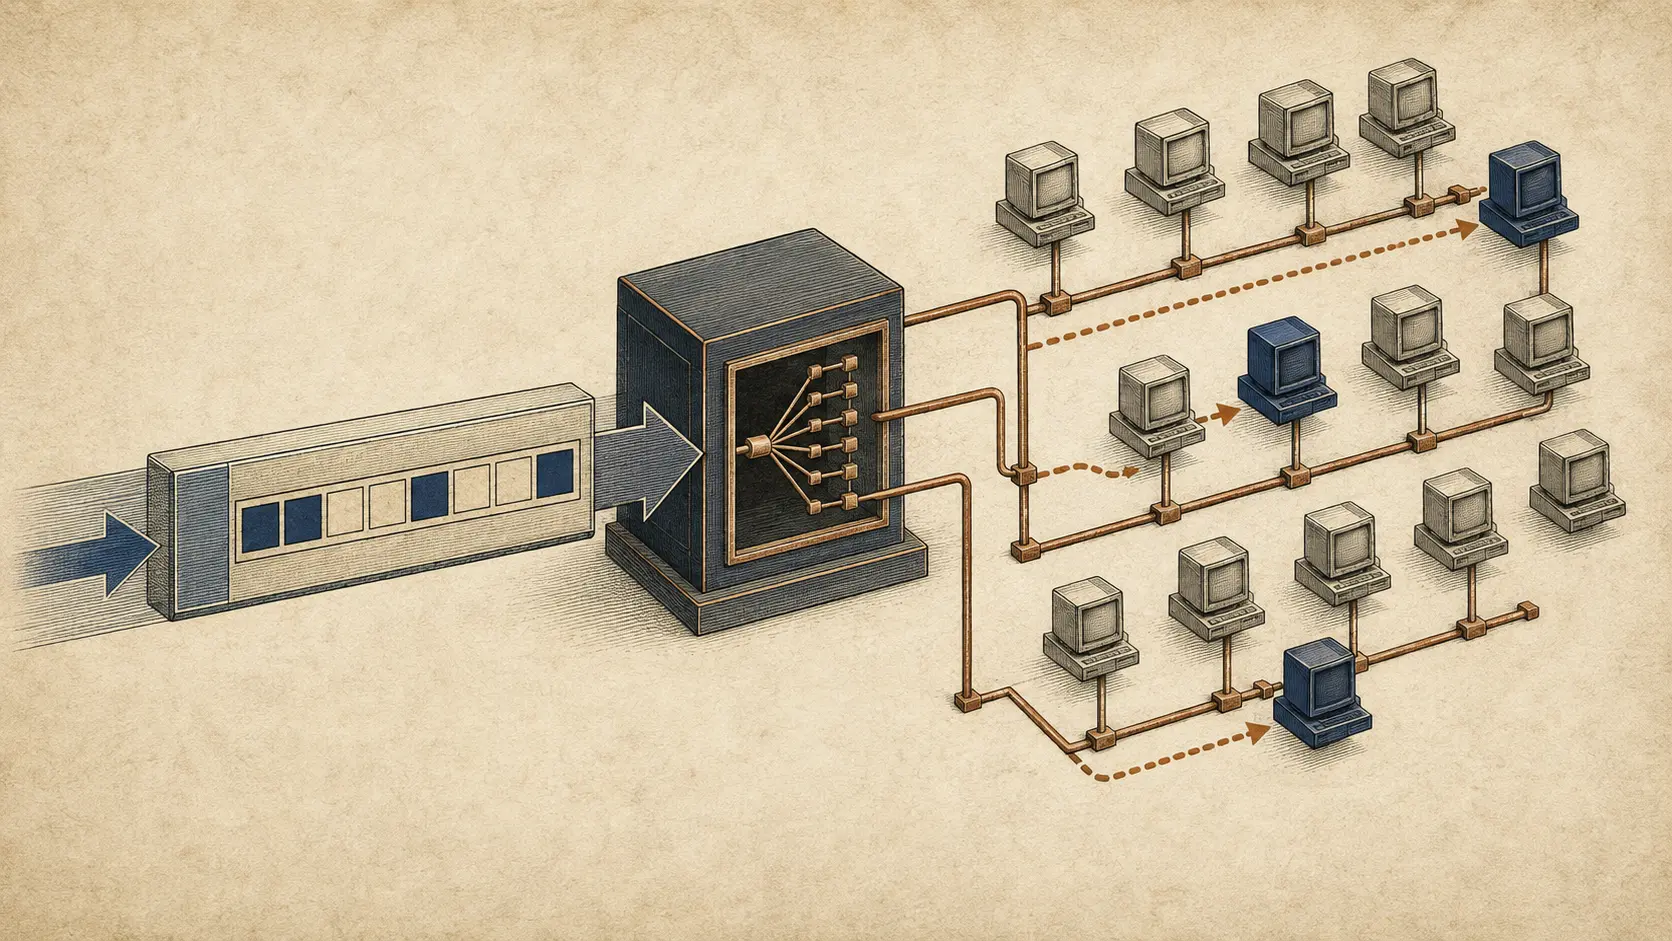
O pacote de broadcast que levava sua própria lista de convidados
Um datagrama UDP chegava à rede remota como broadcast, mas carregava dentro do cabeçalho IPv4 uma instrução seletiva: só estes hosts devem continuar. O SDBM transformava o próprio pacote em uma lista de membros passageira.

Arquivo de Caso
Todos os bundles externos foram entregues. O bundle interno ainda não havia sido recebido
Um túnel BIBE pode terminar com todos os comprovantes externos em ordem e nenhum bundle interno no agente de protocolo. Não há paradoxo: a chegada dos invólucros e a reconstrução do objeto transportado são fatos separados. O novo draft do grupo DTN mostra que, entre esses dois…

Arquivo de Caso
O retorno encontrou a sessão; a origem continuou sem identidade
Há um conserto elegante para um problema ingrato de middlebox em SRv6: usar o SID de serviço como endereço IPv6 de origem externo, fazendo ida e volta formarem o par que o firewall espera. O novo documento do grupo SPRING formaliza essa ideia. Só que o mesmo campo passa a dizer…
Arquivo de Caso
O nome da função sobreviveu; a receita do hash não: RFC 9861
KangarooTwelve e TurboSHAKE podem produzir saídas de qualquer comprimento. Isso transforma comprimento, domínio, personalização e ordem dos bytes em parte da própria operação. Um inventário que guarda somente o nome da função preserva a placa da máquina, não o processo que gerou…

Arquivo de Caso
Quem pede mais autenticação precisa responder pela interrupção
Uma API pode ter bons motivos para exigir uma autenticação diferente ou mais recente. O custo dessa decisão, porém, pode recair sobre outra equipe e sobre o usuário. O RFC 9470 padroniza a transmissão da exigência; a viabilidade do percurso e a responsabilidade quando ele não…

Arquivo de Caso
O nome que a rede decidiu mostrar
Uma lista de serviços internos pode ficar fora do DNS público enquanto a autorização para resolvê-los continua verificável. No RFC 9704, porém, o nome do próprio resolvedor aparece. A privacidade depende tanto dessa escolha quanto do mecanismo que protege a lista.

Arquivo de Caso
Quando o conserto do Wi-Fi muda a política de dados
Manter um serviço funcionando não exige, por definição, reconhecer o mesmo aparelho em qualquer contexto. O RFC 9724 ajuda a separar a continuidade necessária da permanência que um sistema antigo aprendeu a exigir.

Arquivo de Caso
Quem dá o aceite quando o modelo só aparece no fim?
O RFC 9682 admite um arquivo CDDL sem regras para permitir a composição por módulos. A exigência de uma entrada continua valendo para o modelo completo. O desafio é não perder o responsável pela verificação durante essa mudança de etapa.
História
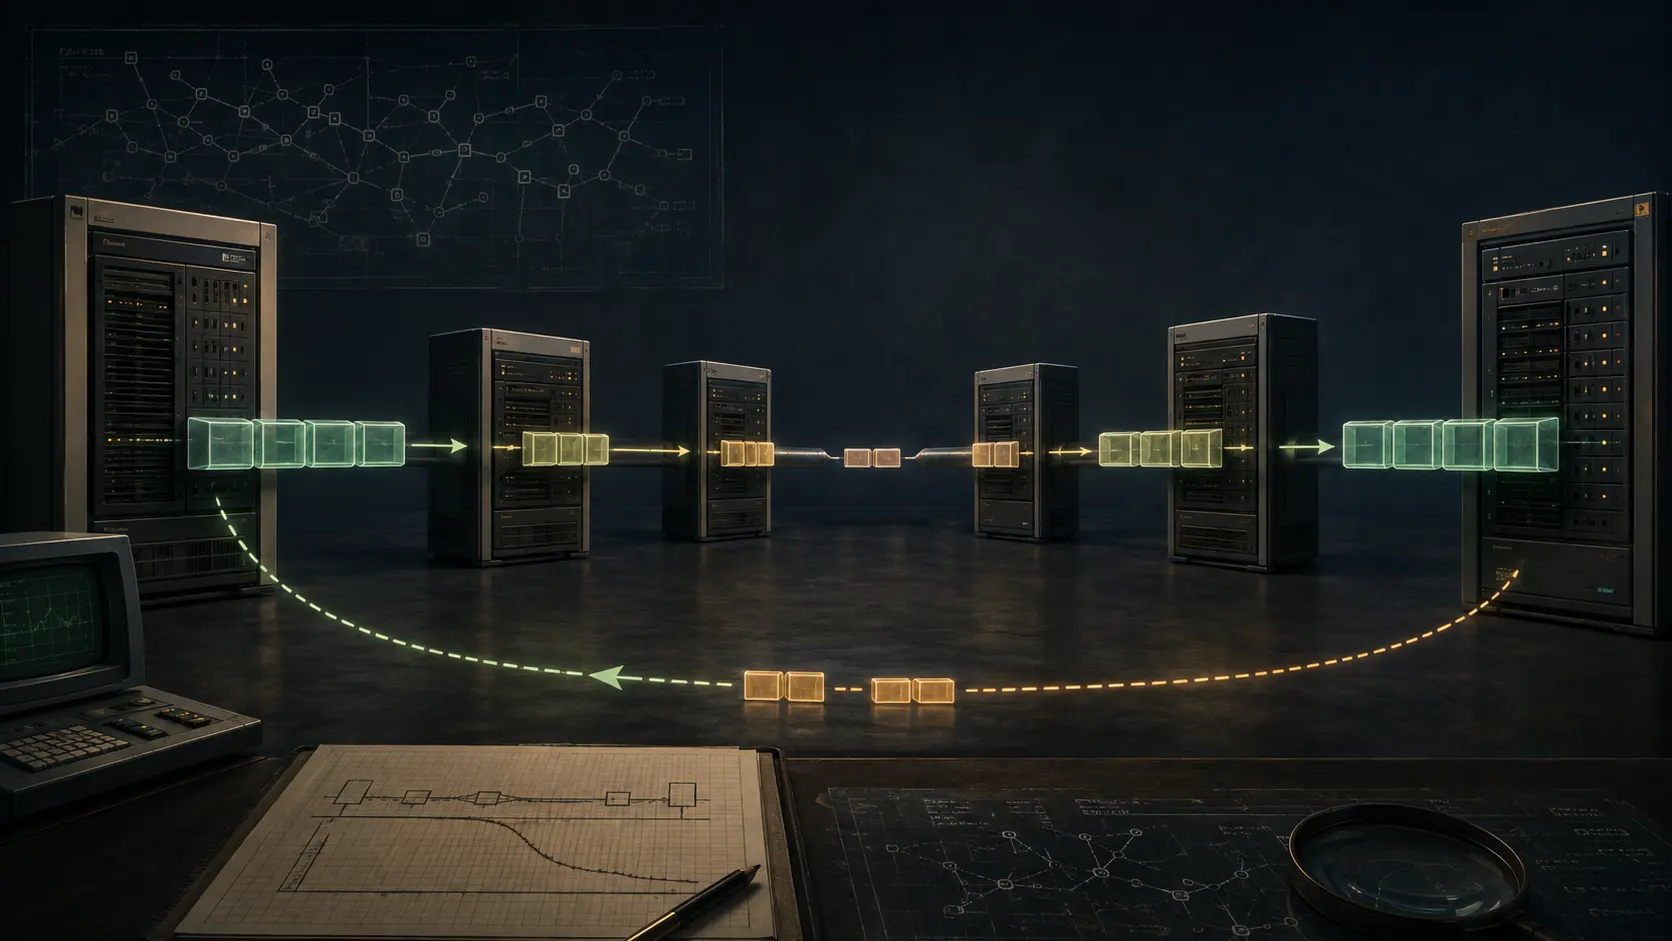
Os quatro bytes que perguntavam a cada roteador qual era o enlace mais estreito
Antes de a descoberta de MTU aprender com a perda, houve uma proposta para fazer o próprio pacote carregar a resposta. O valor atravessava a rota e só podia diminuir.

Arquivo de Caso
A troca terminou. A assinatura ainda espera.
No JMAP, uma verificação recusada durante a rotação de chaves não será repetida pelo servidor. A continuidade depende de o cliente perceber a mudança e refazer a assinatura de notificações.
Arquivo de Caso
O evento de falha estava assinado. A segunda chegada ainda era repetição
Um webhook não recebe confirmação e envia novamente o aviso de indisponibilidade. O segundo envelope conserva a assinatura válida, o nonce correto e todos os campos do primeiro. Se a plataforma confundir autenticidade com novidade, uma única falha pode acionar dois caminhos de…

História
O número que mudava de sentido na fronteira do domínio
Um domínio de segurança podia representar “não classificado” com 5, enquanto outro usava 1 para o mesmo rótulo humano. O CIPSO não escolheu um número universal. Colocou ao lado dele um identificador de Domínio de Interpretação e fez a interoperabilidade depender da autoridade…