
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
O filtro final estava correto. A atualização ainda deixou uma rota escapar
A revisão 03 de um rascunho do IETF GROW mostra por que a segurança do BGP não termina na configuração desejada. Entre dois estados corretos, uma sequência não atômica pode colocar no ar uma política que ninguém pretendia aprovar.

IETF
A mensagem saiu sem confirmação. O efeito físico continuou sem recibo.
CORECONF-M2M propõe ferramentas MCP para alcançar sensores e atuadores descritos por YANG e SID em redes restritas. A economia de bytes é convincente; justamente por isso, timeout, repetição, autorização e confirmação física precisam continuar visíveis fora do pacote compacto.

IETF
O emissor assinou o invólucro, mas não ganhou o direito de trocar a chave
O AIC-JWT 02 põe uma autorização assinada pelo principal dentro de uma credencial assinada pelo emissor. A arquitetura preserva a diferença entre transportar uma delegação e passar a controlá-la.

IETF
O agente assinou o desafio. A chave anexada ainda não era autoridade.
A revisão 03 do OpenA2A AIP separa uma assinatura matematicamente válida de uma identidade comprovada. A chave apresentada demonstra posse; o vínculo com o agente precisa vir do cadastro do verificador ou de um documento DID resolvido.
IETF
O agente ficou em silêncio. A nota puniu o que o verificador não conseguiu ver.
O NBTP propõe transformar heartbeat ausente, janela de oráculo perdida e silêncio em mais de um contexto em decaimento de confiança. A automação pode ser útil, desde que a ausência continue ligada ao observador e não seja promovida a verdade sobre o agente.

História
A linha parecia privada. A capacidade continuava compartilhada: RFC 3186
Para o equipamento do cliente, havia uma conexão PPP ponto a ponto. Para a operadora, havia portas, um par de endereços, rotas internas, filas e um banco de caminhos sobre uma rede compartilhada. RFC 3186 aproximou essas duas realidades com reescrita de cabeçalho — sem fingir que…

IETF
Cada elo era válido. Ainda assim, a linha do tempo podia ter sido encurtada.
A revisão 09 do AER-1 oferece uma história interna verificável para as chamadas de ferramenta de um agente de IA. O ganho decisivo está em reconhecer onde essa história deixa de poder testemunhar sobre si mesma.
História
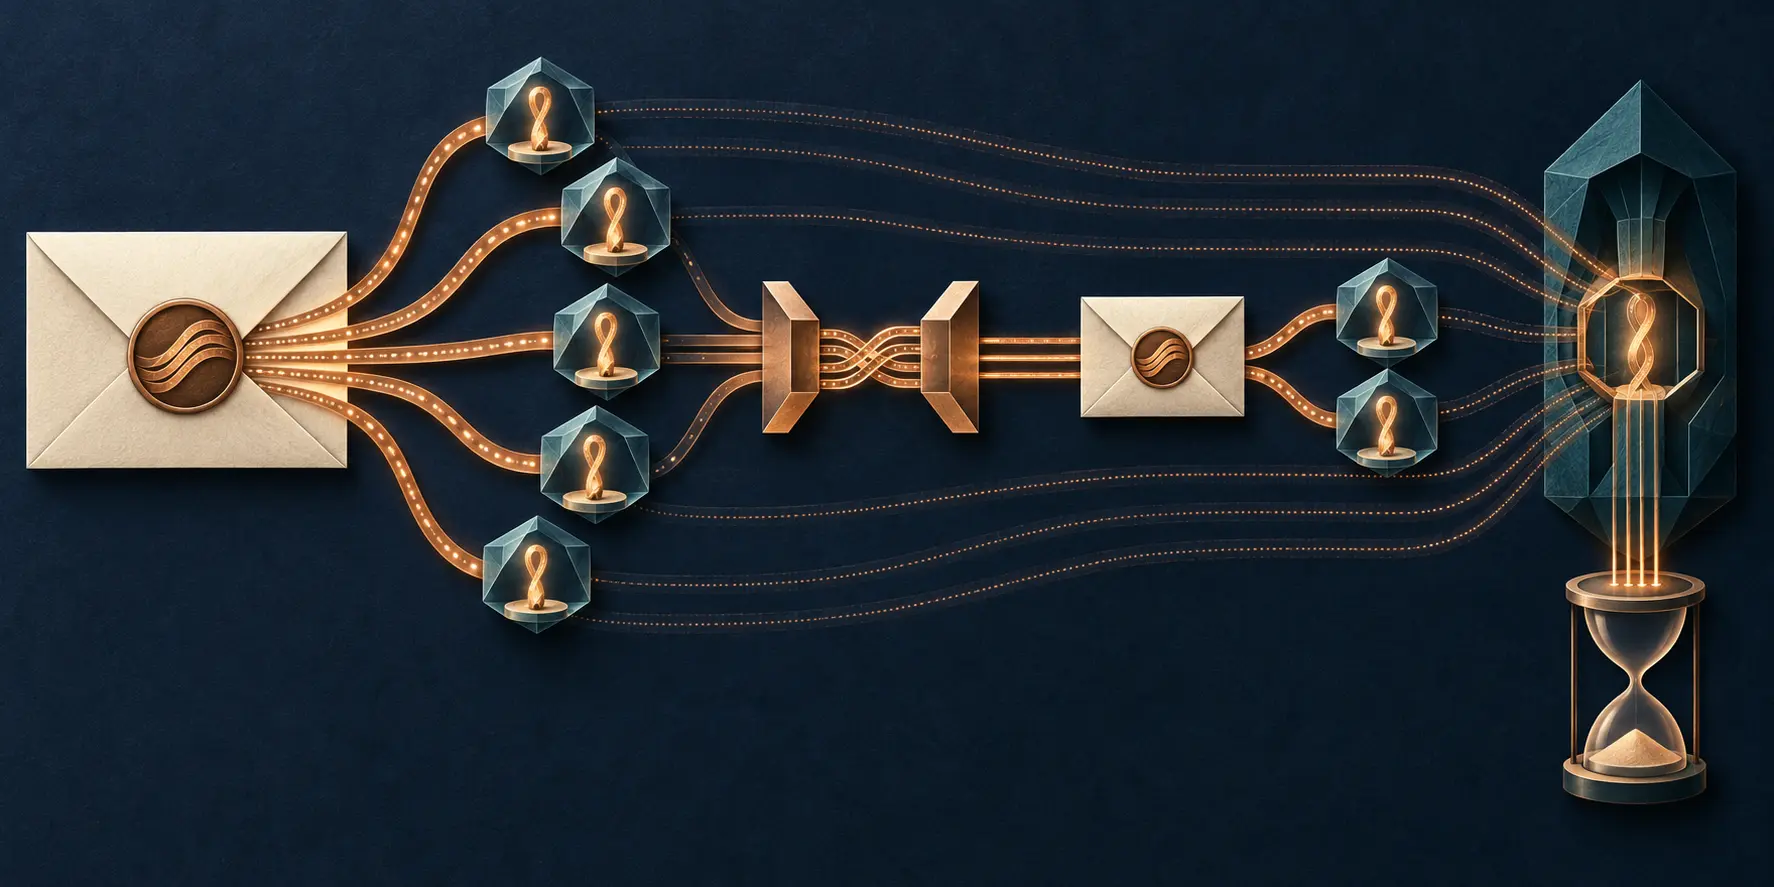
O contador chegou ao fim. As cópias da chave não desapareceram: RFC 3185
`CEKMaxDecrypts` podia dizer quantas mensagens futuras usariam uma chave referenciada. O número orientava retenção, mas não apagava segredo algum a distância. Quando o contador terminava, RFC 3185 não conseguia provar que todos os destinatários tinham eliminado suas cópias — e…

IETF
A chave mudou. A continuidade da instância ainda dependia de um livro-razão.
Uma atestação OAuth pode demonstrar posse de uma chave atual, mas não traz dentro dela a história que transforma uma chave sucessora na mesma instância de cliente. Essa continuidade nasce de um cadastro mantido pelo atestador, de regras de ciclo de vida e de uma decisão…
História
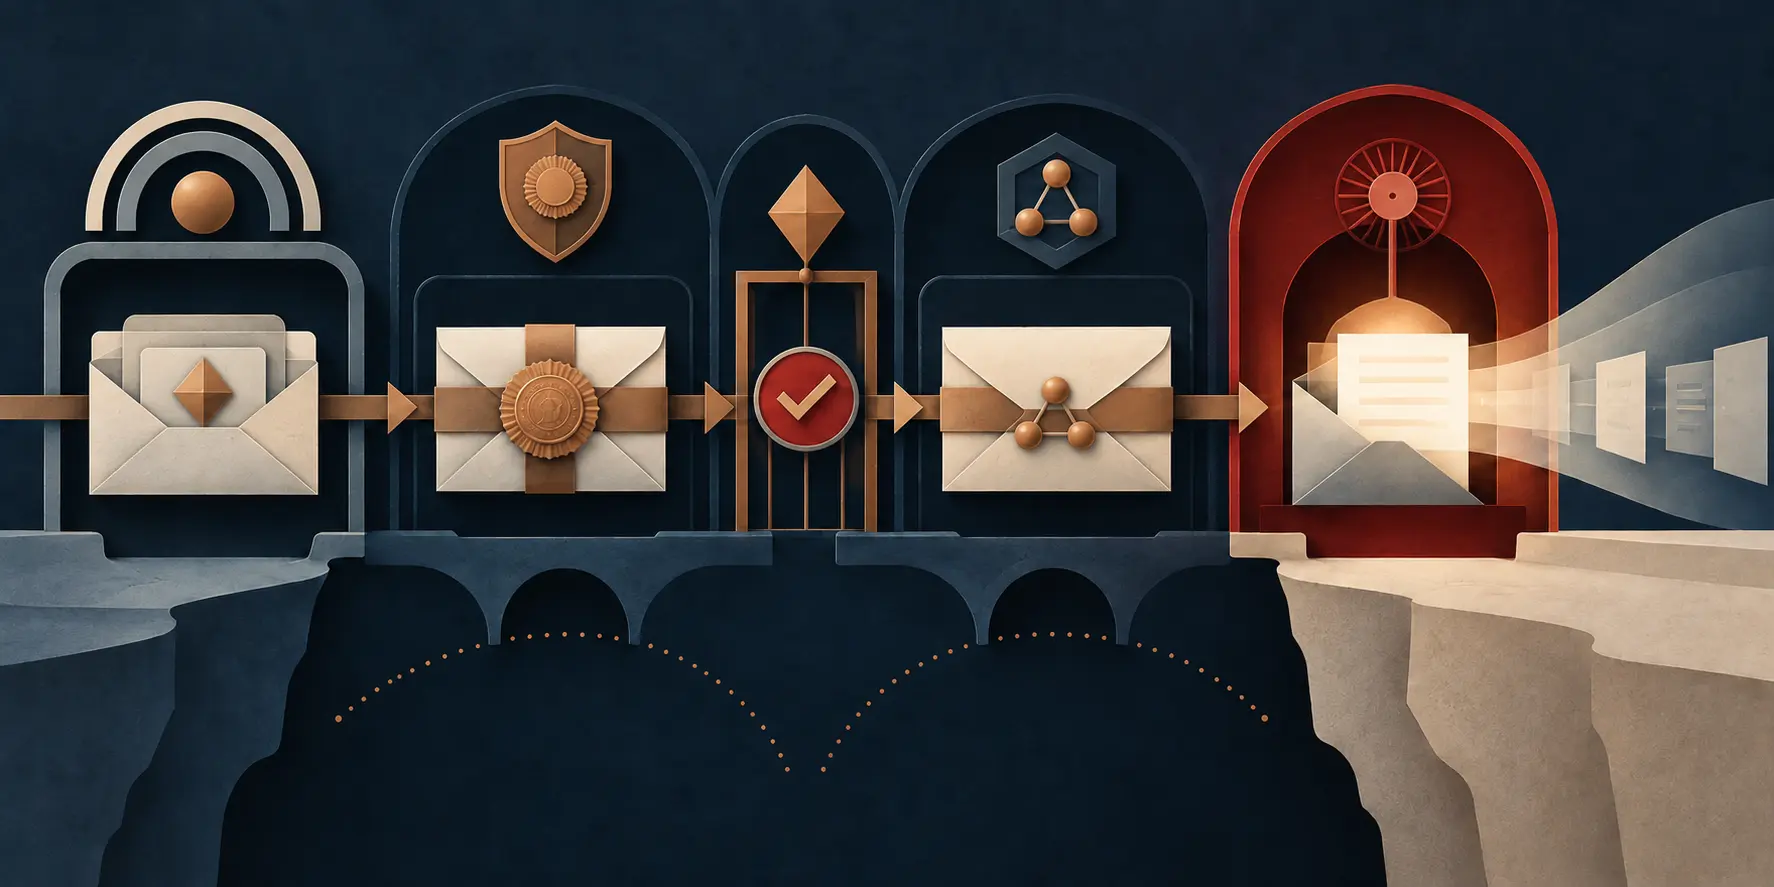
O texto claro reapareceu na autoridade do domínio: RFC 3183
O envelope criptografado chegou à organização destinatária, mas não necessariamente ao computador da pessoa ainda fechado. Em RFC 3183, uma autoridade de confidencialidade do domínio podia abrir esse envelope em nome do usuário. Nesse instante o texto claro reaparecia, a custódia…

IETF
A cadeia provou que um relógio estava errado. Não apontou o culpado.
Roughtime transforma incompatibilidade temporal em evidência portátil sem transformar automaticamente evidência em condenação.

IETF
O ICV era válido. O relato do caminho ainda podia ser falso.
A cadeia de integridade do IOAM responde se determinados campos protegidos chegaram sem alteração detectável sob chaves, identidades e estado de replay específicos. Ela não responde se o registro está completo, se cada nó foi sincero ou se a ação tomada preservou o serviço.

IETF
Ninguém informou progresso. Por que a tarefa parecia concluída?
Uma tarefa com participantes e nenhuma observação de progresso deve continuar sem evidência, não ganhar um encerramento verde.
IETF
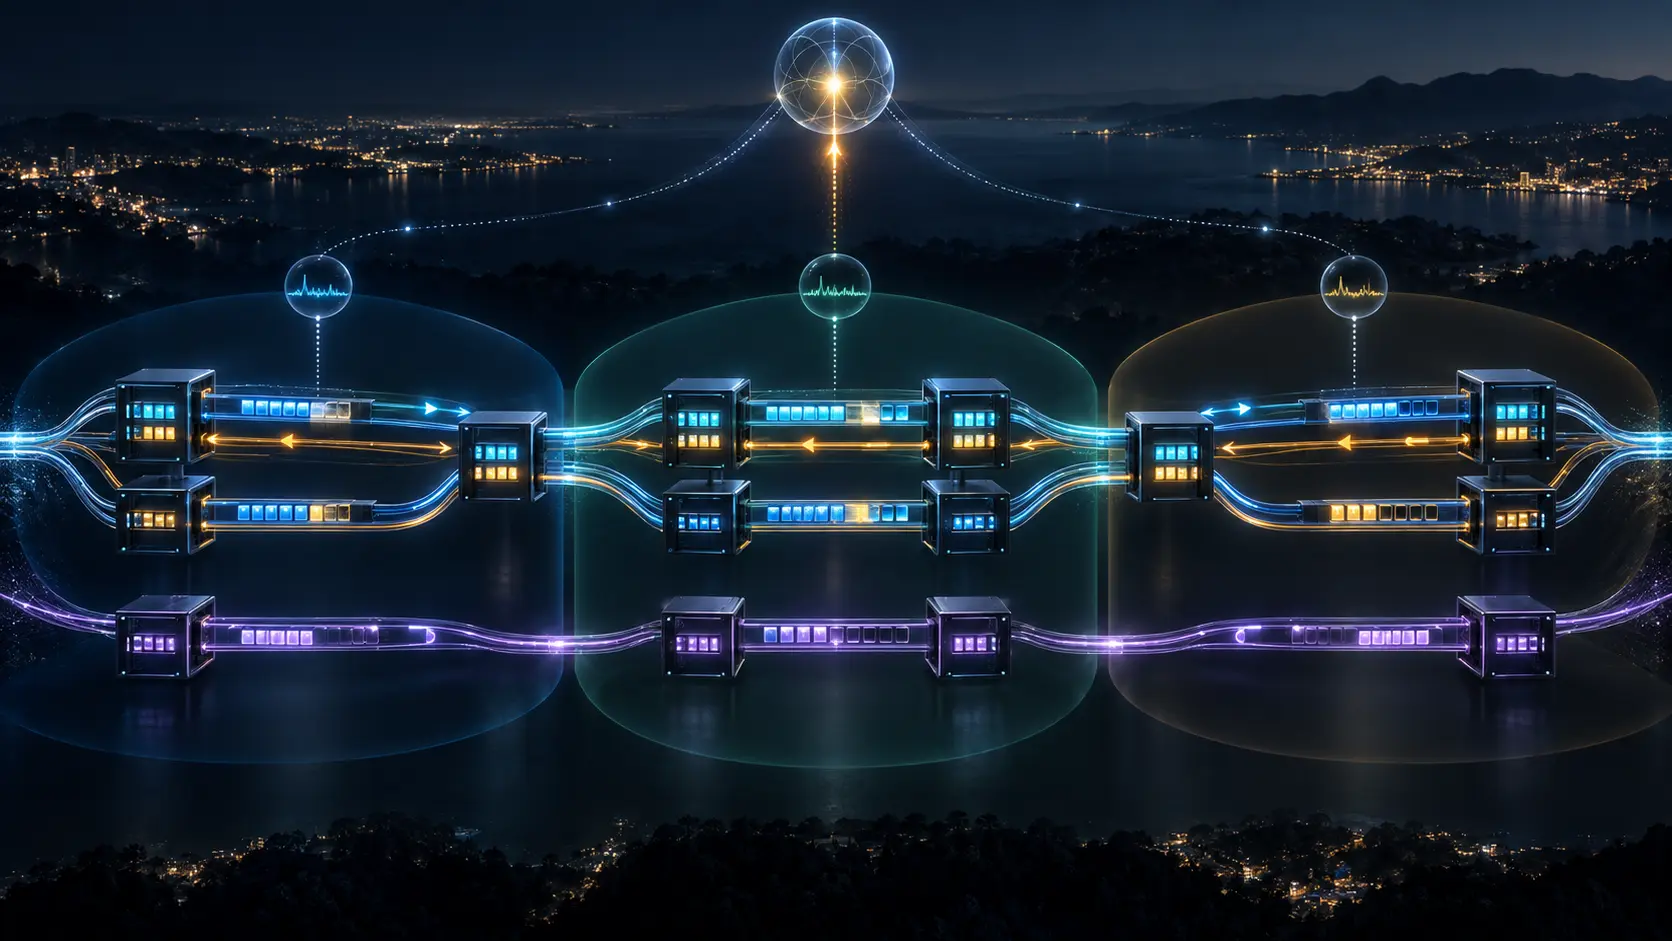
O controlador encerrou o ajuste. A rede não provou que foi sem interrupção
Uma rede óptica pode redimensionar uma linha de baixa taxa enquanto o serviço está ativo. Ainda assim, o evento verde no coordenador multidomínio é a conclusão de um controlador. Cada direção, domínio, caminho de proteção, intervalo de slots e fluxo do cliente continua precisando…

IETF
As duas pontas do pagamento concordam. A entrega continua vazia.
Dois sistemas podem confirmar o mesmo movimento financeiro sem produzir qualquer evidência de que a contrapartida prometida chegou.

IETF
A prova do lote passou. Quantos tokens entraram no estoque?
A emissão em lote do Privacy Pass reduz viagens e reaproveita trabalho criptográfico, mas não fecha a contabilidade do cliente. Entre uma prova válida, respostas individuais, finalização, gravação durável e resgate futuro há fronteiras que precisam continuar visíveis.
IETF
O registro pode nomear a pergunta de segurança. Não pode torná-la aceitável.
Uma referência padronizada informa qual método apareceu na autenticação; ela não concede força, autorização de uso nem nível de garantia ao método.

IETF
O pedido ACME escolheu um perfil; o certificado ainda precisava provar o resultado
ACME Profiles cria um lugar explícito para escolher a política de emissão. A melhoria reduz a dependência de campos arbitrários da CSR, mas o rótulo não substitui a inspeção do certificado, do deploy e da decisão de quem confia nele.

IETF
O método de AML funcionou. Isso não diz que o cliente foi liberado.
Uma etiqueta portátil pode confirmar a execução de uma triagem. A decisão de aceitar uma pessoa ou liberar uma transação continua exigindo contexto, prova e autoridade local.

IETF
O contêiner foi assinado; a conversa ainda precisa ser provada
O vCon pretende reunir participantes, diálogo, anexos e análises em um registro portátil. A assinatura protege uma versão exata, mas não decide se a captura foi completa, a identidade é correta, o consentimento continua válido ou o signatário tinha autoridade para sustentar cada…