
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
O temporizador venceu, o bit saiu e o BGP ainda não estava pronto
Noventa segundos depois do boot, a automação fez exatamente o que havia sido configurado: retirou Overload. O relógio estava certo; a conclusão não. Um peer BGP atrasado e rotas ainda não resolvidas ficaram invisíveis para uma política que mediu apenas tempo e devolveu trânsito a…

IETF
O servidor recusou a atomicidade — e isso foi o resultado correto
O cliente pediu quatro mudanças como uma unidade. O servidor sabia executar cada uma separadamente, mas não podia garantir o conjunto. Em vez de aplicar três e falhar na quarta, respondeu `cannotApplyAtomically`. A recusa preservou uma informação que uma degradação automática…

IETF
O número continuou em 500 Mbit/s; a autoridade mudou de DHCPv6 para DHCPv4
Nada se moveu no painel quando o lease IPv6 expirou. Ainda assim, o servidor de origem, o caminho de relay e o prazo de validade já eram outros. Igualdade numérica não é continuidade de proveniência.

IETF
Um LinkType para o arquivo inteiro não significa uma origem só
Quatro sensores produziram registros diferentes. Um normalizador converteu todos para a mesma aparência Ethernet e gravou um PCAP com um único LinkType. A ferramenta seguinte transformou a uniformidade do arquivo em identidade do ponto de captura.

IETF
Dois enlaces deram mais capacidade. O buffer cobrou a diferença em tempo.
Agregar caminhos de capacidades e latências diferentes pode aumentar a vazão e, ao mesmo tempo, mudar a ordem de chegada. O ganho é observável. O custo do buffer que tenta esconder a diferença também deveria ser. A nova proposta da INTAREA transforma essa comparação em condição…

IETF
O ACL descartou o pacote; isso não prova que a política estava certa
Um contador de política confirma que o tráfego encontrou uma regra configurada. Ele não conhece a intenção que justificou a regra, a validade da configuração nem o dano causado a tráfego legítimo.

IETF
O mapa da rede também precisa de limite de tráfego
Uma representação atualizada da infraestrutura facilita decisões, mas não chega sem custo. A nova versão do rascunho SIMAP inclui uma pergunta operacional direta: quanto tráfego o próprio serviço de mapas pode introduzir sem congestionar a rede observada?

IETF
O servidor escondeu o digest calculado, mas a observabilidade expôs o fornecido
O problema de divergência repete o digest enviado e omite deliberadamente o valor calculado pelo servidor para não criar um oráculo. Essa escolha limita a prova e exige cuidado: a resposta detalhada ainda pode revelar dados, intermediários e características da implementação.

IETF
A autorização `pop` vale para uma ordem — e não para a próxima
O novo rascunho do grupo ACME não trata a posse de uma chave como um passe reutilizável. Cada ordem sem CSR recebe sua própria autorização `pop`, seu próprio desafio e material criptográfico novo. Essa escolha mostra onde a automação deve parar de reaproveitar estados: a mesma…
IETF
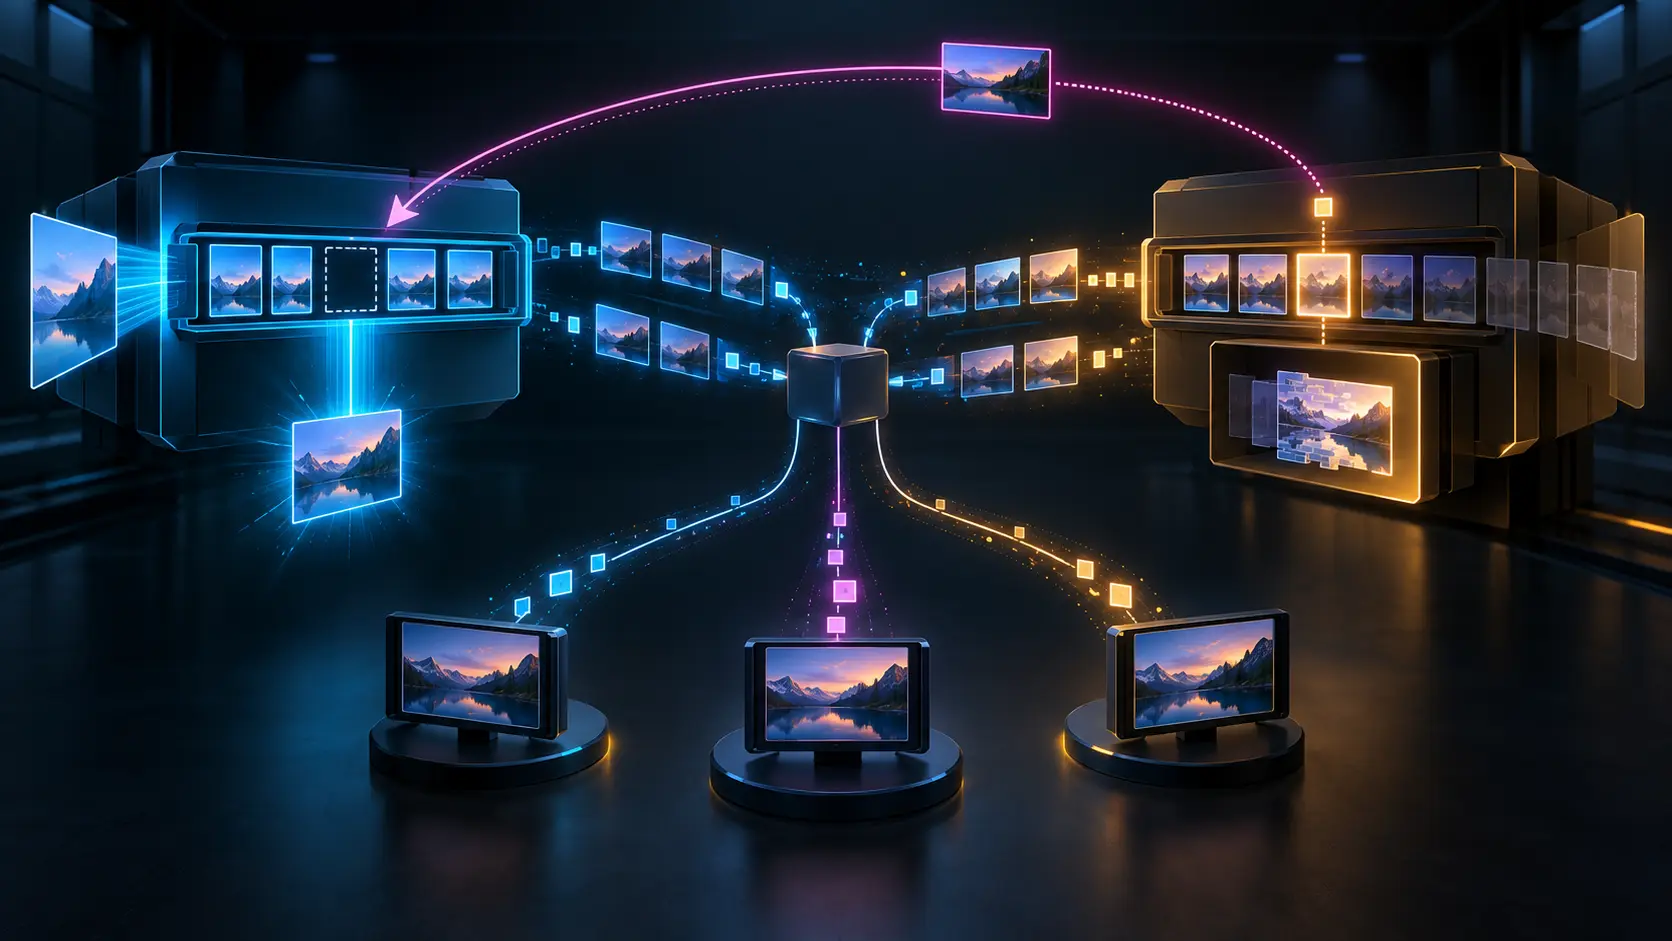
O ACK mais recente veio da outra cadeia de simulcast
Duas cadeias independentes podem compartilhar um SSRC e intercalar seus Frame IDs. Um reconhecimento posterior numa cadeia não preenche a lacuna da outra — e um simples “maior ID confirmado” apaga exatamente essa diferença.

História
A chave aleatória não recuperava nada. Ela impedia a falha de falar: RFC 3218
Um destinatário CMS podia rejeitar uma mensagem antes de tocar no conteúdo. Explicar exatamente o motivo parecia uma qualidade de engenharia, até que um atacante passou a fazer a mesma pergunta milhares de vezes. A resposta da RFC 3218 foi deliberadamente estranha: se o…

IETF
RadSec separa a resposta inválida da conexão
Uma resposta RADIUS que chega depois do prazo pode encontrar seu Identifier já usado por outra solicitação. A revisão do RadSec manda rejeitar o pacote sem transformar automaticamente esse desencontro em queda da conexão protegida.

História
O IPsec autenticava cada pacote, mas não necessariamente o usuário no túnel: RFC 3193
O RFC 3193 desmontou uma aparência confortável. Um pacote podia chegar íntegro, protegido contra repetição e ligado a uma identidade IKE — e ainda assim não provar qual usuário do computador o enviara. Antes disso, L2TP e IPsec já precisavam resolver outro desencontro: o túnel…

IETF
O fluxo acelerou. O buffer do cliente recebeu a consequência.
Reduzir o período de uma assinatura YANG-Push não cria apenas mais detalhe. Cria mais mensagens, fila, escrita e processamento no receptor. A revisão 18 torna a troca de período visível para quem está conectado, mas deixa a causa fora do replay e a capacidade real do cliente para…

IETF
O usuário ficou no app. O app entrou na fronteira de confiança.
O Authorization Challenge Endpoint pode evitar a troca para o navegador em uma jornada OAuth nativa. A fluidez é real, mas prompts, dados de autenticação e decisões de risco passam por um cliente cuja origem, instância instalada e apresentação precisam de evidência própria.
IETF
A energia caiu. A precisão do sensoriamento caiu junto.
O otimizador comemorou uma economia mensurável, mas a missão deixou de caber na tolerância que lhe dava sentido. Em uma cadeia de agentes, reduzir consumo não é prova de sucesso quando ninguém demonstra que o resultado de sensoriamento continuou utilizável.

IETF
O certificado expirava em 9999. O vínculo com o documento podia passar sem verificação.
Um certificado de assinatura única pretende acompanhar um documento, uma chave privada e uma única operação. A extensão proposta restringe esse escopo, mas o êxito da assinatura comum não demonstra que o verificador comparou o documento com o vínculo nem que a chave foi destruída…

IETF
O cache confirmou que nada mudou. Ele não confirmou quem ainda tinha autoridade.
Validadores HTTP tornam a descoberta eficiente, mas um `304 Not Modified` não renova autoria, licença ou mandato. O rascunho `knowledge-linkset` expõe por que atualidade técnica e legitimidade institucional precisam de relógios distintos.

IETF
A assinatura composta passou. O envelope indicava outro algoritmo.
Composite ML-DSA apresenta duas assinaturas como uma só operação. No CMS, porém, o resultado só é confiável quando prehash, bytes DER, identificadores externos e proteção assinada permanecem coerentes do início ao fim.
IETF
A prova entrou no lote. O poder de decidir ficou do lado de fora.
Uma proposta experimental para SCITT organiza a diferença entre aquilo que um sujeito declarou e o que um terceiro conseguiu observar. A assinatura torna o registro atribuível; não transforma o medidor em dono da admissão, da punição ou da reparação.