
Resumo
- A revisão 02 de Additional Authentication Method Reference Values, publicada em 2 de outubro de 2026, propõe
sqapara respostas a perguntas de segurança e ressalva que a orientação atual do NIST não as reconhece como segredos aceitáveis. - O registro pode descrever uma prática existente sem endossá-la. Cabe ao serviço receptor decidir se ela é permitida, se precisa de combinação e se contribui para a garantia exigida.
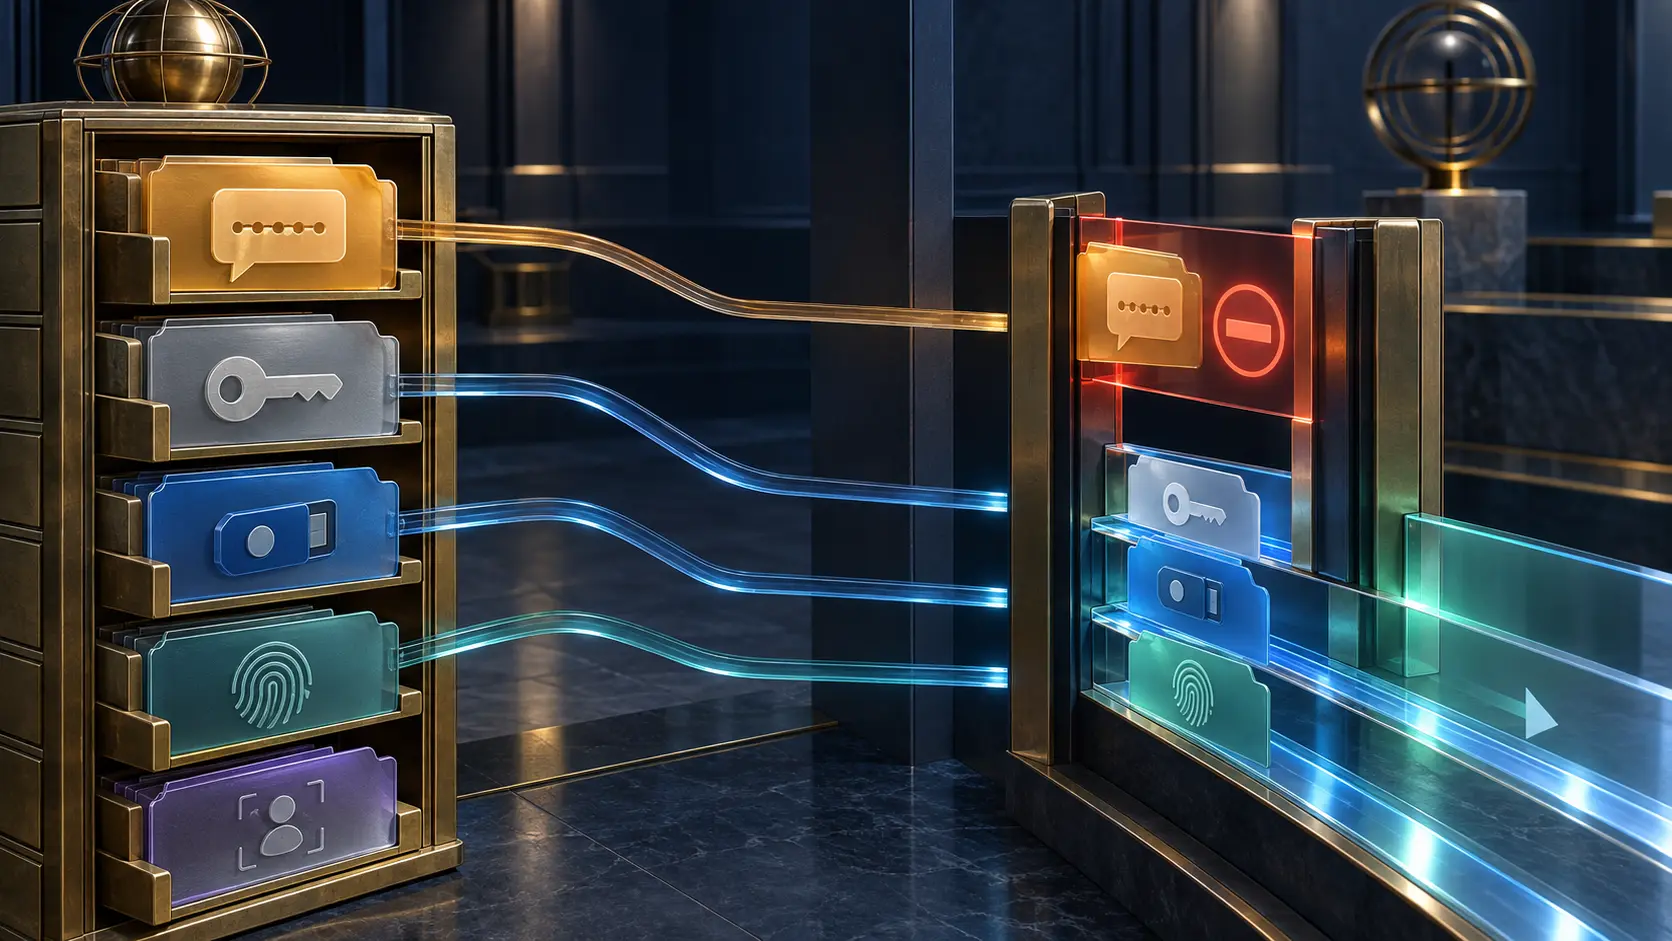
Um catálogo técnico precisa ser capaz de nomear inclusive o que uma boa política pretende aposentar. draft-skyfire-oauth-amr-values-02 torna essa função clara. O valor sqa permitiria ao emissor relatar que perguntas de segurança participaram da autenticação. A ressalva na própria definição bloqueia o salto indevido de “foi relatado” para “é seguro”.
O texto também propõe valores para confirmação em aplicativo, sinais comportamentais, email, código, interação por URL, push, vivacidade facial e passkeys. A revisão trocou psk por passkey para evitar confusão com chave pré-compartilhada, retirou call e decidiu atualizar tel. É manutenção semântica de um vocabulário; não é homologação de métodos.
OpenID Connect já separa amr, que informa métodos, de acr, que informa uma classe de contexto. A RFC 8176 padroniza identificadores e mostra pwd com kba. O registro ativo da IANA mantém kba. Essa continuidade ajuda a interpretar sistemas antigos, mas não obriga um banco, uma carteira ou um console administrativo a aceitar conhecimento pessoal como fator atual.
O NIST faz a avaliação na camada correta. Seu modelo afirma que perguntas baseadas em conhecimento não são segredos aceitáveis para autenticação digital nas diretrizes. Os requisitos de autenticadores também vedam solicitá-las na escolha de senhas. Um registro pode preservar o nome enquanto uma política contemporânea rejeita o uso.
O mesmo cuidado vale para bg. A proposta abrange autenticação silenciosa de número pela rede, reconhecimento de dispositivo, geolocalização e outros sinais de fundo. O NIST permite usar indicadores de fraude na análise de risco, mas eles não alteram o AAL e não substituem fator de autenticação. Sinal de contexto não é credencial.
Nem a assinatura do JWT resolve a questão. A validação correta pode confirmar emissor, público, integridade e tempo. A RFC 8725 ainda exige política explícita de algoritmo, emissor e audiência. A criptografia protege a declaração; não melhora o método declarado.
A IANA exerce uma função limitada e necessária: atribuir nomes estáveis por Expert Review. Na captura, os valores propostos na revisão 02 não estavam no registro ativo, e o Datatracker mostrava um Internet-Draft individual sem stream ou nível de padronização. Se houver registro futuro, ele fixará nome e referência, não uma permissão operacional.
A organização deve guardar duas evidências. Uma registra o fato interoperável — emissor, token, versão do vocabulário e valor AMR. A outra registra a decisão local — contexto, risco, regra, responsável, combinação exigida, exceção, transição e resultado permitido ou negado.
A Especificação Inicial Mínima de Lu Heng recomenda padronizar apenas o símbolo compartilhado indispensável e manter local a decisão futura. Running-Code Primacy pergunta o que realmente rodou. Reality Layers impede que entrada de registro, afirmação, indicador de fraude, nível de garantia e autorização virem um único sinal verde.
sqa não torna a pergunta de segurança moderna. Pode, porém, tornar o legado visível o bastante para ser restringido, medido e removido. O registro nomeia a realidade; a liderança responde pelo que aceita.
Fontes
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-amr-values/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://openid.net/specs/openid-connect-core-1_0.html
- https://pages.nist.gov/800-63-4/sp800-63/model/
- https://pages.nist.gov/800-63-4/sp800-63b/aal/
- https://pages.nist.gov/800-63-4/sp800-63b/authenticators/
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-amr-values-02.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
- https://csrc.nist.gov/pubs/sp/800/63/4/final
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance