
Resumo
- A revisão 01 de
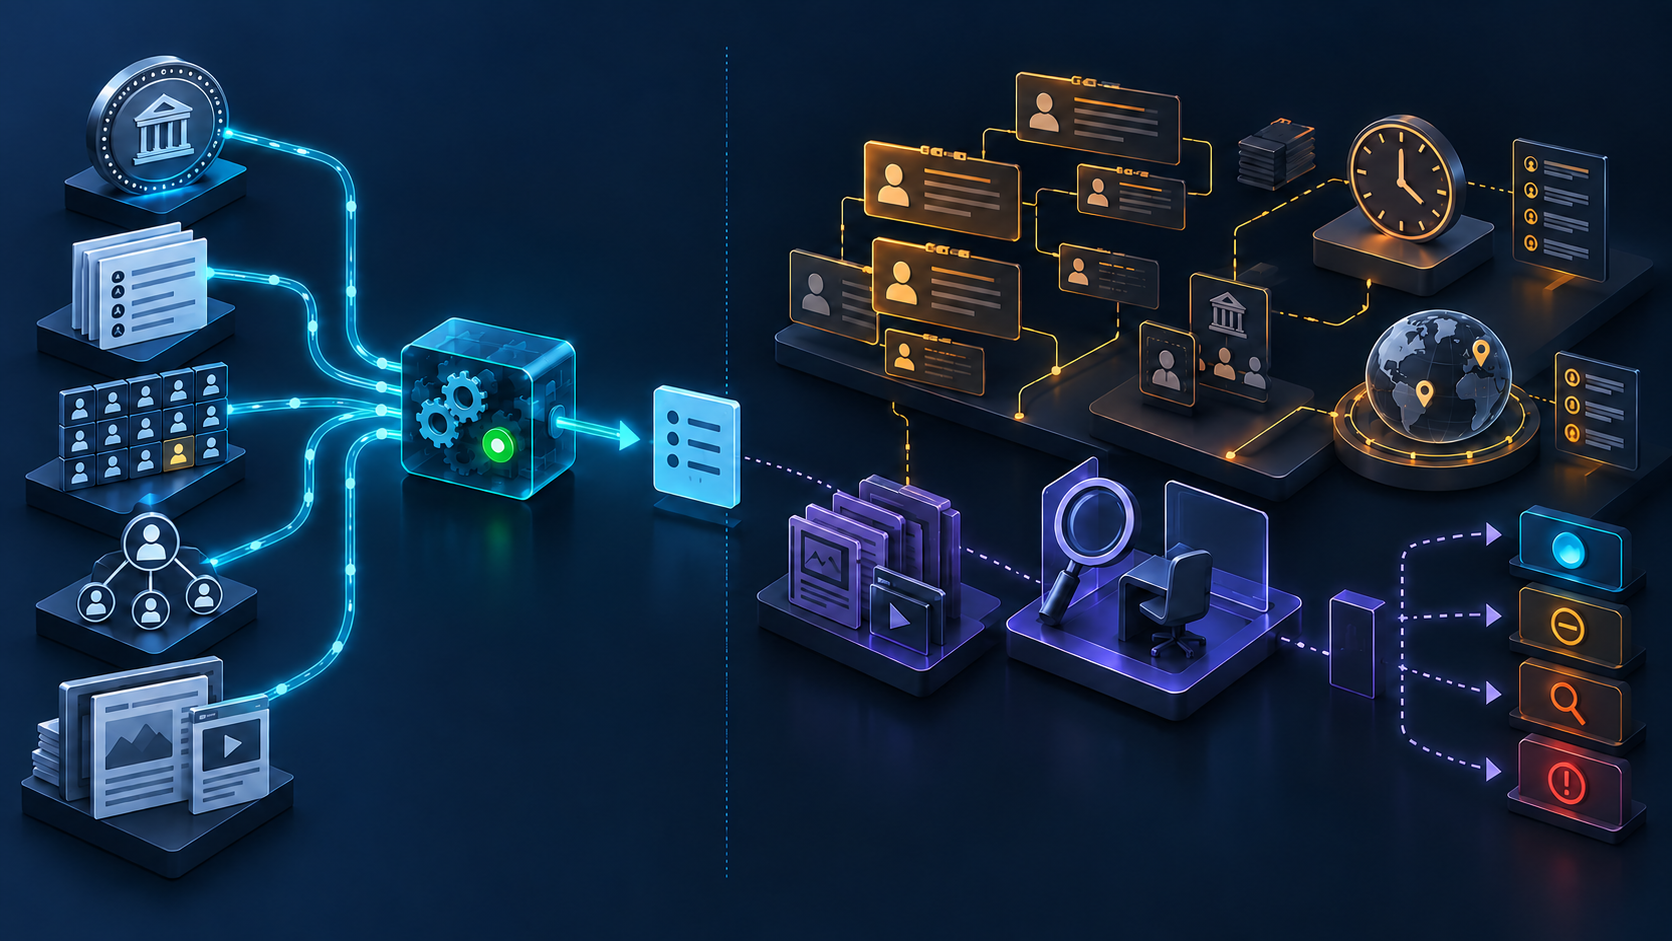
draft-skyfire-oauth-aml-methods, datada de 2 de outubro de 2026, diz que a presença de um valor no claimamlindica êxito no uso do método correspondente. A lista proposta inclui OFAC, sanções, watchlists, pessoas politicamente expostas e mídia adversa. - O êxito descrito é insuficiente para concluir que não houve correspondência, que um alerta foi resolvido ou que o cliente pode ser atendido. O claim não transporta decisão, versão da lista, evidência, jurisdição, revisor nem ação final.
Um sistema pode terminar uma consulta com sucesso e ainda deixar aberta a pergunta que importa ao negócio. No vocabulário da máquina, a chamada funcionou. No vocabulário de quem abre uma conta ou autoriza um pagamento, o cliente passou — ou não. Confundir as duas frases transforma interoperabilidade em terceirização silenciosa de responsabilidade.
É esse o ponto de controle exposto pelo Internet-Draft individual “Anti-Money Laundering Methods Values”. A revisão 01 propõe um array JWT chamado aml, composto por strings sensíveis a maiúsculas e minúsculas. Os cinco valores iniciais são ofac, sanc, watch, pep e adv, correspondentes a conformidade com a OFAC, sanções, listas de observação, pessoas politicamente expostas e mídia adversa.
Uma taxonomia comum é útil. Quem recebe um token pode reconhecer famílias de verificação sem interpretar campos proprietários de cada fornecedor. Operações podem pesquisar registros, comparar cobertura e exigir a execução de determinados métodos antes de iniciar outra etapa. O claim também pode reduzir adaptações entre emissores e sistemas dependentes.
Mas a palavra “sucesso” precisa de um limite explícito. Em software, ela costuma significar que a rotina terminou sem erro. Em compliance, a frase pode soar como aprovação material: nenhuma correspondência relevante, riscos resolvidos e permissão para prosseguir. A proposta define o primeiro tipo de sinal. Ela não apresenta um segundo campo que expresse o desfecho do caso.
Considere o valor sanc. Ele não identifica o regime de sanções, a autoridade que publicou a lista, o programa, a jurisdição, a base legal, a versão dos dados nem o horário da consulta. Não mostra quais nomes, documentos, aliases, transliterações, beneficiários finais e contrapartes foram usados. Não carrega limiar de similaridade, candidatos, análise de falso positivo, dúvida pendente ou revisão humana. Tampouco informa se a organização decidiu prosseguir, restringir, escalar, investigar, reportar ou recusar.
Essas ausências não tornam inútil uma lista de métodos. Elas definem sua função. O erro surge quando o receptor converte um comprovante de execução em certidão de conformidade, sem que o emissor tenha fornecido os componentes da decisão.
Os materiais oficiais mostram por que a decisão é maior que uma busca. O Framework for Compliance Commitments da OFAC organiza um programa de sanções em cinco componentes: compromisso da administração, avaliação de risco, controles internos, testes e auditoria, e treinamento. Os controles incluem identificar, interditar, escalar, reportar e manter registros. O anexo associa aparentes violações a problemas como software de triagem inadequado, listas desatualizadas, identificadores ausentes, grafias alternativas, diligência incompleta e escalonamento fraco.
Um motor pode, portanto, executar perfeitamente uma configuração ruim. Pode consultar uma versão vencida da lista sem falha técnica. Pode retornar zero candidatos porque uma transliteração não entrou na consulta. Pode ocultar uma correspondência abaixo de um limiar mal calibrado. A execução bem-sucedida não testa sozinha a adequação dos dados, das regras ou da revisão.
O tempo também muda o resultado. A FAQ 65 da OFAC orienta seguradoras a considerar triagem na emissão, renovação e alteração de apólices, no pedido e pagamento de sinistros e quando programas ou listas mudam. A própria orientação observa que as listas mudam com frequência. Uma verificação verdadeira no cadastro não responde o que era conhecido quando um pagamento posterior foi liberado.
A diligência sobre clientes também não termina na entrada. A FinCEN descreve quatro elementos centrais: identificar e verificar clientes; identificar e verificar beneficiários finais de pessoas jurídicas cobertas; entender natureza e finalidade do relacionamento para formar um perfil de risco; e monitorar continuamente transações suspeitas, mantendo ou atualizando informações conforme o risco. Suas FAQs consolidadas ligam a atualização a eventos e risco, não a uma recertificação periódica universal.
Nem a jurisdição cabe em uma abreviação genérica. A visão geral da Comissão Europeia separa a adoção e a publicação de medidas da UE da investigação, implementação, execução e aplicação de penalidades pelos Estados-Membros; a Comissão monitora e fornece orientação. sanc não revela qual autoridade, licença, exceção ou prática de execução comandou uma decisão específica.
O processo de registro proposto na IANA tem escopo mais estreito. A revisão 01 pede o registro do claim JWT aml e de um catálogo de valores, sujeito a Expert Review, três semanas de análise em lista e critérios como ausência de duplicação, aplicabilidade geral, uso real e descrição clara. Esses critérios podem produzir nomes melhores. Não certificam um fornecedor, não auditam seus dados, não aprovam um limiar e não convertem uma etiqueta em parecer jurídico.
Também é essencial não tratar a tabela do rascunho como registro vigente. No congelamento de fontes desta análise, o registry JWT Claims da IANA não contém aml e não há registry ativo de Anti-Money Laundering Methods. A tabela do Internet-Draft é conteúdo inicial proposto. No Datatracker, o documento não tem stream, intended standards level ou standards level; a existência de debate no ambiente OAuth tampouco prova adoção pelo grupo ou consenso da IETF.
Assinar o JWT resolve outra questão. A validação correta pode mostrar qual emissor fez a afirmação e se os campos foram alterados. Não revela a lista, os dados de resolução da identidade, os candidatos, a análise ou o fundamento jurídico que não foram incluídos. Integridade criptográfica preserva o que foi declarado; não acrescenta informação à declaração.
O receptor precisa guardar um recibo de triagem separado. Esse registro deve associar versão do token e do vocabulário, emissor, pessoa e transação, métodos, fornecedor e versão de política, jurisdição e base legal, versão e horário de obtenção das listas, identificadores e aliases, limiar e candidatos, referência de evidência, revisor e escalonamento, resolução de falsos positivos, classificação de risco, exceções, horizonte de monitoramento, correções ou revogações posteriores e a ação local final.
Essa arquitetura de recibo é orientação editorial da BTW, não um formato imposto pelo rascunho ou pelos reguladores citados. Sua finalidade é manter a decisão reconstruível. Quando uma lista muda, um cliente contesta um falso positivo, a estrutura societária é alterada ou o fornecedor é substituído, a organização deve explicar por que aceitou, restringiu ou reportou — sem depender de um antigo sinal verde.
O princípio de Minimum Initial Specification de Heng Lu oferece a disciplina adequada: padronizar o mínimo necessário para coordenação e preservar localmente decisões futuras de grande consequência. Running-Code Primacy desloca a atenção do nome para as listas, regras, identificadores e caminhos de revisão que realmente rodaram. Reality Layers impede que termo de registro, afirmação do emissor, candidato, desfecho humano, conclusão jurídica e ação do produto virem uma única camada.
O claim aml pode ajudar sistemas a falar a mesma língua. Não deve fazer com que compartilhem, sem prova, a mesma decisão. Método executado, pessoa liberada e transação autorizada são proposições diferentes; cada uma exige seu próprio responsável e seu próprio lastro.
Fontes
- https://datatracker.ietf.org/api/v1/doc/document/draft-skyfire-oauth-aml-methods/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-aml-methods/
- https://datatracker.ietf.org/doc/draft-skyfire-oauth-aml-methods/history/
- https://datatracker.ietf.org/wg/oauth/about/
- https://finance.ec.europa.eu/eu-and-world/sanctions-restrictive-measures/overview-sanctions-and-related-resources_en
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://ofac.treasury.gov/faqs/65
- https://ofac.treasury.gov/faqs/topic/1596
- https://ofac.treasury.gov/media/16331/download?inline
- https://ofac.treasury.gov/sanctions-list-service
- https://openid.net/specs/openid-connect-core-1_0.html
- https://www.fincen.gov/resources/statutes-and-regulations/cdd-final-rule
- https://www.fincen.gov/resources/statutes-and-regulations/cdd-rule-faqs
- https://www.iana.org/assignments/authentication-method-reference-values/authentication-method-reference-values.xhtml
- https://www.iana.org/assignments/jwt/jwt.xhtml
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-00.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.html
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.txt
- https://www.ietf.org/archive/id/draft-skyfire-oauth-aml-methods-01.xml
- https://www.rfc-editor.org/rfc/rfc7519.html
- https://www.rfc-editor.org/rfc/rfc8176.html
- https://www.rfc-editor.org/rfc/rfc8725.html
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance