
Tópico
Identidade digital e credenciais
Na faceta Tópico, a inteligência do tópico Identidade digital e credenciais conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
História
A DoubleClick guardava o seu “não” num cookie. Bloquear cookies podia apagá-lo.
O usuário que queria sair da coleta de dados da DoubleClick recebia um cookie de exclusão. Em alguns navegadores, a opção geral de recusar cookies eliminava também esse sinal. Quando a pessoa voltava a aceitá-los, precisava pedir a exclusão de novo. Em 2001, a Comissão Federal de…
IETF
A procuração continua válida. A identidade do agente venceu na fila.
Um agente de software pode ter autorização para agir e, ainda assim, perder a condição de executá-la enquanto espera uma aprovação final. A revisão de 1º de novembro de um Internet-Draft põe o prazo da identidade da instância na decisão de última hora. O mandato não empresta…
IETF
A raiz é confiável; o certificado continua barrado
A revisão de 2 de novembro de uma proposta TLS põe um limite no botão de tentar de novo. Reconhecer a raiz não apaga a expiração, a revogação ou o nome errado do certificado apresentado.
História
O navegador contou a porta e deixou o caminho inteiro entrar
Páginas precisavam de uma fronteira de confiança. No RFC 6454, esquema, host e porta definiram essa linha; os caminhos ficaram do lado de dentro.
IETF
A chave do subdomínio também abre o nome do domínio pai
A nova revisão do DKIM2 oferece ao domínio pai um freio para impedir que um subdomínio torne autêntico o remetente visível. Sem publicar o freio, o projeto mantém a passagem aberta.
História
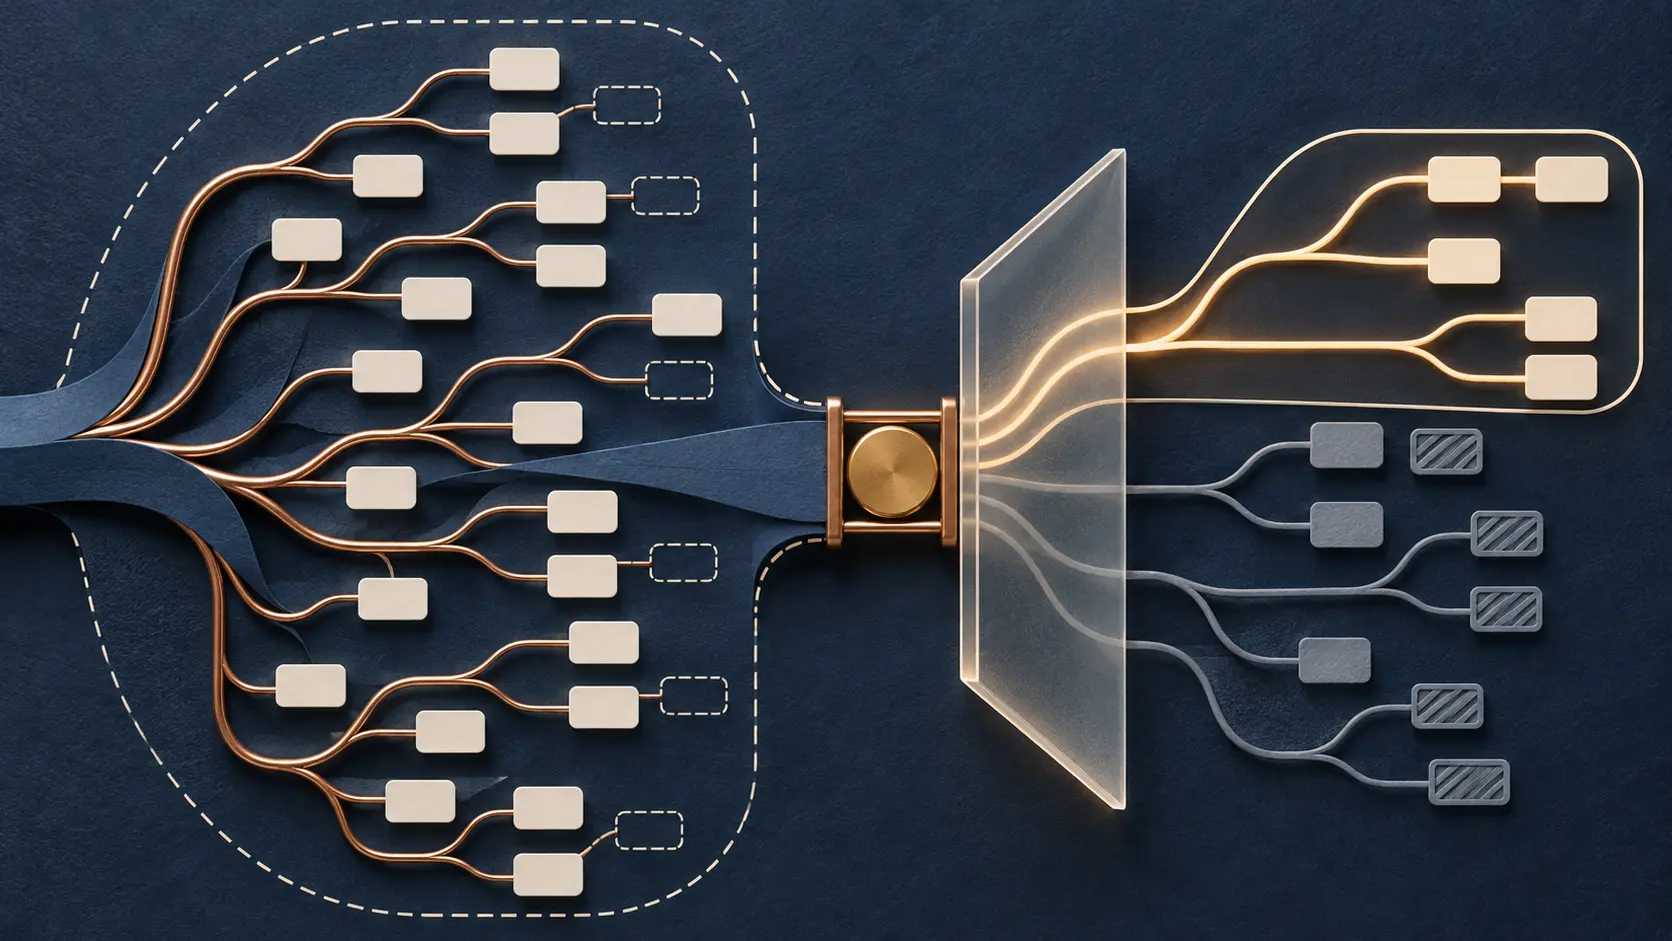
O nome viajou; o domínio guardou o caderno de endereços
O WebFinger deu aos aplicativos um modo de descobrir links a partir de nomes de conta. O domínio escrito no nome continuou fornecendo o mapa.
IETF
O ingresso vale para um galho. O pedido alcança a árvore
O rascunho Privacy Pass para MoQ ganhou uma regra para pedidos por prefixo. A pergunta não é quantas faixas aparecem hoje, mas até onde o token autoriza uma ramificação que pode crescer.
Tendências Institucionais da Europa e Oriente Médio
A Finlândia chama o remetente de spam. A reserva do restaurante pode ser verdadeira.
A etapa mais rígida da verificação de mensagens empresariais entrou em vigor em 2 de novembro. Quando falta autorização para usar o nome do remetente, a operadora pode trocá-lo por “Roskaposti” na caixa de entrada.
IETF
A fechadura vai confundir o convite com a prova?
Para deixar um dispositivo entrar, o sistema pede um retrato de seu estado. Uma revisão do IETF coloca o pedido e a resposta sob o mesmo identificador: duas linhas a menos no registro, mais responsabilidade para quem abre a porta.
Tendências globais de serviços em nuvem
A promessa antifraude da Twilio tem uma saída pela Safe List
Se o Fraud Guard deixar passar SMS de fraude por bombeamento, a Twilio prevê crédito para certas tarifas. A promessa depende do modo Max, de uma reclamação feita no prazo e das escolhas de proteção em cada número afetado. Um ajuste usado para liberar um cliente legítimo pode…
Tendências Institucionais da Europa e Oriente Médio
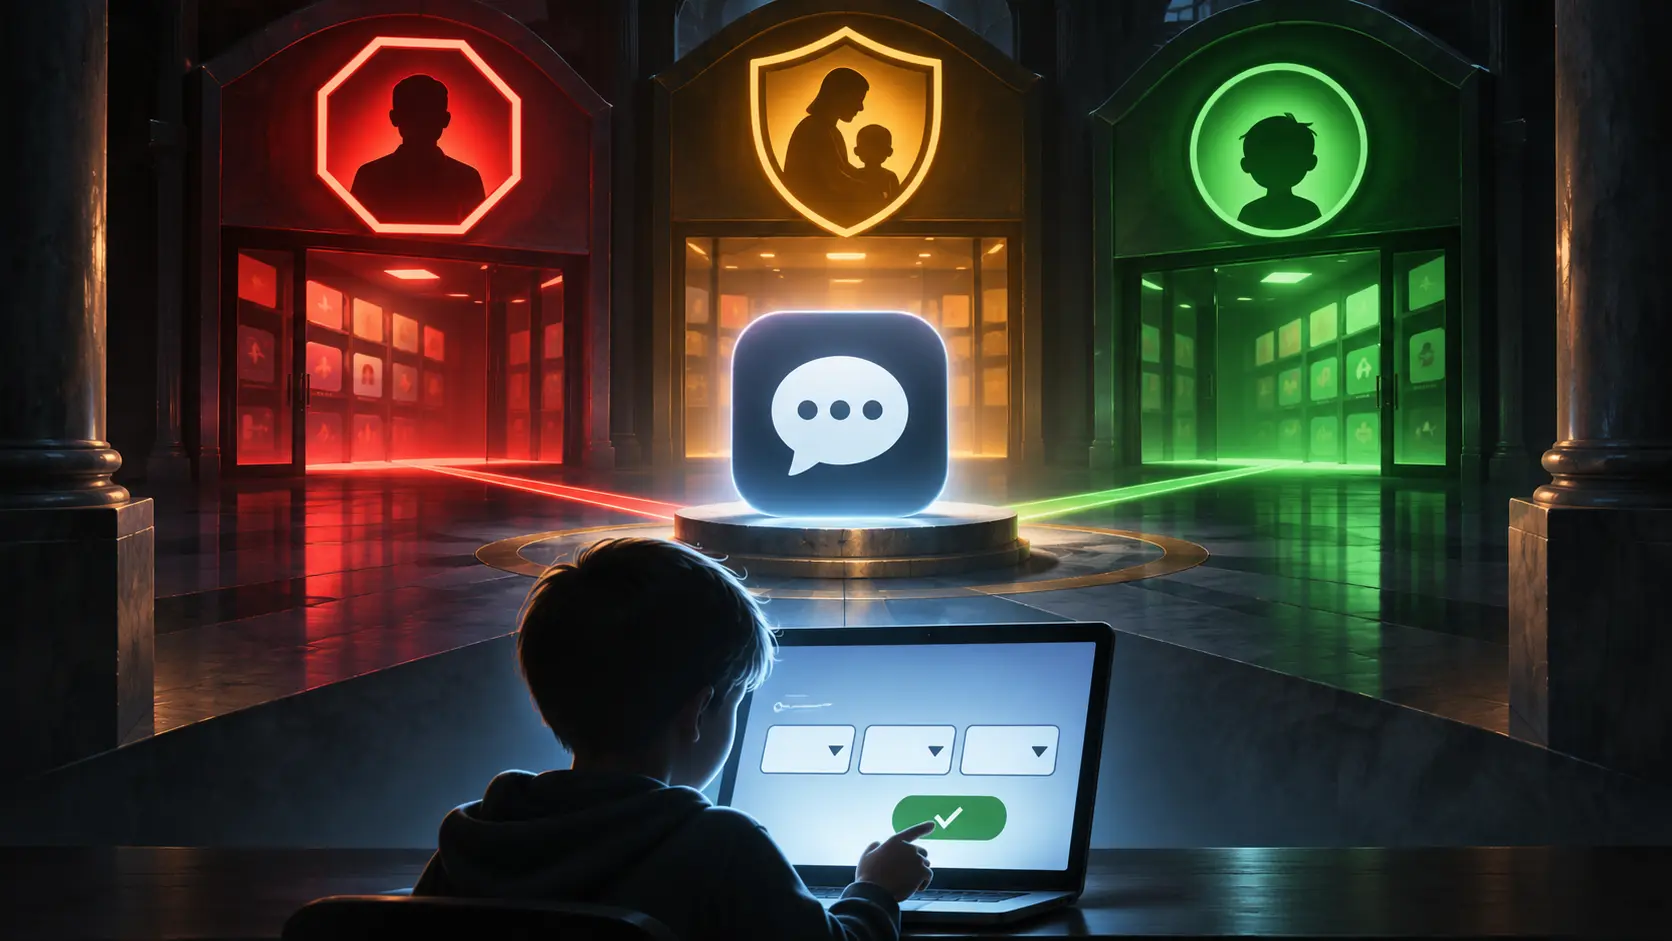
O mesmo aplicativo ganhou três rótulos etários. A catraca das lojas discorda
Um aplicativo aparece como indicado a partir dos 13 anos, sujeito à orientação dos pais ou adequado desde os três, conforme a loja. A Ofcom também constatou que a restrição de download costuma depender da idade digitada pelo próprio usuário.
IETF
O servidor entrega o token. O histórico de quem acessou vai para onde?
A versão de 2 de novembro do projeto ACE descreve um caminho mais curto para autorizar dispositivos. Ao acrescentar regras para registros operacionais, ela mostra que o rastro de uma entrega pode valer tanto para o conserto de falhas quanto para o rastreamento de clientes.
IETF
Uma folha só no MLS; o risco viaja com todos os aparelhos
O rascunho revisado em 2 de novembro deixa vários dispositivos falar por uma identidade comum. O teste decisivo chega quando um deles sai: a remoção precisa alcançar cada grupo onde aquela identidade ainda tem chave.
IETF
A senha ganhou proteção quântica. O crachá continua do lado de fora.
O novo rascunho EAP-PQPAKE mira a segurança de uma autenticação gravada hoje e atacada no futuro. A primeira troca ainda expõe as identidades, e o servidor guarda um verificador que exige resposta imediata se for copiado.
História
O HSTS guardava a volta. O Chromium assumiu a primeira visita.
O site podia mandar o navegador usar sempre HTTPS, mas a ordem vinha na resposta. A primeira requisição podia partir por HTTP antes de qualquer regra chegar. Uma lista instalada com o navegador mudou quem decidia esse primeiro trajeto.
IETF
O agente fecha o acesso. A conta bancária espera pela pessoa.
O fornecedor troca os dados de recebimento depois de negociar com o cliente por agentes digitais. No desenho chamado Selo, essa mudança deixa a fila automática e exige aprovação financeira e confirmação de uma pessoa do lado pagador.
Arquivo de Caso
A chave está com o agente. A próxima delegação pode ser assinada por outro emissor.
Reduzir os poderes a cada etapa parece uma forma limpa de controlar agentes de IA. Falta saber quem pode abrir a etapa seguinte. Um relatório independente de 2 de novembro comparou duas propostas de cadeia de delegação e encontrou a disputa no lugar exato da assinatura.
Arquivo de Caso
Suspender o agente é fácil. Tirar sua chave do cache alheio é outra história
O provedor muda o cadastro de um agente para “suspenso” e apaga quase toda a ficha pública. A chave de assinatura, porém, pode continuar na memória de quem recebeu uma chamada anterior. Uma revisão de projeto individual apresentada ao IETF em 31 de outubro ataca essa segunda…
História
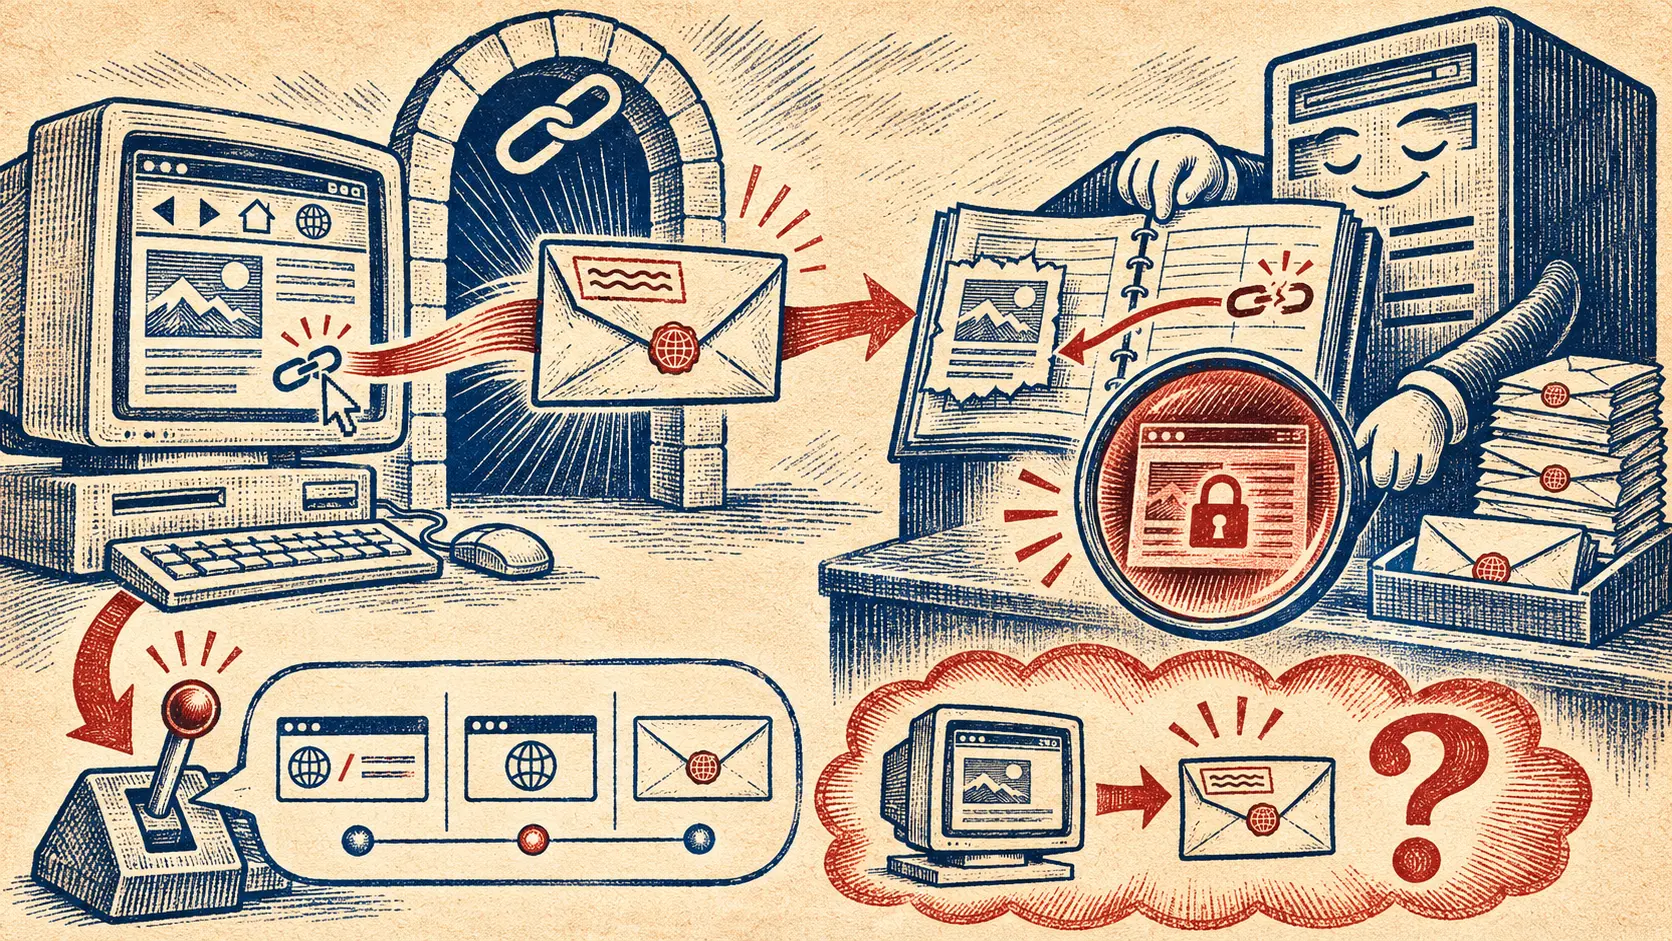
O HTTP entregou ao destino o endereço de partida. Ele podia ser privado.
Um clique podia chegar ao servidor com o endereço da página anterior anexado. O campo `Referer`, descrito em 1996, ajudava a encontrar links errados e a conhecer os caminhos entre sites. A mesma especificação dizia que a origem poderia ser um documento privado. Em 2017, um texto…
Reportagens
A RIPE trocou o login do banco de dados. Depois faltaram sockets.
O acesso web passou a OIDC em setembro; conexões não fechadas esgotaram o aplicativo por alguns minutos, enquanto os serviços vizinhos seguiram operando.