
Tópico
Identidade digital e credenciais
Na faceta Tópico, a inteligência do tópico Identidade digital e credenciais conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
IETF
Um bit de status de token não é uma linha do tempo de revogação
O sistema recusou uma credencial depois de ler `INVALID`. Meses depois, a revisão encontra o valor, mas não a lista protegida que o continha, a idade do cache ou a regra aplicada. Nada disso prova que a recusa foi errada. Prova apenas que uma afirmação compacta de estado…

História
Sem um valor aleatório do destino, o Context ID não é um recibo bilateral — RFC 2025
Quando um identificador aparece em todos os tokens seguintes, é tentador tratá-lo como prova de que duas partes estabeleceram juntas um contexto novo. A leitura correta de RFC 2025 começa por uma pergunta mais limitada: quem, de fato, colocou novidade nesse identificador?

IETF
O canal terminou, mas as alegações continuaram: RFC 9781
Restaurar um backup pode devolver exatamente os mesmos bytes de um UCCS, mas não devolve a sessão que os autenticou. O RFC 9781 coloca a confiança no contexto do canal e, ao fazê-lo, expõe a obrigação que surge depois: quem extrai, armazena ou encaminha passa a responder pela…
IETF
O rótulo entregou o pacote, mas não aprovou a decisão: RFC 9782
Em uma API de atestação, o `Content-Type` pode estar correto e ainda assim faltar quase toda a evidência que importa. O RFC 9782 cria um vocabulário comum para encaminhar seis formas de EAT. A disciplina operacional começa ao impedir que esse êxito de entrada seja promovido a…
IETF
A mensagem ganhou um selo; as partes não ganharam a mesma autoridade: RFC 9787
O leitor vê uma mensagem. O analisador vê uma árvore de objetos. O RFC 9787 permite resumir a proteção num único estado, mas somente para as camadas contíguas que cercam a carga criptográfica. O restante continua sujeito a provas próprias.

Tendências globais de serviços em nuvem
Orchid Security: parar o agente exige provar o fim do acesso
Os novos controles aproximam a detecção de desvios de identidade da intervenção nos aplicativos. O comprador precisa saber qual autoridade foi retirada, sem confundir uma resposta aceita com o resultado operacional.
História
Antes de assinar o e-mail, o gateway precisava parar de reescrevê-lo: RFC 2015
Um gateway podia preservar cada frase visível e ainda invalidar a assinatura. A RFC 2015 tratou essa diferença como parte do desenho do PGP/MIME: a prova abrangia uma entidade MIME exata — cabeçalhos de conteúdo, codificação de transporte, espaços e terminações de linha — e não…

IETF
O serviço respondeu. A chave Onion ainda não: RFC 9799
Para uma CA, enxergar um Onion Service é uma permissão operacional, não uma consequência automática de ele existir. A RFC 9799 mostra por que a prova da identidade, o acesso ao descritor, a política CAA, a chave final e a privacidade da operação precisam de trilhas separadas.
História
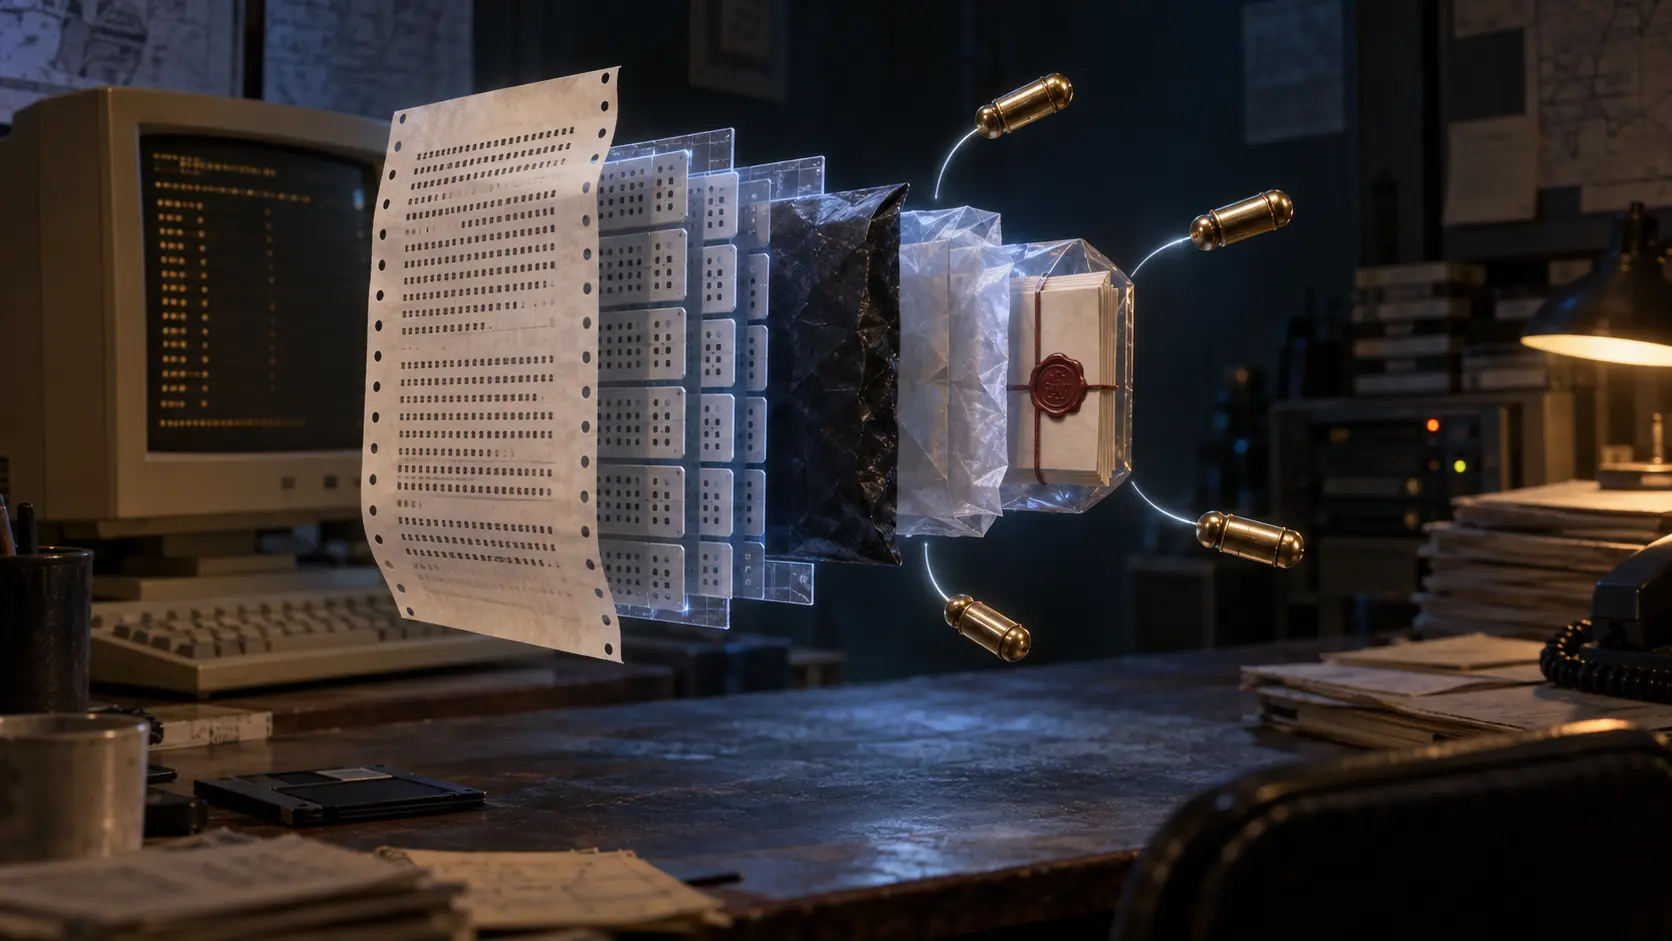
RFC 1991 e a anatomia do recibo: cada camada PGP provava menos do que parecia
Uma mensagem PGP podia chegar como texto imprimível, atravessar o CRC, revelar pacotes bem formados, aceitar uma chave de sessão, descriptografar, descompactar e validar uma assinatura. A tela talvez resumisse tudo como sucesso. RFC 1991, porém, descrevia seis operações com…

História
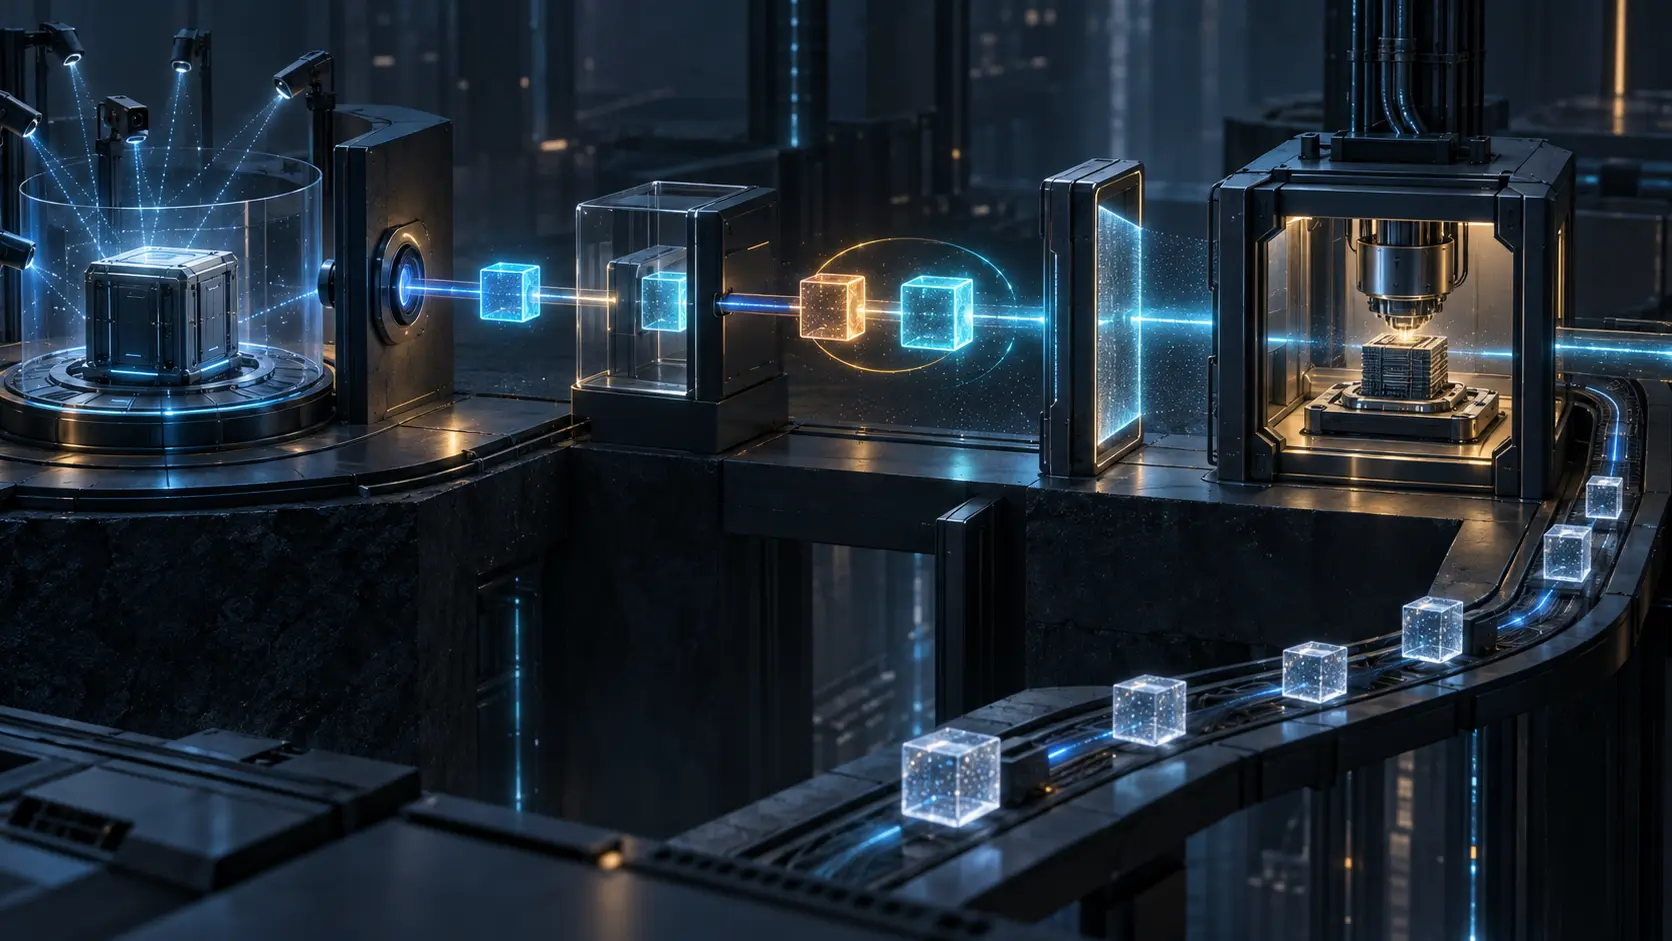
Certificar não era guardar a chave: as fronteiras da RFC 1984
Uma autoridade podia confirmar a identidade de uma chave pública sem ganhar o poder de usar a chave privada. Essa separação, formulada em 1996, organiza a RFC 1984 melhor do que o rótulo genérico de “debate sobre criptografia forte”. O documento distribui confiança por função e…
IETF
Oito recibos entre a identidade inicial e o resultado de uma carga de trabalho
O rascunho WIMSE mostra como plataformas trocam segredos duradouros por credenciais curtas e direcionadas. A melhora é relevante, mas não autoriza juntar em uma única prova a instância em execução, a posse da chave, a rotação, a permissão e o resultado.

IETF
Jim Schaad e o identificador de chave que era apenas uma pista
Durante uma rotação, duas chaves podem responder ao mesmo nome curto. O sistema que guarda só esse nome transforma uma transição normal em identidade falsa. Em COSE, Jim Schaad deixou a função de `kid` estreita de propósito: ajudar a procurar, nunca decidir sozinho.

IETF
Patrik Fältström e a resposta ENUM que não completou a chamada
O número foi resolvido e uma resposta DNS validada produziu um URI. Mesmo assim, o telefone não tocou. O trabalho de Patrik Fältström no ENUM fica mais claro quando esses fatos não são tratados como uma única confirmação.

IETF
David Harrington e o contexto SNMP que não identificava o operador
O pedido acertou o engine, o contexto e o objeto. Ainda assim, nenhum desses campos dizia qual pessoa havia decidido a mudança. A arquitetura SNMP de David Harrington preserva essa lacuna em vez de transformar uma coordenada técnica em identidade humana.

IETF
A revisão 36 transforma a renovação do voucher em decisão de controle sem registro
Renovar um voucher de onboarding parece uma rotina de validade. A revisão 36 do documento da IETF mostra outra coisa: antes de assinar novamente, o MASA precisa confirmar que uma relação anterior ainda pode continuar. Isso envolve uma solicitação nova, posse da chave do Domain…
IETF
Bernard Aboba e o método EAP que não concedia acesso à rede
A credencial passou, mas o tráfego não. Na arquitetura EAP de Bernard Aboba, essa diferença não é um detalhe de suporte: é a fronteira entre provar uma identidade e autorizar um serviço.

IETF
Chris Newman e a porta de e-mail segura que não autorizava o usuário
O teste de conectividade terminou verde, mas o envio continuou proibido. A RFC 8314 de Chris Newman ajuda a separar o que a porta e o TLS protegem daquilo que só a identidade da conta e a política do serviço podem autorizar.
História
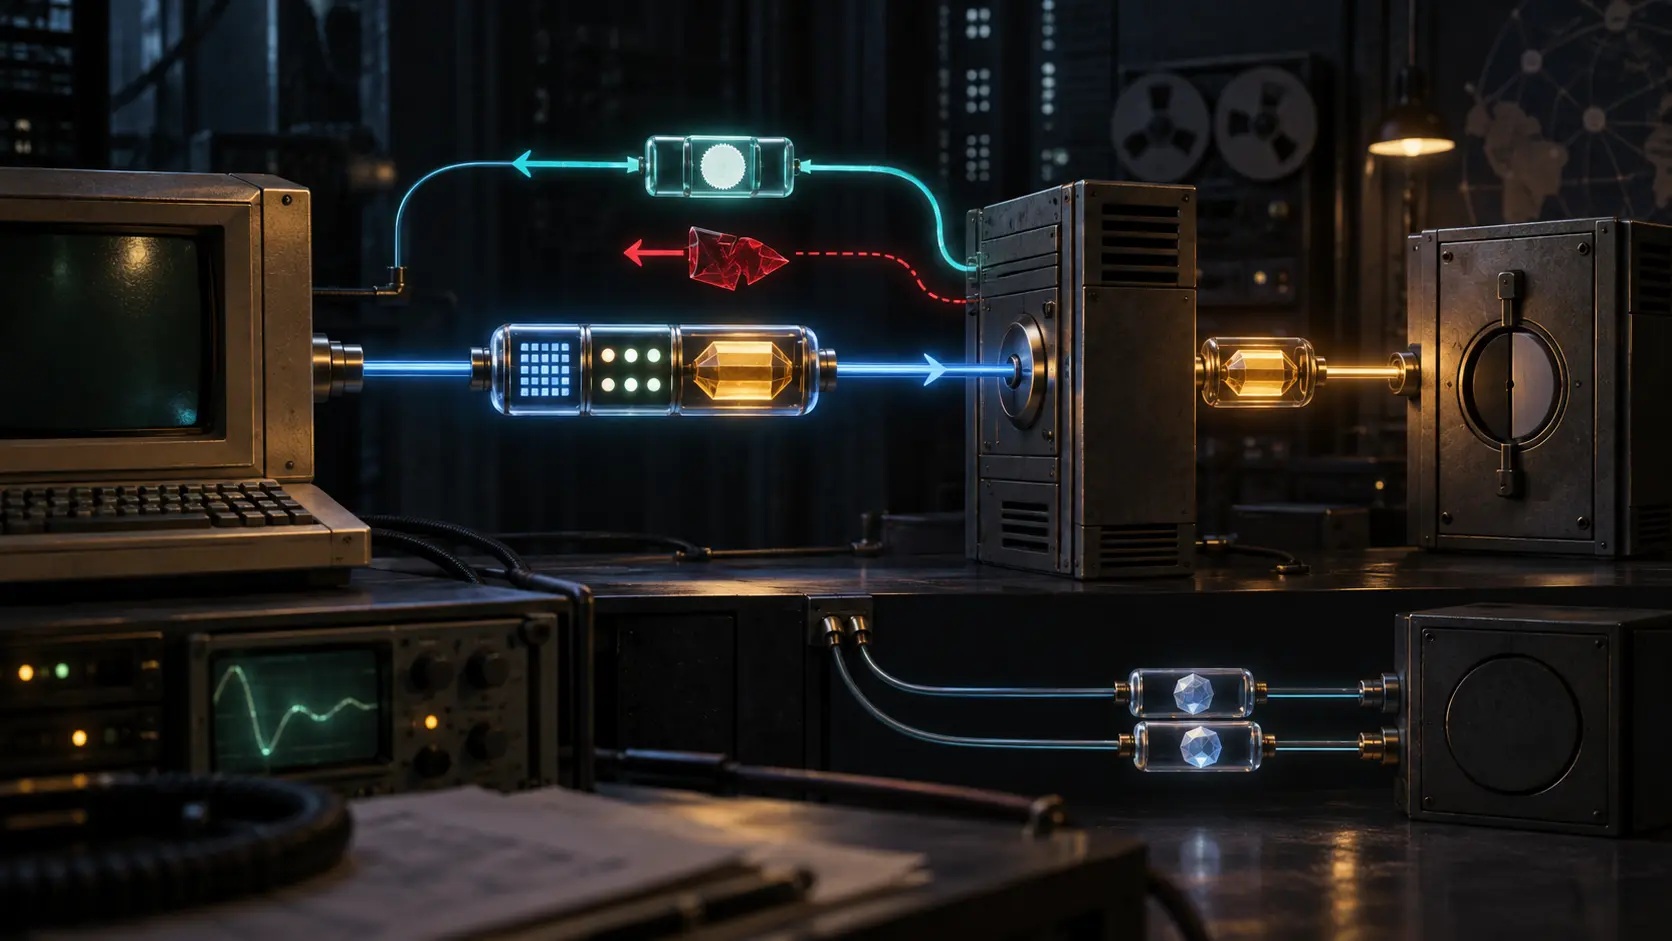
RFC 1964 e a diferença entre portar uma credencial e autorizar uma ação
O mecanismo Kerberos V5 para GSS-API definido na RFC 1964 aproxima várias peças em um autenticador: identificação do mecanismo, vínculo de canal, serviços de contexto e delegação. A proximidade economiza uma troca, mas não cria uma garantia única. O sistema só permanece auditável…

IETF
O principal assinou a delegação. O emissor ainda vinculou a chave do agente
“Assinado pelo principal” parece uma descrição completa até que se pergunte qual chave o principal assinou. Na revisão 01 do AIC-JWT, a resposta está dividida: a autorização identifica o agente por dentro; a chave de apresentação entra no envelope assinado pelo emissor.

Reportagens
RIPE Database 1.124.1 corrigiu a seleção do certificado. O “sem evidência de exploração” precisa de limites
RIPE NCC agiu corretamente ao fechar uma vulnerabilidade de autenticação sem aguardar o ciclo rotineiro de testes. Depois da correção, porém, começa outro dever: dizer qual intervalo, qual tráfego e quais históricos foram examinados para sustentar a conclusão pública de que não…