
Horizonte temporal
Plurianual
Na faceta Horizonte temporal, a inteligência de horizonte temporal Plurianual organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.

Arquivo de Caso
O campo VLAN tinha doze bits; a orientação lhe deu dezesseis: RFC 9895
A RFC 9895 conecta VLAN e PCP às janelas de crédito do DLEP, mas sua seção de gestão descreve valores que excedem o VID de 12 bits herdado da RFC 9892. O pacote tem um limite claro; a cadeia de configuração precisa provar que o respeita antes de chegar ao pacote.

IETF
Rohan Mahy e a finalidade de certificado que não entregou uma mensagem
Uma credencial destinada à identidade de mensageria instantânea ajuda a conter o uso de uma chave. Ela não registra que uma mensagem foi aceita, encaminhada, exibida ou lida.

IETF
Neil Jenkins e o StateChange que não era uma auditoria de caixa postal
Uma nova cadeia de estado do JMAP informa que a cópia local de um cliente talvez esteja desatualizada. Ela serve para iniciar a sincronização. Não basta para afirmar quem alterou uma mensagem, qual autorização foi usada, quais valores mudaram ou que experiência um destinatário…

Tendências globais de serviços em nuvem
Um token de acesso OAuth não é uma decisão atual de autorização
Um token pode continuar válido tecnicamente depois que a permissão que motivou sua emissão mudou. A questão é qual autoridade confirmou o acesso no instante da requisição.
Tendências globais de serviços em nuvem
Uma credencial TLS delegada não delega o controle do domínio
Uma credencial de curta duração pode permitir que um nó de borda de CDN termine conexões TLS sem guardar a chave privada duradoura do titular do certificado. Essa é uma delegação criptográfica precisa, não a transferência do domínio, da autoridade certificadora ou da identidade…

Líderes
Prasad Vadke e o relógio de escalonamento por trás do e-mail corporativo
Uma falha de e-mail aciona dois relógios: o do diagnóstico técnico e o das decisões paradas, reuniões interrompidas e incerteza crescente. Os textos públicos de Prasad Vadke sobre acordos de nível de serviço são mais úteis quando lidos como uma tentativa de governar esses dois…
Tendências globais de serviços em nuvem
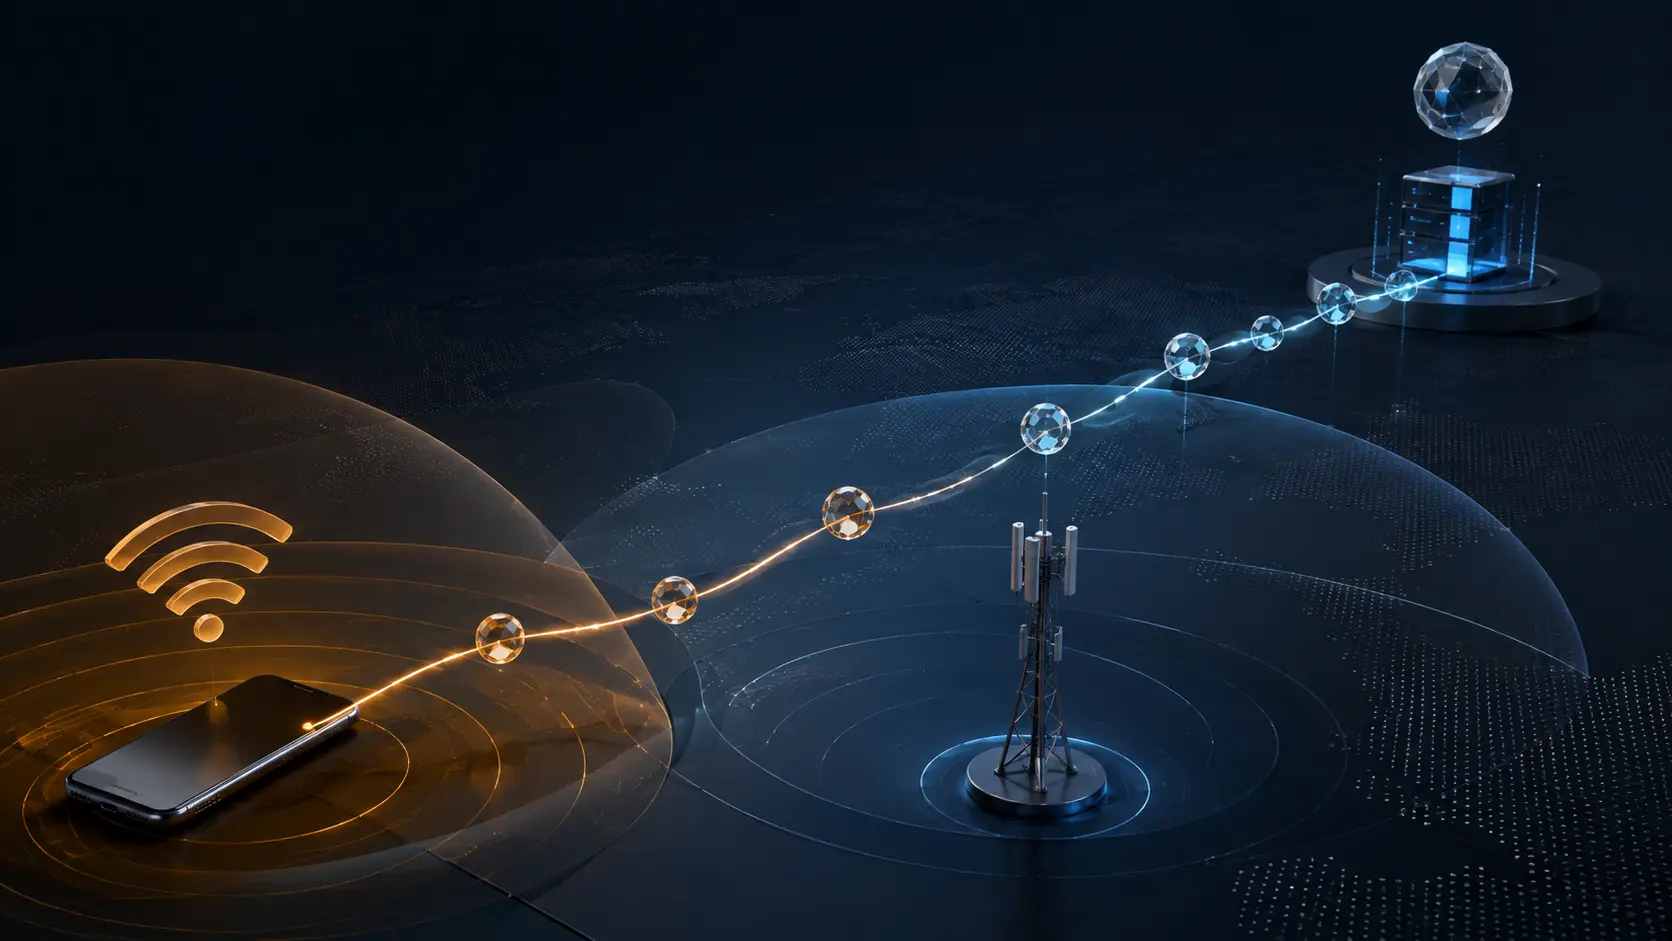
Um ID de conexão QUIC não é a identidade do assinante
Uma conexão QUIC pode continuar quando o celular sai do Wi-Fi e entra na rede móvel. O identificador que leva os pacotes ao estado correto de transporte não comprova quem usa o aparelho, qual conta está ativa nem se uma autorização continua válida.

Tendências globais de serviços em nuvem
Um handshake 0-RTT rápido não prova uma transação única
TLS 1.3 e QUIC podem economizar uma ida e volta ao retomar uma conexão. Esse ganho de latência não comprova que uma requisição com efeito foi recebida e confirmada uma única vez pela aplicação.
Arquivo de Caso
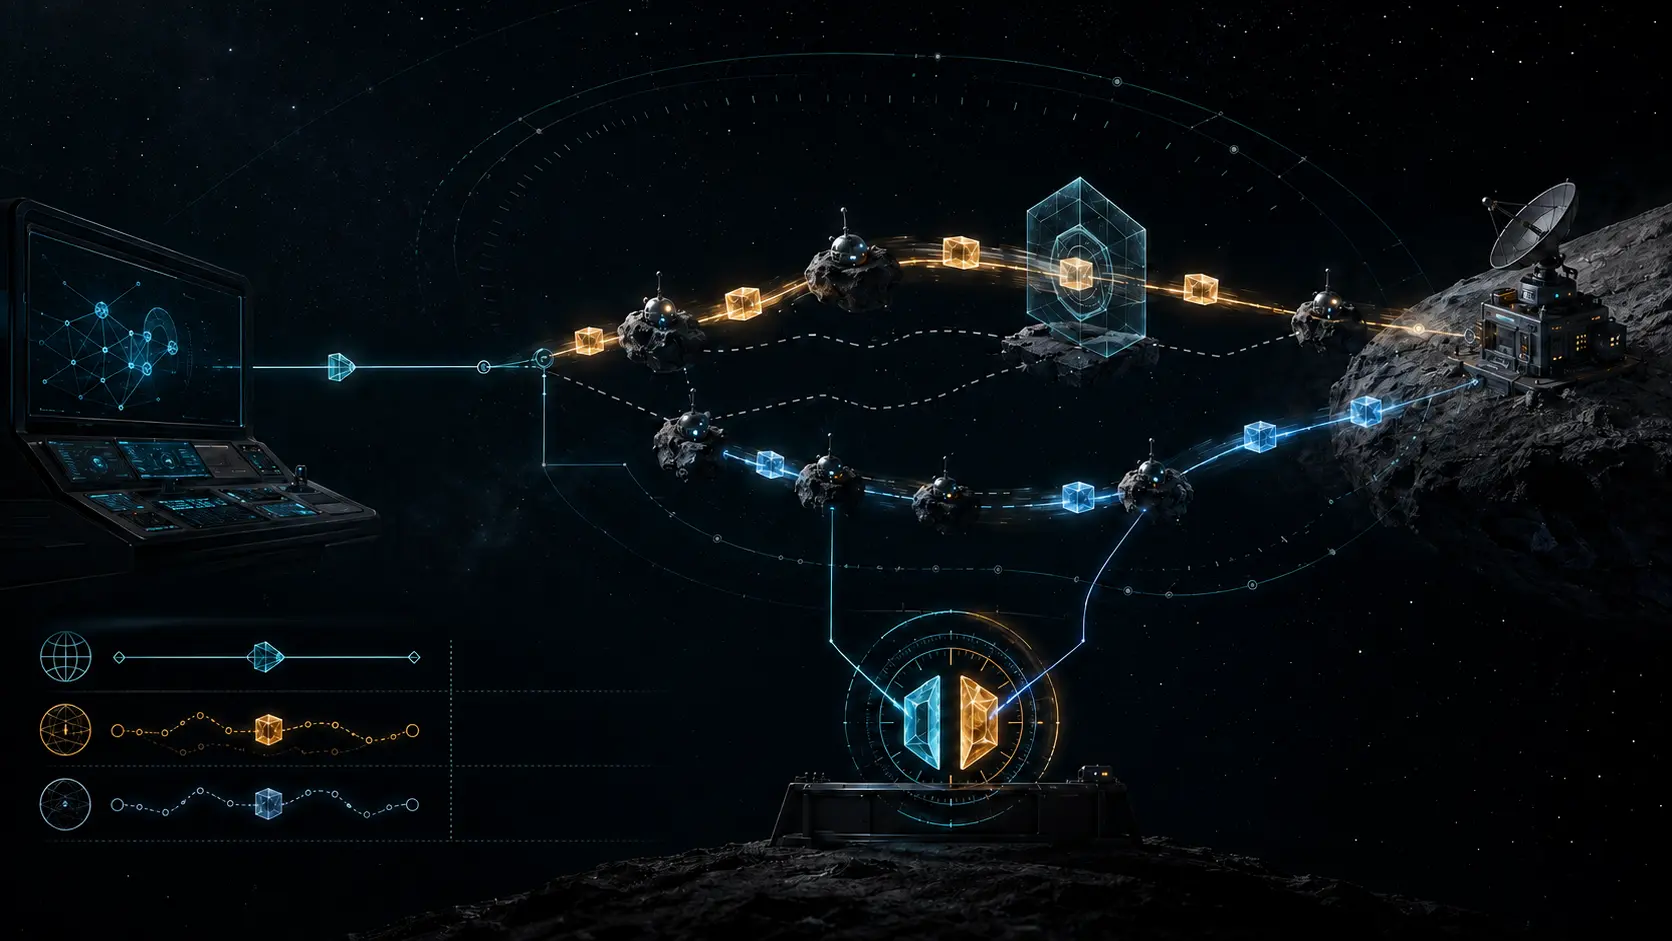
O desafio atravessou a demora; a autoridade, não: RFC 9891
A RFC 9891 leva uma prova ACME até uma rede tolerante a atrasos. O resultado confirma um controle momentâneo segundo regras definidas, sem transformar essa resposta em propriedade do nome, autorização de rota ou prova de implantação.
Tendências Institucionais Globais
Uma assinatura de software válida não é um registro duradouro de autoridade
Uma verificação bem-sucedida pode sobreviver ao mandato que legitimava a publicação. A criptografia confirma os bytes; não decide quem podia lançar aquela versão.

Tendências globais dos ISPs regionais
Um reinício BGP gracioso pode prolongar um buraco negro
Graceful Restart procura manter o tráfego enquanto um processo BGP retorna. Sua segurança depende de um fato que a sessão sobrevivente não consegue provar sozinha: se o roteador em reinício realmente preservou o estado de encaminhamento necessário. Quando um vizinho retém uma…

Tendências globais dos ISPs regionais
Um fallback IPv4 rápido pode fazer um IPv6 quebrado parecer saudável
Um serviço dual stack pode passar em todos os testes comuns enquanto o caminho IPv6 permanece inutilizável. A disponibilidade é real, mas a conclusão sobre a família de protocolo não é: o cliente pode ter concluído por IPv4 antes que o painel percebesse a falha.

Tendências globais de serviços em nuvem
Remover um certificado raiz é migrar toda a frota antes de atualizar o navegador
Um programa de certificados raiz pode retirar a confiança em uma versão enquanto muitas aplicações continuam validando cadeias a partir de repositórios antigos, privados ou embutidos. A mudança de segurança só termina quando os sistemas de validação relevantes comprovam a…
IETF
O fallback DNS para TCP é um caminho de capacidade, não uma exceção
Um resolvedor pode passar por todas as verificações de saúde com pequenos pacotes UDP e falhar justamente na primeira resposta que importa. Quando a resposta é truncada, a conclusão correta passa a depender de TCP; capacidade de escuta, estado das conexões e políticas no caminho…
IETF
Maciek Konstantynowicz e o resultado de benchmark que não era garantia de serviço
Um benchmark de rede é mais valioso quando preserva o contexto que produziu o número. O resultado MLRsearch de RFC 9971 vale para ensaios, metas e configuração declarados; não promete sozinho a experiência de cada cliente, aplicação ou período de produção.

História
Seis octetos só viravam um endereço depois que o domínio era conhecido: RFC 1449
Um inventário antigo pode preservar uma sequência binária perfeita e, ainda assim, perder o destino que ela representava. Em RFC 1449, seis octetos só podiam ser lidos como IPv4 e porta UDP quando o registro também trazia o OID do domínio UDP. A regra que interpreta o valor fazia…

História
A base apontava um endereço. A resposta voltou pelo caminho do pacote: RFC 1445
O cadastro dizia onde o gerente deveria estar. A requisição recém-chegada dizia por onde ele acabara de falar. RFC 1445 usava o cadastro para iniciar uma conversa, mas devolvia a resposta ao domínio e endereço observados naquela requisição, mesmo quando os dois registros…

História
O relógio voltou. A chave precisava mudar: RFC 1446
Em RFC 1446, acertar o relógio podia ser uma operação criptográfica. Se o valor fosse reduzido e a chave privada continuasse igual, uma mensagem que já tinha envelhecido para além da janela aceita poderia voltar a parecer recente. O digest não havia sido quebrado; era a memória…

História
A chave mudou antes da resposta chegar. O gerenciador precisou guardar as duas: RFC 1446
O comando podia ter funcionado justamente quando parecia ter falhado. O agente instalava o novo segredo e montava a resposta com ele; o gerenciador só pretendia atualizar sua base depois de receber essa resposta. No intervalo, RFC 1446 exigia que o lado responsável carregasse…
Arquivo de Caso
O nome continuou igual. O módulo, não: a correção do RFC 9890
O RFC 9890 resolve uma ambiguidade do registro YANG: nome e namespace XML permanecem estáveis entre revisões, portanto não identificam sozinhos o conteúdo nem o esquema efetivamente usado por um servidor.