Resumo
- Uma credencial delegada válida comprova autoridade limitada para autenticar uma conexão TLS ou DTLS 1.3 compatível sob um certificado principal.
- Ela não comprova controle do domínio, poder de emissão da AC, identidade jurídica nem uma delegação com revogação antecipada independente.
Considere um painel hipotético de garantia que observa um nó de borda de CDN. O nó apresenta uma credencial delegada válida, conclui um handshake TLS 1.3 e é cadastrado como novo controlador do domínio. A observação inicial é útil; a classificação não é.
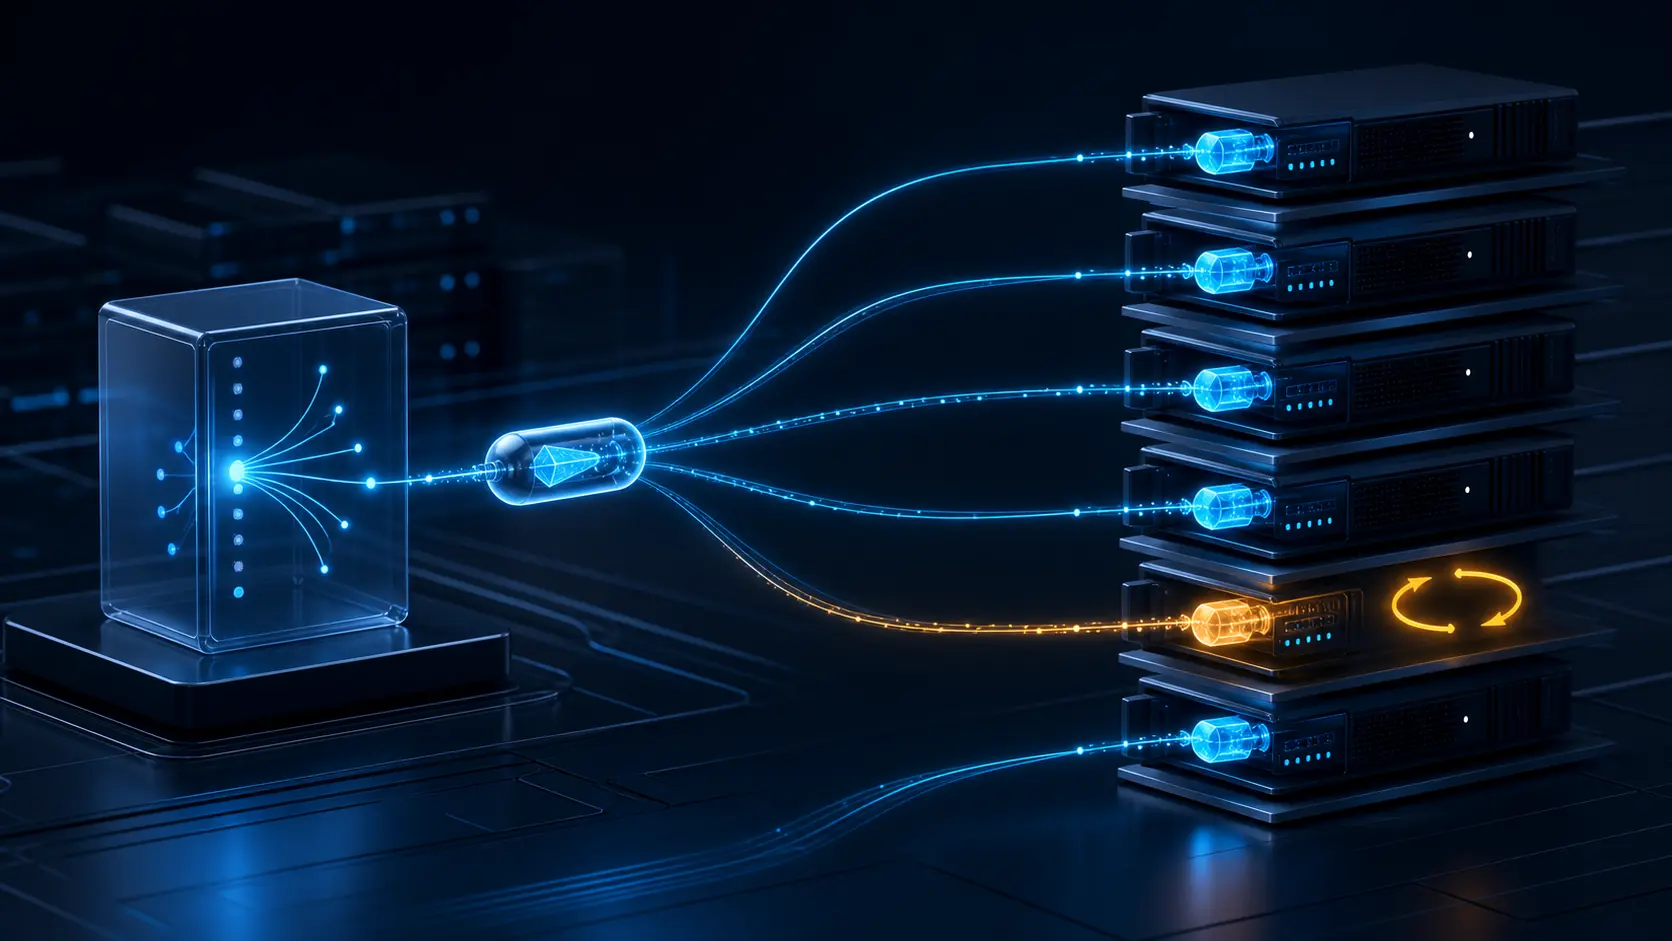
A RFC 9345 define um mecanismo mais estreito. O titular assina uma estrutura com chave pública, algoritmo de assinatura e validade curta. O servidor de borda compatível termina conexões sem receber a chave privada duradoura do certificado. A assinatura vincula a credencial ao certificado de entidade final completo e ao contexto de autenticação de cliente ou servidor.
O par ainda valida a cadeia principal e compara o certificado de entidade final com a identidade esperada. Esse certificado deve conter DelegationUsage e permitir assinaturas digitais. Depois, o par verifica os algoritmos negociados, a assinatura da credencial e seus limites de tempo. Na ausência de um perfil que determine o contrário, a validade restante máxima é de sete dias e jamais ultrapassa a validade do certificado principal.
Isso comprova a posse da chave delegada no escopo TLS definido. Não autoriza emitir outro certificado público, mudar DNS, provar vínculo empresarial ou definir quem controla legalmente o nome. Um handshake válido não é um título de propriedade.
A RFC também não cria um mecanismo separado de revogação antecipada. A expiração encerra a credencial, e a revogação do certificado principal de entidade final invalida implicitamente a delegação. Se a chave privada duradoura usada para assinar credenciais delegadas for comprometida ou retirada, o operador deverá revogar esse certificado; o evento envolvendo a chave, sozinho, não gera outro sinal de revogação no protocolo. Se a chave delegada for roubada, poderá sustentar novas conexões fraudulentas até a expiração ou a revogação do certificado. A vida curta reduz a exposição, mas não substitui a custódia.
Um handshake TLS 1.3 retomado não retransmite o certificado nem a credencial delegada. Se uma implementação ou política de aceitação decidir guardar e revalidar a cadeia original durante a retomada, também deverá associar e revalidar a credencial delegada original. Trata-se de uma medida condicional de garantia, não de uma etapa universal do protocolo.
O recibo operacional precisa unir impressão digital e validade do certificado principal, DelegationUsage, impressão digital da chave pública delegada, emissor, papel de cliente ou servidor, algoritmos, intervalo, destino de distribuição, responsável pela custódia, versão TLS, handshake observado, tratamento da retomada, estado de revogação do certificado principal, retirada e horário de observação de cada evidência. Assim, uma autorização limitada de terminação não vira por conveniência uma autoridade geral que o protocolo nunca concedeu.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance