
Horizonte temporal
Plurianual
Na faceta Horizonte temporal, a inteligência de horizonte temporal Plurianual organiza os artigos pelo período durante o qual se espera que um sinal seja relevante. A página ajuda os leitores a distinguir mudanças operacionais imediatas de mudanças de ciclo mais longo em governança, investimento, padrões e infraestrutura, que podem se desenrolar ao longo de trimestres ou anos. Ela conecta premissas de tempo com evidências públicas, atores relacionados, contexto de mercado, exposição de clientes, pressão de políticas públicas e planejamento de infraestrutura, para que os leitores possam avaliar se um desdobramento é urgente, estratégico ou ainda aguarda evidências de confirmação. A página também explica como o horizonte temporal altera o significado de um sinal, quais organizações podem estar expostas e quais decisões de infraestrutura exigem ação de curto prazo ou monitoramento de ciclo longo.
Tendências Institucionais Globais
Uma assinatura de software válida não é um registro duradouro de autoridade
Uma verificação bem-sucedida pode sobreviver ao mandato que legitimava a publicação. A criptografia confirma os bytes; não decide quem podia lançar aquela versão.

Tendências globais dos ISPs regionais
Um reinício BGP gracioso pode prolongar um buraco negro
Graceful Restart procura manter o tráfego enquanto um processo BGP retorna. Sua segurança depende de um fato que a sessão sobrevivente não consegue provar sozinha: se o roteador em reinício realmente preservou o estado de encaminhamento necessário. Quando um vizinho retém uma…

Tendências globais dos ISPs regionais
Um fallback IPv4 rápido pode fazer um IPv6 quebrado parecer saudável
Um serviço dual stack pode passar em todos os testes comuns enquanto o caminho IPv6 permanece inutilizável. A disponibilidade é real, mas a conclusão sobre a família de protocolo não é: o cliente pode ter concluído por IPv4 antes que o painel percebesse a falha.

Tendências globais de serviços em nuvem
Remover um certificado raiz é migrar toda a frota antes de atualizar o navegador
Um programa de certificados raiz pode retirar a confiança em uma versão enquanto muitas aplicações continuam validando cadeias a partir de repositórios antigos, privados ou embutidos. A mudança de segurança só termina quando os sistemas de validação relevantes comprovam a…
IETF
O fallback DNS para TCP é um caminho de capacidade, não uma exceção
Um resolvedor pode passar por todas as verificações de saúde com pequenos pacotes UDP e falhar justamente na primeira resposta que importa. Quando a resposta é truncada, a conclusão correta passa a depender de TCP; capacidade de escuta, estado das conexões e políticas no caminho…
IETF
Maciek Konstantynowicz e o resultado de benchmark que não era garantia de serviço
Um benchmark de rede é mais valioso quando preserva o contexto que produziu o número. O resultado MLRsearch de RFC 9971 vale para ensaios, metas e configuração declarados; não promete sozinho a experiência de cada cliente, aplicação ou período de produção.

História
Seis octetos só viravam um endereço depois que o domínio era conhecido: RFC 1449
Um inventário antigo pode preservar uma sequência binária perfeita e, ainda assim, perder o destino que ela representava. Em RFC 1449, seis octetos só podiam ser lidos como IPv4 e porta UDP quando o registro também trazia o OID do domínio UDP. A regra que interpreta o valor fazia…

História
A base apontava um endereço. A resposta voltou pelo caminho do pacote: RFC 1445
O cadastro dizia onde o gerente deveria estar. A requisição recém-chegada dizia por onde ele acabara de falar. RFC 1445 usava o cadastro para iniciar uma conversa, mas devolvia a resposta ao domínio e endereço observados naquela requisição, mesmo quando os dois registros…

História
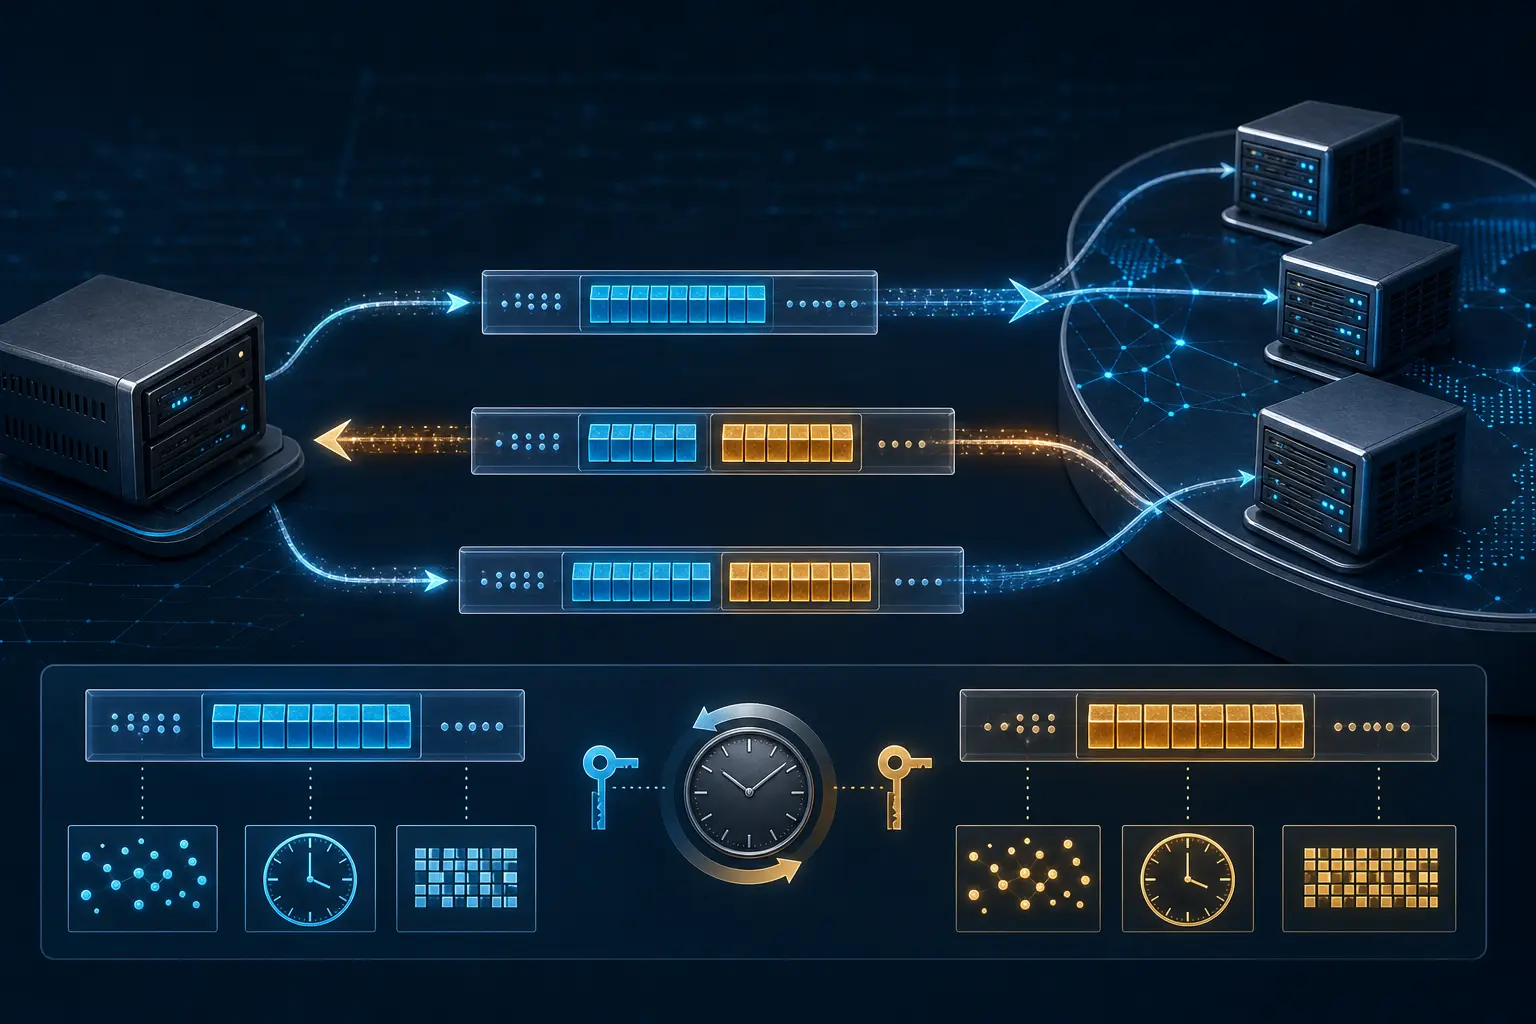
O relógio voltou. A chave precisava mudar: RFC 1446
Em RFC 1446, acertar o relógio podia ser uma operação criptográfica. Se o valor fosse reduzido e a chave privada continuasse igual, uma mensagem que já tinha envelhecido para além da janela aceita poderia voltar a parecer recente. O digest não havia sido quebrado; era a memória…

História
A chave mudou antes da resposta chegar. O gerenciador precisou guardar as duas: RFC 1446
O comando podia ter funcionado justamente quando parecia ter falhado. O agente instalava o novo segredo e montava a resposta com ele; o gerenciador só pretendia atualizar sua base depois de receber essa resposta. No intervalo, RFC 1446 exigia que o lado responsável carregasse…
Arquivo de Caso
O nome continuou igual. O módulo, não: a correção do RFC 9890
O RFC 9890 resolve uma ambiguidade do registro YANG: nome e namespace XML permanecem estáveis entre revisões, portanto não identificam sozinhos o conteúdo nem o esquema efetivamente usado por um servidor.

História
O módulo manteve o nome. O equipamento não provou a versão: RFC 1442
Uma biblioteca de MIB atualizada pode interpretar corretamente um agente antigo. Esse é um triunfo de compatibilidade, não uma declaração do equipamento. A RFC 1442 deu aos módulos de informação do SNMP um nome estável, um responsável e uma memória de revisões. Ao mesmo tempo…
IETF
Um DNS Cookie oferece evidência de caminho de volta, não identidade do cliente
Ao validar um DNS Server Cookie, o servidor obtém uma evidência útil: alguém usando aquele endereço de origem e aquele Client Cookie recebeu antes uma resposta com o valor esperado. Isso dificulta a falsificação fora do caminho. Não transforma um endereço compartilhado ou um…

História
O mesmo aplicativo cruzou duas versões. O proxy mudou a operação: RFC 1452
O painel pediu uma busca em lote. O agente antigo recebeu um único passo adiante. Essa diferença não era acidente: um gerenciador bilíngue consultava uma base local, escolhia SNMPv1 e reescrevia o PDU. A RFC 1452 preservava a experiência do aplicativo transferindo decisões para o…

Arquivo de Caso
O identificador da fatia chegou à borda de transporte. A garantia ainda precisava ser construída: RFC 9889
A RFC 9889 desmonta uma ilusão frequente: o domínio 5G pode nomear uma fatia, mas o transporte ainda precisa reconhecer os pacotes, aplicar recursos e comprovar o serviço.

Líderes
Abdiel Marin e a arquitetura do trabalho clínico em oftalmologia
Abdiel Marin estruturou a EyeMD EMR a partir de uma premissa operacional: um sistema de oftalmologia precisa acompanhar o trabalho real da clínica, e não obrigar a clínica a se adaptar às categorias de um prontuário genérico. Imagem especializada, interoperabilidade, computação…
Arquivo de Caso
O token chegou antes da chamada. A verificação ainda precisou esperar: RFC 9888
O provedor de destino já guardava uma declaração assinada, mas a chamada correspondente ainda percorria outra rede. A RFC 9888 permite que a evidência STIR contorne trechos que não a transportam em SIP. Ela não elimina a obrigação de provar que duas chegadas independentes…
História
O número da versão sobreviveu. O arcabouço de segurança, não: RFC 1441
Há um detalhe de SNMP que parece pegadinha: o inteiro `1` no envelope pode identificar o SNMP versão 2 baseado em comunidades. Não há erro; é uma enumeração iniciada em zero. O engano nasce quando um campo feito para escolher o processamento da mensagem passa a representar, no…
História
O alarme continuava ativo. A rota ao outro gerenciador havia expirado: RFC 1451
O detector permanecia configurado, mas o assinante podia sumir. Na RFC 1451, a linha que ligava um evento a outra estação tinha prazo próprio e precisava ser renovada. Quando o contador chegava a zero, a relação era destruída. O mecanismo de alarme podia continuar funcionando sem…

História
O nome de usuário parecia uma pessoa. O namespace prometia apenas uma vaga: RFC 1439
Endereços previsíveis deram ao correio eletrônico uma qualidade humana: bastava conhecer a convenção para adivinhar como escrever a alguém. A mesma convenção escondia um risco. Quando dois nomes produziam a mesma sequência, uma entrega tecnicamente perfeita podia alcançar a…