
Resumo
- A RFC 9891 liga uma autorização ACME a uma ou mais respostas do Bundle Protocol recebidas dentro da janela aceita pelo servidor.
- O êxito mostra que a política validou o controle de
bundleEIDnaquele instante; não mostra quem concedeu o identificador, quais rotas são legítimas ou se o certificado entrou em operação.
Em uma DTN, esperar não é um desvio do protocolo: é parte do ambiente. Um desafio pode cruzar enlaces intermitentes e voltar minutos depois. Quando o painel finalmente fica verde, surge a tentação de chamar o resultado de identidade, propriedade e confiança. A RFC 9891 é mais cuidadosa.
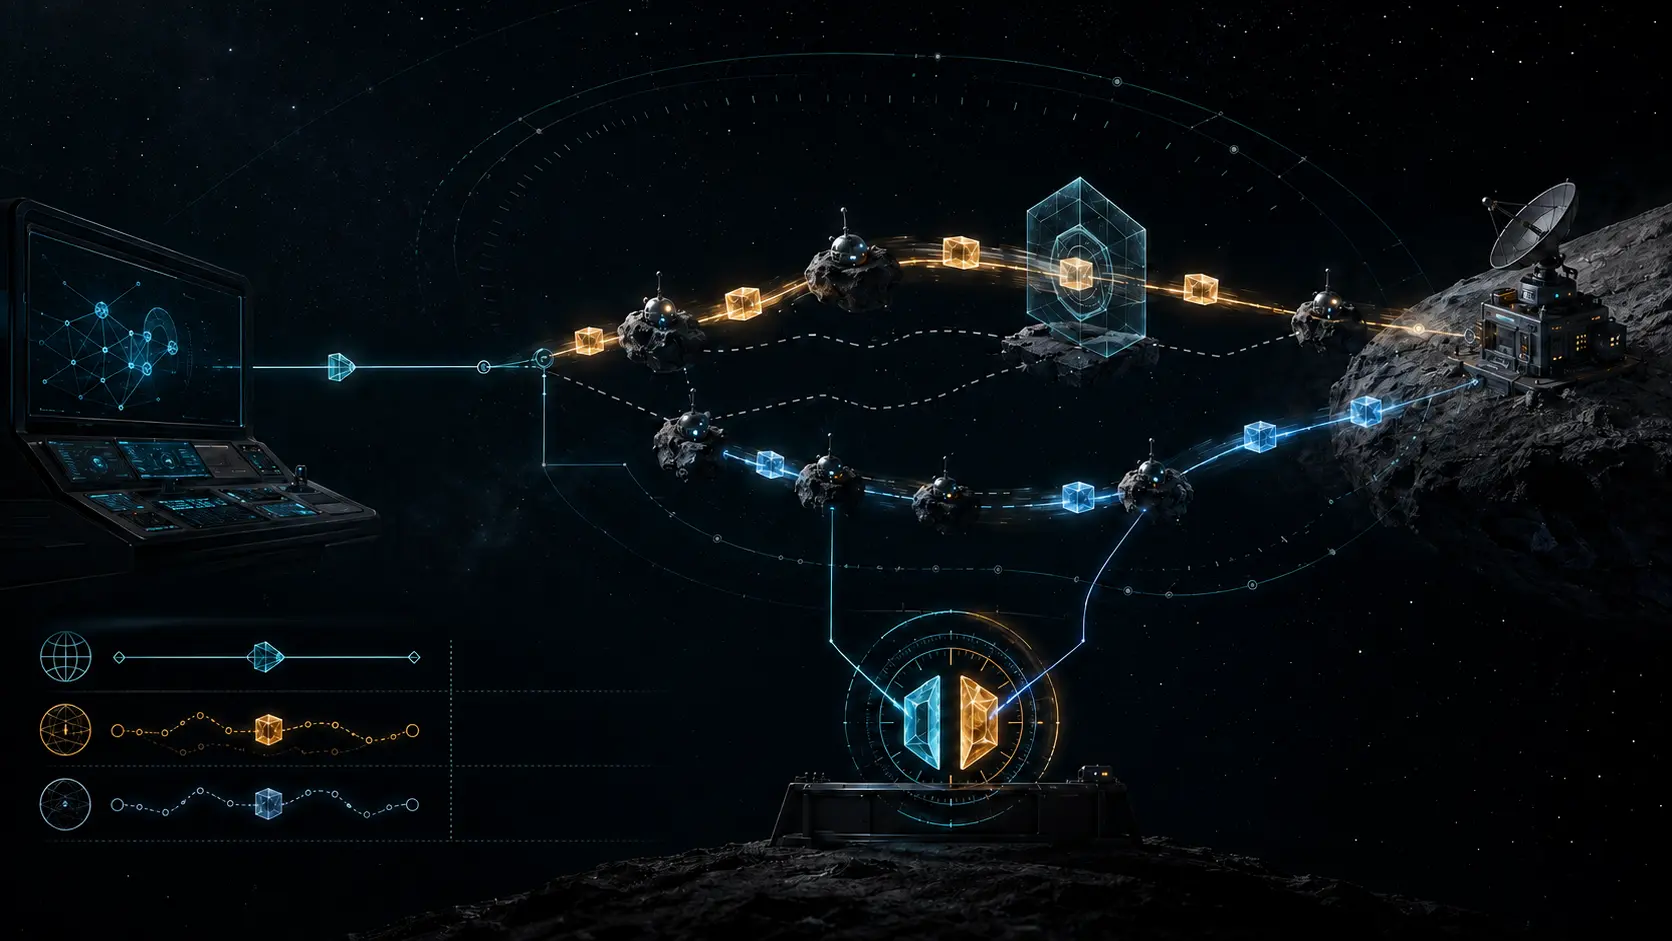
Ela cria o identificador ACME bundleEID e o método bp-nodeid-00. O token-chal chega ao cliente pelo canal HTTPS de ACME. Cada Bundle de desafio leva outro valor, token-bundle. O BP Agent junta os dois à impressão digital da chave da conta para produzir o resumo esperado. Quem observa apenas um canal não possui a prova completa.
Antes de autorizar o desafio, o cliente deve preparar o BP Agent. Pode informar um RTT esperado, mas esse número é apenas uma indicação; o servidor define a janela efetiva. A resposta precisa chegar no prazo, usar o Node ID correto, trazer um BIB confiável e reproduzir identificadores, token, algoritmo e Key Authorization. A RFC 9172 oferece a mecânica BPSec, e a RFC 9174 define a comparação NODE-ID e o perfil do certificado.
Há um limite decisivo na RFC 9171: um Node ID identifica um nó BP como EID singleton, mas não tem garantia de unicidade global, e um nó pode ter vários. Controlar o valor apresentado não cria uma escritura universal sobre ele.
O servidor pode buscar múltiplas perspectivas, enviando Bundles de fontes ou caminhos distintos. Ainda assim, é sua política que chama uma perspectiva de primária, admite falhas secundárias e declara o conjunto aprovado. Fontes diferentes podem depender do mesmo enlace ou gateway. Por isso a própria RFC trata a utilidade dessa diversidade como parte do experimento.
O gateway de integridade também não é autoridade automática. Ele autentica a origem por um método local e acrescenta um BIB. O receptor deve saber quais Security Sources podem atestar quais Node IDs. Uma assinatura válida comprova integridade conforme uma chave; não comprova que a organização recebeu delegação legítima para todos os nomes cobertos.
Depois da validação, a RFC 8555 conduz a ordem ACME. A entrega da chave, a instalação do certificado, o acesso à revogação, a configuração do BP Agent e o roteamento continuam fora do escopo da RFC 9891. Emissão e implantação são eventos distintos.
Os registros da IANA para ACME e para o Bundle Protocol coordenam códigos; não observam o nó. A primazia do código em execução de Heng Lu exige evidência operacional. A especificação inicial mínima preserva decisões locais, e as camadas da realidade impedem que um estado administrativo se transforme em poder simbólico.
Fontes
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance