
Perfil
Briefing
A inteligência de perfil Briefing conecta cobertura de pessoas, empresas, instituições e outras entidades para leitores que comparam os assuntos por trás das reportagens da BTW.MEDIA. A página ajuda a comparar perfis públicos, eventos relacionados, pacotes de evidências, mudanças de cargo, áreas de atuação, exposição à governança, vínculos organizacionais e relevância de mercado, mantendo registros de organizações e pessoas distintos da cronologia de notícias comum. Os leitores podem entender o assunto por trás do título, as evidências que sustentam esse perfil e as relações de infraestrutura ou mercado que tornam o perfil relevante. Eles podem ver quem ou o que o perfil representa, quais fontes públicas o sustentam, como ele se conecta a empresas, mercados, órgãos de governança ou eventos, e quais mudanças podem merecer atenção contínua à medida que o assunto evolui.

IETF
Uma assinatura SUIT não confirma as capacidades do dispositivo
Uma atualização pode ser autêntica e ainda depender de um comando opcional que parte dos aparelhos de destino não implementa. A revisão mais recente do rascunho SUIT coloca a confirmação dessa capacidade no contexto de cada implantação.
Arquivo de Caso
A chave sucessora esperou 30 dias; os validadores não compartilhavam um relógio: RFC 9691
Um validador antigo pode nunca iniciar o relógio em banda. Ele abre o TAL instalado pelo pacote, encontra a chave A e continua dali, mesmo quando a operação central já chama B de atual. O RFC 9691 disciplina a transição; não elimina versões, canais e escolhas locais.
IETF
O certificado ainda cobria o número. A rede ainda precisava decidir
Uma resposta OCSP favorável pode resolver a dúvida sobre a autoridade atual de um certificado para um telefone específico. Ela não resolve a dúvida humana que chega junto com a chamada. Entre o status criptográfico e a ação da rede ainda existem política, contexto e…

IETF
Escalar políticas de Segment Routing não mede a velocidade do ECMP
Uma ficha de laboratório pode mostrar que várias políticas SR convivem sem perda de tráfego e, ainda assim, não dizer nada conclusivo sobre o desempenho do balanceamento entre caminhos. A revisão de setembro da metodologia BMWG explicita essa fronteira que tende a desaparecer em…

Arquivo de Caso
O certificado carregava a chave, não o aceite do destinatário: RFC 9690
Uma chave RSA pode estar perfeitamente válida e ainda assim levar o remetente ao caminho errado. O ponto decisivo não é saber se a matemática cabe naquela chave, mas se o destinatário aceita agora RSA-KEM, com aquela combinação de componentes e naquele tipo de conteúdo CMS. A RFC…
ISP regional da Europa e do Oriente Médio
O contato de registro DFINFRA diante de uma rede silenciosa: o que o registro público mostra sobre responsabilidade
O resumo de inteligência sobre O contato de registro DFINFRA diante de uma rede silenciosa: o que o registro público mostra sobre responsabilidade explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a…

IETF
AuthKEM no LAKE abandona atalho de quatro mensagens que expunha identidade
Reduzir uma troca criptográfica em uma mensagem parecia possível se o iniciador revelasse cedo a identificação de sua credencial. A revisão de 28 de setembro não traz mais essa alternativa: o texto de trabalho mantém cinco mensagens obrigatórias e deixa claro que o respondedor só…

Arquivo de Caso
O tráfego atravessou a fronteira; a autoridade não: RFC 9689
Uma migração pode parecer concluída enquanto o estado antigo ainda aguarda expiração e instruções novas permanecem órfãs após a queda do controlador. O proxy de RFC 9689 mantém o LSP contínuo entre esses mundos, mas não decide sozinho quem pode adotar, desfazer ou apagar cada…
Data Center da América Latina e do Caribe
AI.BRAZIL: contratos municipais crescem enquanto a rede AS267241 continua esqueleto
Dois meses depois do dossiê publicado em 26 de setembro, o registro público de 2026 amplia o quadro: a atividade comercial verificável da AI.BRAZIL TECHNOLOGIES & Data Center LTDA é uma carteira crescente de contratos municipais de nuvem e SaaS — de R$1.314 a R$450.900 — enquanto…
IETF
O servidor marcou o arquivo como não armazenável em cache. O cliente ainda precisava obedecer
O NFSv4.2 está prestes a ganhar um sinal padronizado para indicar que os dados de certo arquivo não devem permanecer no cache do cliente. O mecanismo é valioso justamente por ser limitado: registra uma orientação, não um resultado consumado.
ISP regional da Ásia-Pacífico
O painel de contato de responsabilização de um LIR de Mianmar: vivas as evidências ou apenas espelhadas?
Um pequeno operador de Yangon mantém três números de sistema autônomo registrados na APNIC, uma superfície de contato de responsabilização construída em torno de um único objeto de papel, e uma caixa de correio de abuso cuja validação mais recente é conhecida apenas por meio de…

IETF
Revisão do melhor caminho BGP cobra uma consequência para a falha no encaminhamento
Uma rota pode parecer válida na tabela de controle e ainda não ter o caminho de dados que transportará os pacotes. Em revisão preliminar, a área de roteamento do IETF aponta que o projeto de norma precisa dizer qual estado se examina e o que a resposta negativa muda na escolha da…
IETF
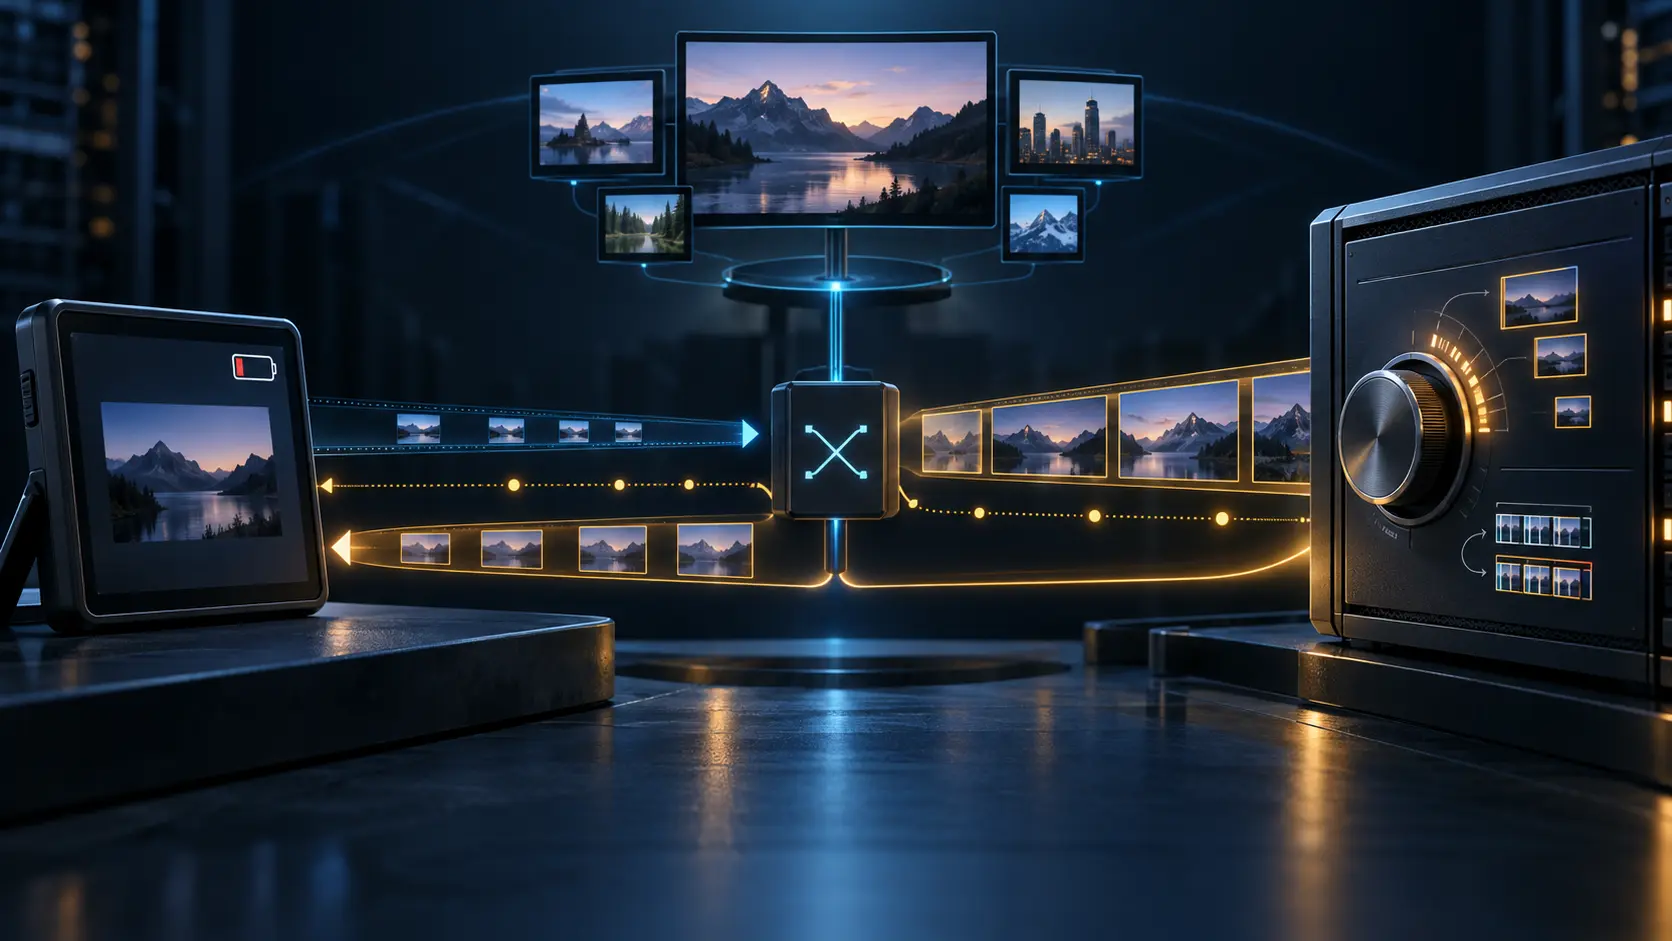
O selo “verde” não mede a bateria — e o receptor não comanda o codificador
Um protocolo pode transportar um pedido de imagem mais leve sem saber quantos joules foram poupados. Essa é a fronteira central do TSRR e do TSRN: o receptor informa a resolução que deseja, o emissor declara a que escolheu, e a política do serviço continua responsável pela…

Arquivo de Caso
O `NULL` desapareceu na migração. O nome do algoritmo continuou igual
Uma migração de biblioteca pode manter o OID, a chave e o rótulo “RSA com SHA3-256”, mas alterar o contrato CMS ao reescrever os parâmetros. O RFC 9688 transforma esse detalhe em uma fronteira operacional: ausência, `NULL` e personalização são estados distintos que precisam…

IETF
A nova especificação HPKE não leva consigo os dois modos Auth da anterior
O texto sucessor de RFC 9180 entrou na votação do IESG sem incorporar duas formas de autenticar o remetente. A permanência de identificadores no registro não resolve o que cada aplicação precisa preservar.

Serviços em Nuvem da Europa e Oriente Médio
Quando um ASN sobrevive ao próprio operador: o caso do AS210972 e do papel Tideo Administration
O resumo de inteligência sobre Quando um ASN sobrevive ao próprio operador: o caso do AS210972 e do papel Tideo Administration explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as…

IETF
O dispositivo provou a chave. O certificado não prova que ele continua íntegro
A extensão de atestação de dispositivos para ACME pode ligar um pedido de certificado a uma máquina ou módulo criptográfico. É um comprovante forte do momento da emissão, não uma leitura contínua da integridade, da posse ou do uso posterior da chave.

Arquivo de Caso
A assinatura continuava válida no painel. O roteador já havia esquecido o assinante
Depois de uma reinicialização, um roteador de baixa potência pode perder o estado de assinatura que sustentava a entrega multicast, embora o último aceite ainda pareça válido para quem consulta apenas o histórico. O RFC 9685 oferece mecanismos de renovação e solicitação de…

Reportagens
APRICOT 2027 proíbe candidaturas à bolsa redigidas por IA
A chamada pede que cada pessoa descreva, com as próprias palavras, sua atuação técnica e comunitária. O prazo termina em 12 de outubro, às 23h59 no horário de Hong Kong.

IETF
Um filtro de origem não sabe sozinho quando errou
Na etapa final de comentários do IETF, um texto do SAVNET expõe uma falha de observação: o roteador decide com sua tabela local, mas a notícia de que bloqueou tráfego legítimo pode vir de outra rede.