
Perfil
Briefing
A inteligência de perfil Briefing conecta cobertura de pessoas, empresas, instituições e outras entidades para leitores que comparam os assuntos por trás das reportagens da BTW.MEDIA. A página ajuda a comparar perfis públicos, eventos relacionados, pacotes de evidências, mudanças de cargo, áreas de atuação, exposição à governança, vínculos organizacionais e relevância de mercado, mantendo registros de organizações e pessoas distintos da cronologia de notícias comum. Os leitores podem entender o assunto por trás do título, as evidências que sustentam esse perfil e as relações de infraestrutura ou mercado que tornam o perfil relevante. Eles podem ver quem ou o que o perfil representa, quais fontes públicas o sustentam, como ele se conecta a empresas, mercados, órgãos de governança ou eventos, e quais mudanças podem merecer atenção contínua à medida que o assunto evolui.

IETF
A lista mudou; o acesso antigo pode continuar
O editor de um cliente OAuth pode querer retirar de imediato o aval a um atestador. Um novo rascunho separa essa faculdade da confiança do servidor, da idade do cache e da revogação de permissões que já saíram pela outra ponta do sistema.

IETF
No DTPC, o aplicativo pode apagar o ontem antes de enviar o hoje
Uma atualização velha pode consumir uma oportunidade rara de transmissão numa rede sujeita a interrupções. O novo rascunho DTPC permite que o aplicativo faça a substituição ainda na fila; por isso, economizar o enlace exige registrar quem decidiu que um estado deixou de importar.
Tendências dos ISPs regionais da Europa e do Oriente Médio
As três primeiras redes listadas para o ALPSiX já aparecem no cadastro do AAIX
Uma inauguração e uma lista de redes prontas para conexão ainda não provam que há tráfego incremental. Para justificar o investimento público, o ALPSiX terá de mostrar o que acrescenta a um mercado em que esses mesmos participantes já constam do AAIX.

IETF
Um resultado inconclusivo também depende de quem coleta as provas
Um Internet-Draft individual propõe um recibo verificável para mostrar que uma afirmação continua sem resposta dentro de um conjunto de evidências. A utilidade da proposta está na precisão do limite; o risco está em tratar esse limite como se abrangesse tudo o que poderia ser…

IETF
O BGP encontrou um endereço alcançável, mas ainda não mediu o caminho do pacote
Um novo rascunho do IDR enfrenta uma confusão discreta do roteamento moderno: o `NEXT_HOP` que o BGP alcança pode não ser o túnel, a política ou o SID que efetivamente transportará o tráfego. A resposta proposta é manter cada resolução como uma unidade indivisível de evidência.

IETF
O mesmo CAID não garante o mesmo veredito depois da atualização
Um painel de conformidade pode mostrar um identificador idêntico em dois registros e esconder que eles passaram por regras diferentes. A revisão `-04` da proposta CAID torna esse risco concreto no plano técnico: preserva os resumos comuns, mas recusa algumas entradas que a versão…

Reportagens
Os vencedores de RIPE 93 passaram primeiro pela revisão editorial
O concurso anunciou dois vencedores em 22 de setembro, mas suas regras colocam a revisão editorial normal em primeiro lugar. A página reúne 11 artigos publicados como participantes, não todos os textos enviados.

Arquivo de Caso
O alerta acusou desvio. O dispositivo seguia o destino atual do fabricante: RFC 9726
O equipamento procurou o serviço de atualização previsto pelo fabricante, recebeu um endereço DNS válido e tentou usá-lo. O sistema MUD chamou isso de violação porque o firewall ainda conhecia outro conjunto de endereços. A RFC 9726 mostra por que política nominal, visão do…

IETF
O resolvedor revelou a exceção. Não autenticou a resposta
Um novo sinal do DNS pode mostrar que um resolvedor suspendeu a validação para um nome. Essa franqueza é valiosa, mas não sela a veracidade da resposta, não justifica a decisão do operador e não prova que o aplicativo chegou ao serviço correto.

IETF
AAuth Events: o recurso recebeu 202, mas o agente recebeu o quê?
Um novo rascunho AAuth dá ao recurso um endereço permanente para avisos assíncronos. A resposta HTTP confirma que o provedor guardou o evento; entre essa guarda e a decisão do agente ainda há entrega, validação e um prazo que pode acabar.

IETF
O DNS público pode reconhecer a fronteira sem prometer acesso
Uma zona pai sabe que existe uma divisão abaixo dela, mas não oferece servidor público para atravessá-la. A proposta de zone cut to nowhere transforma essa limitação em dado explícito. O ganho não é apontar para lugar algum; é impedir que a visibilidade pública seja confundida…

IETF
O agente pode respeitar seu teto e a pessoa ainda gastar além do previsto
O rascunho AAuth Budgets tenta fazer do limite por autorização uma barreira real, não um alerta tardio. O risco de governança está na emissão simultânea: cada token pode estar correto enquanto a soma já excede o espaço que o usuário queria conceder.
Arquivo de Caso
A resposta estava cifrada para o destinatário certo. Isso ainda não justificava os dados enviados: RFC 9701
Criptografia responde quem pode ler os bytes. Não responde se aquele destinatário deveria receber cada atributo, nem o que poderá fazer depois de decifrá-los. O RFC 9701 torna essa fronteira visível ao combinar identidade do servidor, audiência do token, política de divulgação e…
IETF
O pacote ficou menor porque a prova mudou de lugar
SigTag permite que um resolvedor informe quais Merkle Tree Ladders assinadas acredita ter em cache. O servidor pode então omitir a ladder e enviar uma assinatura condensada. A economia é real no fio, mas o objeto ausente passa a depender de custódia, vínculo ao signatário e…

IETF
Uma assinatura conferida ainda pode ficar fora da política de confiança
Uma revisão de proposta individual para compor evidências de ações de agentes torna visível uma diferença decisiva: o artefato pode passar no exame criptográfico, mas não cumprir os critérios de confiança que aquele executor escolheu para aceitar a prova.

IETF
O certificado encolheu. A decisão de confiança, não
O resumo de inteligência sobre O certificado encolheu. A decisão de confiança, não explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis consequências de infraestrutura. O…

Arquivo de Caso
`application/octet-stream` parece inerte; a rota local ainda pode alcançar o atuador: RFC 9695
Um subtipo desconhecido cai para a categoria genérica de bytes. Seria confortável encerrar a análise aí. O RFC 9695 preserva, porém, a possibilidade de a implementação entregar esse mesmo objeto ao subsistema háptico — e obriga a governança a seguir os bytes até o limite físico.
Serviços de nuvem da Ásia-Pacífico
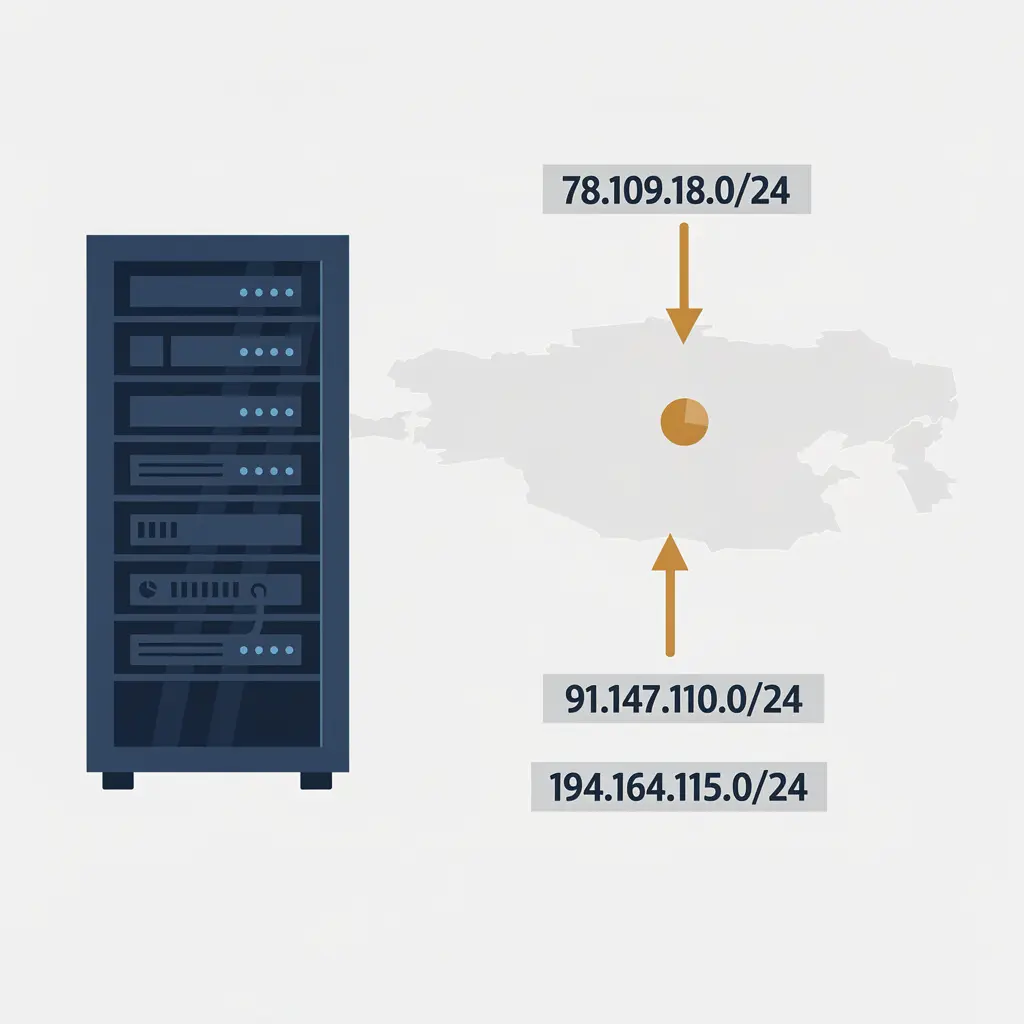
NovaCloud: dois operadores, uma marca e a distância entre marketing e roteamento
O resumo de inteligência sobre NovaCloud: dois operadores, uma marca e a distância entre marketing e roteamento explica o desenvolvimento, as evidências públicas disponíveis aos leitores, as organizações envolvidas, o contexto regional, a exposição de mercado e as possíveis…
IETF
O elo que apenas repassou a mensagem também precisa aparecer
Uma requisição pode sair de um serviço e chegar a outro sem mudança de conteúdo, embora tenha passado por um terceiro. A revisão de uma proposta WIMSE pergunta como provar essa passagem sem confundir presença com autorização.

IETF
Uma assinatura SUIT não confirma as capacidades do dispositivo
Uma atualização pode ser autêntica e ainda depender de um comando opcional que parte dos aparelhos de destino não implementa. A revisão mais recente do rascunho SUIT coloca a confirmação dessa capacidade no contexto de cada implantação.