
Perfil
Briefing
A inteligência de perfil Briefing conecta cobertura de pessoas, empresas, instituições e outras entidades para leitores que comparam os assuntos por trás das reportagens da BTW.MEDIA. A página ajuda a comparar perfis públicos, eventos relacionados, pacotes de evidências, mudanças de cargo, áreas de atuação, exposição à governança, vínculos organizacionais e relevância de mercado, mantendo registros de organizações e pessoas distintos da cronologia de notícias comum. Os leitores podem entender o assunto por trás do título, as evidências que sustentam esse perfil e as relações de infraestrutura ou mercado que tornam o perfil relevante. Eles podem ver quem ou o que o perfil representa, quais fontes públicas o sustentam, como ele se conecta a empresas, mercados, órgãos de governança ou eventos, e quais mudanças podem merecer atenção contínua à medida que o assunto evolui.

IETF
Um filtro de origem não sabe sozinho quando errou
Na etapa final de comentários do IETF, um texto do SAVNET expõe uma falha de observação: o roteador decide com sua tabela local, mas a notícia de que bloqueou tráfego legítimo pode vir de outra rede.
IETF
O BIER Ping confirmou o encaminhamento. Uma saída ausente ainda podia se esconder no BitString
A IESG aprovou o BIER Ping em 21 de setembro de 2026. A ferramenta permite interrogar o encaminhamento com precisão, mas sua resposta mais positiva continua tendo sujeito: o BFER que respondeu. Os demais bits não recebem quitação por associação.

IETF
A última chave de autenticação do RSVP pode ultrapassar sua validade
O prazo de uma credencial só é um corte automático quando existe outra pronta para substituí-la. Na proposta de autenticação RSVP em discussão no TEAS, a falta dessa sucessora abre uma exceção de continuidade: a mensagem continua autenticada, mas a vigência deixa de ser uma…

Arquivo de Caso
O log fechou com o PCR. A cobertura da medição continuava desconhecida
RFC 9684 define como um Verifier pede uma quote TPM vinculada a nonce e recupera logs por YANG. A coerência entre quote e log é uma prova valiosa, mas limitada: sem saber o que a política decidiu medir, quais Reference Values valem e quem autorizou a ação, ela não conclui a…

IETF
O C509 encurta o certificado, mas a assinatura continua presa aos bytes
Em uma rede restrita, um certificado menor pode resolver um problema de transporte. Não resolve, por si, a pergunta de qual sequência foi assinada e qual sequência o verificador reconstrói. A nova revisão do rascunho C509 torna esse teste mais preciso.

IETF
Não houve conflito de padrões. A chave de fábrica continua sem nota de segurança
A IESG não encontrou conflito que impeça a publicação de uma taxonomia IRTF para chaves e âncoras de confiança instaladas pelo fabricante. A decisão libera uma etapa editorial; não classifica cinco métodos de fabricação nem comprova como uma chave foi protegida na linha de…

Arquivo de Caso
O arquivo chegou. A mudança de origem tornou a sessão RRDP inválida
RFC 9674 transforma uma migração aparentemente simples de distribuição numa pergunta de autoridade: a notificação RRDP, seus Snapshots, Deltas e redirecionamentos continuam no mesmo esquema, host e porta? O objeto pode chegar intacto de outro lugar, mas a sessão deve ser…
Reportagens
AFRINIC registra a transferência de quatro blocos da Fliber para Level 7; depois muda a origem BGP
O arquivo da AFRINIC registra um evento de transferência em 24 de setembro envolvendo quatro prefixos IPv4. Mais tarde, coletores da RIPE NCC observaram outra origem para esses prefixos. A ordem é verificável; ela não prova que a transferência causou a mudança de rota.

Arquivo de Caso
Chamar uma API da Web não é obter permissão do navegador
O código de uma página sabe fazer um pedido; a decisão sobre uma capacidade sensível pode estar em outra parte. Uma revisão do modelo de ameaças publicado por um grupo do W3C deixa essa passagem mais visível, sem certificar o comportamento de nenhum navegador.

IETF
Um destinatário abriu o JWE. A política de destinatários ainda não estava resolvida
Em um JWE com vários destinatários, uma única rota válida pode bastar para recuperar o texto claro. O novo perfil de HPKE mostra qual rota funcionou; ele não prova sozinho que o conjunto obrigatório recebeu acesso, que todos os algoritmos eram aceitáveis ou que a regra de…

Arquivo de Caso
O painel ficou em wire speed porque a opção foi ignorada, não processada
O RFC 9673 protege a capacidade agregada ao permitir que cada roteador processe somente as opções IPv6 Hop-by-Hop habilitadas e compatíveis com seu caminho de encaminhamento. Um gráfico verde pode, portanto, registrar a preservação do tráfego enquanto a função esperada nunca foi…
Arquivo de Caso
YAML-LD explicita o risco do parser, sem transformá-lo em selo de segurança
Uma entrada enxuta pode consumir muitos recursos antes mesmo de chegar às regras de negócio. A nova redação do rascunho do W3C aponta onde isso pode acontecer e onde termina a promessa de conformidade semântica.

IETF
Se o gateway cair após o commit final, o recibo não escolhe o ponto de retomada
O transcript de SATP pode sobreviver intacto enquanto o processo que o produziu desaparece. A revisão 17 deixa uma fronteira importante para qualquer operação de alto valor: mensagens assinadas são comuns; o estado durável necessário para uma retomada segura ainda pertence à…

Arquivo de Caso
“Enhanced Open” cabia na planilha. A cadeia da especificação não
O RFC 9672 transferiu a manutenção futura do OWE para o grupo IEEE 802.11. Para compras e segurança, porém, o nome comercial, a referência normativa, a certificação, o software instalado e a associação observada continuam sendo afirmações diferentes.

IETF
JOSE leva três metas de segurança ao registro, não um atestado de produção
O ponto mais duradouro do novo Last Call de JOSE cabe em três modelos de segurança. Eles tornam o exame de novos algoritmos menos vago, sobretudo ao exigir que a gestão de chaves seja julgada dentro do JWE completo. Ainda assim, nenhuma linha da IANA responde pelo código que uma…
Arquivo de Caso
O alias recebeu a mensagem. Isso ainda não dizia qual calendário deveria mudar
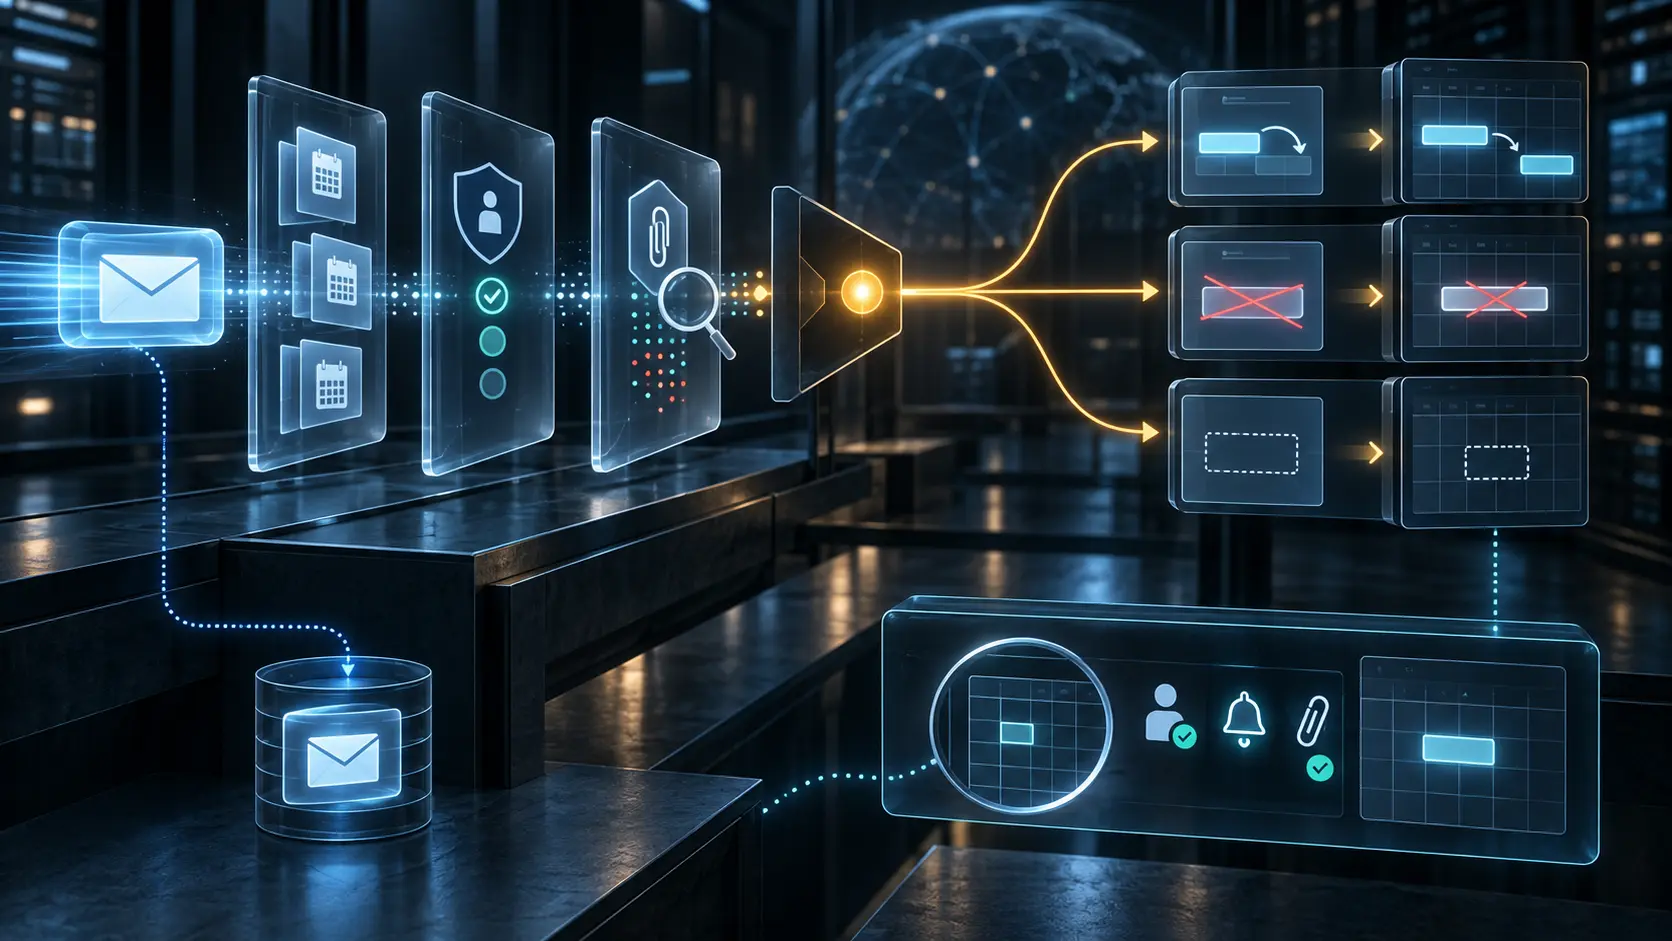
O RFC 9671 permite que o destinatário final do envelope, endereços conhecidos e aliases declarados em `:addresses` participem da decisão. Essa flexibilidade resolve entregas reais, mas também cria uma obrigação: provar como um endereço foi ligado ao usuário e ao calendário…
Arquivo de Caso
O arquivo de apoio ao GPC não é recibo de uma escolha de privacidade
O navegador pode transmitir a preferência de uma pessoa, e o site pode declarar que apoia o mecanismo. A minuta de 24 de setembro do W3C separa esses registros; nenhum deles, isoladamente, comprova o destino dos dados pessoais.

Serviços de nuvem da Ásia-Pacífico
NxtGen: a plataforma que serve enquanto a rodada de 2025 segue contestada
A Nxtgen Data Center & Cloud Technologies Private Limited opera ativamente data centers e nuvem para clientes corporativos e governamentais na Índia, mas o destino de sua rodada de captação de 2025 permanece contestado entre três registros públicos conflitantes.

IETF
Uma função de rede, quatro trabalhos de segurança: a carteira de certificados que a RFC 9509 deixou ao operador
No núcleo 5G, “certificado válido” é uma resposta incompleta. A mesma função pode autenticar TLS, assinar uma afirmação de cliente, proteger JSON entre SEPPs e depender de um token OAuth. A RFC 9509 deu nomes distintos a três desses trabalhos, mas não desenhou a carteira de…

Arquivo de Caso
A permissão do grupo mudou. Nenhuma notificação individual apareceu
A RFC 9670 permite que o servidor represente compartilhamento e avise mudanças de direito sem prometer uma notificação para cada efeito herdado de grupo. Essa flexibilidade evita uma avalanche; também impede que “não houve aviso” seja usado como prova de que nada mudou.