
Domínio principal
Tecnologia
Na faceta Domínio principal, Tecnologia grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Tendências globais dos ISPs regionais
Quando validadores RPKI divergem, a redundância vira uma escolha de política
Dois validadores saudáveis podem responder de modo diferente sobre o mesmo prefixo. Quando o operador decide qual resposta chega ao roteador, a redundância deixa de ser contagem de servidores e passa a ser uma decisão de política de roteamento.

Tendências globais dos ISPs regionais
Um ID de conexão QUIC não prova de forma duradoura quem está agindo
Um identificador pode manter uma sessão QUIC ativa e acessível quando o caminho da rede muda. Essa continuidade é útil para a operação, mas não transforma o identificador em conta, assinante ou prova duradoura de quem está autorizado agora.

Tendências globais dos ISPs regionais
O maxLength de uma ROA não é permissão para engenharia de tráfego
Uma ROA mais ampla pode impedir que uma rota específica de emergência fique RPKI Invalid. Também pode autorizar origens que nunca fizeram parte do plano. O controle útil é a intenção exata de origem, e não a conveniência de um único limite de comprimento.

Reportagens
Um salto de TTL pode fazer um traceroute do RIPE Atlas inventar um enlace entre ASes
O destino pode aparecer logo depois de uma rede no traceroute mesmo quando vários roteadores invisíveis encaminharam o pacote entre os dois pontos. Nem todo trecho ausente é silêncio ou túnel. Um novo estudo com o RIPE Atlas mostra que um equipamento no caminho pode elevar o TTL…
Tendências globais de serviços em nuvem
Uma resposta HTTP ainda válida no cache não é autorização atual da origem
O prazo de validade do cache permite reutilizar bytes; não prova que o servidor de origem ainda autoriza divulgá-los.

Tendências de Data Center da Ásia-Pacífico
Diraq planeja computador quântico para Equinix em Sydney
Diraq planeja instalar, em outubro, um computador quântico de spin em silício com oito qubits em um data center da Equinix em Sydney.

IETF
Juliusz Chroboczek e a métrica Babel que não era uma nota global
Uma métrica pode orientar um roteador sem virar uma avaliação do mundo. A RFC 8966 deixa o cálculo de custo de enlace e de métrica Babel para a política local e mantém uma exigência compartilhada, bem menor: a operação deve ser estritamente monotônica para evitar laços…

Reportagens
Uma raiz DNS local também tem custo de atualização
Manter a zona raiz ao lado do resolvedor reduz consultas externas, mas não elimina tráfego. O consumo reaparece no ciclo de atualização. Um estudo destacado pelo APNIC permite separar o efeito do transporte da decisão que realmente pesa: quando e por que o software transfere…

IETF
Rohan Mahy e a finalidade de certificado que não entregou uma mensagem
Uma credencial destinada à identidade de mensageria instantânea ajuda a conter o uso de uma chave. Ela não registra que uma mensagem foi aceita, encaminhada, exibida ou lida.

IETF
Neil Jenkins e o StateChange que não era uma auditoria de caixa postal
Uma nova cadeia de estado do JMAP informa que a cópia local de um cliente talvez esteja desatualizada. Ela serve para iniciar a sincronização. Não basta para afirmar quem alterou uma mensagem, qual autorização foi usada, quais valores mudaram ou que experiência um destinatário…

Tendências globais de serviços em nuvem
Um token de acesso OAuth não é uma decisão atual de autorização
Um token pode continuar válido tecnicamente depois que a permissão que motivou sua emissão mudou. A questão é qual autoridade confirmou o acesso no instante da requisição.
Tendências globais de serviços em nuvem
Uma credencial TLS delegada não delega o controle do domínio
Uma credencial de curta duração pode permitir que um nó de borda de CDN termine conexões TLS sem guardar a chave privada duradoura do titular do certificado. Essa é uma delegação criptográfica precisa, não a transferência do domínio, da autoridade certificadora ou da identidade…
Tendências globais de serviços em nuvem
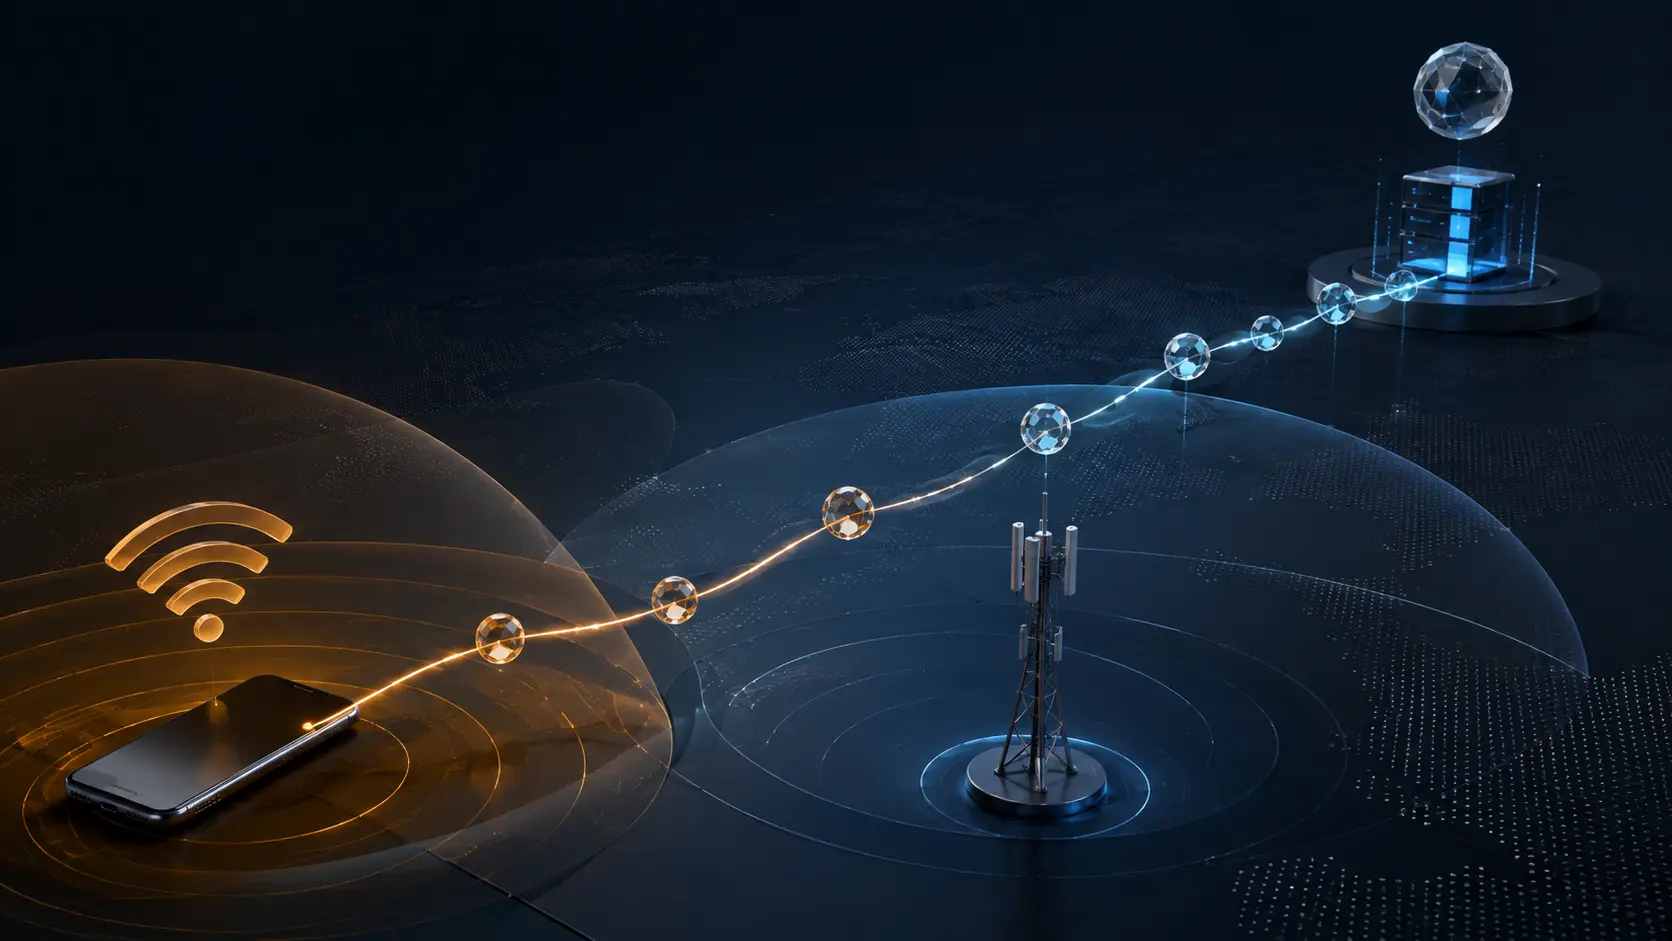
Um ID de conexão QUIC não é a identidade do assinante
Uma conexão QUIC pode continuar quando o celular sai do Wi-Fi e entra na rede móvel. O identificador que leva os pacotes ao estado correto de transporte não comprova quem usa o aparelho, qual conta está ativa nem se uma autorização continua válida.

Tendências globais de serviços em nuvem
Um handshake 0-RTT rápido não prova uma transação única
TLS 1.3 e QUIC podem economizar uma ida e volta ao retomar uma conexão. Esse ganho de latência não comprova que uma requisição com efeito foi recebida e confirmada uma única vez pela aplicação.
Tendências globais dos ISPs regionais
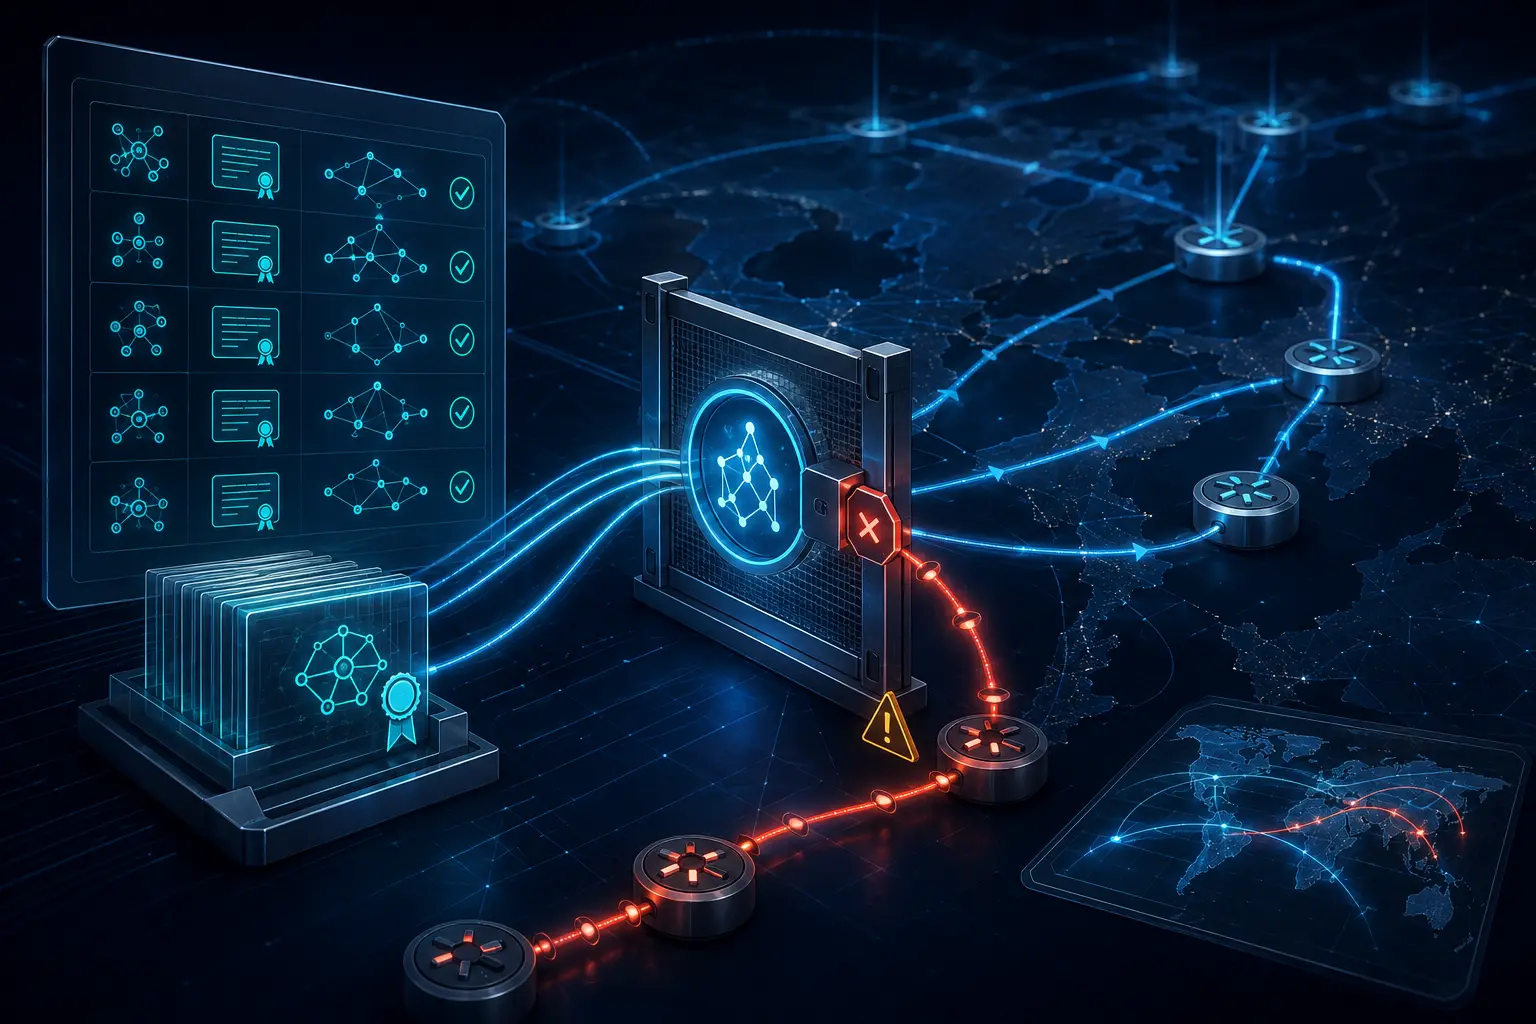
Um registro ASPA não é uma política de rejeição de route leaks
Publicar provedores autorizados cria evidência assinada. Não demonstra que cada roteador de produção recebe essa evidência e rejeita o caminho incorreto com segurança.
Tendências Institucionais Globais
Uma assinatura de software válida não é um registro duradouro de autoridade
Uma verificação bem-sucedida pode sobreviver ao mandato que legitimava a publicação. A criptografia confirma os bytes; não decide quem podia lançar aquela versão.

Tendências globais dos ISPs regionais
Um reinício BGP gracioso pode prolongar um buraco negro
Graceful Restart procura manter o tráfego enquanto um processo BGP retorna. Sua segurança depende de um fato que a sessão sobrevivente não consegue provar sozinha: se o roteador em reinício realmente preservou o estado de encaminhamento necessário. Quando um vizinho retém uma…

Tendências globais dos ISPs regionais
Um fallback IPv4 rápido pode fazer um IPv6 quebrado parecer saudável
Um serviço dual stack pode passar em todos os testes comuns enquanto o caminho IPv6 permanece inutilizável. A disponibilidade é real, mas a conclusão sobre a família de protocolo não é: o cliente pode ter concluído por IPv4 antes que o painel percebesse a falha.

Tendências globais de serviços em nuvem
Remover um certificado raiz é migrar toda a frota antes de atualizar o navegador
Um programa de certificados raiz pode retirar a confiança em uma versão enquanto muitas aplicações continuam validando cadeias a partir de repositórios antigos, privados ou embutidos. A mudança de segurança só termina quando os sistemas de validação relevantes comprovam a…
IETF
Maciek Konstantynowicz e o resultado de benchmark que não era garantia de serviço
Um benchmark de rede é mais valioso quando preserva o contexto que produziu o número. O resultado MLRsearch de RFC 9971 vale para ensaios, metas e configuração declarados; não promete sozinho a experiência de cada cliente, aplicação ou período de produção.