
Domínio principal
Tecnologia
Na faceta Domínio principal, Tecnologia grupos de inteligência são organizados por domínio principal para que os leitores possam acompanhar uma área de foco em infraestrutura da internet, governança, mercados de conectividade ou capital digital. A página reúne artigos relacionados, evidências públicas, instituições, empresas, pessoas, exposição regional, dependências operacionais e contexto de mercado que, de outra forma, poderiam estar espalhados por páginas de categorias separadas. Ela explica o domínio, a provável classe de atores, o contexto de mercado ou de governança e o material de origem que os leitores devem usar ao comparar sinais. Operadores, analistas e leitores de governança podem ver como o mesmo domínio aparece em eventos, perfis, mudanças de mercado, evidências de fontes públicas, dependências regionais e decisões de infraestrutura de ciclos mais longos ao longo do tempo.

Tendências globais dos ISPs regionais
Um relatório de associação IGMP não é recibo de entrega multicast
Um receptor pode solicitar um grupo multicast e continuar sem fluxo utilizável. O relatório de associação comprova interesse local; a entrega depende de outra cadeia de roteamento, encaminhamento e observação na aplicação.

Tendências globais de serviços em nuvem
O DNS criptografado desloca a fronteira da política
A criptografia protege a consulta DNS em trânsito, mas também muda quem escolhe o resolvedor, onde a política local é aplicada e quem responde por uma falha. Essa fronteira precisa ser administrada de forma explícita.

Tendências globais dos ISPs regionais
Uma mensagem de desligamento BGP precisa de um código operacional comum
Informar por que uma sessão BGP será encerrada pode poupar o par de investigar uma manutenção como se fosse falha. O texto só ganha valor duradouro quando as duas redes o interpretam da mesma forma e conseguem associá-lo aos próprios registros.

Tendências globais de serviços em nuvem
Os quatro relógios de uma troca de chaves DNSSEC
Uma troca de chaves DNSSEC só termina quando publicação autoritativa, caches dos resolvedores, delegação do pai e âncoras de confiança configuradas chegam a estados compatíveis.

Tendências globais dos ISPs regionais
Um feed BMP não é uma auditoria do estado de encaminhamento
A telemetria BMP torna visíveis decisões BGP importantes. Sozinha, porém, não certifica que uma rota selecionada virou um caminho funcional para os pacotes.

Tendências globais de serviços em nuvem
Um registro DNS HTTPS não é um teste de prontidão do endpoint
Um registro HTTPS pode anunciar um endpoint preferencial antes da conexão. Ele não prova que os clientes previstos resolveram, escolheram, autenticaram e usaram esse endpoint com sucesso.

Tendências globais de serviços em nuvem
Uma resposta 202 Accepted não comprova a execução
O HTTP `202 Accepted` registra apenas que uma solicitação foi aceita para processamento assíncrono. Não comprova que um processo executor começou, que a autorização ainda valia no momento da ação, que um efeito ocorreu ou que o resultado solicitado se tornou realidade.
Tendências globais dos ISPs regionais
Uma rota GR stale não prova continuidade de encaminhamento
BGP Graceful Restart pode estabilizar alcance enquanto o plano de controle retorna. A rota stale só é evidência de continuidade se o forwarding que ela pressupõe continuar viável.
Tendências globais de serviços em nuvem
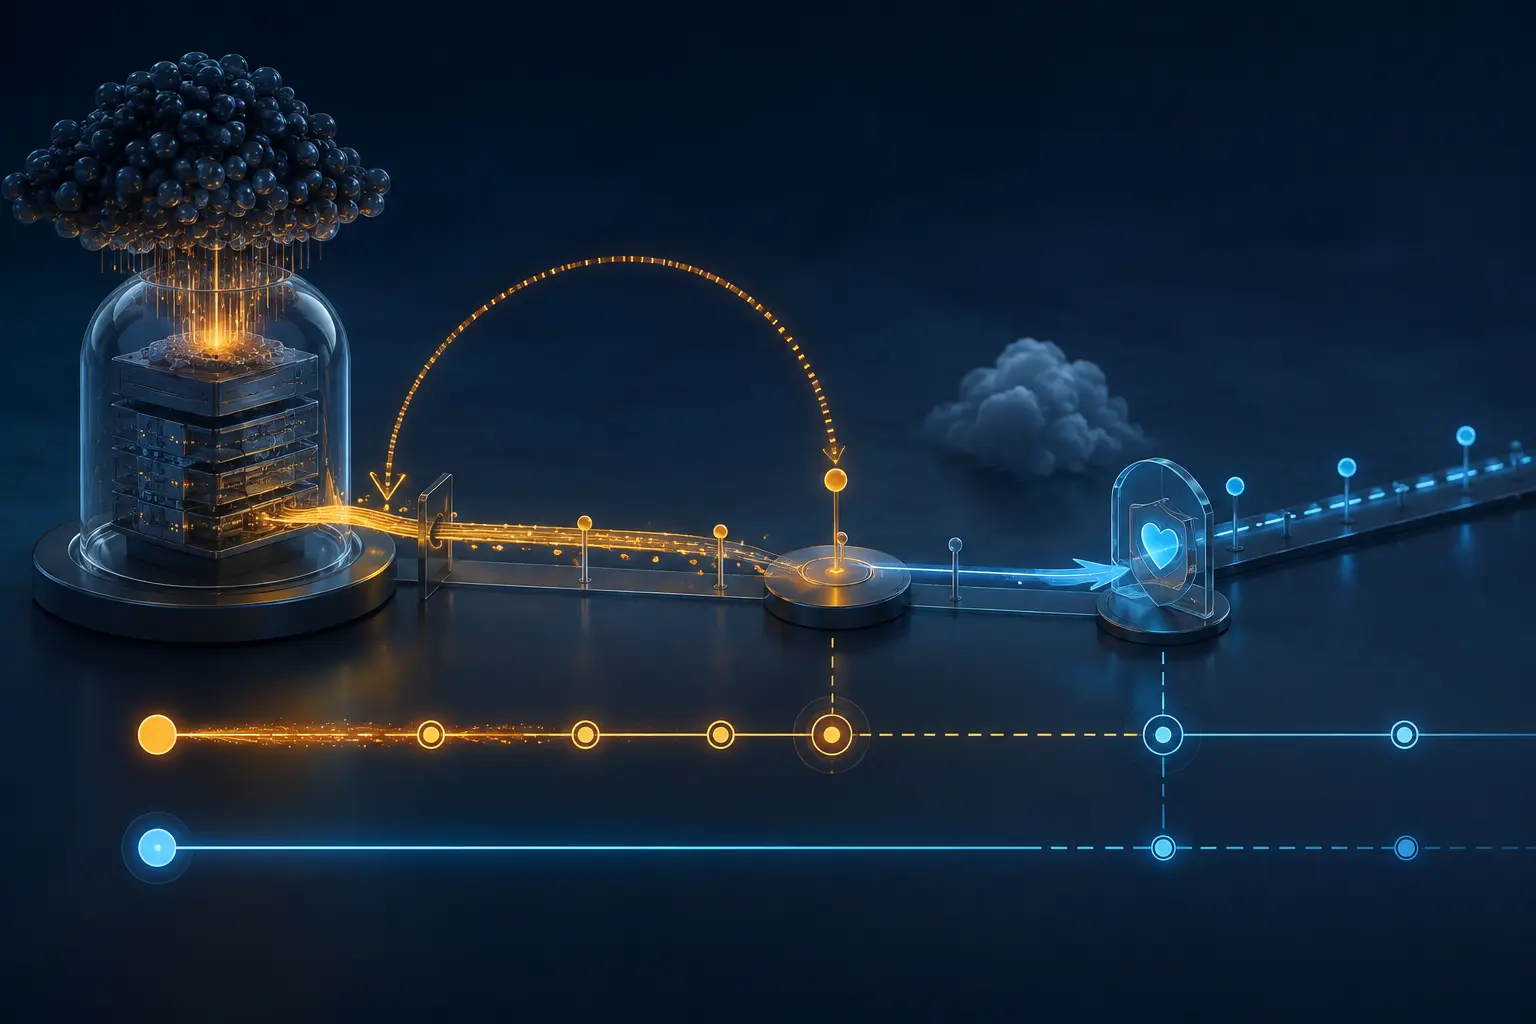
Um cabeçalho Retry-After não é um prazo de recuperação
O HTTP `Retry-After` pode indicar quando o cliente deve tentar novamente. Ele não promete que serviço, dependências, capacidade ou resultado estarão disponíveis ao fim da espera.
Tendências globais dos ISPs regionais
Um MED BGP menor não garante a mudança do tráfego de entrada
Um MULTI_EXIT_DISC menor pode indicar ao vizinho por onde se prefere receber tráfego. Ele não certifica a política remota, o caminho escolhido, a instalação no encaminhamento nem o fluxo medido.

Tendências globais de serviços em nuvem
Uma resposta 103 Early Hints não compromete a origem
O HTTP 103 Early Hints permite que o cliente prepare conexões ou busque dependências prováveis antes da resposta final. O ganho de tempo pode ser valioso, mas não é promessa de sucesso, de cabeçalhos inalterados, de ativo disponível nem de representação autorizada.

Tendências globais dos ISPs regionais
Uma sessão BFD Up não prova alcance de ponta a ponta
Uma sessão BFD verde é evidência valiosa de que um caminho configurado responde ao teste negociado. Ela não certifica todos os membros de encaminhamento, tamanhos de pacote, caminho de volta ou transação de aplicação.
Tendências globais de serviços em nuvem
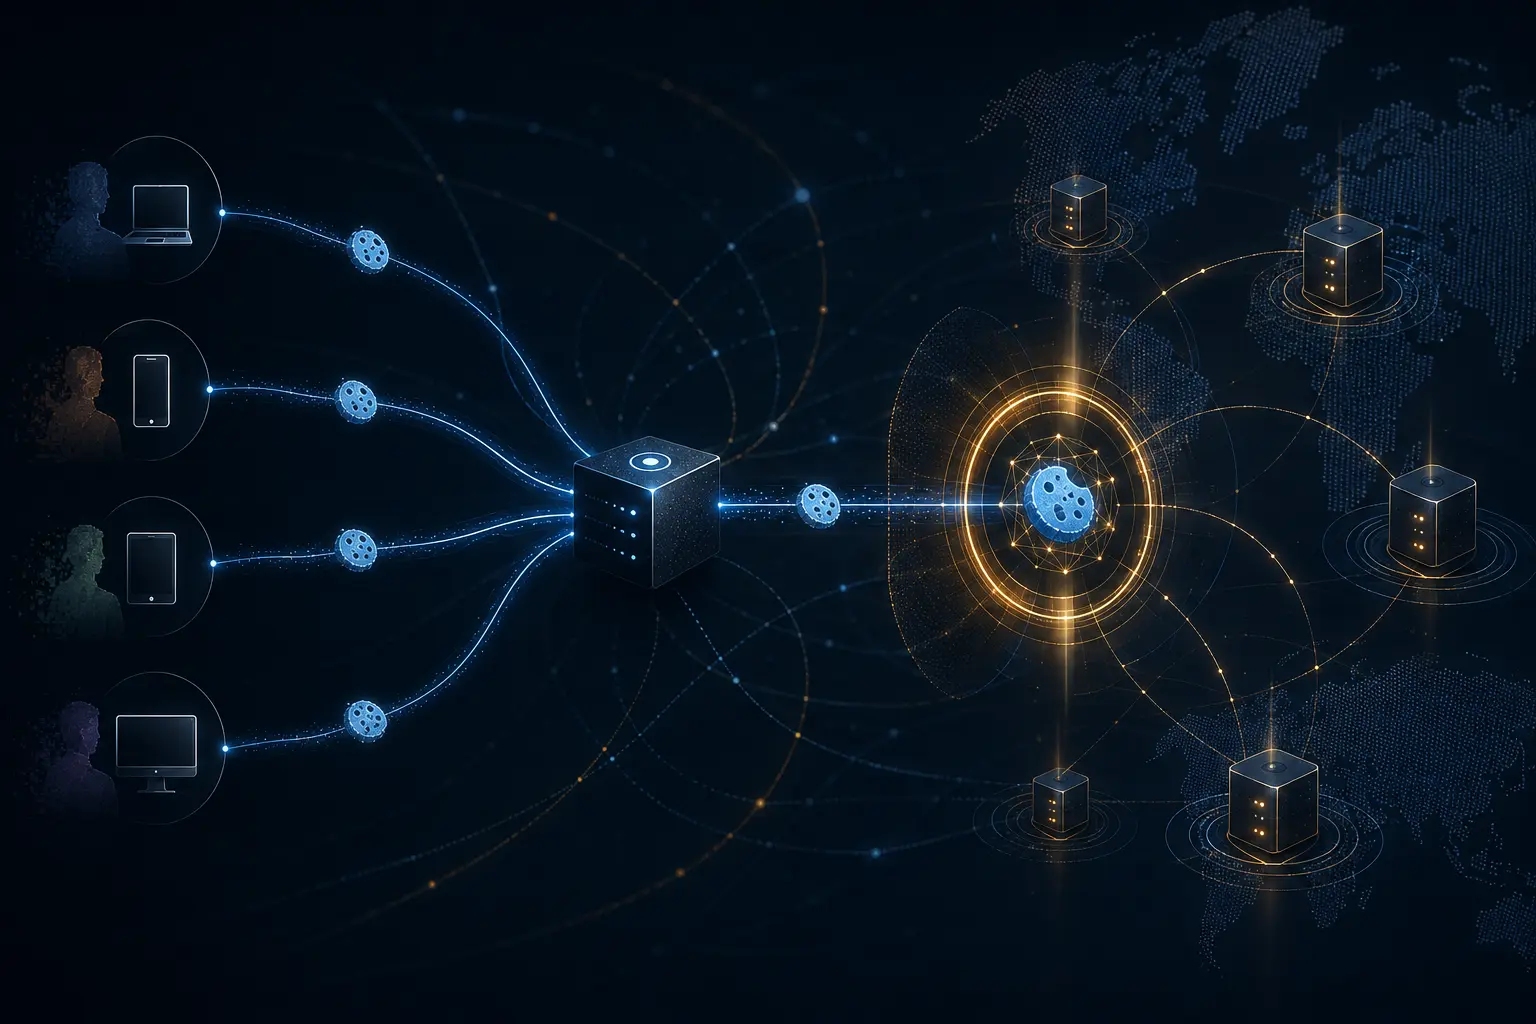
Um cookie de DNS não autentica um cliente
Um cookie de DNS ajuda o servidor a distinguir uma consulta que contém dados de estado emitidos anteriormente pelo servidor de outra que apenas declara um endereço de origem. Isso dificulta vários ataques fora do caminho. Não identifica a pessoa, o assinante ou o dispositivo…

Reportagens
O APNIC contou 9,7 bilhões de consultas DNS sem descobrir qual camada repetiu
O APNIC Labs mudou a resposta do servidor autoritativo e viu o volume mudar de escala. No teste em que não respondeu, quase 9,7 bilhões de consultas chegaram ao ponto de observação. A divisão é verificável; a identidade de quem decidiu tentar de novo não é. Preservar essa…

Tendências globais dos ISPs regionais
Um prefixo BGP amortecido não é uma falha diagnosticada
Route Flap Damping pode retirar um prefixo ruidoso do fluxo de atualizações. Esse silêncio é uma decisão local produzida por penalidades e temporizadores; não prova que o circuito, roteador, política ou origem da instabilidade foi identificado e reparado.

Tendências globais de serviços em nuvem
Uma resposta OCSP anexada ao handshake não é garantia de revogação em tempo real
Uma resposta OCSP anexada ao handshake evita que o cliente consulte separadamente o status do certificado durante o handshake TLS. Ela pode ter assinatura válida, corresponder ao certificado certo e ainda estar dentro de sua janela temporal. Isso é útil, mas não prova que todos…

Tendências globais dos ISPs regionais
Uma Route Refresh concluída não é uma reconciliação de política
Route Refresh permite repetir anúncios BGP sem derrubar a sessão. Mesmo encerrado corretamente, o intercâmbio não prova que a versão de política desejada chegou aos roteadores certos, atuou no sentido correto e produziu o resultado de encaminhamento esperado.
Tendências globais dos ISPs regionais
Uma verificação de saltos GTSM não autentica um peer
Um pacote pode chegar com o TTL esperado — perto o bastante para passar por uma proteção de roteamento — sem provar criptograficamente que veio do peer previsto. O GTSM é valioso justamente quando essa fronteira permanece explícita.

Tendências globais de serviços em nuvem
Aceitar 0-RTT no TLS 1.3 não decide se uma operação é segura contra replay
Dados antecipados podem eliminar uma viagem de ida e volta na retomada de uma conexão. O ganho de velocidade é real, mas aceitar os bytes não prova que a operação pode ser repetida sem dano, que continua autorizada pela política atual ou que uma decisão de deduplicação…
Reportagens
O botão de solicitação do AFRINIC foi implantado, mas continua desativado
O monitor do AFRINIC já entrega nas páginas o controle anunciado em agosto. Falta, porém, o endereço que transformaria esse controle em um caminho utilizável. O código reage corretamente: mantém o botão escondido. A escolha protege o visitante, mas também mostra por que nota de…