
Resumo
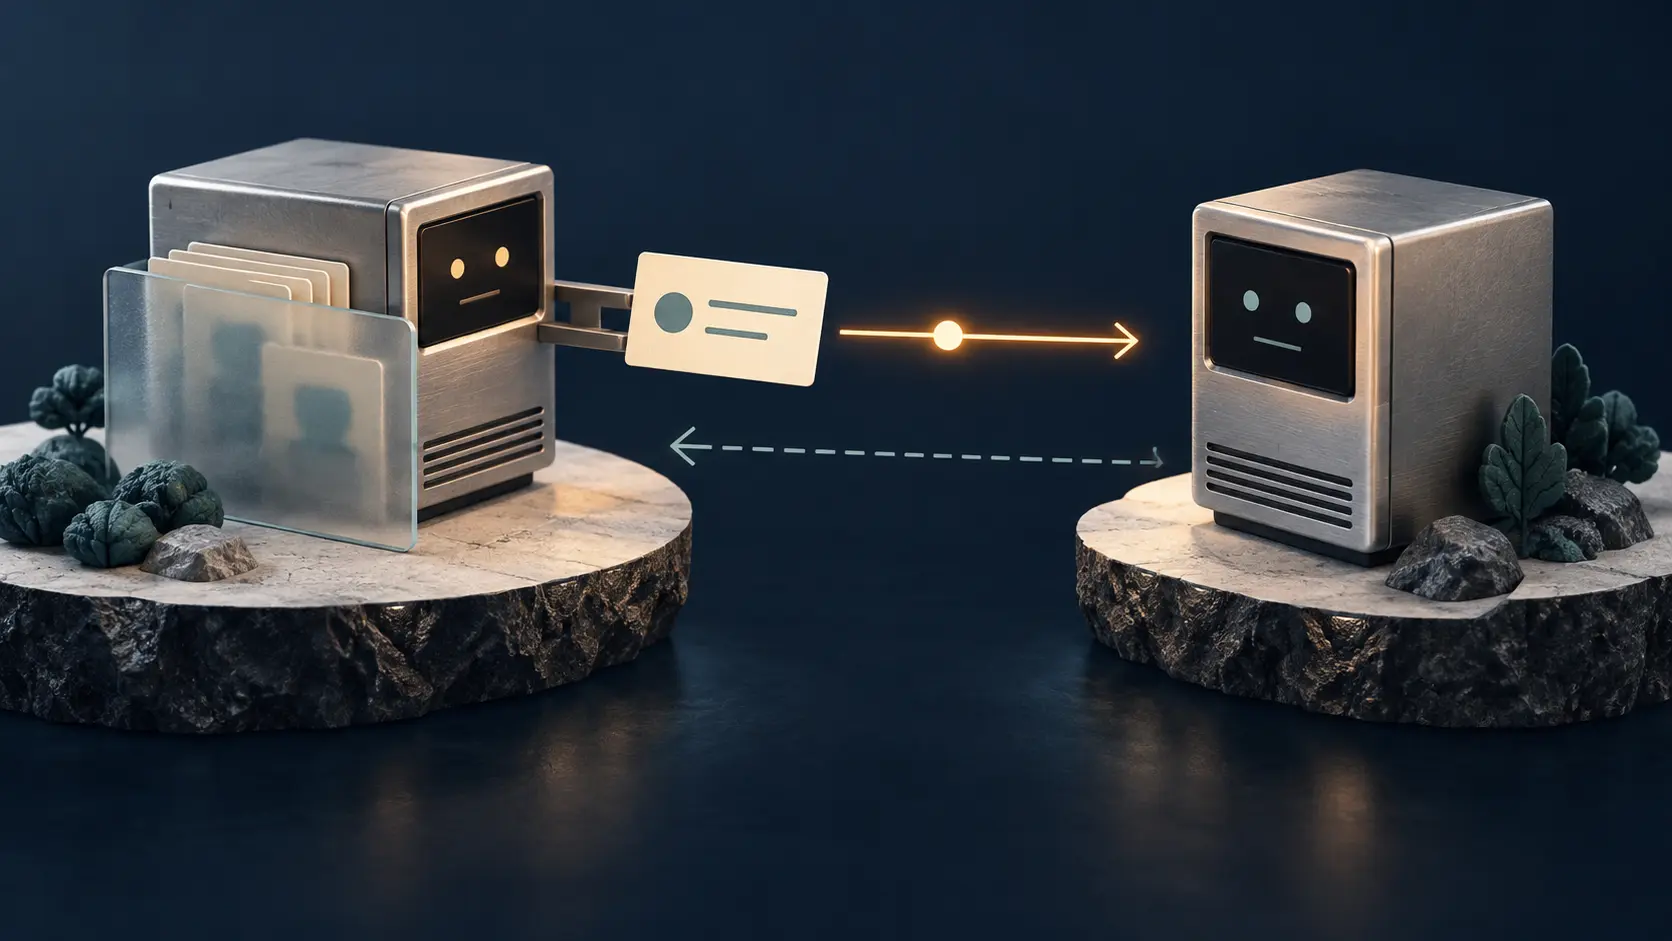
- A RFC 4620 ofereceu às ferramentas de diagnóstico IPv6 uma consulta direta para obter certos nomes ou endereços informados por um nó, inclusive em enlaces sem DNS ou roteamento global.
- O nó podia recusar. A resposta era uma declaração local, não uma identidade autenticada nem um registro autoritativo.
Análise
Um endereço IPv6 configurado automaticamente pode estar funcionando sem que seja fácil associá-lo a um equipamento. Durante a ativação de um enlace ou a investigação de uma falha, talvez não exista DNS naquele segmento. Um endereço de escopo local tampouco precisa aparecer em uma zona pública. Ainda assim, perguntar ao ponto que responde que nome ou outros endereços ele relaciona consigo pode ajudar no diagnóstico.
Em agosto de 2006, Michael Crawford e Brian Haberman descreveram essa possibilidade na RFC 4620, um protocolo Experimental. O documento limitou sua aplicação a diagnóstico, depuração e gerenciamento de redes. Também foi explícito sobre a fronteira de autoridade: no Internet global, o DNS continuava sendo a fonte autoritativa de nomes e endereços. A consulta não era um novo diretório mundial; servia para investigar enlaces onde DNS ou roteamento global não estivessem disponíveis.
A troca usava ICMPv6: tipo 139 para a consulta e tipo 140 para a resposta. A consulta identificava o nó destinatário e o objeto da pergunta, que podiam ser diferentes. Os Qtypes definidos cobriam uma operação sem dados, o nome do nó, endereços IPv6 e endereços IPv4. Indicadores nas consultas de endereço permitiam selecionar escopos e pedir, ou não, o conjunto completo. Uma ferramenta podia perguntar ao endpoint ativo o que ele relatava, sem supor que esse retorno descrevia todas as interfaces de forma completa.
A recusa era um resultado formal. O código de resposta diferenciava sucesso, recusa e tipo de consulta desconhecido. Mesmo uma resposta bem-sucedida podia não conter dados. Portanto, silêncio, recusa, tipo não suportado e resposta vazia não significam a mesma coisa; nenhum deles prova, por si só, que o nó não existe. Antes de processar a consulta, o respondente precisava confirmar que o destino era um endereço unicast ou anycast seu, ou um grupo multicast de escopo local ao qual tivesse aderido. A política local podia descartar o pacote.
Um nonce de 64 bits era copiado da consulta para a resposta, ajudando a correlacionar mensagens e dificultando a falsificação às cegas. Os autores limitaram claramente essa proteção: quem pudesse observar a troca ainda poderia contorná-la. Para segurança de comunicação, recomendaram IPsec; para decisões relevantes à segurança, exigiram autenticação adicional fora do escopo do protocolo.
A divulgação também tinha limites. A configuração padrão precisava recusar consultas originadas de endereços de escopo global. O texto recomendou limitar a taxa de respostas e permitir controle sobre a exposição de endereços temporários de privacidade do IPv6. A IANA ainda registra os tipos ICMPv6 139 e 140, mas uma atribuição no registro não mostra que um host responderá. A RFC citou o ping6 de KAME, USAGI e outras implementações como exemplo de diagnóstico. A documentação atual do Nmap também descreve um script de descoberta que usa a consulta. São exemplos de capacidade em ferramentas, não uma medição de adoção nas redes.
A contribuição histórica da RFC 4620 foi modesta e deliberada: tornou a autodeclaração de um nó consultável para depuração, mas deixou visível o direito de recusa e o limite probatório da resposta. A mensagem não provava quem controlava o equipamento, não atribuía um nome a uma organização e não substituía um registro autoritativo.
Fontes
- RFC 4620 — IPv6 Node Information Queries
- RFC 4443 — ICMPv6 Specification
- RFC 4861 — Neighbor Discovery for IPv6
- RFC 4941 — Privacy Extensions for Stateless Address Autoconfiguration
- RFC 7721 — Security and Privacy Considerations for IPv6 Address Generation Mechanisms
- RFC 8981 — Temporary Address Extensions for SLAAC
- IANA — ICMPv6 Parameters
- IANA — IPv6 Multicast Address Space
- Nmap — ipv6-node-info NSE Script
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance