
Resumo
- A KSK-2024 começou a assinar a zona raiz do DNS na data prevista, 11 de outubro de 2026. A ICANN informou não ter observado indícios de interrupção operacional generalizada.
- Esse registro público confirma a troca na zona raiz, mas não a adoção da nova chave por todos os resolvedores nem a ausência de falhas locais. A KSK-2017 continua sendo uma âncora de confiança válida até as etapas posteriores de revogação e remoção.
“A troca deu certo” pode significar coisas diferentes
A página de rollover da ICANN registra um evento preciso: às 14h UTC de 11 de outubro, a KSK-2024 passou a assinar a zona raiz. A atualização também diz que não havia indícios de interrupção operacional generalizada e que o monitoramento continuaria. A IANA lista a nova chave como ativa e confirma que a KSK-2017 deixou de assinar. São fatos relevantes, desde que seu alcance não seja ampliado.
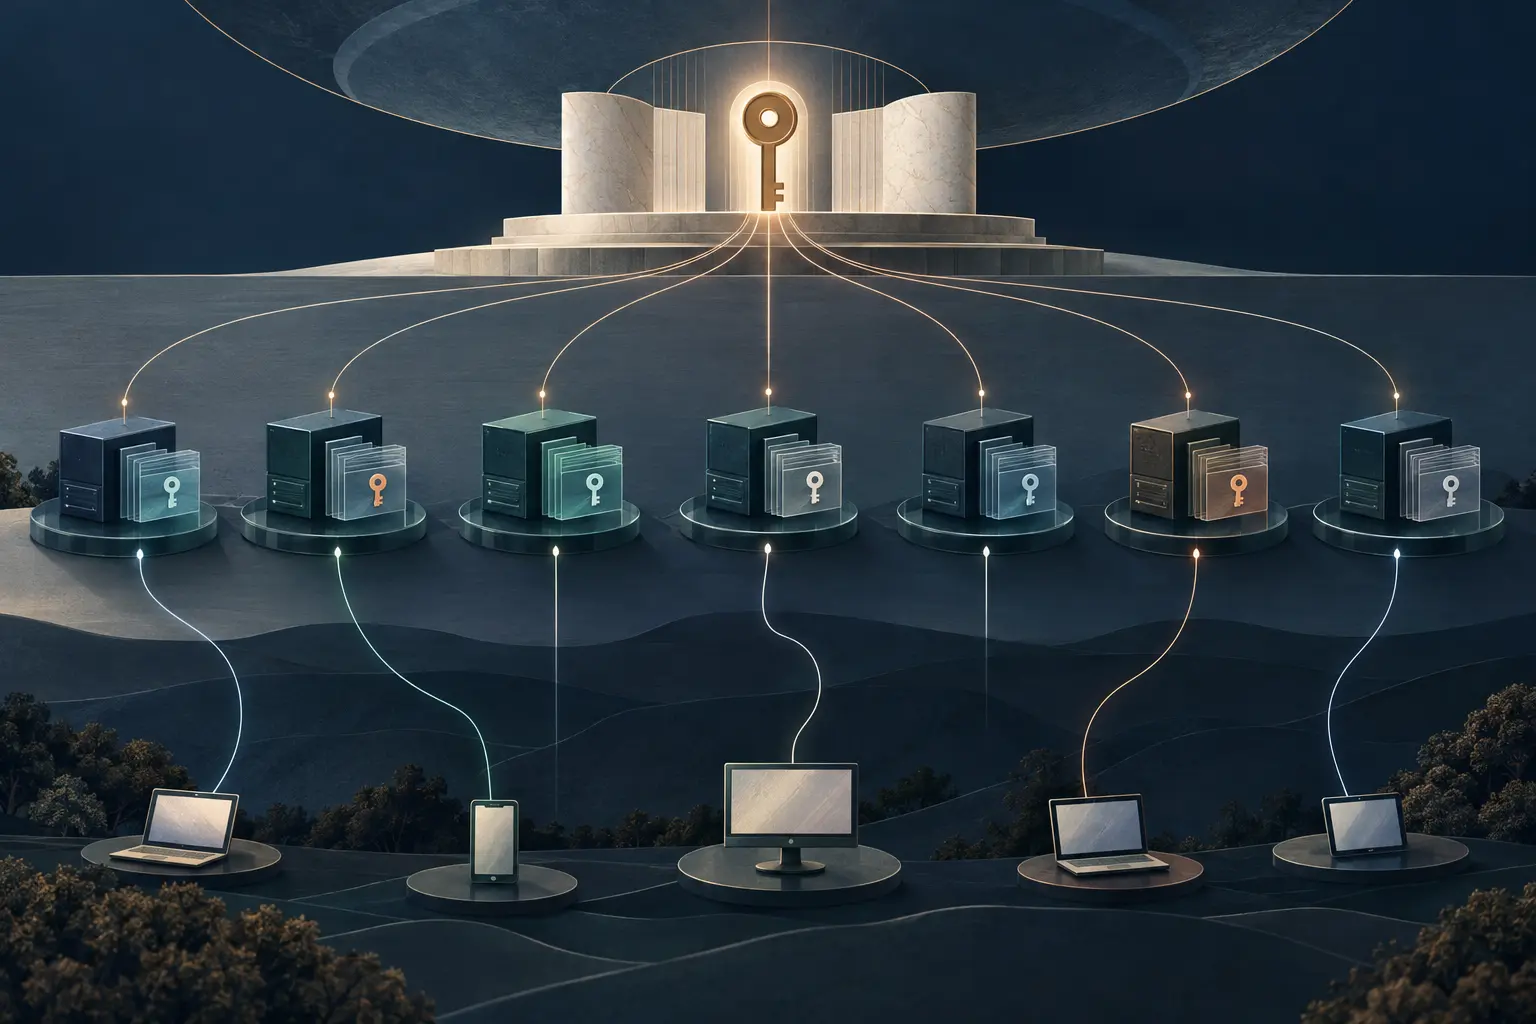
A mudança de assinatura na raiz não significa que todo resolvedor recursivo validador aceitou a chave sucessora. A zona raiz publica dados DNS assinados; os resolvedores recursivos os validam em nome dos clientes. Cada resolvedor precisa de uma âncora de confiança local para iniciar a cadeia. Se não tiver uma KSK-2024 utilizável quando precisar validar o novo estado de assinatura, a validação DNSSEC poderá falhar naquele resolvedor. Os clientes que o utilizam podem ser afetados sem que a raiz global ou todo o DNS esteja fora do ar.
É preciso separar ao menos quatro camadas de evidência: a publicação e o estado de assinatura da chave na raiz; a chave confiável em cada resolvedor; o software e o mecanismo de atualização que a incorporam; e o resultado de resolução observado pelos usuários. Um registro de uma camada não substitui comprovantes das outras.
O longo prazo de preparação foi pensado para resolvedores independentes
A IANA publicou a KSK-2024 muito antes de sua ativação. A chave apareceu na zona raiz em 11 de janeiro de 2025; a previsão era que resolvedores compatíveis com a RFC 5011 passassem a confiar nela em 10 de fevereiro. Quase dois anos de pré-publicação deram aos sistemas compatíveis tempo para aprender a nova chave enquanto a anterior ainda assinava a zona. Em julho, o guia da ICANN informou que mais de 95% dos resolvedores que reportavam já reconheciam ou adotavam a KSK-2024. O número indica ampla prontidão entre os participantes que reportaram, não um censo de todos os resolvedores nem uma taxa pós-troca.
A RFC 5011 explica por que publicação e confiança são estados diferentes. Um resolvedor automático observa a nova chave em um conjunto DNSKEY validado, aguarda um período de retenção e depois valida outro conjunto que ainda contenha a chave antes de aceitá-la como âncora. A retenção mínima é de 30 dias, sujeita à regra do TTL original. Cada resolvedor constrói esse estado local com base no que recebeu e guardou. Um calendário central pode abrir uma janela de adoção; não certifica arquivos locais, configurações de software ou validação de uma frota distribuída.
A experiência de 2018 ilustra o limite. A revisão da ICANN diz que a primeira troca foi adiada depois que dados de última hora indicaram que muitos resolvedores de provedores e operadores ainda não estavam prontos. Após a mudança, padrões de consultas DNSKEY sugeriram que alguns continuavam despreparados; ainda assim, a revisão não encontrou interrupções importantes e descreveu como pequena a perturbação visível aos usuários. Também registrou que os resolvedores são geridos por seus próprios operadores, portanto o operador da raiz não podia medir ou controlar todos os componentes.
Esse histórico ajuda a entender por que a atualização de 2026 fala em falta de sinais generalizados, e não em êxito universal.
Outubro é a troca de assinatura, não o fim do ciclo
A sequência ainda está em andamento. No cronograma atual da IANA, a KSK-2017 deixou de assinar em 11 de outubro de 2026, mas continua sendo uma âncora de confiança válida. A publicação do bit REVOKE está prevista para 11 de janeiro de 2027, e a remoção da zona raiz, para 22 de março. São transições posteriores distintas e cada uma pode produzir efeitos locais. A mudança de outubro não deve ser descrita como exclusão imediata da chave antiga nem como o fim de toda confiança nela.
Os caminhos de atualização variam: automação, pacotes dos fornecedores, arquivos de âncoras mantidos manualmente, firmware de equipamentos ou serviços de resolução gerenciados. Uma organização pode depender de vários ao mesmo tempo. Um pacote disponível não prova que foi instalado; a presença da chave na configuração não prova que a atualização será persistida; uma consulta que funciona em um ponto de teste não representa todas as rotas dos clientes. São estados operacionais diferentes.
A ICANN recomenda que operadores de resolvedores validadores confirmem a presença da KSK-2024, identificada pelo tag 38696, e não presumam que a atualização automática funcionou. A IANA aponta o XML assinado das âncoras como fonte normativa dos parâmetros e orienta operadores a seguir as instruções do fornecedor. Há, portanto, um alvo concreto para a verificação local, mas a evidência da frota global continua distribuída.
O que o registro público permite concluir
As fontes públicas sustentam três conclusões: a nova chave assumiu a assinatura da raiz na data planejada; quando publicou seu status, a ICANN não havia observado indícios de interrupção generalizada; e a revogação e remoção da chave antiga ainda são etapas futuras. As fontes não trazem inventário por resolvedor, denominador pós-troca, percentual global de adoção ou total de usuários afetados. A falta de incidentes divulgados tampouco prova que nenhum resolvedor ou cliente teve problema.
Isso não exige desconsiderar a atualização, e sim descrevê-la na escala certa. O operador da raiz relata o estado da assinatura e os sinais que observa. O operador recursivo pode relatar seu estado de confiança e comportamento de validação. O fornecedor conhece a distribuição de pacotes. O prestador de serviço observa seus clientes. Nenhum deles, isoladamente, tem uma visão total.
Depois de um rollover programado, a pergunta útil não é apenas se a data foi cumprida. É também se a cadeia de evidências chega aos sistemas dependentes e se as etapas restantes mantêm uma rota de recuperação clara. A resposta pública de 2026 é favorável, mas delimitada: a raiz mudou no prazo e não havia indícios de interrupção generalizada. O restante deve ser estabelecido nos níveis de resolvedor e serviço; os marcos de janeiro e março de 2027 ainda estão por vir.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance