
Tópico
Poder de delegação do DNS
Na faceta Tópico, a inteligência do tópico Poder de delegação do DNS conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

História
Por que .YU permaneceu na raiz do DNS até 2010
Uma sigla pode sair da lista da ISO sem desaparecer dos cadastros de usuários. Entre a mudança de código em 2003 e a remoção de .YU em 2010, um administrador provisório e uma migração em etapas mantiveram o serviço funcionando enquanto nomes e dependências mudavam de lugar.
História
Quem podia registrar um nome? O registro manual do .uk britânico, 1985–1996
Antes da Nominet, registrar um nome britânico dependia de um processo conduzido por voluntários. Em 1996, a transferência levou o registro em expansão, suas regras operacionais e uma nova estrutura de membros para uma organização dedicada.

Líderes
Sam Weiler e o caminho DNSSEC fora da cadeia de delegação do domínio pai
Na cadeia comum do DNSSEC, a zona pai publica um registro DS que conecta a chave da zona filha aos dados assinados acima dela. Sam Weiler descreveu uma alternativa para zonas assinadas sem essa ligação disponível. A alternativa ajudava durante a implantação, mas exigia que cada…

História
Da KAIST à NCA: a transferência e a autonomia da KRNIC
O registro de Internet da Coreia mudou de sede institucional antes de se tornar uma fundação independente. Uma ata de setembro de 1994 registra a passagem em uma linha — e na mudança do endereço de um servidor de nomes.

História
A petição, por si só, não transferiu o .pn: relatório da IANA de 2000
Entre 1997 e 2000, moradores de Pitcairn pediram a troca da gestão de .pn. A IANA recomendou a redelegação; o governo dos Estados Unidos depois aplicou a mudança na zona raiz.

História
O teste de Jon Postel em 1998 tratou da transferência da zona, não das consultas DNS
Em janeiro de 1998, Jon Postel pediu aos operadores dos servidores raiz que obtivessem uma cópia da zona raiz em um servidor da IANA hospedado na USC/ISI. A mensagem tratava de como os servidores receberiam essa cópia. Ela dizia que os dados seriam iguais aos que já estavam…

Reportagens
Respostas DNSKEY da raiz já mostram a assinatura da KSK-2024
Às 15h32 UTC de 11 de outubro, quatro consultas diretas retornaram uma assinatura DNSKEY com a etiqueta 38696. Uma amostra três horas antes ainda mostrava 20326; os mesmos quatro nomes retornaram 38696 novamente por volta das 16h09 UTC. A página da IANA revalidada já listava a…

História
O JUNET criou uma árvore de nomes antes do DNS
Antes de as redes universitárias do Japão adotarem TCP/IP e DNS, o JUNET já fazia endereços hierárquicos funcionarem por UUCP e linhas telefônicas. A convenção ajudou voluntários a preservar os nomes das organizações durante a expansão da rede e, depois, na migração para `.jp`.

Reportagens
Panamá tem cinco identidades raiz; os registros somam seis instâncias
O artigo da LACNIC de abril de 2026 cita cinco identidades de servidores raiz no Panamá. Registros públicos dos operadores, consultados meses depois, somam seis instâncias. São unidades e datas diferentes. Para interpretar o gráfico de resposta, há ainda uma pergunta: qual rota e…

Reportagens
Os dois sinais da APNIC sobre a chave raiz medem coisas diferentes
A raiz do DNS deve começar a ser assinada com a KSK-2024 em 11 de outubro. As medições mais recentes da APNIC colocam dois percentuais ao lado da data: um vem de sinais enviados por resolvedores; o outro, de testes feitos em sistemas finais por trás de resolvedores validadores.…
História
Quem podia solicitar um domínio de nível superior? A lista inicial da RFC 920
Em outubro de 1984, a primeira lista de domínios de nível superior também definia quem podia entrar: ARPA tinha prazo para desaparecer, algumas etiquetas representavam categorias institucionais e cada nova ramificação dependia de uma autoridade que a autorizasse.
História
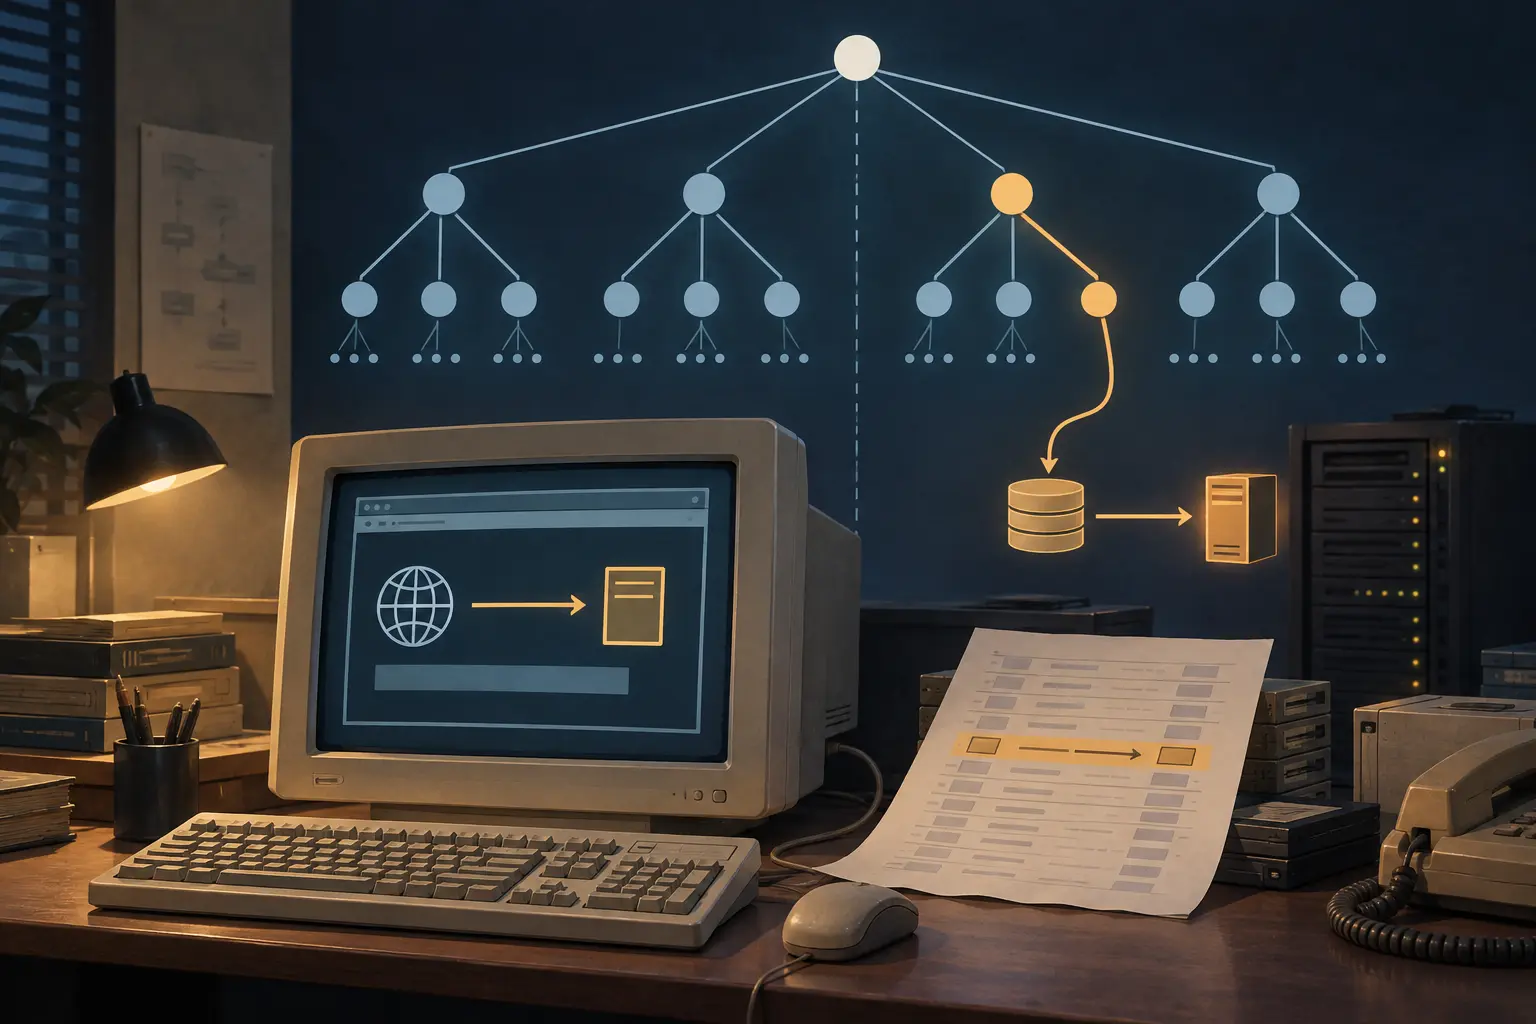
O cache mudou o destino, não a raiz: o redirecionamento da InterNIC pela AlterNIC em 1997
Um resolvedor na rede de um operador devolveu um endereço da AlterNIC para `www.internic.net`. O cache preservado mostra o caminho: um dado DNS adicional virou resposta local. Isso comprova uma mudança de destino em um resolvedor, não a tomada da raiz pública.

ICANN
A proposta para `.mcp` transformaria a participação no protocolo em critério para obter domínio
Cinco candidaturas aparecem no grupo preliminar de disputa por `.mcp`. A Charleston Road Registry, que opera como Google Registry, propõe limitar os registros sob essa extensão a quatro tipos de participantes do Model Context Protocol (MCP). O pedido também prevê um `.MCP Policy…

Líderes
Tina Dam e o teste da raiz que não podia aprovar um nome
Antes de acrescentar um domínio de primeiro nível internacionalizado à raiz, a ICANN fez uma pergunta deliberadamente restrita: rótulos codificados afetariam os servidores e resolvedores que encaminham consultas DNS? O teste de laboratório respondeu apenas dentro do ambiente…
ICANN
Na disputa por `.agent`, cinco candidatos reaparecem em pelo menos 11 grupos da ICANN
O primeiro CSV da rodada 2026 da ICANN lista 13 candidatos no conjunto de `.agent`. Cinco dessas entidades aparecem em pelo menos 11 dos grupos numerados do arquivo, mostrando que a disputa pela cadeia também tem uma dimensão de portfólio.

História
Um registro reservava um conjunto, não apenas um rótulo: RFC 3743
Quando um registro aceita um rótulo de domínio em caracteres chineses, japoneses ou coreanos, o objeto que ele administra pode ser maior do que a sequência visível. Em 2004, a Joint Engineering Team (JET) propôs agrupar algumas variantes em um pacote de reserva vinculado a um…

ICANN
Os 56,4% da ICANN apontam vínculos, não um titular comum
O novo relatório OCTO da ICANN afirma que 56,4% de uma amostra delimitada de nomes gTLD recentes, reportados em listas de reputação em 2025, tinham ao menos um domínio tecnicamente associado. O dado pode ajudar a ampliar uma investigação, mas não identifica um titular comum nem…

ICANN
Regra UCAS vira referência, mas cada registro mantém a decisão final
Em 5 de outubro, a ICANN anunciou a publicação de uma regra de referência de segundo nível para a Unified Canadian Aboriginal Syllabics (UCAS). A proposta prevê compatibilidade com IDNs em francês na mesma zona, mas a publicação não aprova a tabela de um registro nem comprova que…

Serviços em Nuvem da Europa e Oriente Médio
O projeto de interconexão documentado da Genesis Cloud: o que um porto de 10 Gbits pode — e não pode — garantir para o tráfego de IA
A Genesis Cloud anunciou publicamente um projeto de interconexão entre a Noruega e Frankfurt: um serviço GlobePEER Remote de 10 Gbits da DE-CIX, apresentado como fundamento para a transferência de dados de treinamento de IA. Os registros declarados e as observações independentes…

IETF
O selo ficou verde. O chamado explicava por que a operação estava bloqueada.
O resultado DCHK continha um estado, um ator, uma disposição e um identificador de chamado. A interface guardou apenas a cor. Ao eliminar a explicação, transformou uma observação localizada em autorização universal. O valor de RFC 5144 está justamente no que o selo descartou…