
인터넷 거버넌스 기관 전반의 정책 연속성, 정당성, 책임성 신호.
거버넌스
거버넌스
거버넌스는 인터넷 인프라에 영향을 미치는 기관, 정책 절차, 표준화 활동, 레지스트리 운영, 책임성 분쟁, 시행 신호를 추적합니다. BTW.MEDIA는 공개 보도, 출처 기반 분석, 기관 관련 배경 지식, 장기 사례 보도를 정리하여 독자가 글로벌 네트워크 생태계 전반의 의사결정 지점, 거버넌스 리스크, 운영 연속성, 정당성 문제, 정책 결과를 따라갈 수 있도록 합니다. RIR, 표준화 기구, ICANN 절차, 네트워크 운영자 그룹, 공공 정책 주체, 책임성 분쟁, 출처 근거를 비교하는 독자는 이 페이지를 통해 어떤 절차가 절차적 수준에 머무는지, 어떤 신호가 운영 전제를 바꿀 수 있는지, 어떤 커뮤니티가 영향을 받는지 확인할 수 있습니다.
RIR 감시케이스 파일번호 자원 협회ICANNIETF인터넷의 역사NOGs

RIR 감시, 케이스 파일, NRS, ICANN, IETF, 인터넷의 역사, NOG 세션.
커버리지는 선언적 입장보다 실행 증거와 기관의 실제 행동을 우선시합니다.
최신 커버리지
거버넌스의 최신 소식
기사 2,664개

역사
DHCP 인증은 신뢰 도메인 안에 머물렀다: RFC 3118
RFC 3118은 DHCP에 인증을 도입했지만, 전 네트워크 규모의 신원 서비스를 만든 것은 아니었다. 지연 인증 교환은 클라이언트와 서버가 하나의 관리 도메인 안에서 대역 외 공유 비밀을 받을 수 있다는 전제에 기반했고, 인증되지 않은 제안(Offer)을 수락할지 여부는 로컬 정책에 맡겨 두었다.

역사
동의가 체크박스가 되기 전에: RFC 3098
RFC 3098은 인터넷 광고주에게 행동만을 요구하지 않았다. 책임을 운영 설계로 전환했다. 수신자를 미리 선택하지 말고, 데이터 사용 방식을 알리고, 출처를 담아 요청을 확인하며, 수신 거부 경로를 열어두고, 상업적 목록 유지 비용은 광고주가 부담하라는 것이다.
스토리
DFINFRA와 AS210860: RIPE 레지스트리를 읽을 수 없는 곳에서 함부르크 상업등기가 입증할 수 있는 것
DFINFRA와 AS210860: RIPE 레지스트리를 읽을 수 없는 곳에서 함부르크 상업등기가 입증할 수 있는 것 인텔리전스 요약은 해당 이슈의 전개 과정, 독자가 확인할 수 있는 공개 근거, 관련된 조직, 지역적 맥락, 시장 노출, 그리고 이후 발생할 수 있는 인프라 파급 효과를 설명합니다. 스토리 동향 맥락은 이 신호를 네트워크 운영, 사업자 전략, 거버넌스 결정, 자본 흐름, 고객 의존성, 규제 압력, 파트너십 변화, 복원력 계획, 조달 리스크, 서비스 연속성과 연결합니다.
역사
ROHC는 반환 채널 없이 시작했다: RFC 3095
ROHC가 확인 응답을 신뢰하기 전에, 응답이 돌아올 수 없는 환경에서도 동작해야 했습니다. RFC 3095는 모든 압축 컨텍스트가 단방향 모드에서 시작하도록 규정하고, 압축기의 낙관이 아니라 복호화기가 되어야 피드백 기반 동작으로의 전환을 요청할 수 있게 했습니다.
역사
설명되기 전에 RFC에 들어온 foo: RFC 3092
1971년 12월, RFC 269는 사용자에게 `FOO`를 `BAR`로 이름을 바꾸도록 안내하면서 이 예시에 별도의 문화적 설명이 필요 없다고 전제했다. 삼십 년 뒤 RFC 3092는 RFC 시리즈의 약 7%가 같은 내부 용어를 쓰고 있다고 집계했다. 그 설명은 관례가 이미 설명을 위한 인프라가 된 뒤에야 등장했다.

역사
π 멀티캐스트 그룹은 IPv4 주소가 아니었다: RFC 3091
RFC 3091은 스트림, 번호 지정 UDP 응답, 멀티캐스트를 통해 클라이언트가 π 자릿수를 조립하도록 상상했습니다. 그 멀티캐스트 지시는 어떤 IPv4 호스트도 참여할 수 없는 목적지로 시작했고, 같은 문서의 TCP·UDP 포트는 이를 실어 나르는 필드 한도를 넘었습니다.
역사
방화벽이 허용한 것은 HTTP, 승인하지 않은 것은 내부 패킷: RFC 3093
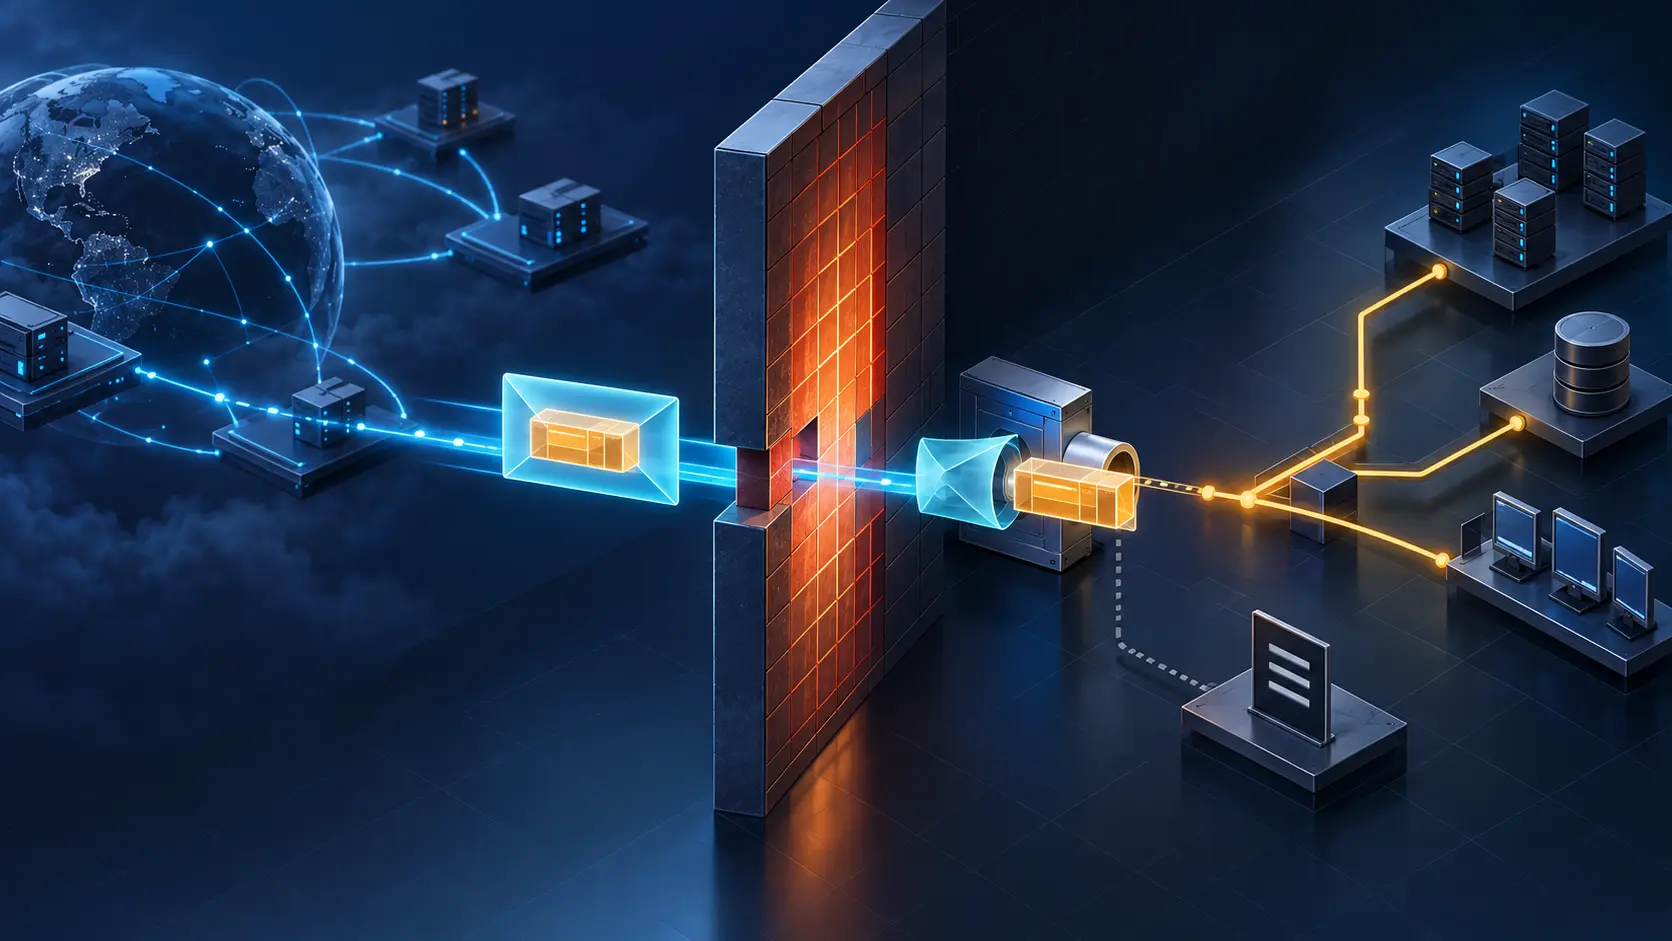
RFC 3093은 완전한 IP 데이터그램을 HTTP 메시지 안에 담아 평범한 웹 통로를 통과시키고 방화벽 뒤에 다시 삽입할 것을 제안했습니다. 2001년 4월 1일에 발행된 이 기발한 설계는 진지한 한계를 드러냈습니다. 외부 외피에 대한 정책 결정은 그 자체로 안에 숨겨진 패킷에 대해 아무 말도 하지 않습니다.
역사
같은 존이 여기서는 안전하고 다른 곳에서는 안전하지 않았던 사례: RFC 3090
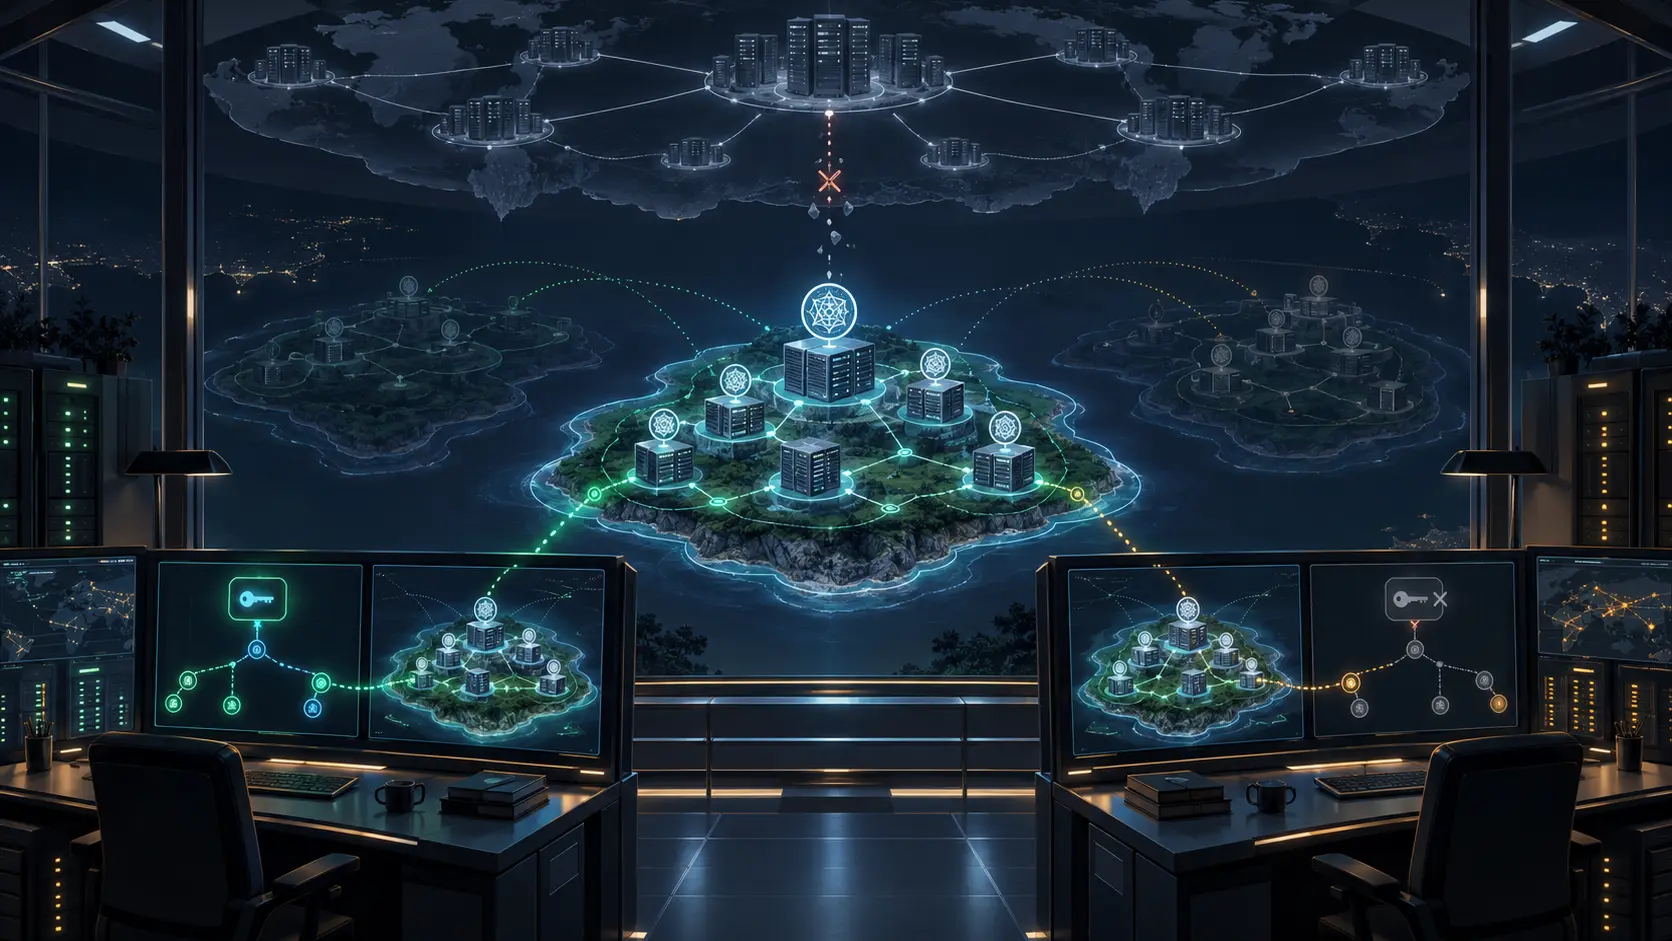
2001년 DNSSEC은 "이 존이 안전한가?"라는 질문에 먼저 누가 리졸빙하는지, 그 리졸버가 어떤 트러스트 앵커를 갖고 어떤 경로를 따랐는지 확인하지 않고는 답할 수 없었다. RFC 3090은 그 어색한 현실에 이름을 붙였다. 서명된 존은 보안의 고립 섬에 속하면서도 인터넷 나머지에는 안전하지 않은 것처럼 보일 수 있었다.
역사
루트는 디렉터리가 아니라 레퍼럴을 돌려주었다: RFC 3088
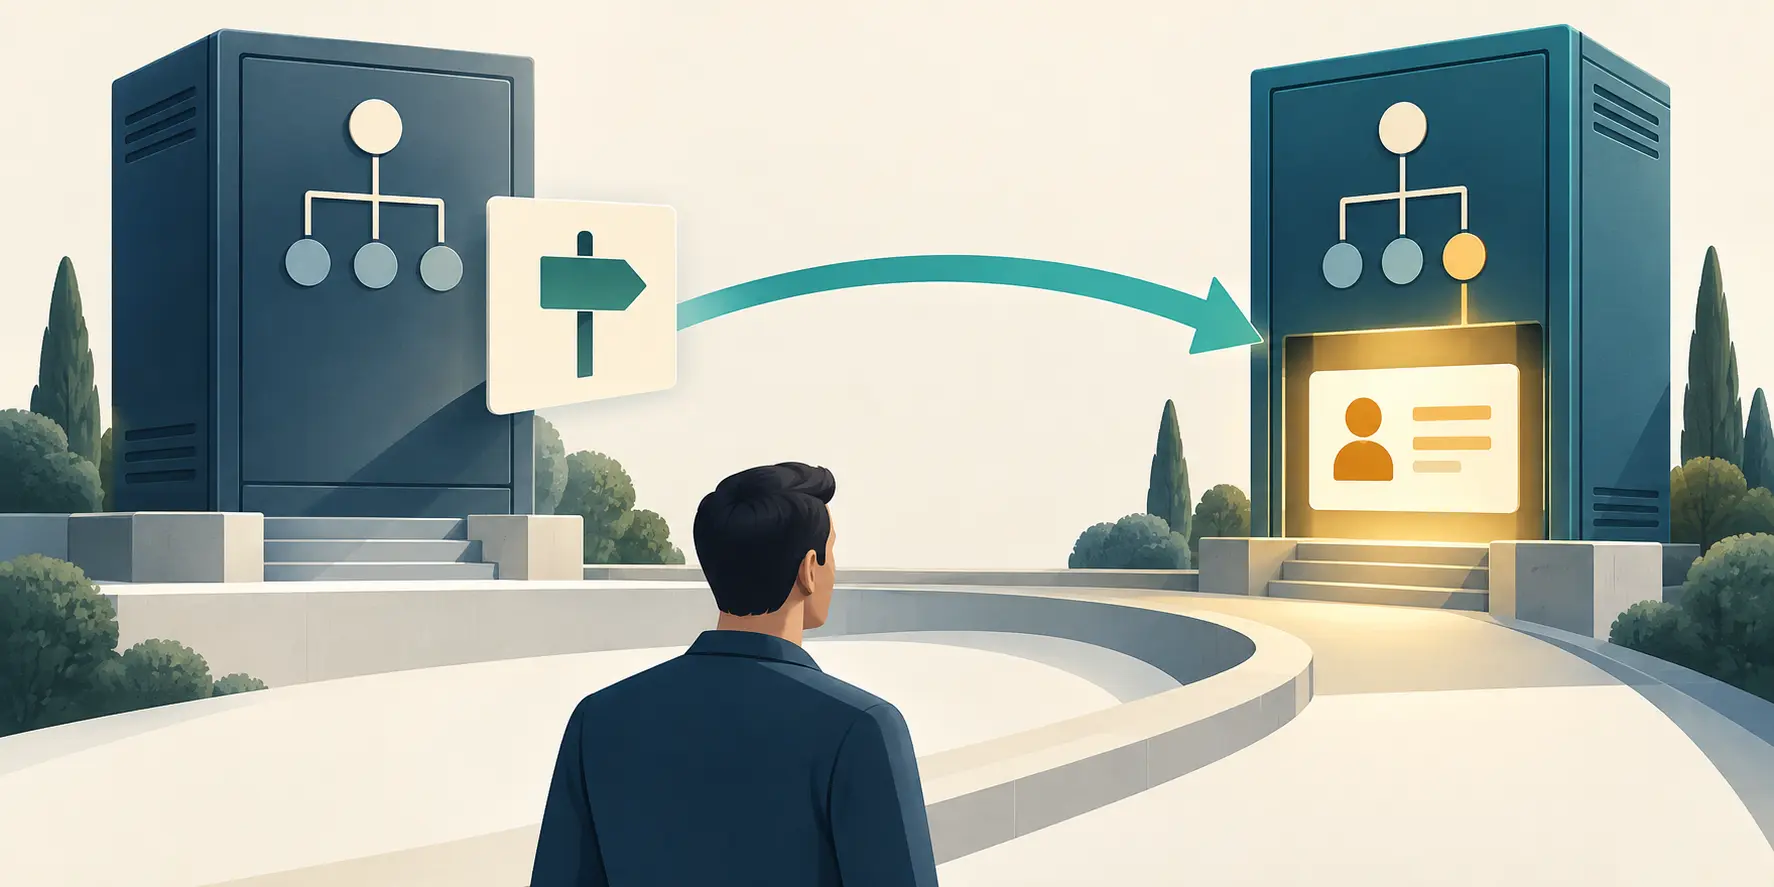
분산 디렉터리에서 첫 번째 서버는 사용자 검색의 답을 모른 채 다음 서버의 위치만 알 수 있습니다. RFC 3088은 이 구분을 구체화했습니다. OpenLDAP의 실험적 루트 서비스는 DNS 서비스 레코드를 읽어 LDAP URL을 클라이언트에 전달하고, 실제 답은 레퍼럴이 가리키는 디렉터리가 담당했습니다.

역사
URI가 음성사서함 메뉴를 골랐다. 발신자 인증은 아니었다: RFC 3087
2001년, SIP는 구식 전화 시스템이 첫 인사말이나 메뉴를 고르는 데 쓰던 신뢰할 만한 단서를 모두 전달하지 않고도 전화를 음성사서함으로 연결할 수 있었습니다. RFC 3087은 요청 대상 자체를 서비스 지시문으로 만들었습니다. 그것은 라우팅 문제를 해결했지만, 신원과 권한은 의도적으로 다른 결정에 맡겼습니다.

역사
정책 서버는 규칙을 밀어 넣었다. 재연결은 장치가 유지한 것을 조정해야 했다: RFC 3084
RFC 3084는 정책 프로비저닝을 서버와 네트워크 장치 사이의 규율 있는 대화로 만들려 했다. 가장 많은 것을 드러낸 작업은 전달 이후에 시작되었다. 트랜잭션에는 영수증이 필요했고, 실패에는 롤백이 필요했으며, 끊어진 연결은 서로 다른 진실의 버전을 기억할 수 있는 두 기계를 남겼다.

역사
리비전 번호는 NewsItem의 순서를 매길 수 있었지만, 가져올 수는 없었다: RFC 3085
NewsML은 하나의 논리적 뉴스 항목이 여러 주소에 존재할 수 있게 했고, RFC 3085는 이를 위한 단일 URN과 항목별 리비전 번호를 부여했습니다. 이 설계는 어떤 판본이 더 늦은지, 어떤 종류의 갱신인지를 정확히 규정했지만, 리졸루션과 검증은 그 어느 쪽이든 제공할 수도, 제공하지 않을 수도 있는 공급자에게 남겼습니다.

역사
케이블 링크의 트래픽은 암호화되어 있었다. 그러나 관리 평면은 여전히 프라이버시를 끌 수 있었다: RFC 3083
RFC 3083은 DOCSIS 베이스라인 프라이버시를 운영자가 SNMP로 검사·조정·재설정할 수 있는 대상으로 만들었다. 이러한 가시성은 진단과 사고 대응에 도움이 되었지만 두 번째 보안 경계를 만들었다. 즉, 암호화 상태를 관측하던 인터페이스가 동시에 키 수명을 바꾸고, 인가를 재시작하고, 트래픽 키를 무효화하며, 멀티캐스트 접근을 제어할 수 있었다.

역사
TCP는 신뢰할 수 있었지만 한 채널이 여전히 다른 채널을 굶길 수 있었다: RFC 3081
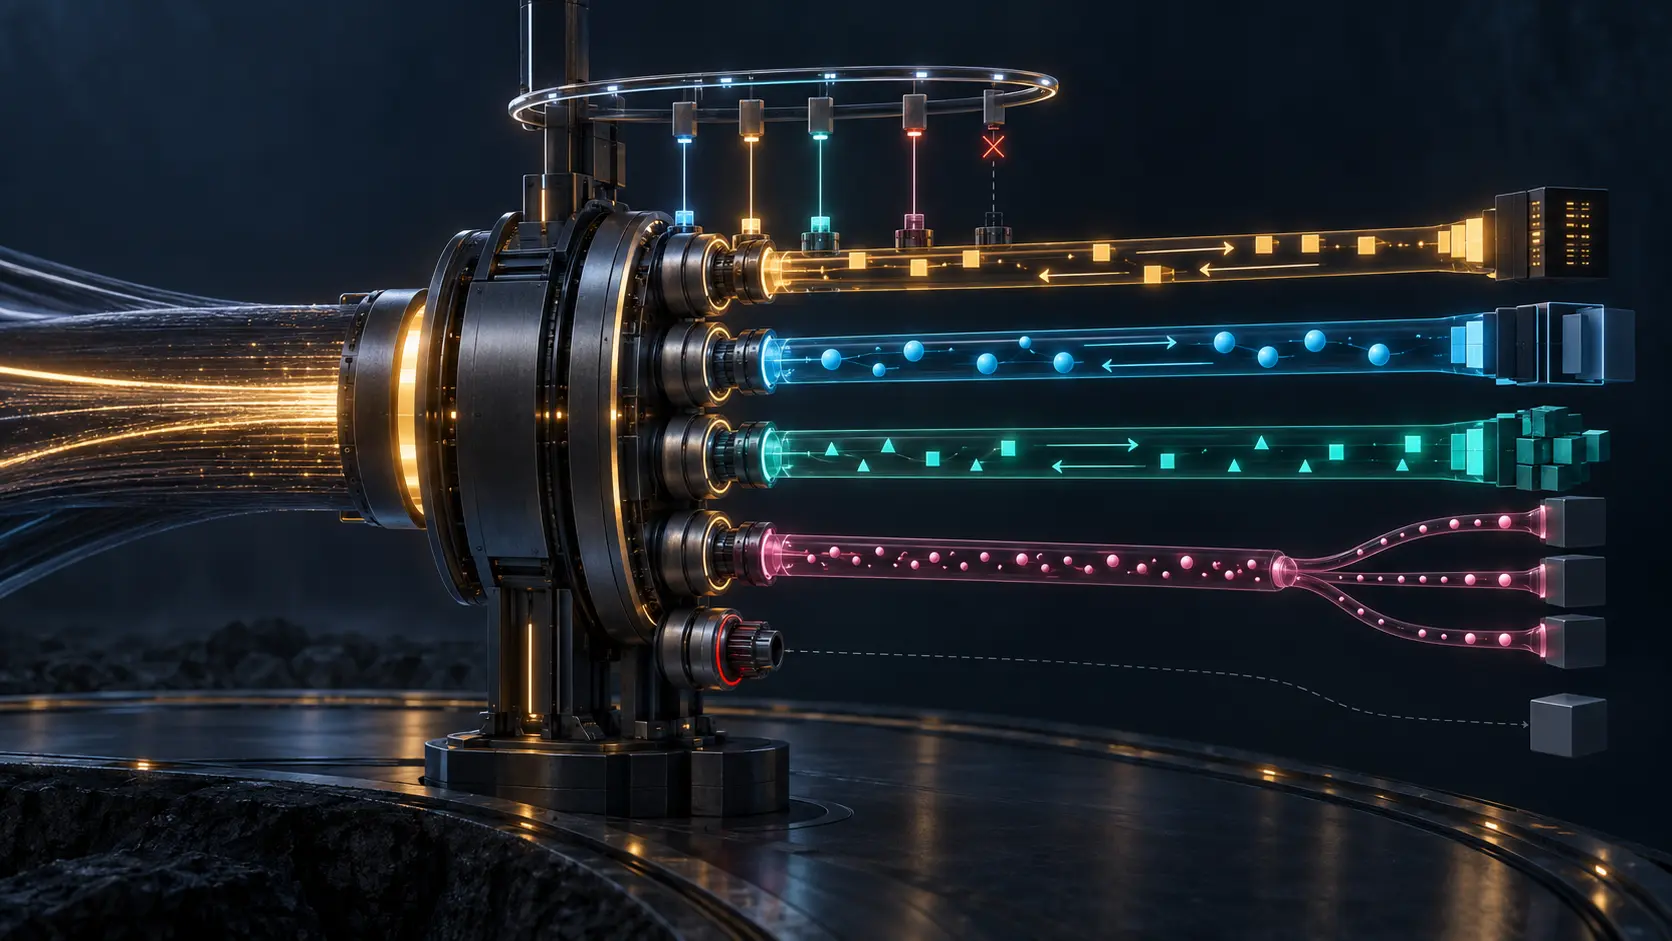
RFC 3081은 하나의 BEEP 세션을 하나의 TCP 연결 위에 놓은 뒤, TCP가 대신 해결해 줄 수 없는 결과와 마주했습니다. 연결에 대한 신뢰성 있는 전달이 그 안의 모든 애플리케이션 채널의 진행을 보장하지는 않았습니다. 그래서 이 매핑은 신뢰할 수 있는 스트림 위에 로컬 크레딧, 우선순위 제어 프레임, 스케줄링 권고를 추가했습니다.

역사
디렉터리 에이전트 사라진 뒤에도 통지는 계속됐다. 그러나 신규 서비스는 여전히 놓칠 수 있었다: RFC 3082
RFC 3082는 비효율적인 폴링을 이벤트 기반 서비스 검색으로 대체하려 했습니다. 그 복구 규칙은 더 정밀한 트레이드오프를 드러냅니다. 디렉터리 에이전트가 구독 상태를 잃어도, 이미 그 구독을 통지받은 서비스 에이전트는 계속 광고할 수 있습니다. 공백 기간에 등장한 새 서비스는 누군가 듣고 있다는 사실 자체를 모른 채 지나갈 수 있습니다.
역사
하나의 연결은 하나의 대화가 아니었다: RFC 3080
BEEP 연결이 정상이어도 애플리케이션 대화가 아직 합의되지 않았을 수 있었다. RFC 3080은 채널 0에서 시작했는데, 이는 프로필을 광고하고 새 채널을 협상하는 의도적으로 얇은 관리 평면이었다. 승인된 프로필만이 애플리케이션 채널에 의미를 부여했다. 회선, 세션, 레인, 교환, 효과라는 이 구분이 바로 이 아키텍처의 가장 오래남은 교훈이었다.

케이스 파일
어느 계획 기준 완료인가? 스베아 은행의 자체 보고 AML 개선, 규제기관 기록과의 대조
스웨덴 금융감독원 Finansinspektionen(FI)이 2025년 12월 17일 스베아 은행 AB에 대한 제재를 발표했을 때, 결정의 운영 부분에는 정확히 두 가지 사항이 담겨 있었습니다. 공식 지적(anmärkning)과 1억7천만 크로나의 행정 벌금입니다. 개선 명령도, 보고 의무도, 규제기관이 정한 시정 마일스톤 목록도 없었습니다. 열 달 후, 은행의 2025년 연례 보고서는 결과를 선언합니다. "모든 조치가 이제 계획대로 완료되었다." 이 기사는 그 계획이 공개된 적이 없고, 검증이…

역사
마스터 키는 패킷을 암호화한 적 없다: RFC 3079
RFC 3079는 한 값을 마스터 키로 지칭하면서 그 값이 트래픽을 다루는 것을 금지했다. 마스터 키의 역할은 역할 인식 분기 두 개에 입력을 공급하고, 그 분기들이 다시 별도의 암호 컨텍스트용 일시적 송신·수신 키를 만들어내는 것이었다. 이 계층 구조는 상호운용성에 대한 조용한 지적을 담고 있다: 그럴듯한 바이트를 도출하는 것만으로는 부족하며, 양쪽 끝단이 자격 증명 이벤트, 엔드포인트 역할, 방향, 협상된 강도에 대해 일치해야 그 바이트에 의미가 생긴다.

케이스 파일
아무도 물려받지 않은 관리 책임 사슬: Svea 합병 이후 193.105.138.0/24 블록의 어뷰즈 응답 책임은 누구에게 있는가
15년 넘게 라우팅되어 온 주소 블록이 오늘날 스웨덴 은행의 프로덕션 환경에 사용되고 있다면, 이 블록에 대한 어뷰즈 신고에 응답할 명확한 주체가 있다고 보기 마련입니다. 그러나 193.105.138.0/24의 공개 기록은 다른 이야기를 들려줍니다. 블록 명칭, 등록 조직, 라우팅 출처, 표시된 어뷰즈 연락처라는 네 가지 식별 요소가 각각 2010년 사업자 독립 할당, 2021년 자율 시스템 생성, 2022년 규제 승인 은행 합병으로 형성된 사슬의 서로 다른 고리를 가리킵니다. 이 블록에 대한…
역사
카운터는 잃어버린 패킷을 감지했다. 그러나 다음 패킷은 복호화할 수 없었다: RFC 3078
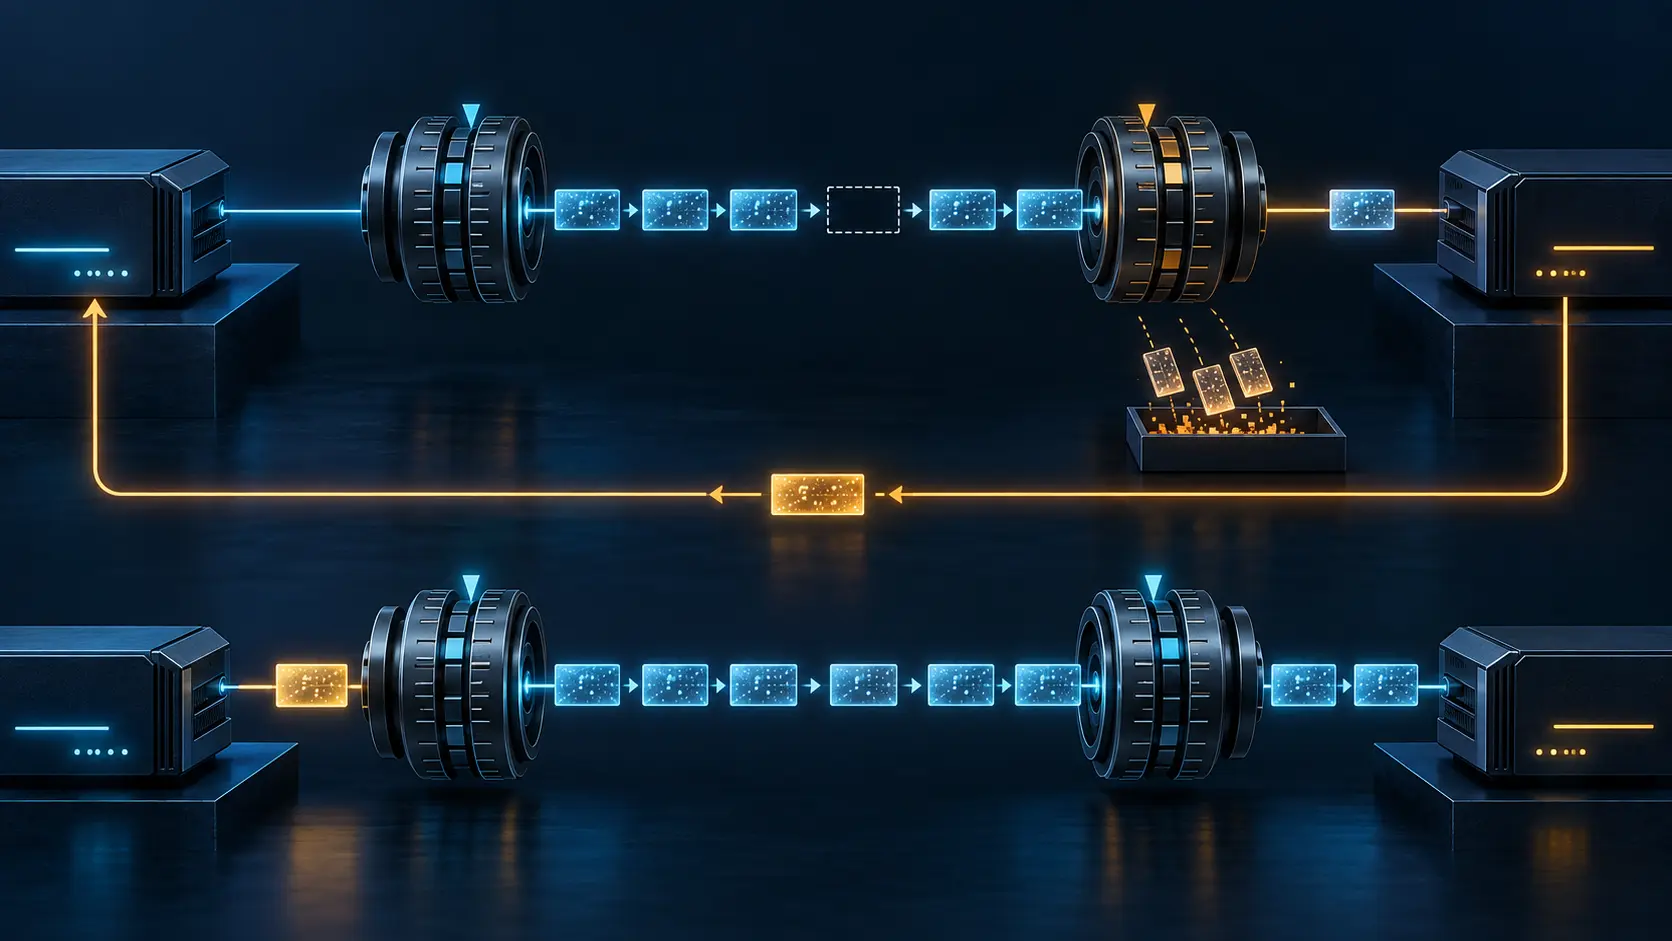
RFC 3078은 암호화된 PPP 트래픽 옆에 12비트 카운터를 놓아 수신자가 스트림이 건너뛰었음을 알아차리게 했다. Stateful 모드에서는 그 지식이 불편한 결과와 함께 도착했다. 공백을 드러낸 패킷은 여전히 버려져야 했다. 회복에는 반대 방향의 메시지와 송신자의 새로운 경계가 필요했다. 탐지는 실패의 증거였지, 서비스의 복원이 아니었다.
섹션 맵
거버넌스 섹션
RIR 감시
다섯 개의 지역 세션에서 할당 정책, 이사회 정당성, 기관 연속성을 다룹니다.
RIR 감시 열기케이스 파일
법률, 선거, 기관 스트레스 분석을 담은 장기 거버넌스 자료 파일입니다.
케이스 파일 열기Number Resource Society
NRS 생태계의 회원 제도·정관·자원 거버넌스 정보.
NRS 섹션 열기ICANN
DNS 조율, 책임성 체계, 그리고 글로벌 다중 이해관계자 프로세스의 동향.
ICANN 세션 열기IETF
정책이 분산된 환경에서 프로토콜 표준화 방향과 상호운용성 리스크.
IETF 섹션 열기인터넷의 역사
장기 주기의 인프라 역사 자료로, 거버넌스 해석과 구조 전망에 활용됩니다.
역사 섹션 열기NOGs
APRICOT과 지역·국가 NOG 생태계에서 얻은 운영자 수준의 구현 인사이트.
NOGS 모아보기