
주제
디지털 신원 및 자격 증명
주제 패싯에서 디지털 신원 및 자격 증명 주제 인텔리전스는 특정 주제를 공유하거나 같은 신호와 모니터링 테마에 초점을 둔 기사를 연결합니다. 이 페이지는 관련 보도, 출처 증거, 시장 참여자, 인프라 영향을 아우르는 더 풍부한 탐색 경로를 제공하며, 기업의 움직임, 거버넌스 결정, 지역 노출, 운영 위험 전반에서 이 주제가 왜 중요한지 이해할 수 있을 만큼 충분한 맥락을 담습니다. 독자는 일치하는 기사 목록만 보고 멈추지 않고, 해당 주제 이면의 반복 신호, 영향을 받는 조직, 공개 증거, 시장 맥락, 서비스 연속성, 조달, 경쟁, 규정 준수, 전략 기획 관련 질문을 비교할 수 있습니다. 이 페이지는 해당 주제가 무엇을 다루는지, 어떤 인프라 주체나 정책이 관련되는지, 어떤 증거가 보도를 뒷받침하는지, 그리고 이 주제가 운영자, 고객, 투자자, 정책 관련 독자에게 왜 중요할 수 있는지 설명합니다.
아프리카 국가 통신사 동향
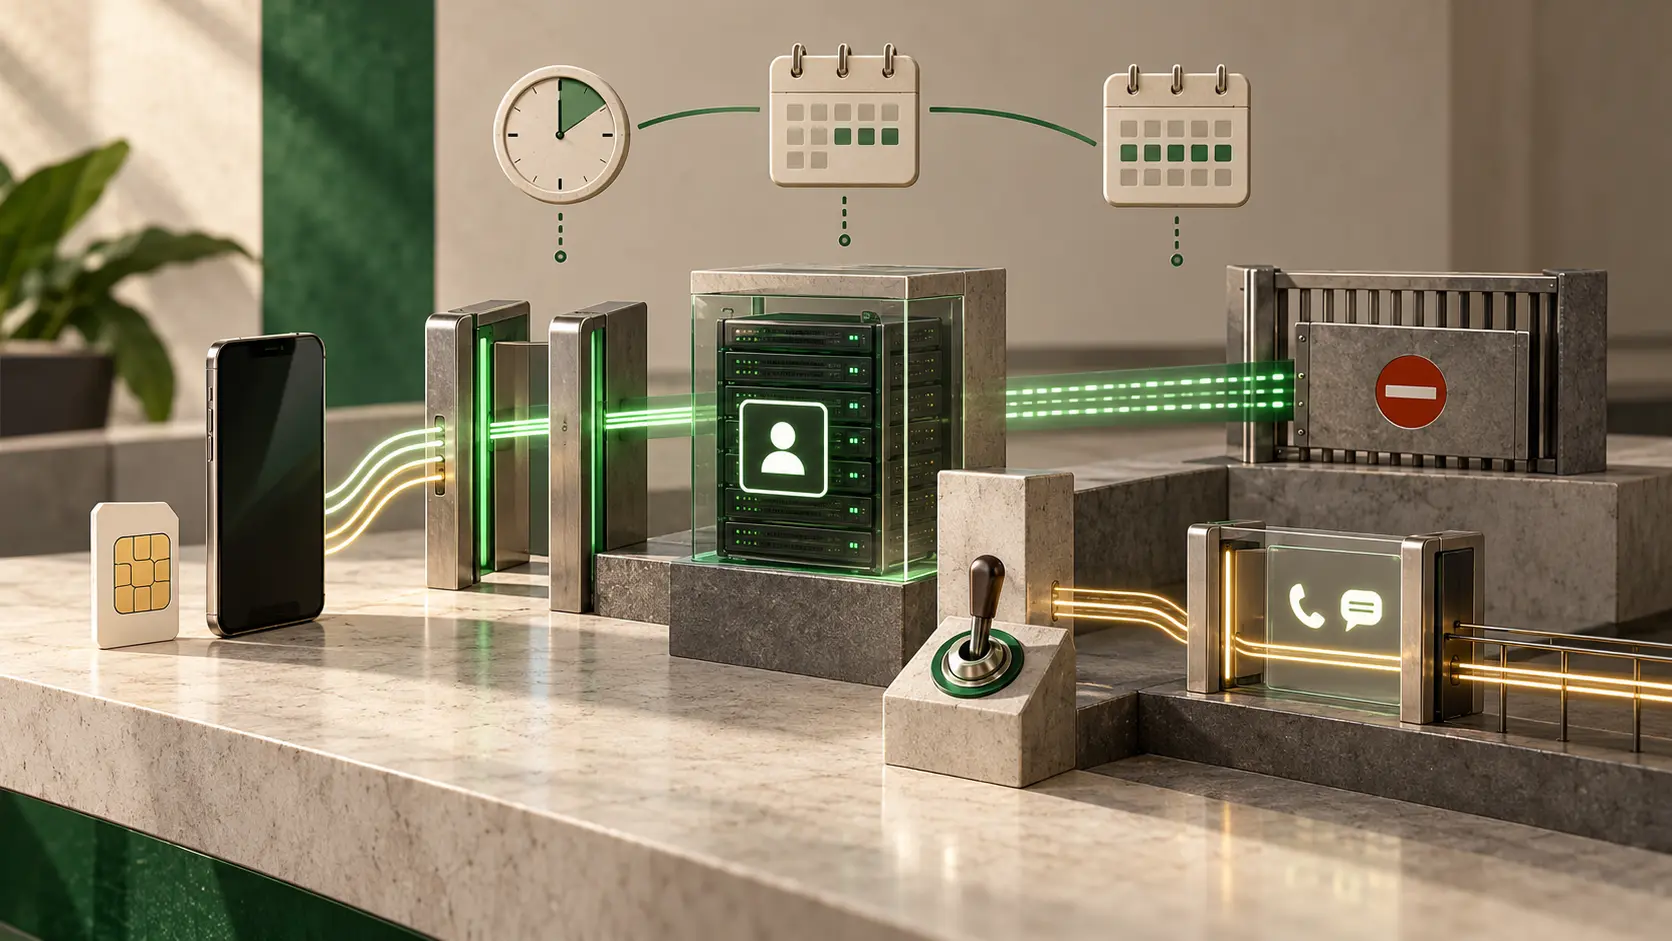
나이지리아 SIM 예외: NCC 메일 뒤의 승인자는 누구인가
규정은 NIMC API를 10분마다 점검하고 99% 목표와 14일 제한 접속을 정한다. 하지만 NCC의 발동 이메일 뒤 승인할 기관은 이름이 없다.
역사
90일 인증서는 자동 갱신에 건 승부였다
2015년 11월, Let’s Encrypt는 인증서 유효기간을 최대 90일로 제한하고 60일째 갱신을 권했다. 짧은 기간은 키가 탈취되거나 인증서가 잘못 발급된 뒤 그 인증서가 유효하게 남는 시간을 줄이려는 선택이었다. 반복되는 갱신 작업을 관리자의 일정표에서 소프트웨어로 옮기려는 뜻도 있었다.
역사
빈 Kerberos 필드인데도 Realm 경계를 넘은 티켓
1993년 9월 RFC 1510은 Kerberos V5가 행정 경계를 넘어 인증을 전달하는 방식을 정했다. 티켓의 `transited` 필드에는 중간 Realm만 적힌다. 사용자와 서비스가 속한 두 Realm은 티켓의 다른 필드에 들어간다. 두 Realm을 한 번에 잇는 경로라면 중간 필드는 비어 있을 수 있다. 티켓을 받은 서비스는 그래도 그 경로를 신뢰할지 판단해야 한다.
글로벌 클라우드 서비스 동향
ServiceNow가 AI 에이전트에 여권을 준다. 문을 여는 열쇠는 기업에 있다.
서명된 증명서는 에이전트가 누구인지 밝히고 활동을 중단시킬 수 있다. 그러나 공개된 첫 규격 초안은 어떤 고객 기록을 고치거나 결제를 승인할 수 있는지 정하지 않는다. 돈이 걸린 판단은 그다음이다.
스토리
AI 에이전트 식별자, ARIN 장부에 올릴 권한은 누가 줬나
ARIN 58 공개 발언은 새로운 기술의 번호를 누가 관리할지 먼저 묻게 했다. IPv6 형식을 쓴다는 사실만으로 지역 인터넷 등록기관의 권한이 생기지는 않는다.
IETF
권한은 회수했다. 명단은 어디에서 확인하나?
누군가를 그룹에서 지웠다는 성공 응답을 받았다. 이제 실제 명단을 확인할 차례다. 10월 28일 공개된 SCIM 개인 초안은 바로 이 두 번째 단계가 막히는 상황을 겨냥한다. 그룹이 커지면 구성원 배열을 응답에서 빼거나 요청자가 직접 제외할 수 있다. 초안은 가입 관계 하나마다 별도 주소를 주고, 기존 명단이 완전한지도 표시하자고 한다.
IETF
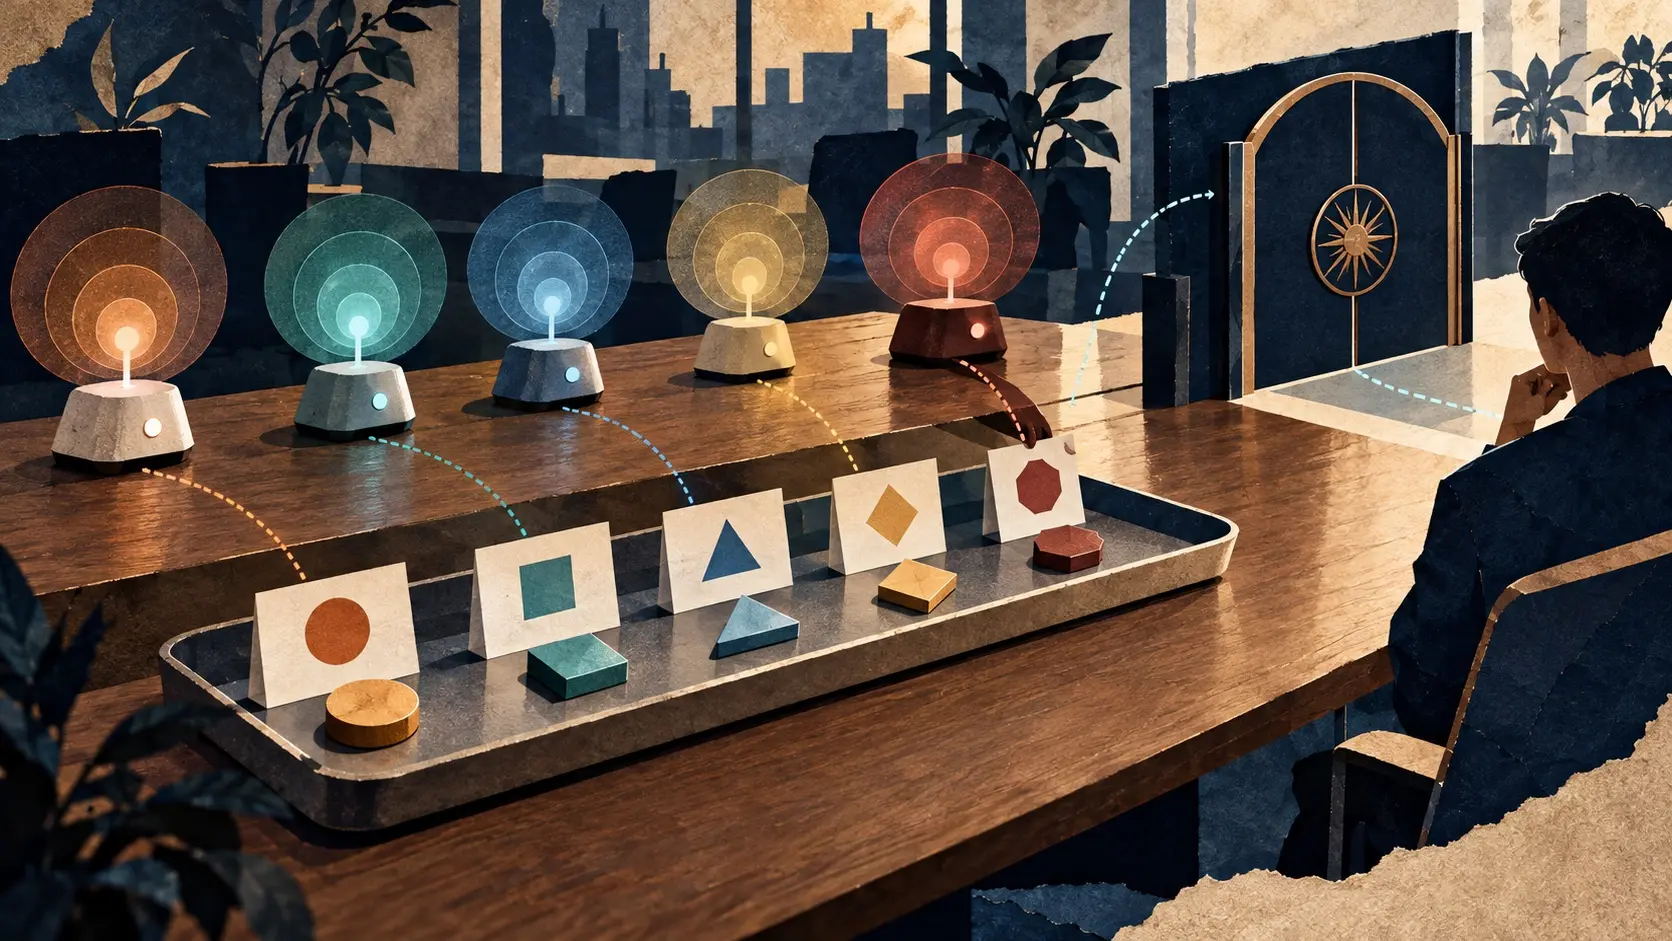
블루투스가 닿았다고 주인의 단서를 열어 줄 수는 없다
낯선 위치 추적기가 가방에서 나왔다면 소유자를 알아볼 단서가 필요하다. 하지만 잃어버린 추적기가 주변의 모든 휴대전화에 소유자 정보를 내준다면 분실자도 추적 대상이 된다. IETF DULT 작업반의 새 프로토콜 초안은 바로 이 충돌을 다룬다. 무선 신호를 잡은 일과 물건을 손에 쥔 일 사이에 조회 문턱을 세운다.
IETF
사무실 LAN의 에이전트 명부는 누구나 스스로 채울 수 있다
주변 에이전트를 자동으로 찾으면 주소를 일일이 관리할 필요가 줄어든다. 그러나 명부에 들어갈 이름과 안내표는 서비스를 알리는 기계가 직접 쓴다. 찾았다는 사실이 곧 사용 허가가 되는 순간, 명부 작성자가 다음 작업의 상대까지 고르게 된다.
IETF
똑같이 검증된 워크로드 두 개. 이름의 주인은 어느 쪽인가
기밀 환경에서 같은 이미지를 두 번 실행하면 측정값도 같을 수 있다. 그중 한 인스턴스에만 비밀을 맡겼다면 측정값은 수취인을 가려 주지 못한다. 10월 28일자 IETF 개인 초안은 증명된 키만 쓸지, 키가 바뀌어도 남는 워크로드 신원까지 발급할지를 묻는다.

IETF
같은 IPv6 /64에 열쇠가 두 개라면, 입장 기록이 주인을 정한다
10월 27일 IETF에 제출된 초안은 공개키로 작업 단위의 IPv6 서브넷을 만들자고 제안한다. 하지만 /48 묶음 주소에서 /64까지 남은 서브넷 비트는 16개뿐이다. 다른 키도 약 2^16번 시도하면 같은 값을 얻을 수 있다. 주소의 주인을 가리는 일은 결국 네트워크 운영자의 승인 기록에 달린다.
IETF
에이전트는 빠른 문으로 들어갔다. 동의는 옛 명단에 있었다
10월 27일 나온 IETF 개인 초안은 사용자의 기기에 있는 에이전트가 외부 서비스를 찾을 때마다 사람을 부르지 않는 방식을 제안한다. Agent Authorization Center가 미리 정한 명단으로 승인 여부를 결정한다. 서비스가 받는 토큰에는 이번 요청을 사람이 직접 승인했는지를 적지 않아도 된다.
IETF
Oblivious CoAP는 보낸 이를 숨긴다. 중계자는 요청을 두 번 보낼 수 있다
10월 28일 공개된 IETF 초안은 작은 기기의 CoAP 요청을 암호화해 목적지에 보낸 사람의 주소를 감춘다. 그러나 내용을 읽지 못하는 중계자도 암호문을 복사해 다시 보낼 수 있다. 같은 요청을 두 번 처리할지 결정하는 권한과 비용은 수신 서버에 남는다.
IETF
에이전트의 DNS 간판을 떼도 OAuth 스위치는 다른 곳에 있다
10월 IETF 개인 초안은 에이전트의 DNS 이름을 운영 기관의 OAuth 클라이언트와 연결한다. 공개 기록은 새 증명서를 어디서 확인할지 알려 주지만 새 토큰 발급은 인가 서버가 멈춘다. DNS 기록만 지우면 처음 만나는 수신자는 오히려 그 증명을 요구하지 않을 수 있다. 이미 발급된 토큰의 시간도 남는다.
IETF
‘공식 지원’이라는 이름표, 누가 달아 줬나
구인 플랫폼의 쪽지함에서 발신자 이름은 곧 권위처럼 보인다. 10월 27일 나온 개인 초안은 그 이름을 가리는 두 개의 기술적 빈틈을 짚었다. 유니코드 뼈대가 완전히 같은지만 보면 닮은 글자를 놓칠 수 있고, 검증기가 보이지 않는 문자를 남긴 호스트 이름을 통과시킬 수 있다. 공식 지원 계정을 정하는 권한은 결국 쪽지함을 운영하는 플랫폼에 있다.
IETF
TLS의 열쇠 계산이 바뀌었다. 옆방의 인증기는 알고 있나
암호 스위트 이름에 적힌 해시는 그대로인데, 실제 키 스케줄은 별도 협상으로 바뀔 수 있다. 10월 27일 개정된 XOF 초안은 이 차이를 라이브러리 밖으로 끌어낸다. 핸드셰이크가 끝난 뒤 신원을 증명하는 프로그램은 어떤 KDF가 선택됐는지, 연결이 TLS인지 DTLS인지 알아야 한다. 내보낸 바이트만 받아서는 계산 규칙을 알 수 없다.
IETF
서버가 당신 기기에 서랍 하나를 빌리려 한다
새 QUIC 제안은 기기가 서버의 네트워크 기억을 보관했다가 다음 연결에 돌려주는 예를 추가했다. 쿠키 삭제 버튼도 그 서랍까지 닿아야 한다.
IETF
약관을 바꿨다. 어제 문구는 누가 보관하나
현재 약관 페이지는 언제나 찾기 쉽다. 다툼이 시작되면 필요한 것은 거래 당시의 문장이다. IETF에 제출된 개인 초안은 이전 문서를 계속 열람하게 하고, 그 문서가 이미 존재했다는 흔적을 서비스 바깥에도 남기는 방식을 제안한다.
IETF
로봇이 추천했다. 회사의 결정은 누가 했나
에이전트의 제안은 여러 도구를 순식간에 지난다. 기업의 결정으로 바뀌는 순간에는 권한 있는 주체와 채택 규칙이 남아 있어야 한다.
IETF
가게 셋, 하루 100달러. 계산기는 누가 쥐나
에이전트 하나가 저녁 식사, 이동, 생필품을 하루 허가로 처리한다. 각 가게는 자기 계산만 안다. 하루 한도를 지키려면 셋의 지출을 모아야 한다.
IETF
에이전트는 소원을 읽는다. 문은 체크박스가 연다
사용자가 직접 일회용 접속표를 건네고 목적을 적는 새 초안이다. 실제 호출을 막거나 허용하는 것은 선택한 권한, 기간, 횟수 제한이다.