
영향
높음
영향 필터에서 높음 영향 분석은 기대 효과 수준, 운영 노출도, 의사결정 관련성이 비슷한 기사를 모아 보여줍니다. 이 페이지를 통해 독자는 일상적인 시장 소식과, 기획·조달·정책·고객 노출에 영향을 줄 수 있는 더 큰 파장을 일으키는 거버넌스, 인프라, 보안, 투자 신호를 구분할 수 있습니다. 페이지는 이 영향 구간을 공개 근거, 관련 조직, 지역 맥락, 운영 의존성, 서비스 연속성, 경쟁, 투자 시점, 컴플라이언스, 고객 리스크와 연결합니다. 이를 통해 어떤 변화를 더 깊이 추적해야 하는지, 어떤 주체가 가장 크게 노출되어 있는지, 그리고 신호가 운영이나 시장 기획에 어떤 영향을 줄 수 있는지 판단할 수 있습니다.

역사
SHUT 상태는 OFF 노드가 아니었다: RFC 1289는 기존 링크를 유지했다
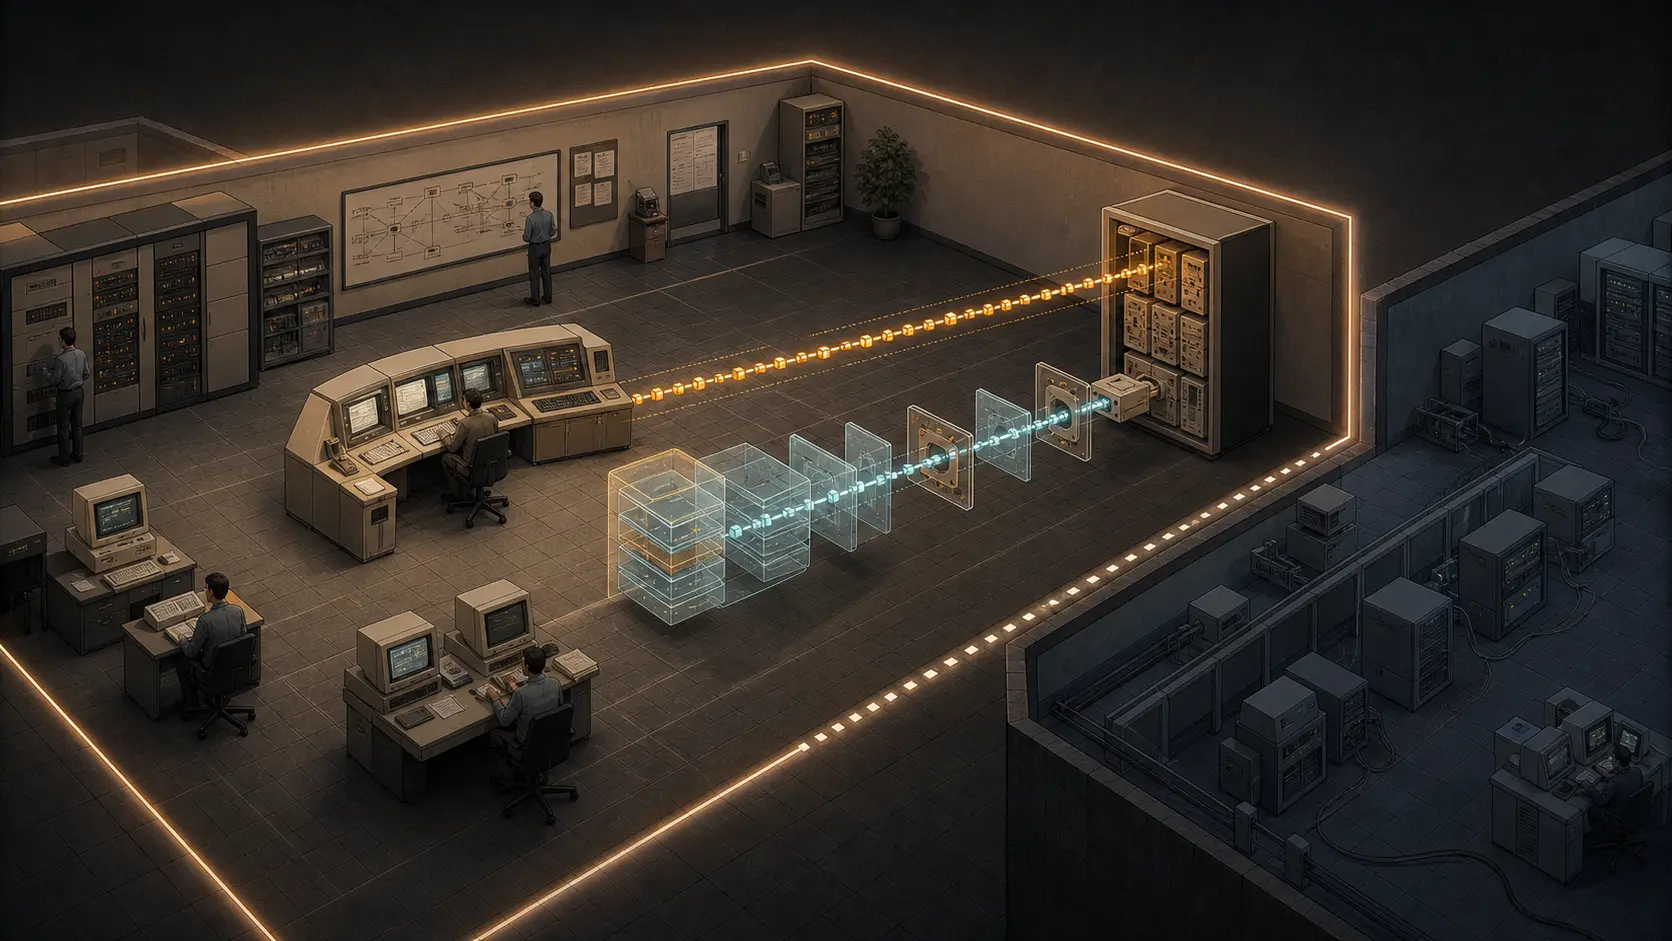
‘종료(shutdown)’라는 단어는 깔끔한 이야기를 유혹합니다. 운영자가 상태를 선택하면 노드가 멈추고 작업이 끝난다는 이야기입니다. RFC 1289는 이보다 더 엄격한 시간 순서를 유지했습니다. 이 RFC의 DECnet Phase IV MIB는 모든 접속 제한을 OFF 노드로 취급하지 않았습니다. `SHUT`은 새 논리 링크를 막았지만 이미 존재하던 링크는 파괴하지 않았고, 그 링크들이 모두 사라졌을 때에만 노드는 `OFF`로 갔습니다. `OFF`는 추가 결과를 실었습니다: 새 링크 없음…
IETF
Todd Herr와 메시지를 안전하게 만들지 않는 DMARC pass
수신자는 두 가지 참된 사실을 동시에 받을 수 있다: 표시된 도메인이 승인을 받아 사용되었고, 그리고 메시지는 여전히 원치 않거나 기만적이거나 위험하다. RFC 9989는 더 큰 판정으로 이 역설을 해결하려 하지 않는다. 오히려 DMARC 판정의 작은 크기를 보호한다.

케이스 파일
Internet Society, 정책 서문에 '복종 의무'를 추가하다. 그 의무가 묶는 대상은 경영진이 아니라 미션
한 단어가 통치 문서를 권위주의적으로 보이게 만드는 동시에, 그 밑에 있는 규칙은 오히려 읽기 쉬워질 수 있다. Internet Society 이사회는 2026년 7월 자신들의 수탁자 신의성실 의무 정책 서문에 복종의 의무를 추가했다. 그러나 이사회 결의문은 이번 편집이 본문과의 정합을 위한 것이며, 해당 의무는 이미 적어도 10년간 본문에 존재해 왔다고 밝히고 있다. 더 중요한 것은 이 정책이 복종을 조직의 미션, 구성 문서, 적용 법령에 대한 충실로 정의한다는 점이다. 이는 사무직 보유자에…
IETF
Adrian Farrel과 출간 전에 사라진 구현 영수증
인터넷 드래프트에서 가장 유용한 절 중 하나는 만료 조건을 달고 작성된다. 그것은 제안을 실체화한 코드, 버전, 적용 범위, 라이선스, 테스트 연락처, 상호운용성 근거를 명시할 수 있다. 그리고 제안이 RFC가 되면 그 절은 사라지도록 되어 있다.

스토리
AFRINIC, 차기 CEO 임명 — 2027년 1월 1일 취임
임명은 이미 공개되었지만 결정일은 공개되지 않았다. CEO Designate라는 지위만으로 직무 권한이 앞당겨지지 않는다.
역사
두 프로토콜은 "Recommended"였다. 상호운용을 정의한 것은 프로파일이었다: RFC 1095와 CMOT
1989년 4월, 인터넷에는 네트워크 관리에 대한 공식 답이 하나 있지 않았습니다. CMOT와 SNMP는 동일한 Draft Standard 및 Recommended 표지를 달고, 같은 인터넷 MIB를 기술하도록 되어 있었습니다. 그러나 공유된 객체 목록은 공유된 체계가 아니었습니다. RFC 1095는 CMIP부터 TCP 또는 UDP까지 모든 틈새를 명시해야 했고, 그럼에도 하나의 관리 도메인 경계에서 멈췄습니다.

IETF
Qin Wu와 실무를 따라잡아야 했던 레지스트리 규칙
IANA 레지스터에서 동일한 YANG 모듈 이름이 세 번 등장하고, 각각 다른 날짜와 하나의 XML 네임스페이스에 연결되어 있습니다. 이는 고유성 위반이 아닙니다. 안정적인 정체성과 그 안에서 변화하는 개정판을 구분하는 데 필요한 근거입니다.
IETF
IETF, AUDIT BoF 기각. 새 메일링 리스트는 포럼일 뿐 워킹그룹이 아님
8월 31일 IETF가 AI 에이전트 행위의 감사 가능성을 위한 잠재적 노력을 위한 메일링 리스트를 열었다. 이는 유용한 제도적 조치였다. 그러나 제안자들이 요청한 노력의 승인은 아니었다: 공개 BoF 기록은 여전히 기각(Declined) 상태이고, 리스트는 명시적으로 비-WG이며, 논의 중인 아키텍처는 여전히 개인 Internet-Draft다. 이 구분은 사무적이지 않다. 그것은 방에 대한 접근과 제도의 이름으로 행동할 권한 사이의 경계다.

역사
MAC 주소는 있었지만 IP 스택은 없던 장비: RFC 1089의 단일 LAN 관리 채널
리피터는 네트워크를 좌우할 수 있었지만 운영자가 관리에 쓰던 인터넷에는 존재하지 않았습니다. RFC 1089는 평범한 SNMP 메시지를 이더넷 프레임 안에 직접 넣는 방식으로 이 어색함을 해결했습니다. 없어진 계층은 에이전트를 단순하게 만들었지만 경계도 좁혔습니다. 하나의 논리적 LAN, 하나의 인터페이스 엔드포인트, 그리고 장비 변경을 허용할 주체에 대한 새로운 답은 없었습니다.

IETF
Daniel Eggert와 안정적인 페이지가 아니었던 메시지 배치
UID 범위는 메일함을 관리 가능한 작업 단위로 나눌 수 있지만, 메일함을 고정하거나 메시지를 하나하나 나열하거나 각 단위의 비용을 동일하게 만들지는 않습니다. RFC 10022는 클라이언트에 분할 결과를 제공할 뿐, 페이지네이션의 확실성을 보장하지는 않습니다.

역사
하트비트는 X.25 서브어드레스를 유지했지만 요청을 인증하지는 않았다: RFC 1086의 TP0 브리지
한 TCP/IP 호스트가 자신이 속하지 않은 네트워크에서 주소를 원했습니다. RFC 1086은 브리지가 그 호스트를 대신해 X.25 서브어드레스에서 대기하도록 했지만, 별도의 TCP 연결이 열려 있는 동안에만 가능했습니다. 이 메커니즘은 희소한 슬롯을 언제 반환할지는 알았지만, 누가 그 자격이 있는지는 알지 못했습니다.

ICANN
ICANN의.TEXAS 동의 관문은 정확하다. 텍사스 서한은 “파생어 전체”를 추가했다
여섯 단어가 명확한 반대를 정의되지 않은 경계로 확대합니다. 텍사스는 ICANN에.texas 및 "그 어떤 파생어 thereof"에 반대한다고 밝혔습니다. 2026 지원자 가이드북은 ISO 3166-2 정확 일치에 대해서는 주에 실질적인 목소리를 주지만, 지리적 명칭을 포함하되 정확히 일치하지 않는 문자열은 그 동의 관문 밖에 있다고 명시합니다. 두 규칙을 모두 보존하려면 서신이 그림자 명칭 목록이 되지 않도록 실제 신청된 모든 문자열을 실제 검토 경로에 배정하는 기록이 필요합니다.
역사
같은 서비스가 두 이웃을 담았다. 그 사이에는 여전히 라우터가 서 있었다: RFC 1209
통신 사업자 서비스를 공유하면 두 기기가 인접 이웃처럼 보일 수 있습니다. 1991년 SMDS 상의 IP를 위해 발행된 RFC 1209는 의도적으로 더 좁은 약속을 했습니다. 논리적 IP 서브네트워크(LIS)는 공유 서비스 위에서 행정적으로 닫힌 그룹이었고, 호스트 간 직접 통신은 그 그룹 내부에서만 허용되었으며, 그룹 간 트래픽은 하위 SMDS 서비스가 직접 경로를 제공할 수 있더라도 IP 라우터를 통과해야 했습니다. 물리적 패브릭이 IP가 로컬로 취급할 수 있는 토폴로지 전부는 아니었습니다.

역사
옵션이 유지되는 동안에만 Control-S는 명령이었다: RFC 1080의 텔넷 경계
한편의 에디터에서 Control-S는 유용한 명령이었지만, 터미널 드라이버에서 같은 입력은 화면 출력을 멈추고 프로그램에 도달하기 전에 사라졌다. RFC 1080은 보편적 진실을 정한 것이 아니라, 누가 변경을 요청할 수 있고 얼마나 오래 그 권한이 유지되며 어디까지가 로컬 영역인지 정의했다.
IETF
Pradosh Mohapatra와 가용 용량이 아니었던 대역폭 값
경로가 완전히 유효한 대역폭 숫자를 광고하면서도 그 뒤의 실제 사용 가능한 경로는 더 작거나, 더 오래되었거나, 전혀 다른 규칙으로 정의되어 있을 수 있습니다. RFC 10005는 이 숫자를 이동 가능하게 만들지만, 현재 트래픽에 실제로 가용한 용량의 측정값으로 만들지는 않습니다.
케이스 파일
W3C의 2026년 XML 네임스페이스, 변경 정책 없이 이동 중인 초안만 가리키다
W3C는 2026년 8월 19일 새 XML Security 네임스페이스에 날짜를 기록했다. 이를 처음 사용한 인터넷 드래프트 개정판은 이틀 뒤 아카이브에 등장했으며, 문서가 여전히 내용을 추가하는 가운데 플레이스홀더를 대체했다. 조기 할당 자체는 유용하다. 미해결 거버넌스 질문은 이 권한이 정확히 어느 개정판을 커버했는지, 동결 전에 누가 로컬 이름을 바꿀 수 있는지, 어떤 공개 행위가 W3C URI에서 IETF 문서로, 다시 IANA 레지스트리로 관할을 넘기는지이다.

역사
파이버는 빨랐다. 그러나 서비스는 여전히 시스템이었다: RFC 1077
1988년, 광섬유는 인터넷이 이를 일상적인 서비스로 전환하는 방법을 알기 전에 이미 테라비트급 원시 용량을 상상 가능하게 만들었다. RFC 1077은 유리 너머의 더 어려운 과제, 즉 스위치, 호스트, 할당, 관리, 그리고 경로가 실제로 무엇을 전달했는지의 증명을 짚어 주었다.
IETF
Hooman Bidgoli와 전달되지 않은 멀티캐스트 서비스의 리프 집합
제어 플레인은 의도된 수신자의 정연한 목록을 만들어낼 수 있지만, 데이터 플레인은 여전히 컨트롤러 상태, 복제 세그먼트, 서비스 컨텍스트, 아직 패킷을 보지 못한 수신자들로 나뉘어 있습니다. RFC 10018은 그 목록을 유용하게 만듭니다. 그러나 그 목록을 전달 증서로 만들지는 않습니다.

역사
HEMS는 프로토콜 경쟁에서 물러났지만, 그 데이터 모델은 자리에 남았다: RFC 1076
1988년 인터넷은 단기 관리 프로토콜을 선택했고, 한 경쟁자가 합의를 가능하게 하기 위해 물러섰다. 그로부터 7개월 뒤, 그 경쟁자는 놀라울 정도로 풍부한 질의 언어를 그대로 공개했다. RFC 1076은 선택이 무엇을 퇴역시키고 무엇을 보존할 수 있는지, 그리고 반환된 제어 값이 여전히 '변화된 네트워크'와 같은 사실이 아닌 이유를 기록한 문서다.

IETF
Carlos Pignataro와 더 녹색 네트워크를 증명하지 못한 와트 수치
전력계는 정밀한 수치를 보고하면서도 환경 주장을 결정하지 못할 수 있다. 그 수치를 에너지, 배출량 또는 예비 용량을 끌 권한으로 바꾸려면 별개의 근거와, 그 트레이드오프를 수용한 주체의 기록이 필요하다.