
주요 분야
인터넷 인프라
‘주요 분야’ 패싯에서 인터넷 인프라 인텔리전스는 보고 내용을 주 영역별로 묶어, 독자가 인터넷 인프라, 거버넌스, 연결성 시장 또는 디지털 자본 가운데 특정 영역을 집중적으로 따라갈 수 있도록 합니다. 이 페이지는 별도 카테고리 페이지에 나뉘어 있을 수 있는 관련 기사, 공개 증거, 기관, 기업, 인물, 지역적 노출, 운영 의존성, 시장 맥락을 한데 모읍니다. 아울러 해당 영역, 예상 행위자 유형, 시장 또는 거버넌스 맥락, 그리고 신호를 비교할 때 독자가 활용해야 할 출처 자료를 설명합니다. 운영자, 분석가, 거버넌스 분야 독자는 같은 영역이 이벤트, 프로필, 시장 변화, 공개 출처 증거, 지역 의존성, 보다 장기적인 주기의 인프라 의사결정 전반에서 시간에 따라 어떻게 나타나는지 살펴볼 수 있습니다.

역사
측정값을 보고하지 않은 이름: RFC 1065와 관리 가능한 대상의 구조
1988년, 인터넷 관리는 관찰 가능한 것을 기술하면서도 그 기술이 곧 관찰 자체라고 가장하지 않는 방법을 필요로 했다. RFC 1065는 바로 그 절제를 제공했다. 관리 대상 객체 유형은 안정적인 이름, 구문, 인코딩, 접근 범주를 가질 수 있지만, 특정 인스턴스의 실시간 값은 여전히 누군가가 별도로 확보해야 할 사실로 남았다.

역사
다시 시작하라는 뜻의 한 바이트: SLIP, RFC 1055, 그리고 직렬 프레임 복구의 비용
조용한 직렬 회선에서 유효한 패킷과 어제의 잡음을 가르는 차이는 단 한 바이트였을 수 있습니다. RFC 1055의 SLIP 관례는 END로 IP 데이터그램을 마무리했지만, 다음 데이터그램 앞에도 END를 두도록 권고했습니다. 그 추가 바이트는 회선을 수리하거나 패킷을 보증하지 않았습니다. 그보다 좁고 실용적인 일을 했습니다. 수신자에게 지금까지 쌓인 조각을 버리고, 깨끗한 경계에서 다음 프레임을 찾으라는 신호를 준 것입니다.
IETF
Mike McBride와 한 가지 충돌을 막은 멀티캐스트 레지스트리
두 IPv6 멀티캐스트 할당 방식은 같은 상자에서 식별자를 꺼내도록 지시받았다. RFC 10028은 미래의 호스트 프로토콜과 오래된 서버 프로토콜이 같은 선택을 하기 전에 상자를 나눴고, 운영자에게는 네트워크가 그 사실을 알아차렸음을 입증해야 하는 더 어려운 과제를 남겼다.

역사
전환은 단일한 전환이 아니었다: RFC 897은 이름 변경과 DNS 확인을 어떻게 분리했는가
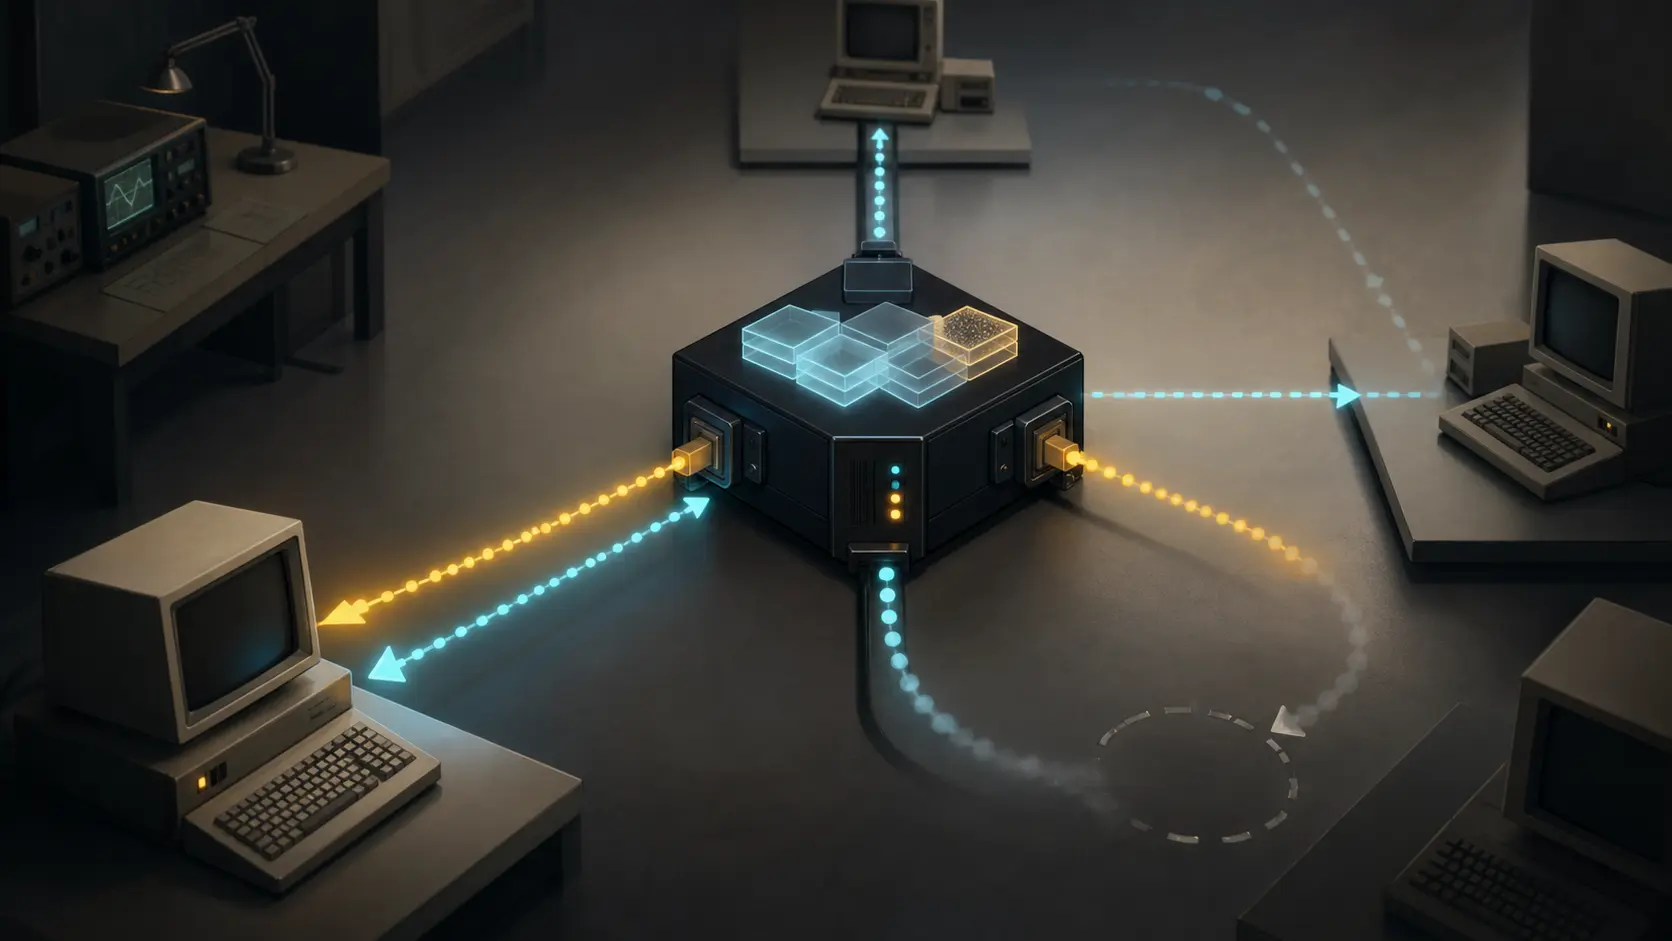
1984년 3월 14일, 한 호스트는.ARPA로 끝나는 공식 이름을 부여받을 수 있었지만 그 이름을 사용하는 프로그램은 여전히 중앙에서 관리되는 표의 로컬 사본을 참조하고 있었다. 새 네임스페이스는 기존의 조회 기계장치를 통해 도달할 수 있었다. RFC 897은 이 겉보기 모순을 마이그레이션의 의도된 단계로 만들었다.
역사
호스트가 볼 수 없어야 했던 LAN들: RFC 925와 토폴로지를 숨기는 비용
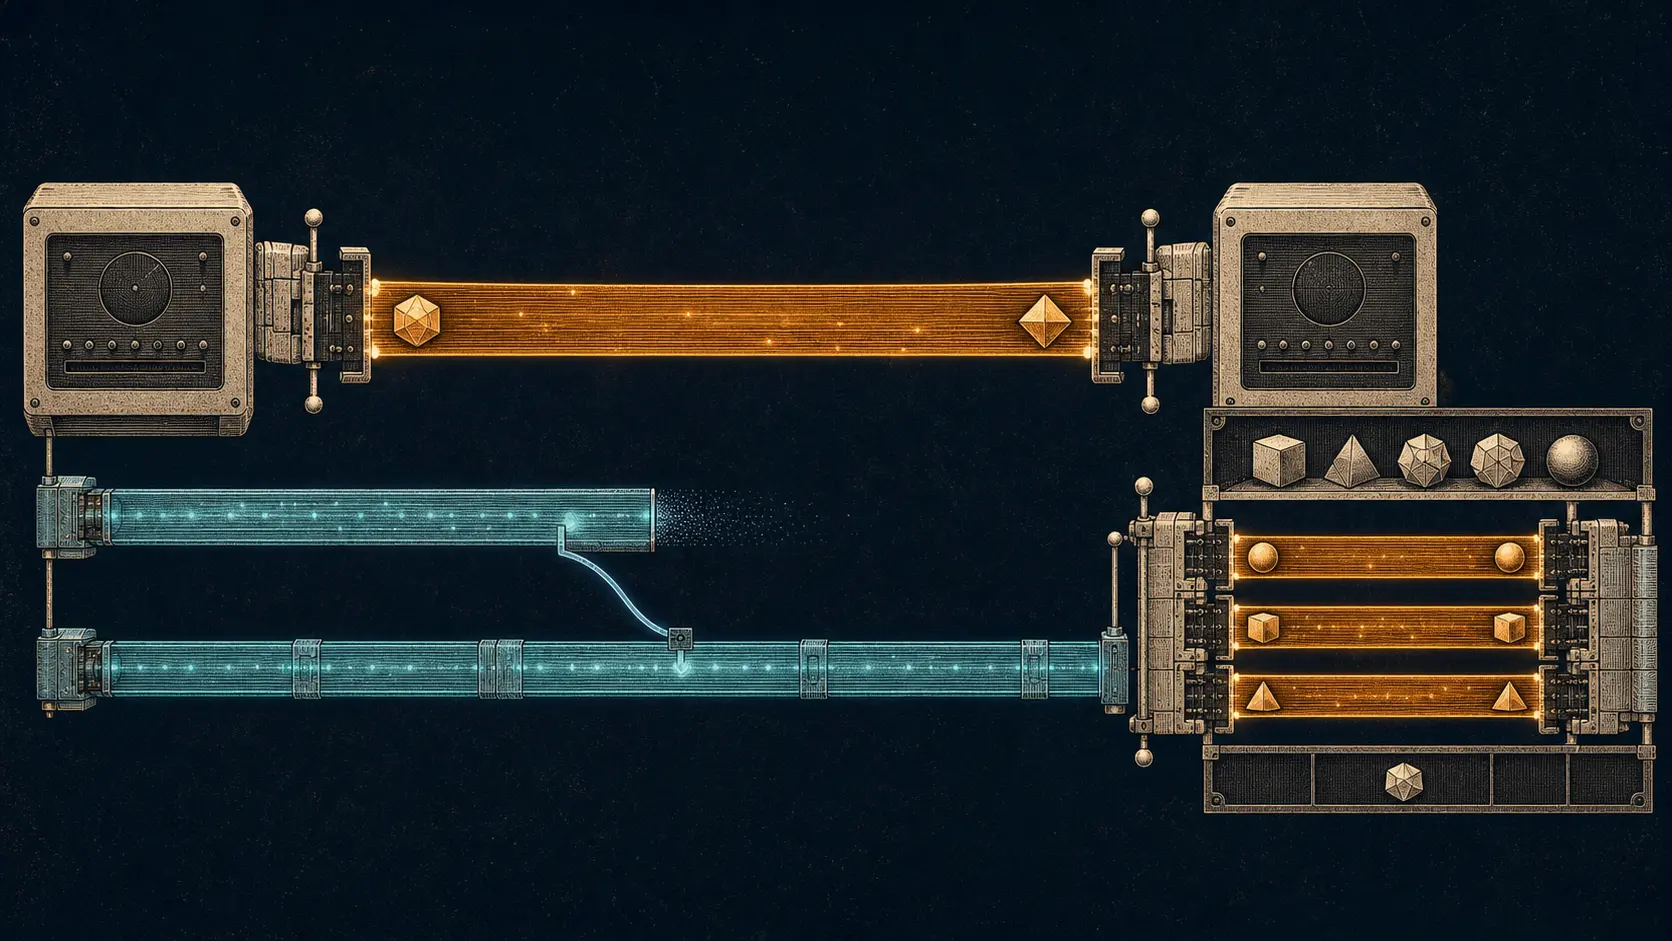
초기 인터넷 사이트는 모든 케이블을 더 넓은 네트워크에 드러내거나, 호스트가 하나의 큰 로컬 네트워크에 산다고 믿도록 케이블을 배치할 수 있었다. RFC 925는 후자의 착시를 선택했다. 호스트의 ARP를 그대로 두고, 호스트가 볼 수 없어야 했던 케이블들을 가로질러 경로를 발견하고 기억하며 때로는 가장(impersonate)하도록 중개자에게 맡겼다.
역사
캐리어는 곧 연결이 아니었다: RFC 892가 전송 상태와 네트워크 경로를 분리한 방법
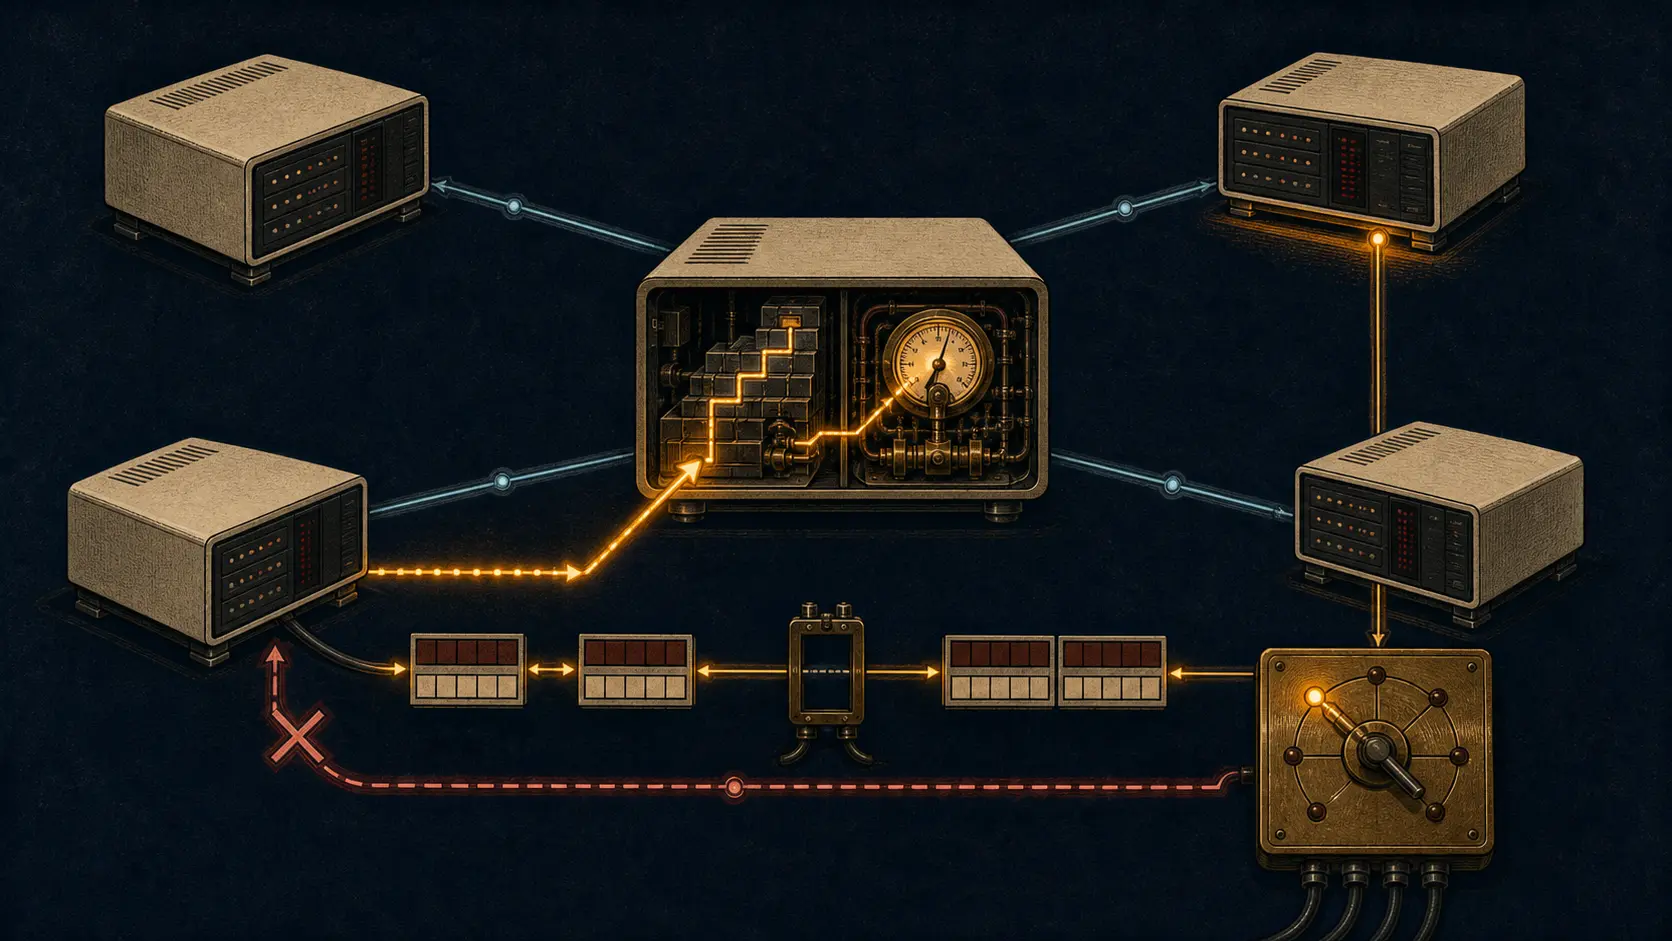
하나의 네트워크 연결이 여러 전송 대화를 운반할 수 있었고, 가장 강력한 클래스에서는 하나의 전송 대화가 여러 네트워크 연결을 타고 이동할 수 있었다. RFC 892는 이를 모순이 아니라 역방향 매핑으로 다루었다: 캐리어는 프로토콜 단위를 이동시키고, 피어 참조와 협상된 상태가 전송 연결을 정의했다.
역사
가장 빠른 경로가 시계를 실었다. 마스터는 고르지 않았다: RFC 891이 라우팅과 시각을 하나의 HELLO에 묶은 방법
Fuzzball 네트워크에서 하나의 HELLO가 호스트로 가는 경로와 그 경로에 연동된 시각 오프셋을 동시에 바꿀 수 있었다. 이 경제성은 의도된 것이었지만 권한은 분할된 채였다. 측정된 지연은 경로를 선택했고, 설정이 마스터를 지명했으며, 로컬 시계가 관측값이 시각을 바꿀 수 있는지를 결정했다.
역사
프레임은 데이터그램보다 길었다: RFC 894가 이더넷 패딩을 IP 밖에 두는 방법
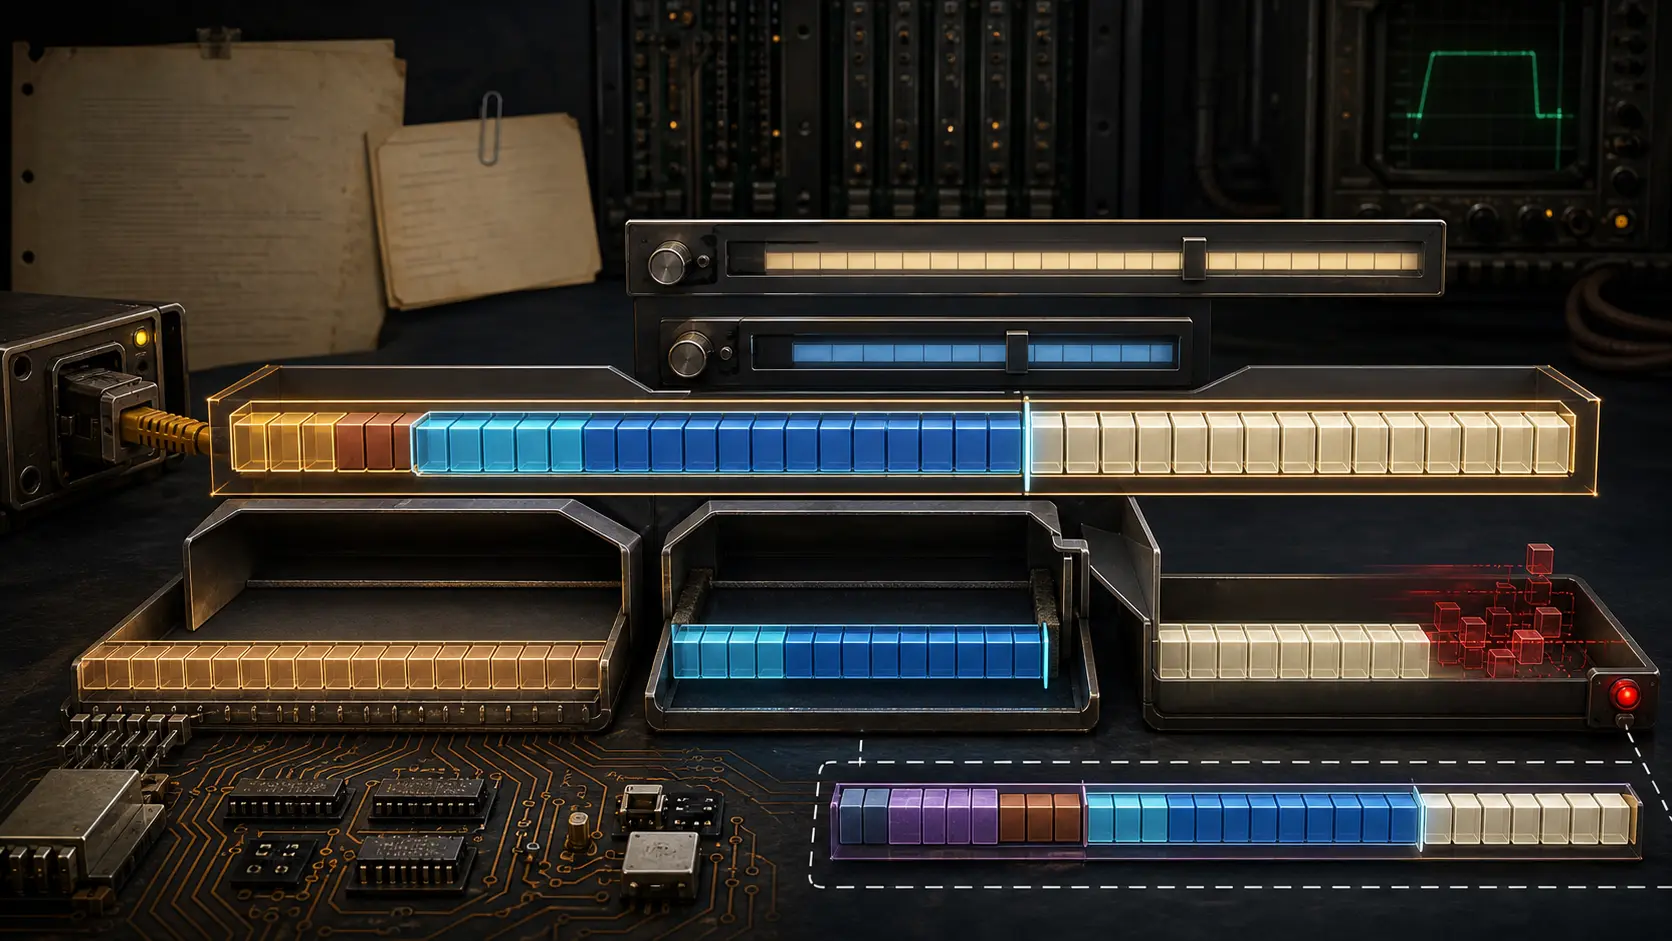
이더넷 인터페이스는 그 안의 IPv4 데이터그램이 더 일찍 끝나더라도 46 데이터 옥텟을 전달할 수 있었습니다. RFC 894는 IP를 늘려서 이 불일치를 해결하지 않았습니다. 두 개의 자를 두 계층에 나누어 배정했습니다. 이더넷은 물리적 최소 크기를 만족하기에 충분한 0을 공급하고, IP Total Length 필드는 데이터그램에 대한 권한을 유지했습니다. 추가 바이트는 회선상에 존재하면서도 IP 페이로드가 되지 않았습니다.

역사
첫 대답이 마지막 말은 아니었다: RFC 887이 탐색과 확인을 분리한 방법
1983년의 호스트는 로컬 네트워크 전체에 서비스 제공자를 물을 수 있었다. 그러나 RFC 887은 처음 들은 이름을 최종 진실로 취급하지 않았다. 브로드캐스트 탐색, 명시적 부정 응답, 제3자 힌트, 제공자 본인의 확인은 서로 다른 네 가지 종류의 증거였다.

역사
목록은 공식이라고 불렀지만 구현됐다고는 불렀다: RFC 880이 상태와 실행 코드를 분리한 방법
RFC 880의 한 항목은 Gateway Gateway Protocol을 실험적이라고 분류하면서, 동시에 핵심 게이트웨이에서 사용 중이라고 적었습니다. 이 겉보기 모순이 바로 핵심입니다. 분류, 배포, 적합성은 서로 다른 사실이었고, 인터넷의 공식 카탈로그는 이를 서로 다른 열에 담았습니다.

역사
비상구는 경로가 아니었다: RFC 831은 어떻게 분단된 SATNET에 도달했나
비상용 기계는 게이트웨이처럼 동작할 수 있었지만 게이트웨이가 되는 것은 금지되어 있었다. 이 구분이 RFC 831 제안의 전부였다. UCL의 멀티홈드 호스트는 끊어진 SATNET 경로를 우회해 선정된 유지보수 교환을 다시 쓸 수 있었지만, 라우팅 업데이트를 보내지 않았고 일반 트래픽을 끌어들이지도 않았다. 이 복구 문이 유용했던 이유는, 바로 길이 되지 않았기 때문이다.

역사
게이트웨이는 바이트를 실을 수 있었다. 그러나 빠진 의미를 만들어낼 수는 없었다: RFC 875가 프로토콜 번역에 던진 문제
“게이트웨이”라는 라벨의 사각형이 호환되지 않는 네트워크를 화살표 하나만큼 가까워 보이게 만들었다. RFC 875는 그 사각형이 무엇을 기억해야 하는지 물었다: 두 개의 주소 모델, 두 개의 확인 응답, 두 개의 흐름 제어 계약, 그리고 같은 주체에 명령하지 않는 예외 신호들. 데이터를 옮기는 것은 쉬운 부분이었다. 데이터가 뜻하는 바를 보존하는 것이야말로 아키텍처였다.

역사
마스터 파일은 최신일 수 있다. 그래도 네트워크는 오래될 수 있다: RFC 849가 푸시와 폴링을 나눈 방법
1983년 5월, Mark Crispin은 완벽하게 갱신된 마스터 파일을 뚫고 남는 이름 지정 실패—파일이 바뀐 사실을 알지 못하는 호스트—를 기술했다. RFC 849는 신선함을 레지스트리의 속성이 아니라 버전 근거, 전달, 무결성, 로컬 설치 및 복구로 이어지는 사슬로 보았다.
역사
호스트 테이블은 TCP를 말했다. 소켓은 답해야 했다: RFC 832는 어떻게 구현 코드를 측정했나
1982년 12월, 인터넷에는 이미 TCP를 지원한다고 말하는 기기 목록이 있었다. David Smallberg는 그 목록을 배포 상태로 다루지 않았다. 목록을 선언의 집합으로 보고 서비스 포트를 직접 시도했으며, 연결이 실패할 수 있는 서로 다른 방식들에 이름을 붙이고, 부정적 관측을 재시도하고, 다음 주에 또 하나의 날짜가 명시된 조사를 발행했다. 결과로 나온 RFC 시리즈는 운영상의 진실이 만들어지는 과정을 보여주는 드물게 명확한 기록이다. 실행이 선언을 앞선다. 그러나 소켓 하나의 성공은…
역사
클라이언트가 서비스가 되었을 때: RFC 818은 어떻게 User Telnet을 포트 107 뒤로 넣었는가
클라이언트는 보통 먼저 연결하고, 서버는 보통 수신 대기한다. RFC 818은 이 그림을 의도적으로 불확실하게 만들었다. 작은 터미널 집선기에서 유용한 응용 프로그램은 바깥으로 연결을 여는 Telnet 프로그램이었다. BBN은 그 User Telnet 기능을 잘 알려진 수신 포트 뒤에 배치하고 양쪽을 의사 터미널로 연결함으로써, Telnet의 공통 문법을 바꾸지 않고도 로컬 클라이언트를 원격 호출 가능한 서비스로 만들었다.

역사
네임 서비스는 협상을 거의 하게 될 뻔했다: RFC 830이 도메인과 기능을 분리한 방식
출처는 목적지 도메인을 압니다. 그러나 어떤 프로그램이 기다리고 있는지, 어떤 전송을 받아들이는지, 심지어 요청된 서비스를 제공하는지조차 아직 모릅니다. RFC 830은 이 간극을 아키텍처 요소로 만들었습니다. 도메인을 찾는 일은 첫 번째 작업이었고, 그 기능을 물어보는 일은 두 번째 작업이었습니다. 이후 승리한 DNS는 계층 구조를 유지했지만 공통 경계를 다른 곳에 두었습니다.

역사
번호가 표준을 만들지는 않았다: RFC 825가 의도를 기록에 담게 한 방법
조달 조항에 어떤 제품이 "RFC 825 준수"라고 적혀 있습니다. 번호는 정밀해 보이고, 링크는 공개이며, 문서도 실재합니다. 그러나 그중 어느 것도 인용된 메모가 표준인지, 논의인지, 상태 보고서인지, 아니면 단순한 정보인지 구매자에게 알려주지 않습니다. 1982년 RFC 825는 바로 그 모호성에 직면했습니다. 그 해답은 문서가 자신이 수행하는 행위의 종류를 선언하도록 만드는 것이었습니다.

역사
오류 메시지는 판결이 아니라 조언이었다: RFC 816이 실패 판단을 계층화한 방식
작동이 멈춘 게이트웨이는 패킷이 왜 사라지는지 설명하는 오류 메시지를 보낼 수 없다. RFC 816은 그 침묵에서 출발해 계층적 답을 세웠다. 원격 장애는 라우팅이 복구하게 하고, 호스트는 죽은 첫 홉을 대체하며, TCP는 재전송과 타임아웃을 드러내고, 애플리케이션 완료는 애플리케이션이 입증하도록 남겼다.
IETF
Dieter Sibold와 시간 서버가 잊어버리게 만든 쿠키
Network Time Security는 비용이 큰 작업을 먼저 수행합니다. 키 설립 서비스를 인증하고, 두 개의 방향성 키를 도출한 뒤 TLS 연결을 닫습니다. 이후 NTP 요청은 빠진 연결 상태를 불투명한 암호화 쿠키 안에 담아 되돌려 받습니다. RFC 8915는 '잊는 것'을 확장 가능하게 만들었지만, 인증된 시간이 곧 정확한 시간이라고 만들지는 않았습니다.

역사
이름은 주소가 아니었다: RFC 814가 신원과 경로를 분리한 방법
1982년, 오래된 호스트 표는 대상 호스트가 이전한 뒤 대기 중 메일을 예상치 못한 기계로 보낼 수 있었다. RFC 814는 이 실패를 단순한 잘못된 데이터 이상으로 다루었다. 이 문서는 이름, 주소, 경로, 포트라는 네 가지 서로 다른 참조를 드러내고, 인터넷 호스트가 이들을 같은 것으로 취급하는 척하지 않으면서 서로 번역해야 한다고 주장했다.