요약
- BGPsec 라우터 인증서는 하나 이상의 AS 번호를 공개 키에 연결하며, 그 키의 개인 키 측이 BGPsec 업데이트에 서명할 수 있다. 그러나 이 인증서는 해당 AS들에 프리픽스를 출처로 광고할 권한을 부여하지 않는다.
- 경로 출처 승인(ROA)은 별도의 프리픽스-출처-AS 문장을 제공하며, 개인 키 통제, 라우터 배포, 캐시 전달, 익스포트 정책, 관측된 서명 업데이트는 여전히 별개의 사실로 남는다.
- 실용적인 운영 대장은 각 사실을 고유한 발급 주체, 유효 구간, 관측 시점과 함께 기록해야 하며, 이를 “RPKI 유효”라는 단일 상태로 압축하지 않는다.
이 구분은 구문상으로는 작지만 결과적으로는 크다. RFC 8209는 라우터를 위한 최종 개체 인증서를 기술하며, 그 본질적 기능을 AS 번호와 공개 키 사이의 보안 결합으로 규정한다. RFC 8205는 그 키를 BGPsec 경로 서명에 사용한다. 반면 ROA는 특정 AS가 지정된 IP 프리픽스를 출처로 광고할 수 있음을 표현한다. 이들은 서로 관련된 주장이지만 서로 바꿔 쓸 수 있는 주장이 아니다.
이는 서명이 범위가 한정된 질문에만 답한다는 뜻이다. 즉, 해당 개인 키의 보유자가 명시된 AS를 대신해 보안 경로 광고에 서명했는가? 그러나 그 AS가 광고된 프리픽스에 대해 현재 유효한 출처 권한을 보유했는지, 로컬 익스포트 정책이 경로를 허용했는지, 모든 시스템이 같은 시점에 동일한 검증 데이터를 봤는지는 답하지 않는다.
인증서에는 자체 수명 주기도 있다. AS Resources 확장은 그 키가 동작할 수 있는 AS 번호의 범위를 정한다. RFC 8209는 인증서가 여러 AS 번호를 포괄하다가 하나가 발급 CA 인증서에서 제거되면 라우터 인증서가 무효가 된다고 명시한다. AS별 인증서는 이 결합을 줄일 수 있지만, 운영자가 관리해야 하는 개체와 키 순환의 수를 늘린다.
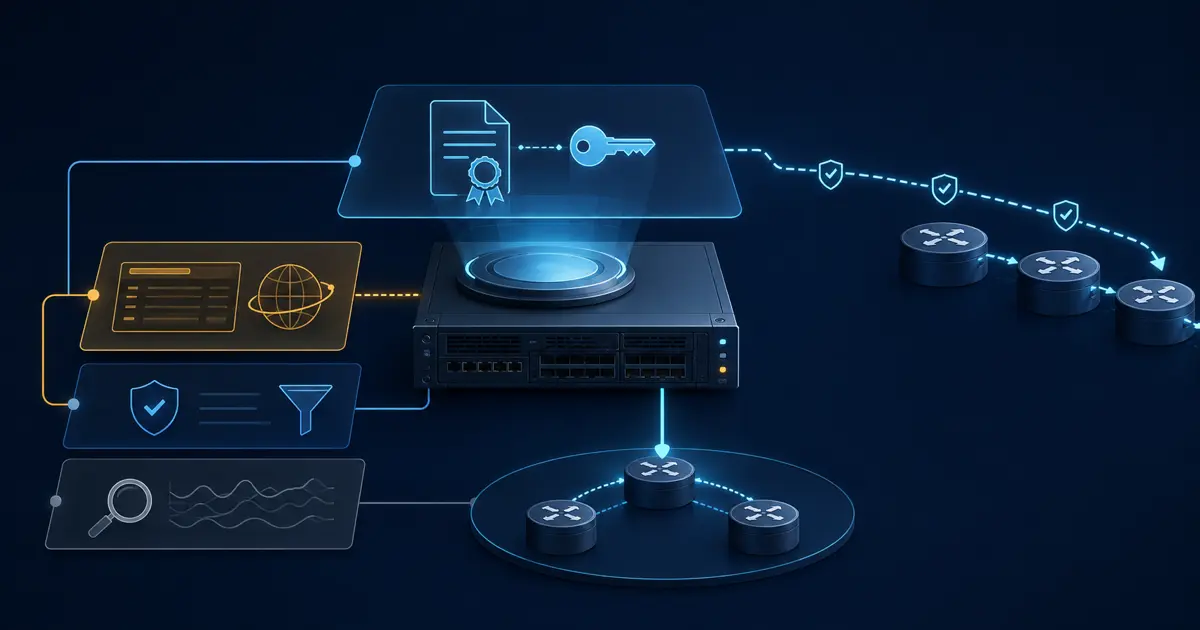
따라서 근거 대장은 인증서 발급과 폐기, AS 범위, 개인 키의 보유와 배포, 검증된 라우터 키 전달, 해당 프리픽스의 ROA 상태, 로컬 익스포트 정책, 그리고 실제 관측된 피어별 서명 업데이트를 각각 별도 행으로 기록해야 한다. 이 행들을 결합하면 하나의 설명을 뒷받침할 수 있다. 그러나 그중 어느 하나만으로는 전체 설명이 되지 않는다.
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
Strategic Circle 전용
Strategic Circle
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
Strategic Circle 가입하기Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기