
要約
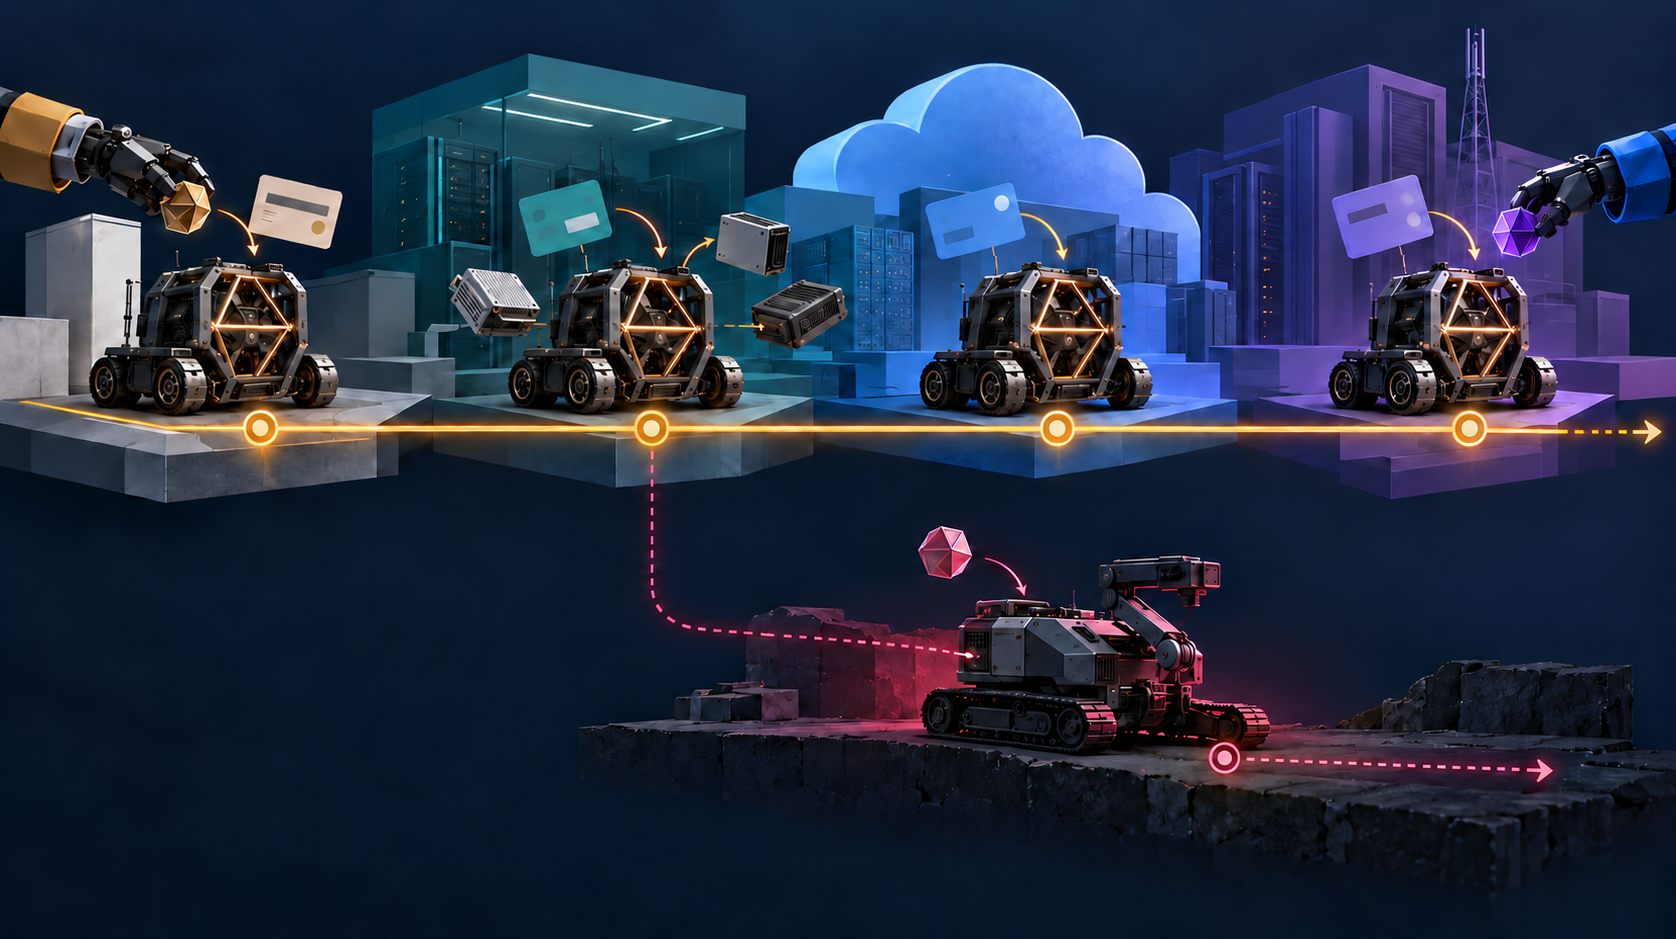
draft-drake-agent-identity-problem-statement-00は、継続する自律エンティティと、その周囲で交換される名前、鍵、資格情報、ハードウェア、プロバイダー、運用者を区別する。- 暗号技術はアンカー制御の連続性を示せても、現実の指示対象が同じかを単独では観測できない。正当な移行と秘密の譲渡が同じトランスクリプトを残し得る。
- 主体の連続性、制御変更、資格情報の状態、運用権限、行動履歴は別々に記録しなければならない。
「退役済み」が履歴の条件になる
鍵のローテーションでは、新しい鍵を追加するだけでは足りない。古いアンカーが永久に退役し、別の主体に再利用されないことまで記録されて初めて、履歴の接続先を守れる。再利用可能なアンカーは、負の履歴を無関係な主体へ移し、正の評判を売買できる資産に変えてしまう。
2026年9月25日付の Identity for Autonomous Agents and Robots 第00版は、この問題を continuity gap と呼ぶ。エンティティは同じでも鍵や機器が変わり、逆に鍵やアカウントが同じでも背後のエンティティが変わる。草案は厳密な指示対象を identity0 と名付けるが、これは提案された用語であり、IETFの合意語彙ではない。
同文書はInformationalを想定するアクティブな個人Internet-Draftで、RFCでもワーキンググループ文書でもない。プロトコルは定義しない。AIRSの登録、EPP、RDAP、ハードウェア証明の応用、ガバナンスを扱う五つの関連文書も同じ著者の個人草案である。著者は参照実装の運用も開示しているため、問題提起と設計提案の採否は分けて読む必要がある。
インスタンス数ではなく責任単位を数える
一つのタスクが多数の一時プロセスを生んでも、すべてに独立した長期履歴が必要とは限らない。草案が示す境界は、行為、義務、評判を時間を越えて区別すべき最小の独立責任主体である。
物理ロボットでは個体ごとの記録が必要になる場合がある。外見が同じでも、事故、保険、回収、認証は特定の一台に結び付く。IPアドレス、アカウント、Cookie、メッセージの文体、通信量、外観は文脈の手掛かりであって、継続主体そのものではない。
プロキシを主体として扱えば、プロキシを変えて履歴から逃げられる。共有プロキシなら、他者の行為を誤って帰属させる。
隣接する証拠を一つの緑ランプにしない
ハードウェア・アンカーは鍵を保護し、高保証の追加ID作成を高コストにできる。しかしアンカーはエンティティではない。識別子は名前、資格情報は失効可能な属性容器、認証は証明の検査、運用者は時間とともに変わる権限関係、評判は観測行動への評価である。
RFC 9334が証拠、鑑定、依拠側ポリシーを分ける考え方は参考になる。WebAuthnやNIST SP 800-63-4も認証器の登録、回復、失効を扱う。厳密な資格情報ライフサイクルは重要だが、自律エージェントの実体が売却・分割・再割当てされていないことまでは証明しない。
資格情報を失効させても、過去の義務を負う主体まで消してはならない。反対に、同じ資格情報が残ったというだけで、新しい制御者に過去の信頼を与えてはならない。
暗号学的連続性の限界
第00版の重要な認識は、非譲渡性を暗号だけで強制できないと明記した点にある。暗号はアンカー間の制御移行を確認できるが、その制御を行使する現実の主体を直接観測しない。
正当な機器移行では旧アンカーが新アンカーを承認する。売り手と買い手が協力する秘密譲渡でも、同じ署名列を作れる。したがって「チェーンが有効」は「同一の責任主体が証明された」ではない。
必要なのは、継続主体の主張、アンカーの追加と退役、資格情報の有効期間、運用者の権限期間、観測行動を別々に保存することだ。秘密譲渡の抑止は契約、ガバナンス、依拠側ポリシーにも属する。不明な連続性は不明のまま表示しなければならない。
希少性と抽出耐性を混同しない
ソフトウェアは低コストで複製できる。草案は高保証層に希少で複製困難なアンカーを置き、ソフトウェアのみの主体には低い保証表示を認める。Sybil研究が示した一般問題は、一者が多数の識別子を装って制限や評判を回避することである。
希少性は大量生成を難しくし、鍵の非エクスポート性は資格情報窃取を難しくする。別の性質であり、どちらも安全な行動、正当な運用権限、正しい判断を保証しない。「ハードウェア対応」を包括的な信頼証明として販売すべきではない。
永続IDは強い相関子でもある。RFC 6973が人の文脈別IDを重視するのは、エージェントが代理する人や組織への追跡リスクを考える上で重要だ。属性分離と選択的開示を用い、すべての場面で同じ公開識別子を示す必要はない。
実装が示すべき失敗動作
Heng Luの現実レイヤーに従えば、物理アンカー、エンティティ、名前、資格情報、運用者、権限、行為、結果は別の証拠境界である。最小初期仕様は、相互運用に必要な一意性、連続性、制御証明、移行だけを共通化し、役割、法域、能力、評判、行動は上位層に残すべきだ。
running code を優先するなら、独立実装間でローテーション、永久退役、回復、競合、再利用拒否、履歴維持を検証する。特に、二つの後継者、複製資格情報の同時利用、古い運用者権限の残存を試す。文書の構造が正しいことは、相互運用の証明ではない。
隣接するWIMSE文書は組織権限とエージェント資格情報の結合を扱うが、引用版は2026年9月1日に失効した。別のID要件草案も失効している。現行のagentic use casesは認証や発見を扱う。それぞれ有用でも、長期的な指示対象が解決済みとは言えない。
情報源と限界
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/
- https://datatracker.ietf.org/doc/draft-drake-agent-identity-problem-statement/history/
- https://www.ietf.org/archive/id/draft-drake-agent-identity-problem-statement-00.txt
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-registry-04
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-epp-00
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-resolution-00
- https://datatracker.ietf.org/doc/html/draft-drake-email-hardware-attestation-02
- https://datatracker.ietf.org/doc/html/draft-drake-agent-identity-governance-00
- https://datatracker.ietf.org/doc/html/draft-ni-wimse-ai-agent-identity-02
- https://datatracker.ietf.org/doc/html/draft-agentic-ai-usecases-requirements-02
- https://datatracker.ietf.org/doc/html/draft-yl-agent-id-requirements-00
- https://www.rfc-editor.org/rfc/rfc4949.txt
- https://www.rfc-editor.org/rfc/rfc6973.txt
- https://www.rfc-editor.org/rfc/rfc9334.txt
- https://www.w3.org/TR/webauthn-3/
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-63-4.pdf
- https://www.microsoft.com/en-us/research/wp-content/uploads/2002/01/IPTPS2002.pdf
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
証拠は上海時間2026年9月30日に固定した。第00版はInformationalを想定するアクティブな個人Internet-Draftであり、RFCではない。五つのAIRS文書も個人草案で、IETF合意や実運用を示さない。引用したWIMSEおよびdraft-ylの版は固定日時点で失効済みである。いずれの資料も本番環境で非譲渡性を解決したとは示していない。Heng Luの枠組みはDaniel Kadeによる分析である。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加