
調査・分析
最新記事
インフラ運用者、政策決定、市場動向、デジタル権力の変化に関する最新情報。

BDNOG
bdNOGは執行委員会を監督する主体を示すが、方法は示していない
bdNOG の公式ページは、理事会を最高権限、執行委員会(EC)を運営担当として示す。理事会は年次活動を承認し、EC に説明責任を負わせると説明される。一方、審査したページには、その説明責任を実行する手続きがない。

IETF
DNS運用者の事前調整がなくても、リゾルバーは暗号化を選べる
利用者と再帰リゾルバーの間を暗号化しても、その先の通信まで自動的に保護されるわけではない。キャッシュに答えがなければ、リゾルバーは権威サーバーへ平文で問い合わせることがあり、経路上の受動的な観測者には別の区間が見える。RFC 9539は実験的な折衷案を示す。双方が事前に合意しなくても暗号化トランスポートを導入できるようにするものだ。調整の障壁は下がるが、いつプライバシー保護を試し、成功を記憶し、平文へ戻すかをリゾルバーの方針が決めるようになる。

インターネット史
接続を終わらせずに閉じた窓――TCPのpersist状態
受信ウィンドウがゼロになれば、送信側は立ち止まる。しかし、それは接続の死を意味しない。再び送れるようになったという知らせが失われたとき、TCP はどうやって待ち状態を解くのか。

グローバルのクラウドサービストレンド
高速な0-RTTハンドシェイクは一度限りの実行を証明しない
TLS 1.3と QUIC は、接続再開時の往復を一つ減らせる。しかし、それは遅延の成果であり、状態を変える要求がアプリケーションで一度だけ受理・確定されたことの証明ではない。

IETF
一つのヘッダーでサイト区画全体を無効化する:RFC 9875 と HTTP キャッシュグループ
レスポンスは、同じキャッシュと同じ URI オリジンの範囲で、保存されたレスポンスに不透明なグループ識別子を付けられます。その後、安全でないリクエストに対するレスポンスが、そのグループを指定して無効化を示せます。これは局所的な関連付けであり、複数キャッシュや異なるオリジンの同期ではありません。

記事
AFRINICは1,700人超から5人を発表した――選考記録は公開されていない
AFRINIC の発表は5人を特定し、選考を厳格で競争的だったと説明する。一方で、応募者の正確な総数、採点方法、審査者、決定記録は示されず、結果は確認できても選考は再現できない。

IETF
DNSカタログゾーンはメンバー一覧をフリート全体の設定権限に変える
空のファイルは通常、情報がないことを示す。だが空の DNS カタログは命令になり得る。生成処理がメンバーを含まない有効なカタログを誤って公開すれば、そのカタログから設定されたセカンダリはゾーンと関連状態を削除し始める可能性がある。統治すべき対象はデータ量ではなく、一覧を書き換える権限である。
インターネット史
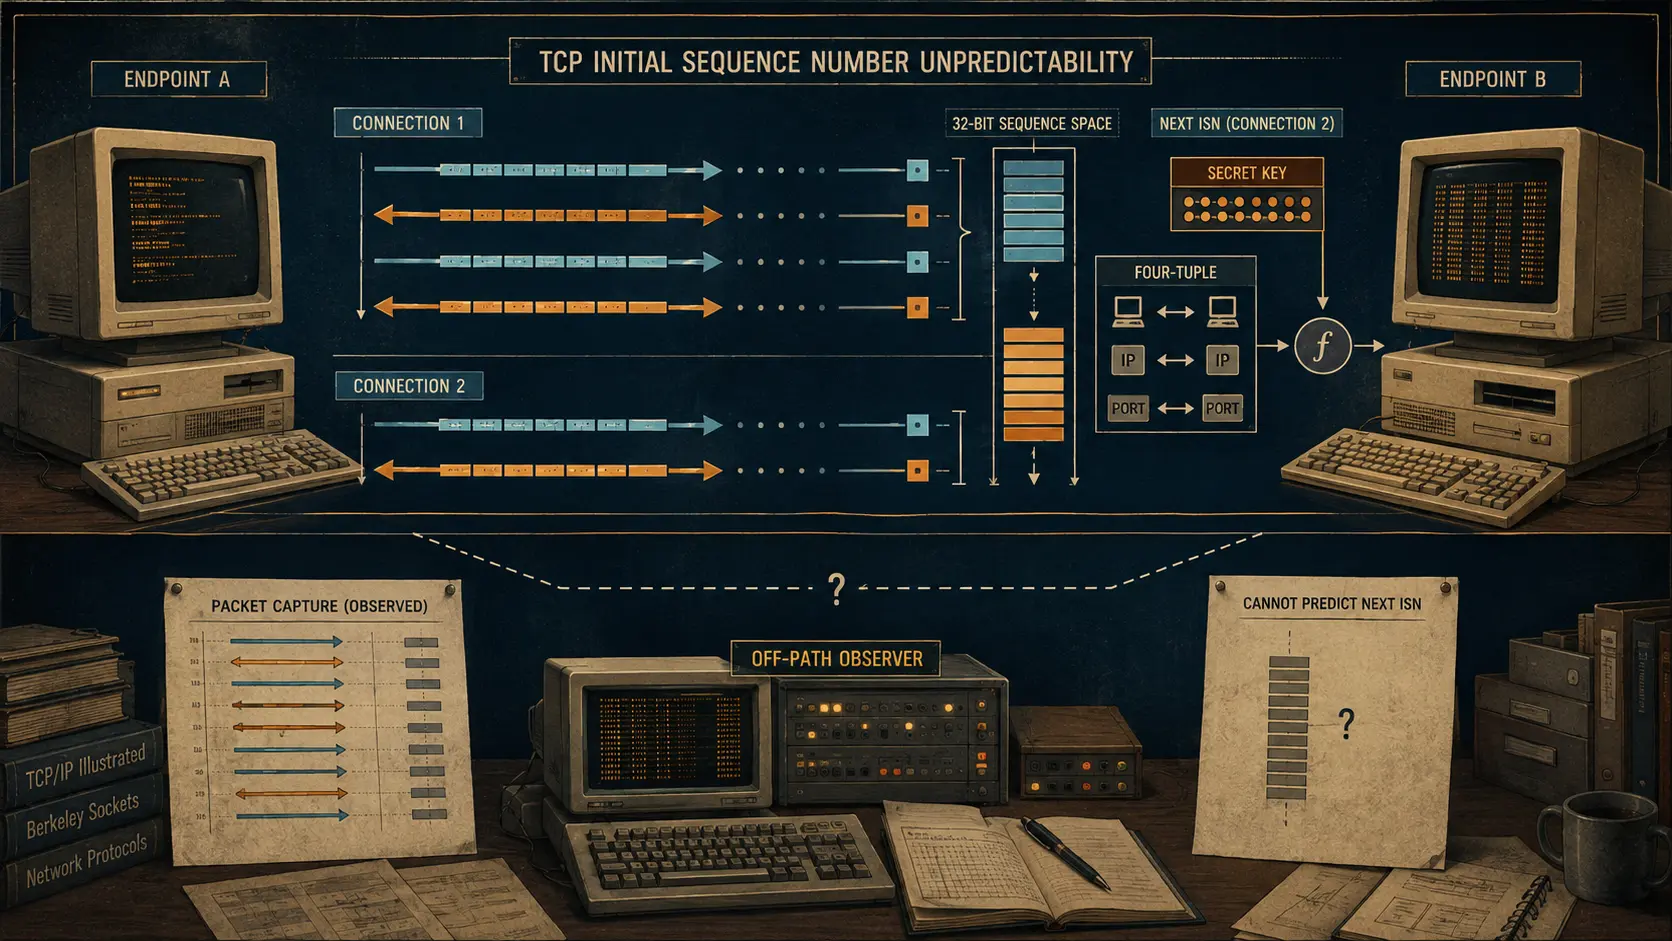
経路外の攻撃者が予測しにくくなった数値――TCP初期シーケンス番号
TCP 接続は数値の交換から始まる。歴史的な変更点は交換を隠すことではなく、観測された一つの数値から次の接続の開始位置を読めなくすることだった。
グローバルの機関トレンド
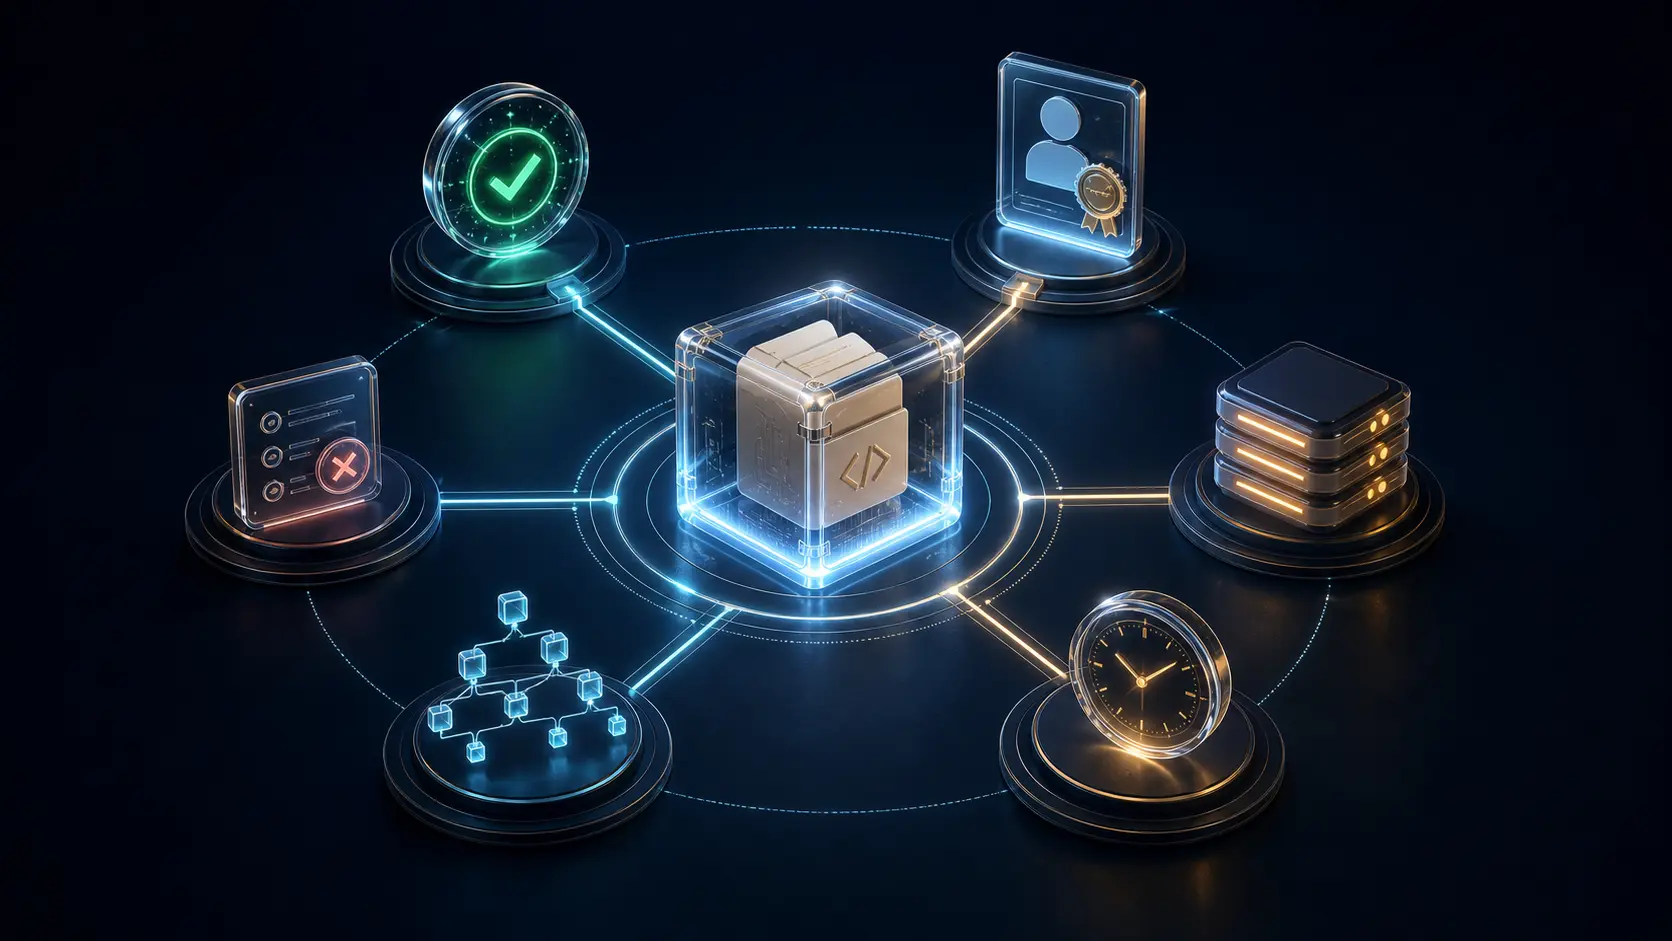
有効なソフトウェア署名は永続的な権限記録ではない
公開権限が変わった後も署名検証は成功し得る。暗号技術が示すのはバイト列と署名処理の関係であり、その人物やワークロードが当時リリースを承認されていたことではない。
ICANN
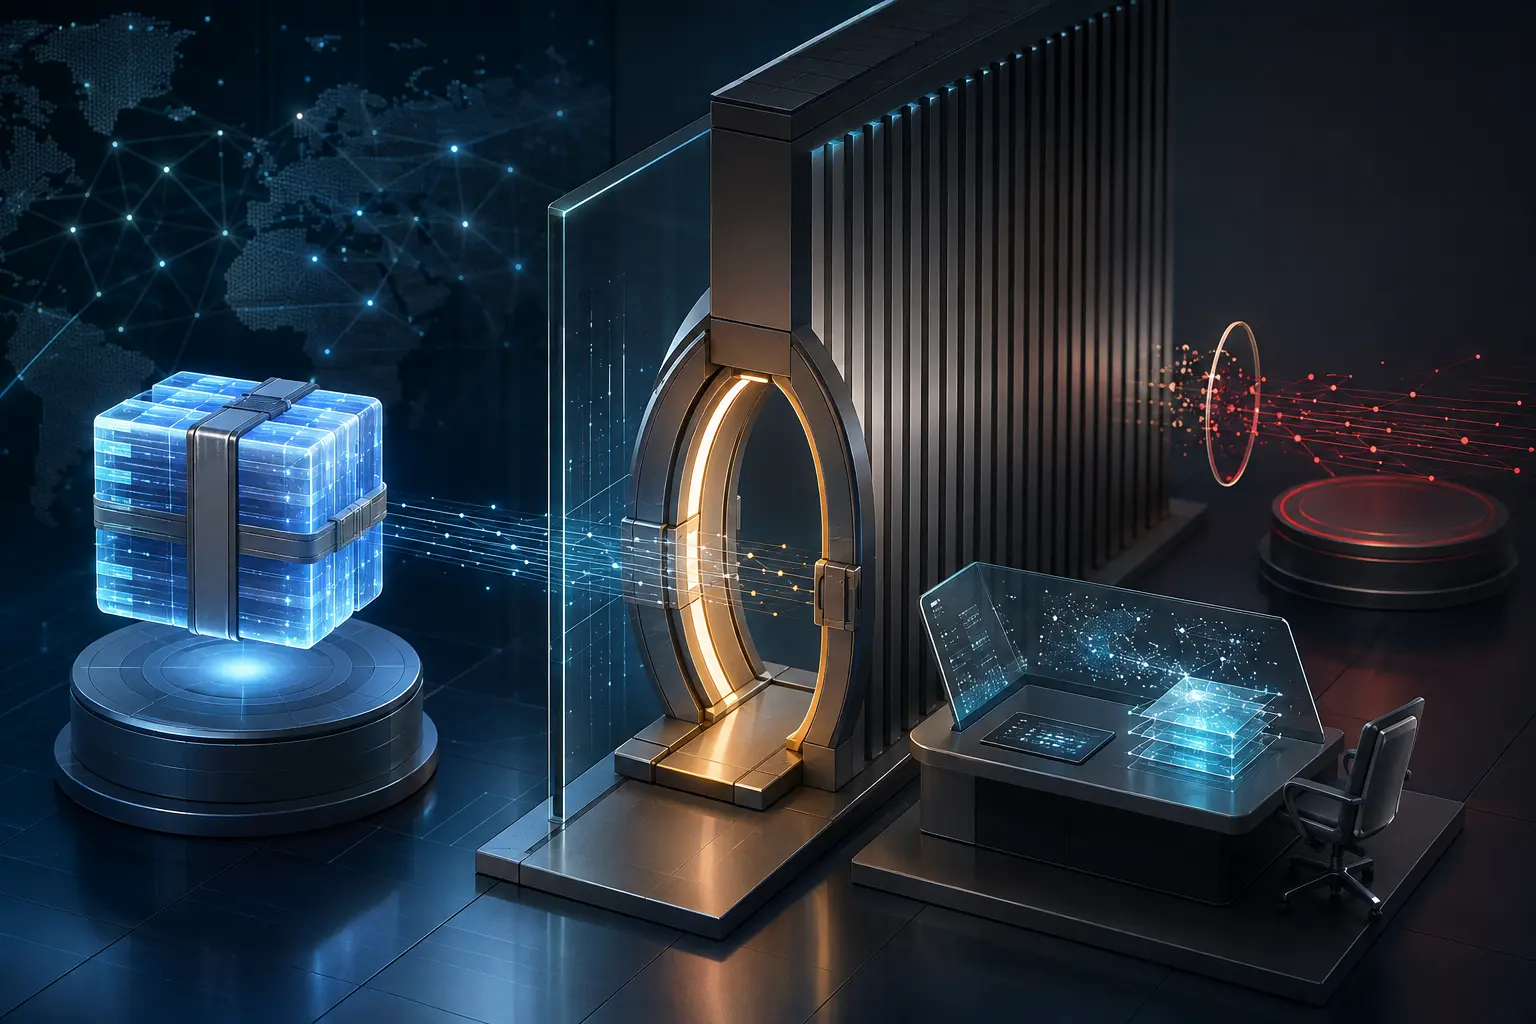
ゾーンファイルの共有アクセスは、名前空間を再公開する権限ではない
午前9時、承認を受けた調査担当者が ICANN の CZDS から gTLD のゾーンファイルを取得し、チェックサムの一致を確認した。証明されたのは特定のバイト列が届いたことまでである。各ドメインの実質的な管理者、利用目的、ファイル全体の再公開権限は証明されていない。アクセスと権限を分けることが、この仕組みの統制点になる。

IETF
一つの削除命令が他者のドメインを壊す:RFC 9874 と EPP 依存関係の制御
破壊的な EPP 状態遷移は、削除を要求したクライアントだけに閉じないことがある。従属ホストが別のクライアントのスポンサーするドメインと関連付いたままなら、その削除は DNS の依存関係、名前解決、クライアント間の整合性に波及し得る。RFC 9874 の権威は RFC Editor にあり、新しい EPP コマンドやレジストリ所有権の変更を定義するものではない。
記事
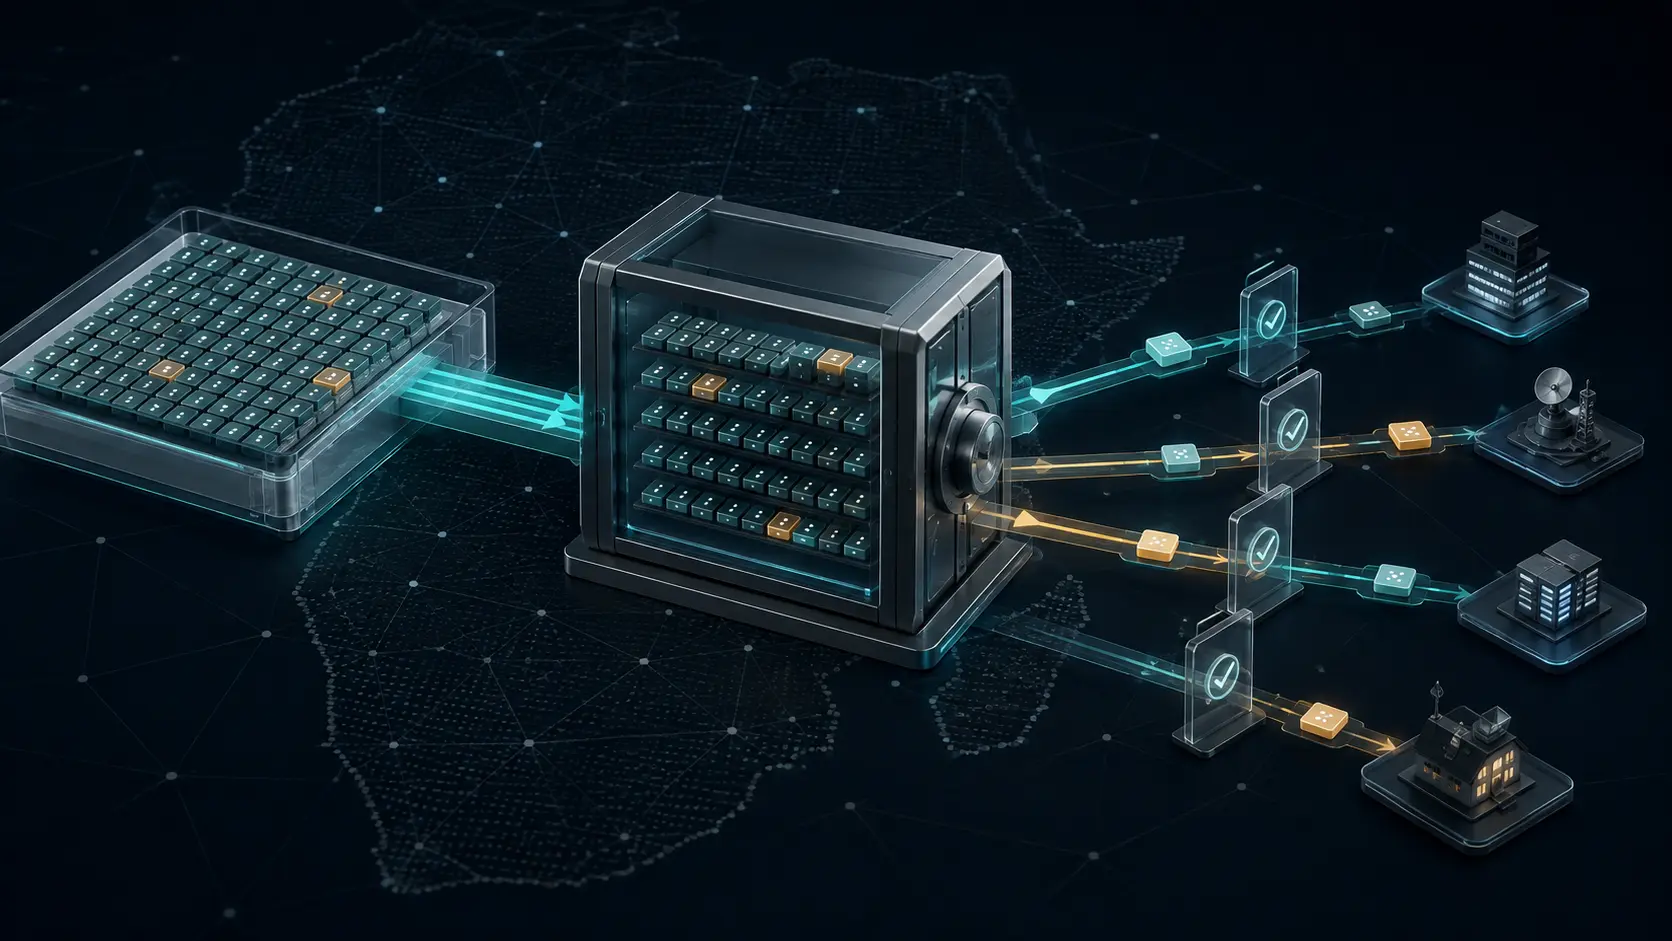
AFRINICが1,024個のASNを受領 公開記録は在庫と個別割り当てを分ける
IANA は2026年2月25日、AFRINIC 向けの1,024個の AS 番号ブロックを登録した。AFRINIC は3月27日、このブロックを在庫に追加したと発表した。両記録が示すのは上流の管理移管であり、全番号が事業者へ割り当て済みだということではない。

グローバルの地域 ISP トレンド
BGP のグレースフルリスタートはブラックホールを長引かせ得る
Graceful Restart は、BGP プロセスが復帰する間も通信を継続させるための仕組みである。しかし安全性は、残ったセッションだけでは証明できない事実に依存する。再起動中のルータが、必要な転送状態を本当に保持しているかという事実だ。隣接ルータが古い経路を転送状態の存続時間より長く保持すれば、整然とした制御プレーンの復旧がデータプレーン障害を延ばし得る。

IETF
第2のアドレスが主アドレスになる:RFC 9873 が変える EPP 連絡先データ
EPP の連絡先更新は、より明確な状態遷移を表せるようになる。連絡先オブジェクトに追加のメールアドレスを一つ保持し、任意の `primary` 属性で主として扱うアドレスを示す。ただし、プロトコルが記録するのは関係であり、メールボックスの所有、配送、下流処理全体を保証するものではない。
IETF
デフォルト拒否は欠落した EBGP ポリシーを暗黙の権限から明示的な障害へ変える
外部 BGP セッションが確立していても、経路を受信・広告する権限が未定義のことがある。RFC 8212 はこの境界の既定値を変える。インポートポリシーがなければ受信せず、エクスポートポリシーがなければ広告しない。経営上の問いはセッションが稼働しているかではなく、誰が各方向を承認し、その承認がアップグレード後も維持されるかである。

ケースファイル
被告は60のドメイン名、それでも請求を定めるのは法律だった:Harrods v. Sixty Internet Domain Names
訴訟の表題には、人ではなく60のドメイン名が被告として並んだ。この形式だけを見ると、裁判所がネットワーク上の識別子を直接処分する事件のように映る。しかし第四巡回区連邦控訴裁判所が示した答えは、もっと限定的だった。ドメイン名を対物訴訟の対象にすることはできる。だが、その手続は商標権、管轄要件、悪意、救済範囲を自動的に立証するものではない。

インターネット史
公開鍵を信じられるものにした連鎖――PEMの証明書管理
公開鍵を入手しただけでは、その公開鍵が指定された通信相手のものだとは判断できない。RFC 1422は、証明書、認証機関、検証経路、失効情報を組み合わせ、Privacy Enhanced Mail における鍵の帰属を検討可能な制度的手続きとして構成した。

IETF
拡張 uRPF は全経路を信頼せず、実現可能な送信元経路を許可する
マルチホーム接続の顧客から届く正当なパケットが、受信ルーターの返路とは別のリンクを通ることがある。厳格な検査はそれを誤って破棄し、緩い検査は経路がある送信元を広く許す。RFC 8704 はその中間として、インターフェースごとに実現可能な送信元集合を作り、その権限と費用を明示する。
IETF
問い合わせより先に届くプレフィックス:RFC 9872 が変える NAT64 発見
IPv6 のみのネットワークから IPv4 サービスへ到達する端末は、アドレス合成に使う IPv6 プレフィックスを知る必要がある。RFC 9872 は、その情報をアクセス網の信号として扱う。まず Router Advertisement から PREF64 を学習し、利用できない場合だけ DNS 発見を使う。

グローバルの地域 ISP トレンド
高速な IPv4 フォールバックは、壊れた IPv6 を正常に見せる
デュアルスタックのサービスは通常の監視をすべて通過しても、IPv6 経路が使えないことがある。可用性の結果は正しい。しかしプロトコルファミリーの結論は正しくない。監視が障害を捉える前に、クライアントが IPv4 で接続を完了している可能性があるからだ。