
インターネット運営・政策を担う機関における政策継続性・正当性・説明責任のシグナルを追跡します。
ガバナンス
ガバナンス
ガバナンスは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
RIR監視ケースファイル番号資源コミュニティICANNIETFインターネット史ネットワーク運用者グループ

RIR監視、ケースファイル、番号資源社会、ICANN、IETF、インターネット史、NOG セッションを含みます。
表明された立場よりも、実施の証拠と機関の行動を重視します。
最新の報道
ガバナンスの最新情報
7,754件の記事

インターネット史
強い保護は提示されていた。攻撃者は選択前にそれを消した:RFC 3329
交渉で選ぶ対象は、交渉が終わるまで保護の外にある。RFC 3329が記憶させたのは、その不都合な順序だった。サーバーが一度提示した機構一覧を、保護が有効になった次の要求でもう一度返させ、相手側の静的な一覧と照合する。

インターネット史
REGISTER は終わる。経路はその先に残る:RFC 3327
登録応答を受け取った UA は、後の着信にどのプロキシ列が使われるのかを確認できる。RFC 3327 が Path を登録サーバーから UA に返した理由は、単に経路を保存することだけではない。追加された中継点を読み手に見える形にしつつ、その列を REGISTER の実測経路と取り違えないためでもあった。

インターネット史
レジストラは連絡先を知っていた。それでも到達経路は分からなかった:RFC 3327
登録の成功は、次の要求が届くことまで保証しない。SIP のレジストラは公開アドレスと現在の Contact を正しく結び付けても、その Contact へ戻る際に必ず通るべきプロキシ列を失うことがあった。RFC 3327は、その消えやすい経路知識を登録状態へ持ち込んだ。
IETF
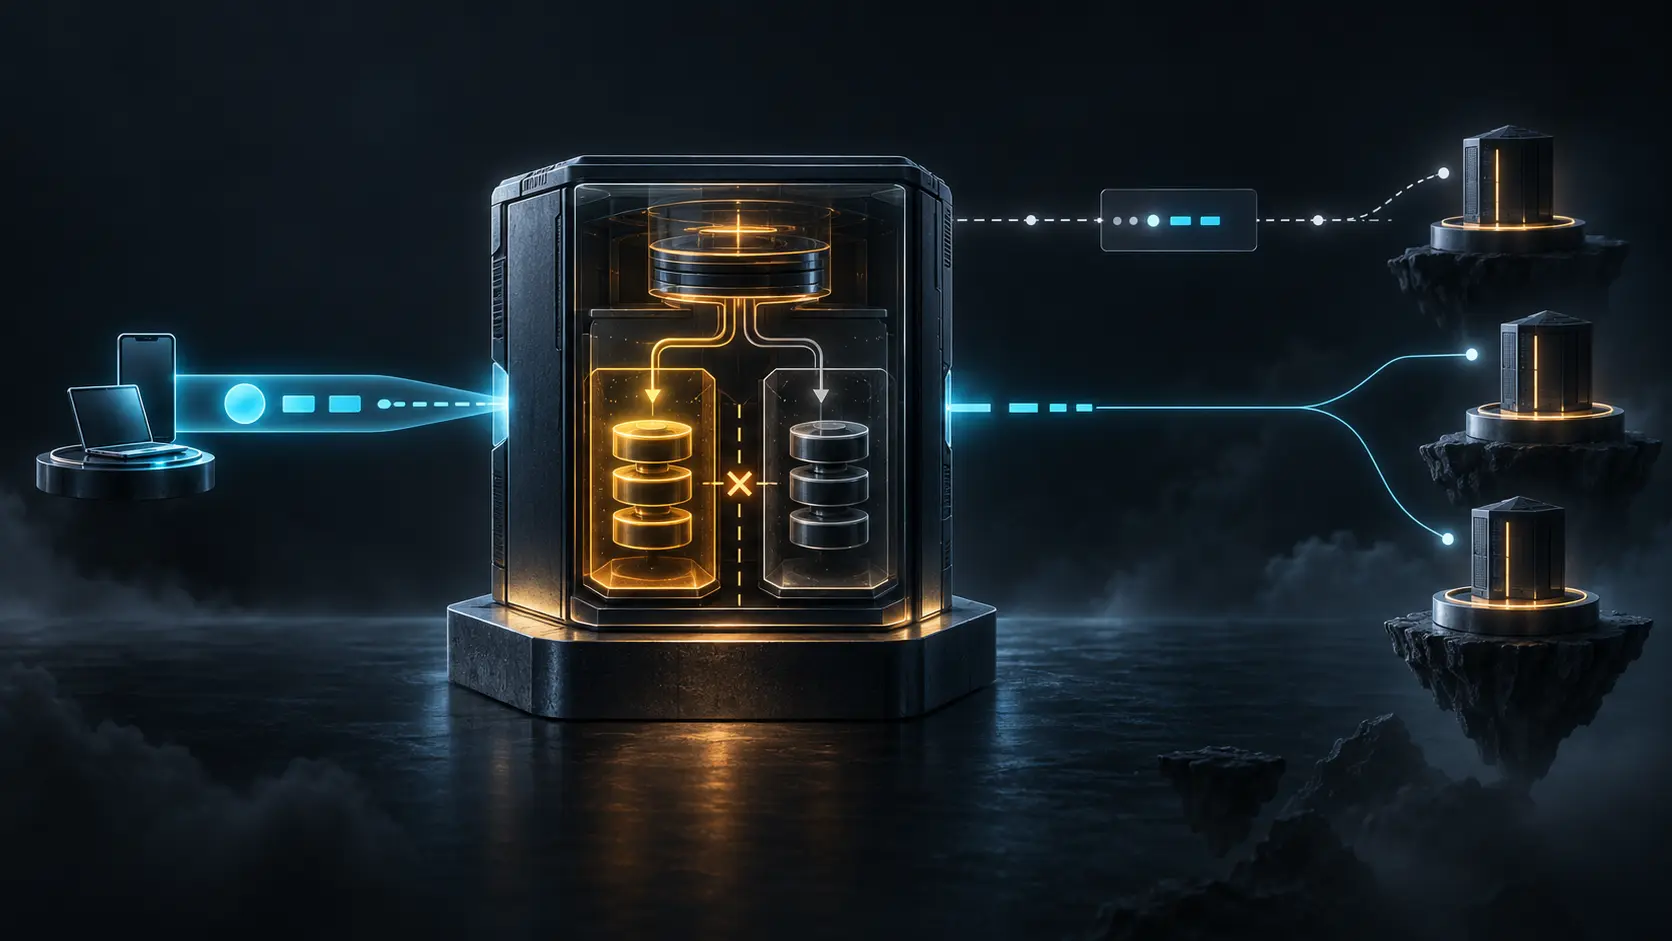
暗号化は上限値を守らせない
通信路を暗号化すれば ECS の選択信号は途中で書き換えられにくくなる。しかし、再帰リゾルバーが実際に何ビット送ったかまで保証されるわけではない。
IETF
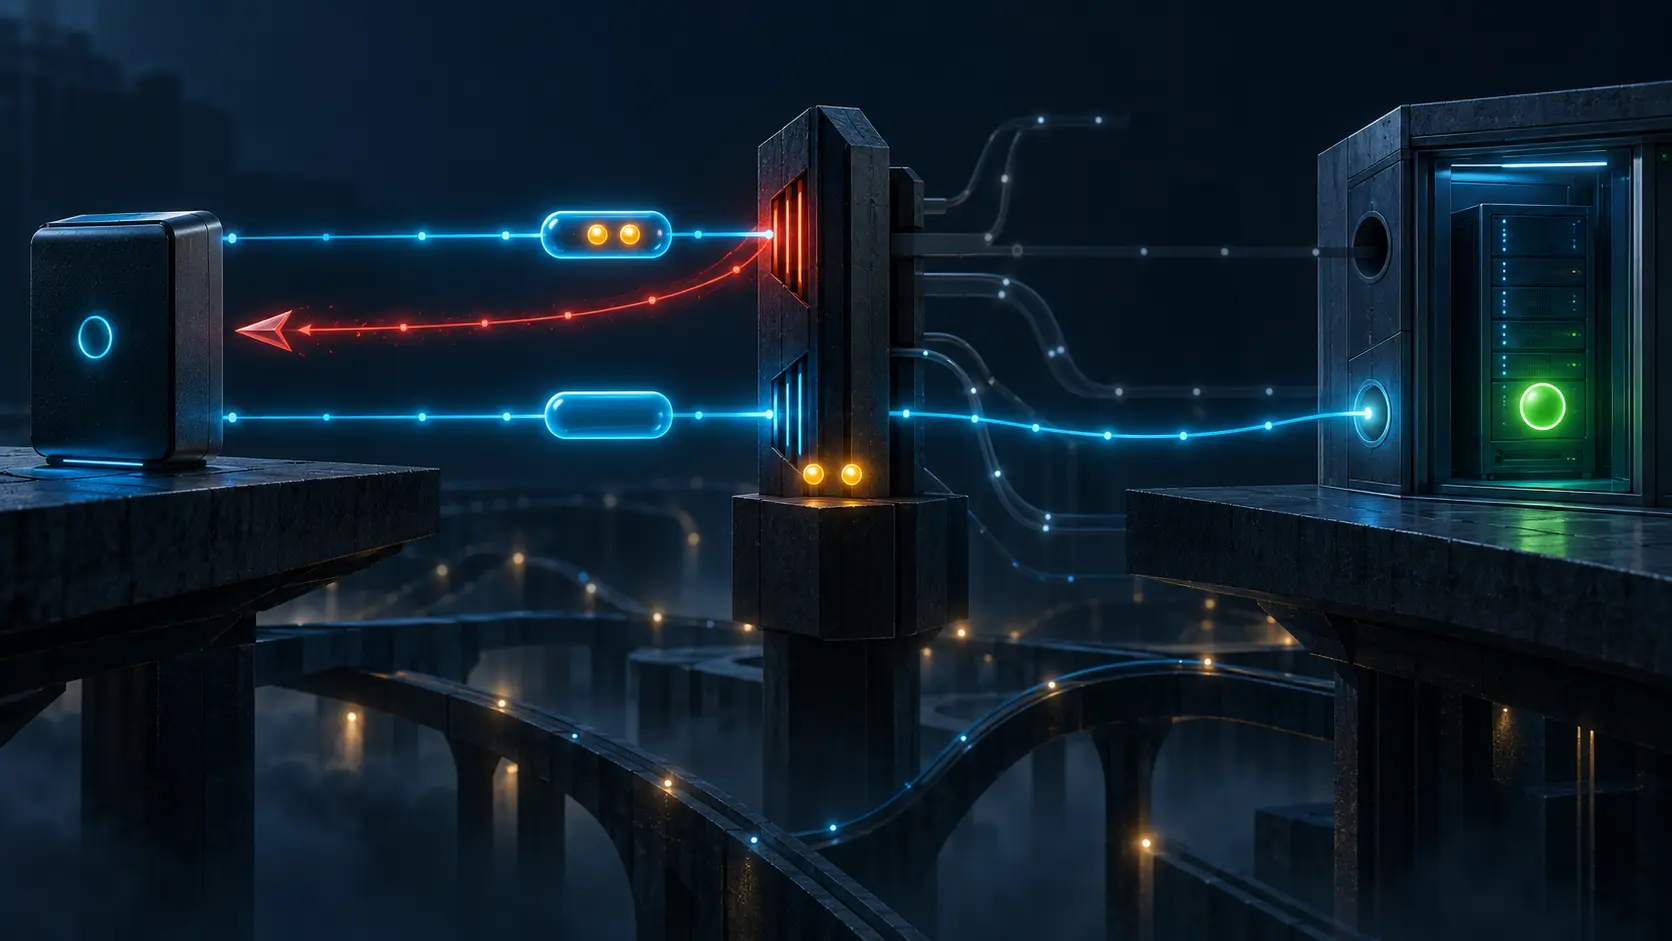
最初のRSTを信じず、二度目だけを信じる設計になった
ECN 付き SYN への RST を受けても、実装はフラグを消して再送できる。RFC 3360が示したのは接続回復の工夫だけではない。中間装置の誤動作によって、RST という制御信号そのものが二段階の推測へ変わった事実である。
記事
DE-CIXピアの大量BGPメッセージでRIPEのRRC12更新配信が停止
RIPE NCC によると、DE-CIX の1ピアから通常を大きく上回る BGP メッセージが届き、RRC12 の更新ファイルを作る Kafka 処理プロセスが繰り返しタイムアウトした。確認時点で公開アーカイブは10月2日01:00 UTC のままだった。

インターネット史
電話は鳴り止んだ。それでもプロトコルは理由を残す必要があった:RFC 3326
Reason は処理に影響しない。それでも失われれば、端末は成功した通話を不在着信として記録し、クライアントは分岐中の失敗を正しく扱えないことがある。RFC 3326 は「無視できる情報」が持つ重い結果を設計した。

IETF
ADT がない。それでも応答は直ちに bogus ではない
署名済みゾーンから正しい DELEG RRset が届いたが、DNSKEY の ADT は設定されていなかった。検証器が選ぶべき結論は「偽物」でも「ダウングレード耐性あり」でもない。その中間を記録できるかが運用の成熟度を決める。

インターネット史
CANCEL に理由は添えられる。それでも取消を実行するのは SIP:RFC 3326
分岐した呼の一つが応答すると、プロキシは残りの枝を止め、その理由を短く添えられる。RFC 3326 は説明を運べるようにしたが、プロトコル上の操作まで説明欄に委ねなかった。

インターネット史
利用者は希望する身元を選べたが、プロキシはその選択を消さねばならなかった:RFC 3325
RFC 3325 が設計したのは、身元を運ぶための単純なヘッダーではない。利用者の希望を受け取り、その希望を検証済みの集合と照合し、ネットワーク自身の主張を作った後で、元の希望を意図的に消す手続きだった。
IETF
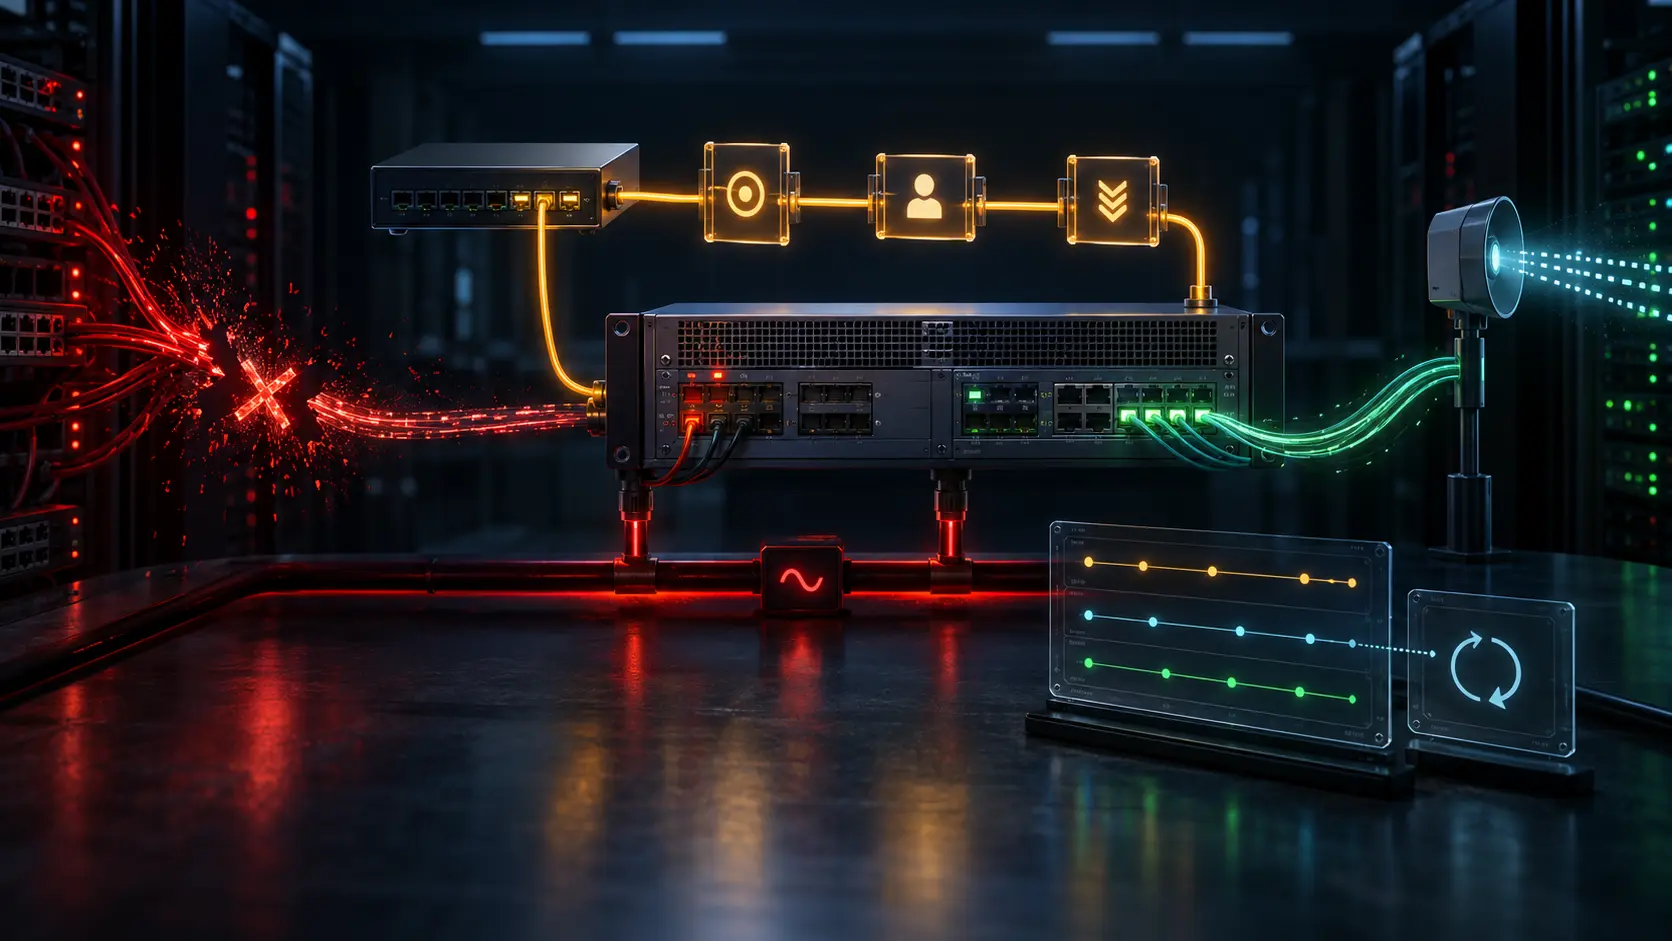
コンソールは開いた。ボーレートを知る人はいなかった
非常用経路は、必要になった瞬間に初めて触るものではない。RFC 3871 が通信設定の既知の初期化方法と単純な端末を求めた理由から、到達性・認証・権限・復旧結果を分離して読む。

インターネット史
同じ信頼ドメインにいても、互いを信頼してはいなかった:RFC 3324
RFC 3324 が描いた境界線の内側には複数のノードがいた。しかし A は C を信頼し、同じ内側の B は信頼しなかった。この非対称性こそ、ネットワーク表明アイデンティティを単なる「内部情報」にしなかった条件である。
記事
LACNICの47大学セキュリティ指標、分母が明らかでない
LACNIC が9月に公開した回顧記事は、エクアドルの大学でセキュリティ評価が最も深刻な段階にある割合が大きく下がったと改めて紹介した。公開資料には割合と対象群の説明はあるが、前後の変化を再計算するための人数が示されていない。

IETF
権限は変わった。キャッシュされた参照値は変わらなかった
利用者が非公開ワークスペースから外された後も、以前に解決された識別子がキャッシュから返された。JSON は正しく、パスも同じだった。しかし、その値を使う資格だけが既に失われていた。

インターネット史
発信者は受信者には匿名でも、プライバシーサービスには匿名ではなかった:RFC 3323
SIP が二者間を直接結べば、互いのネットワークアドレスを隠せない。RFC 3323 はこの物理的な限界から、匿名化には経路へ入る第三者が必要だと認めた。
インターネット史
相手には匿名でも、対話内では応答できる:RFC 3323
RFC 3323 は SIP の発信者を消し去る仕様ではない。誰にどの識別情報を見せるのか、そして対話を継続するためにサービスがどの状態を保持すべきかを問うた。

IETF
空のLSPでは、戻ってきたルーターを安全に待たせられない
再起動直後のルーターを経路計算から完全に消せば、早すぎるトランジット復帰は防げそうに見える。ところが iBGP の復旧には、そのルーター自身の loopback 到達性が必要になる。必要な到達性だけを残し、通過する権限を止める――RFC 3277の難しさは、この中間状態を順序どおりに広めることにある。

インターネット史
4.131秒はモデルの中にしか存在しなかった:RFC 3322
RFC 3322 が圧縮方式に最初に求めたのは、高い圧縮率ではなく、復元後のメッセージが元とビット単位で同一であることだった。この制約が、効率化の仕組みを意味の支配者にしない境界を作った。

IETF
未読だったから削除できた。それでも削除を決める権限は別にある
端末は、メール `M7` に `$seen` が付いていないことを条件に削除を要求した。サーバーは条件を正確に評価できる。しかし「まだ未読だった」という事実は、誰がそのメールを消してよいかまでは決めない。
インターネット史
確認が示したのは状態が作られたことだけだった:RFC 3321
双方が仕様どおりに動いていても、圧縮側は相手のメモリに何が残っているか分からなくなることがある。RFC 3321 と後年の訂正が示したのは、状態確認の価値よりも、その有効期限を見失う危険だった。
セッションマップ
ガバナンス分野
RIR監視
割り当て政策、理事会の正統性、機関の継続性を追跡する5つの地域セッション。
RIR監視を開くケースファイル
長期のガバナンス調査資料。法務・選挙・制度のストレス分析を扱います。
ケースファイルを開く番号資源社会
NRS エコシステムから得られる、会員制度・憲章・資源ガバナンスの調査・分析。
NRS セッションを開くICANN
DNS の調整、説明責任の枠組み、グローバルなマルチステークホルダープロセスの力学。
ICANN セッションを開くIETF
分断された政策環境におけるプロトコル標準化の動向と相互運用性リスク。
IETF セッションを開くインターネット史
ガバナンスの解釈と構造予測に役立つ長期サイクルのインフラ史。
歴史セッションを開くネットワーク運用者グループ
APRICOT と地域・国別 NOG エコシステムから得られる運用者向けの実装ノウハウ。
NOG セッションを開く