
インターネット運営・政策を担う機関における政策継続性・正当性・説明責任のシグナルを追跡します。
ガバナンス
ガバナンス
ガバナンスは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
RIR監視ケースファイル番号資源コミュニティICANNIETFインターネット史ネットワーク運用者グループ

RIR監視、ケースファイル、番号資源社会、ICANN、IETF、インターネット史、NOG セッションを含みます。
表明された立場よりも、実施の証拠と機関の行動を重視します。
最新の報道
ガバナンスの最新情報
7,607件の記事
インターネット史
同じCamelliaでも、三つのパラメーター規則:RFC 3657
CMS では、暗号の名前だけで処理の内容は決まらない。RFC 3657は Camellia について、コンテンツ暗号化、鍵ラップ、対応能力の通知に別々の識別子を用意し、それぞれに異なるパラメーター規則を設けた。
IETF
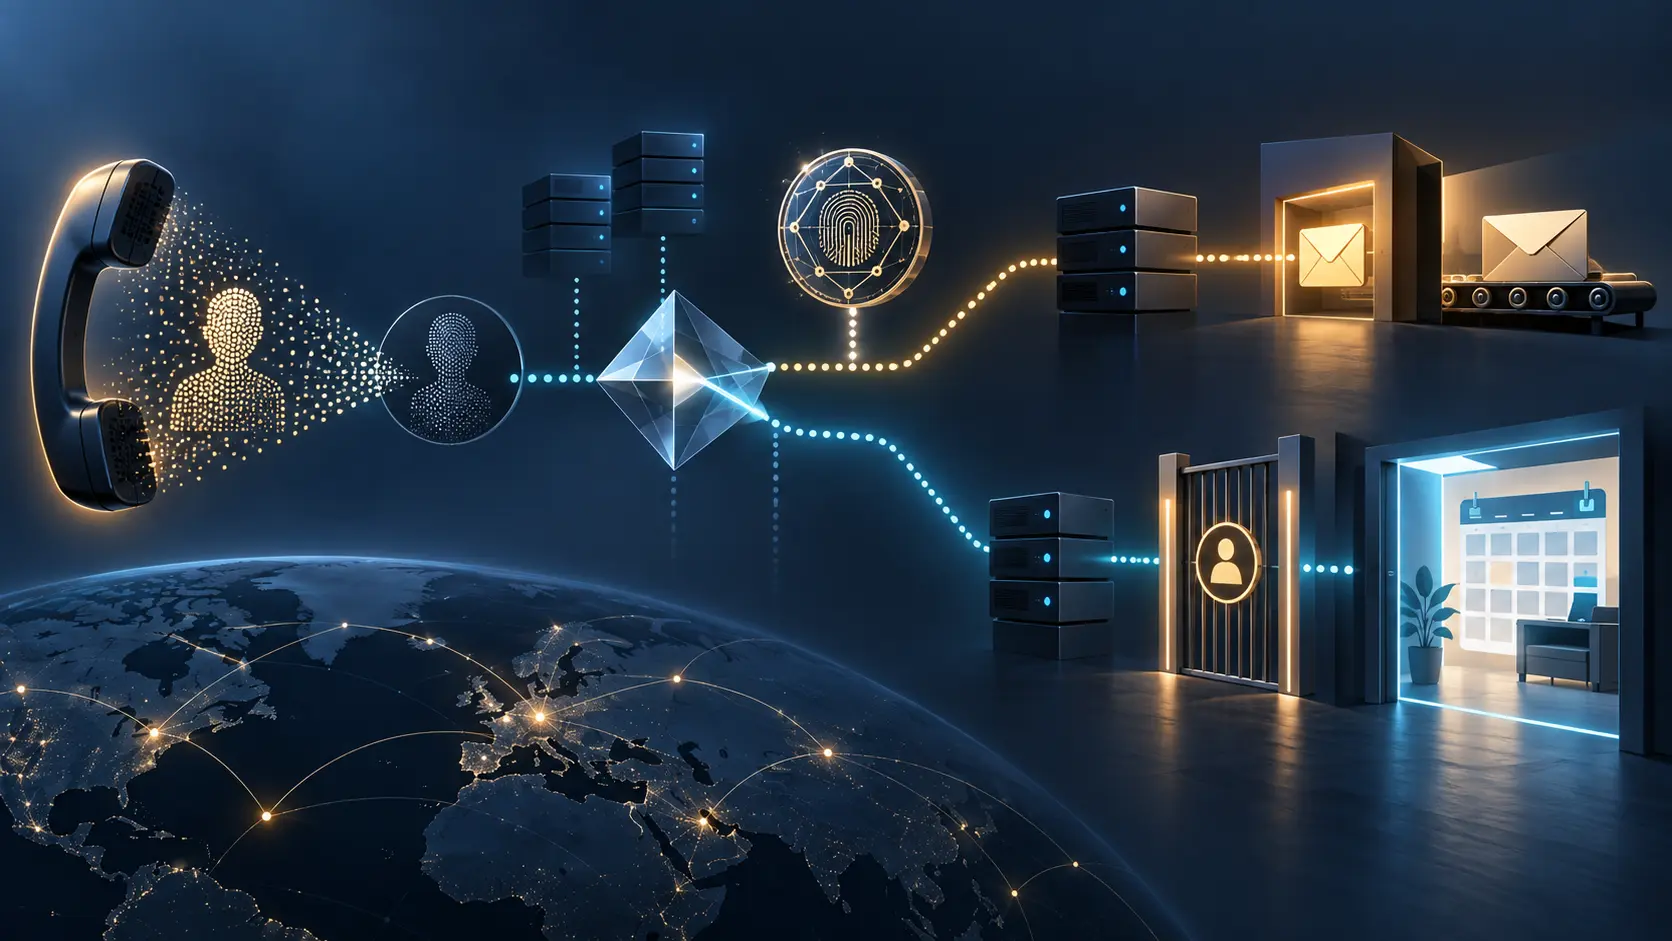
カレンダーは守られていた。それでも公開 URI は所属を語った
ENUM の NAPTR レコードが、氏名と勤務先を連想できる CalDAV URI を返した。サーバーは認証前の閲覧を拒み、予定内容は漏らしていない。それでも発見層では、電話番号と組織の関係がすでに公開されていた。RFC 5333 が示すプライバシー境界は、アクセス制御より一段手前にある。
インターネット史
名前は確保された。メールボックスはまだ使えない――RFC 3656
分散メールサービスでは、二つのサーバーが同じメールボックス名を奪い合わないようにするだけでは足りない。RFC 3656は、名前の確保と、クライアントが実際に使える状態とを分けた。

IETF
そのGREパケットは0x8847だった。捨てる理由は別の契約にあった
multicast 宛ての GRE で`0x8847`を見つけても、それだけでは違反とは言えない。RFC 5332では downstream-assigned top label なら正しい値である。ところが、その tunnel が別の手続きによって upstream assignment 専用と定められていれば、同じ値は error となり packet は discard される。判断を作るのは codepoint と契約の join である。

インターネット史
TCPカウンターは共通のまま。接続表には第五の座標が要った――RFC 2452
IPv6 の導入は、TCP の管理値をすべて二重化する理由にはならなかった。一方、接続表では同じ四つの値が複数のインターフェース文脈を指し得たため、RFC 2452はインターフェース索引を加えた。

IETF
`codecs` が空だった。コーデックが存在しない証拠にはならない
RFC 5334 の `codecs` パラメータは任意である。外側の宣言が空でも、Ogg 内部の論理ビットストリームと識別子は消えない。欠測と不在を同一視すれば、交渉の省略がコンテナの事実に書き換わる。
IETF
LSP数は緑だった。バックアップの準備完了を誰も確認していなかった
RFC 5330のカウントは、あるリンクを通るゼロ予約帯域の TE LSP 数を伝える。そこに保護要求、迂回路との対応、共有容量、切替試験の結果は含まれない。それでも監視画面では、数えられた主 LSP がそのまま「保護済み」の母数へ変換されやすい。緑色なのはインベントリーであって、復旧能力ではない。

インターネット史
RFC番号は標準に見えた。IESGは違うと明記した――RFC 3924
RFC 3924は、あるベンダーの合法的傍受アーキテクチャを RFC シリーズに収録した。その冒頭には、情報提供文書でありインターネット標準ではなく、セキュリティやプロトコル間の影響について IETF の審査を受けていないという明確な警告がある。

IETF
同じコンテキストラベルが二つあった。別の LAN なら衝突ではない
二つのインターフェースで同じ context label が見つかり、グローバル在庫は重複違反と判定した。RFC 5331 の lookup では、受信 LAN インターフェースもキーに含まれる。別 LAN の同値は安全に共存し、同じ LAN の同値だけが実際の誤配送を生み得る。番号だけを集めた監査は、偽陽性と見逃しを同時に作る。

インターネット史
ゲートウェイが変えてよいのは外側だけ――RFC 3923
2004年、RFC 3923は、署名または暗号化されたメッセージを XMPP から別のメッセージング方式へ中継する道を示した。核心は狭く明確だった。外側の包みは変えても、保護されたオブジェクトには手を触れない。

IETF
二つ目の属性は新しかった。RFC 5329 では採用されなかった。
同じ Link TLV に同種の sub-TLV が二つ入り、後の値だけが更新後のように見えた。一般的な辞書型パーサーは後勝ちで保存する。しかし RFC 5329 の規則は逆であり、最初より後のインスタンスを無視する。きれいに正規化されたデータが、受信ルーターの判断と違う。その差は順序を捨てた瞬間に復元不能になる。

インターネット史
RMONはMPLSを識別できても、その子プロトコルまでは体系化できなかった:RFC 3919
RMON プローブは二種類の MPLS 入口を区別できた。しかし RFC 3919は、ラベルの先にあるすべてを名付ける共通のプロトコル木までは定めなかった。IPv6 との対比から、識別子が解析経路をどこまで表せるのか、そしてどこで止まるのかが見えてくる。
IETF
同じURNを受け取った。放送受信機とIP端末は別の道を通った
RFC 5328 は `urn:dvb` を一つの永続名として扱うが、その解決経路を一つにはしなかった。受信専用のテレビ端末は放送ストリームから情報を得て、家庭内 IP 端末は別の入口を探せる。同じ名前を持つことと、同じ到達性・権限・結果を持つことは別である。
IETF
再送したのは同じ内容だった。受理条件はもう同じではなかった
RFC 5327 の Cookie は、セッション開始時に固定される札ではない。長い伝搬時間のあいだにも値は延長され、再送時にはその時点の値へ包み直す必要がある。元のセグメントを完全に保存できたことと、現在の受信側がそれを受理すべきことは、別の事実である。

インターネット史
1つのタグ付きフレーム、複数のマルチキャスト遅延
マルチキャストでは、1つの入口から入ったフレームが複数の出口へ届く。RFC 3918は到着時刻を出口ごとに残した。単一の数値では、どの枝で遅延が生じたのか分からないからだ。

IETF
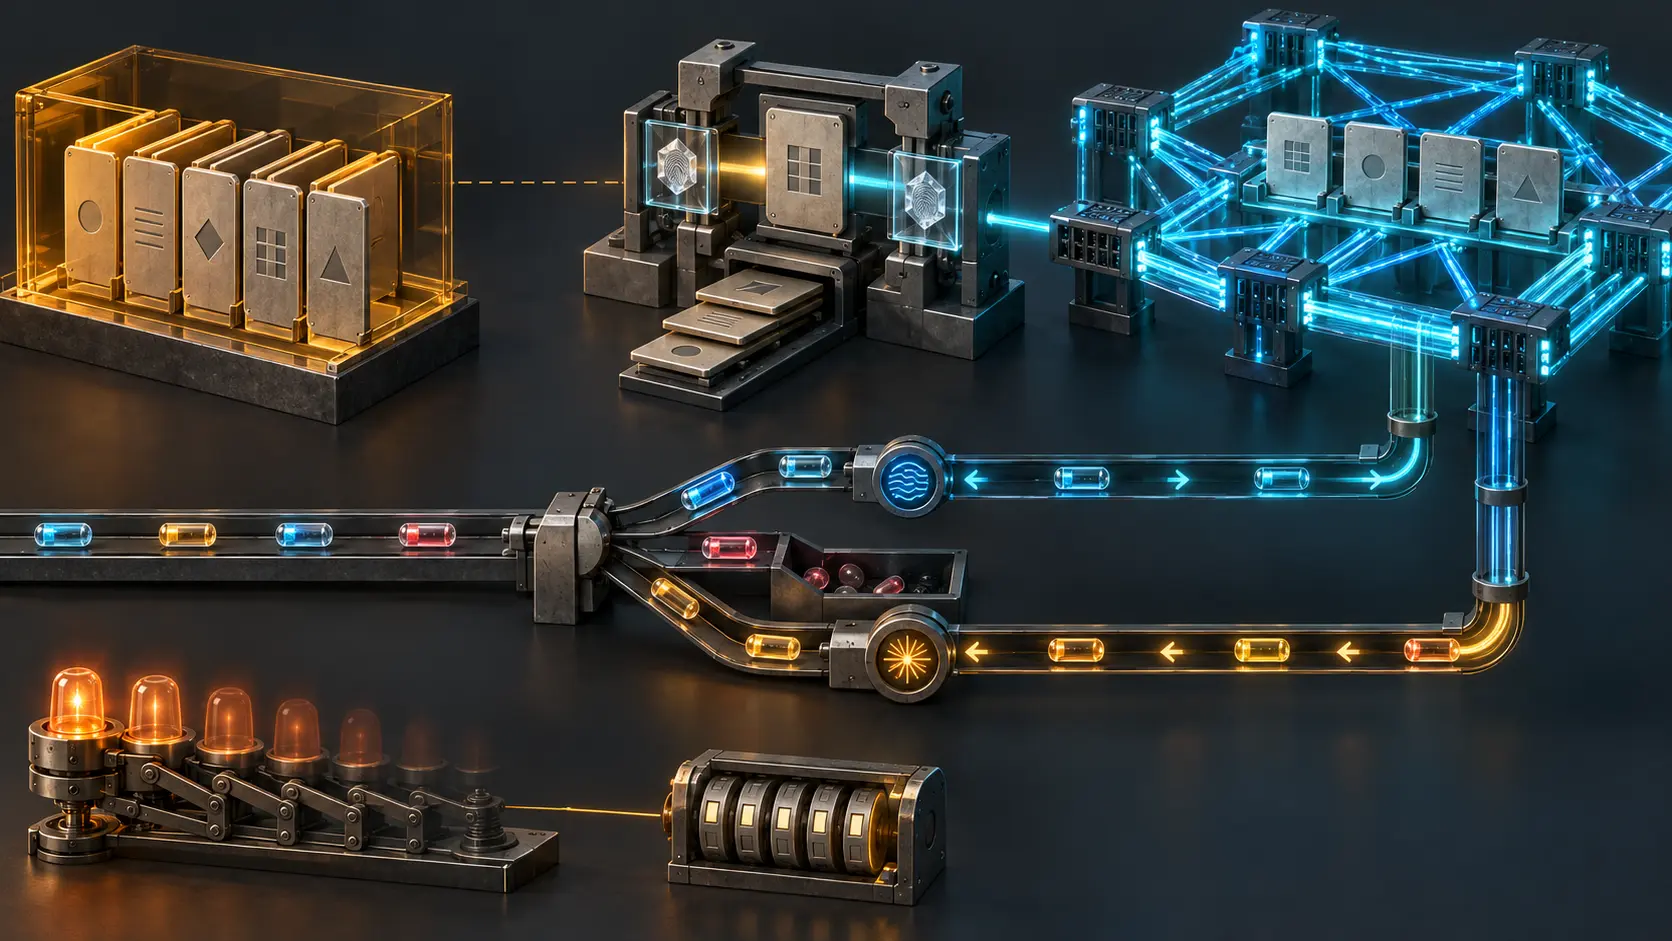
終わったのは送信セッションであり、配送の証明ではない
深宇宙や断続回線では、再送一回にも次の通信窓までの待ち時間が伴う。RFC 5326 の LTP は、その費用をデータブロックの「赤い前半」と「緑の後半」に分けて配分する。にもかかわらず、運用画面が session complete を「全データ配送済み」と表示すれば、設計が守った境界を人間の言葉が消してしまう。
IETF
SAは二本あった。それでも、そのフレームが通った証拠ではない
RFC 5324 の `t11FcSpSaPairTable` は、Fibre Channel の双方向 SA ペアを現在の状態として示す。しかし実際のフレーム処理は方向と順序付き Traffic Selector に依存する。SA の存在を配送やアプリケーション成功へ短絡してはならない。

インターネット史
DHCPはベンダー別の領域を分けた。中身までは定義しなかった
2004年、DHCPv4 には複数ベンダーの設定データを一つのやり取りに載せる方法が加わった。ただし、同じパケットを共有しても、それぞれの独自語彙が共通になるわけではない。RFC 3925が広げたのは器であり、中身すべてを標準化したのではなかった。

IETF
断片はフィードバックだった。経路の証明ではなかった
RFC 5320 の実験的な SEAL は、外側 IPv4 の断片化を許し、その報告で次の送信サイズを調整する。観測は一度の調整を正当化できるが、狭いリンクの特定、再構成、上位層への配送、実運用の権威までは証明しない。

IETF
上位100件は、全体の上位100件とは限らない
RFC 5323 の WebDAV SEARCH では、サーバーが処理量を抑えるため結果を打ち切れる。返された部分集合が指定どおり整列していても、その百件が全候補の上位百件だとは限らない。順序、完全性、可視性、検索時点はそれぞれ別の証拠である。
セッションマップ
ガバナンス分野
RIR監視
割り当て政策、理事会の正統性、機関の継続性を追跡する5つの地域セッション。
RIR監視を開くケースファイル
長期のガバナンス調査資料。法務・選挙・制度のストレス分析を扱います。
ケースファイルを開く番号資源社会
NRS エコシステムから得られる、会員制度・憲章・資源ガバナンスの調査・分析。
NRS セッションを開くICANN
DNS の調整、説明責任の枠組み、グローバルなマルチステークホルダープロセスの力学。
ICANN セッションを開くIETF
分断された政策環境におけるプロトコル標準化の動向と相互運用性リスク。
IETF セッションを開くインターネット史
ガバナンスの解釈と構造予測に役立つ長期サイクルのインフラ史。
歴史セッションを開くネットワーク運用者グループ
APRICOT と地域・国別 NOG エコシステムから得られる運用者向けの実装ノウハウ。
NOG セッションを開く