
インターネット運営・政策を担う機関における政策継続性・正当性・説明責任のシグナルを追跡します。
ガバナンス
ガバナンス
ガバナンスは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
RIR監視ケースファイル番号資源コミュニティICANNIETFインターネット史ネットワーク運用者グループ

RIR監視、ケースファイル、番号資源社会、ICANN、IETF、インターネット史、NOG セッションを含みます。
表明された立場よりも、実施の証拠と機関の行動を重視します。
最新の報道
ガバナンスの最新情報
7,791件の記事

IETF
Radia Perlmanと、任命されたまま転送を止めるAppointed Forwarder
正規に任命された装置がフレームを捨てている。保守室でこの一文だけを聞けば、故障を疑うだろう。TRILL では、むしろそれがループを避けるために必要な一時状態になり得る。任命と実行許可は、同じ記録ではない。

記事
AFRINIC Whois の mnt-domains は逆引きドメイン記録を認可するが、DNS 運用は証明しない
データベースの鍵が逆引きドメイン・オブジェクトの作成を認可していても、DNS 問い合わせがすべてタイムアウトすることはあり得る。AFRINIC Database の `mnt-domains` は、子 domain オブジェクトを作成できるメンテナーを示す。これは登録更新の権限であり、権威サーバーの設定、委任、到達性、正しい応答の証拠ではない。

NANOG
メーリングリストは運用室であり、議会ではない
NANOG のリストが力を持つのは、障害を公開し、証拠を照合し、誤った診断を訂正できるからだ。その実務上の信頼を、議論に加わらなかったネットワークを代表する権限へ広げてはならない。

ケースファイル
延びたのは締切であり、耐量子認証の証拠責任ではない
IAB は投稿者に一週間を加えた。そこで集まる測定を、公開論文、非公開情報、会議の要約、将来の標準化、実配備へ正しく運ぶには、期限より長く残る来歴が必要である。

IETF
MPLS Echo応答は双方向経路の証明ではない—要求側の戻り経路検証が必要
正常な Echo 応答でも、TTL の期限切れで到達した中間点から返っている可能性がある。応答が届いたという事実だけでは、想定した LSP の逆方向経路を通ったことにならない。RFC 6426 が要求するのは、要求側が送信点、カプセル化、インターフェース、ラベルスタック、FEC、そして戻り経路の証拠を別々に照合することである。

インターネット史
ルーターに限界を報告させたビット
DF は当初、分割を禁じるだけのフラグだった。やがて、その拒否による損失が経路の許容サイズを測る手掛かりになった。ただし、エラーが送信元まで戻ることが条件である。

インターネット史
パーサーなしで読めても、安全に解析できるとは限らなかった――RFC 1874
文書をそのまま眺める行為と、構造を解釈する行為は同じではない。RFC 1874 は 1995 年、SGML を `text` と `application` に分ける基準を「専用ソフトがなくても人が大意を読めるか」に置いた。だが、読めることは無害であることの証明ではなかった。変換方式、別部品に置かれた起動情報、処理命令、実行権限は、その後に残る別々の判断だった。
記事
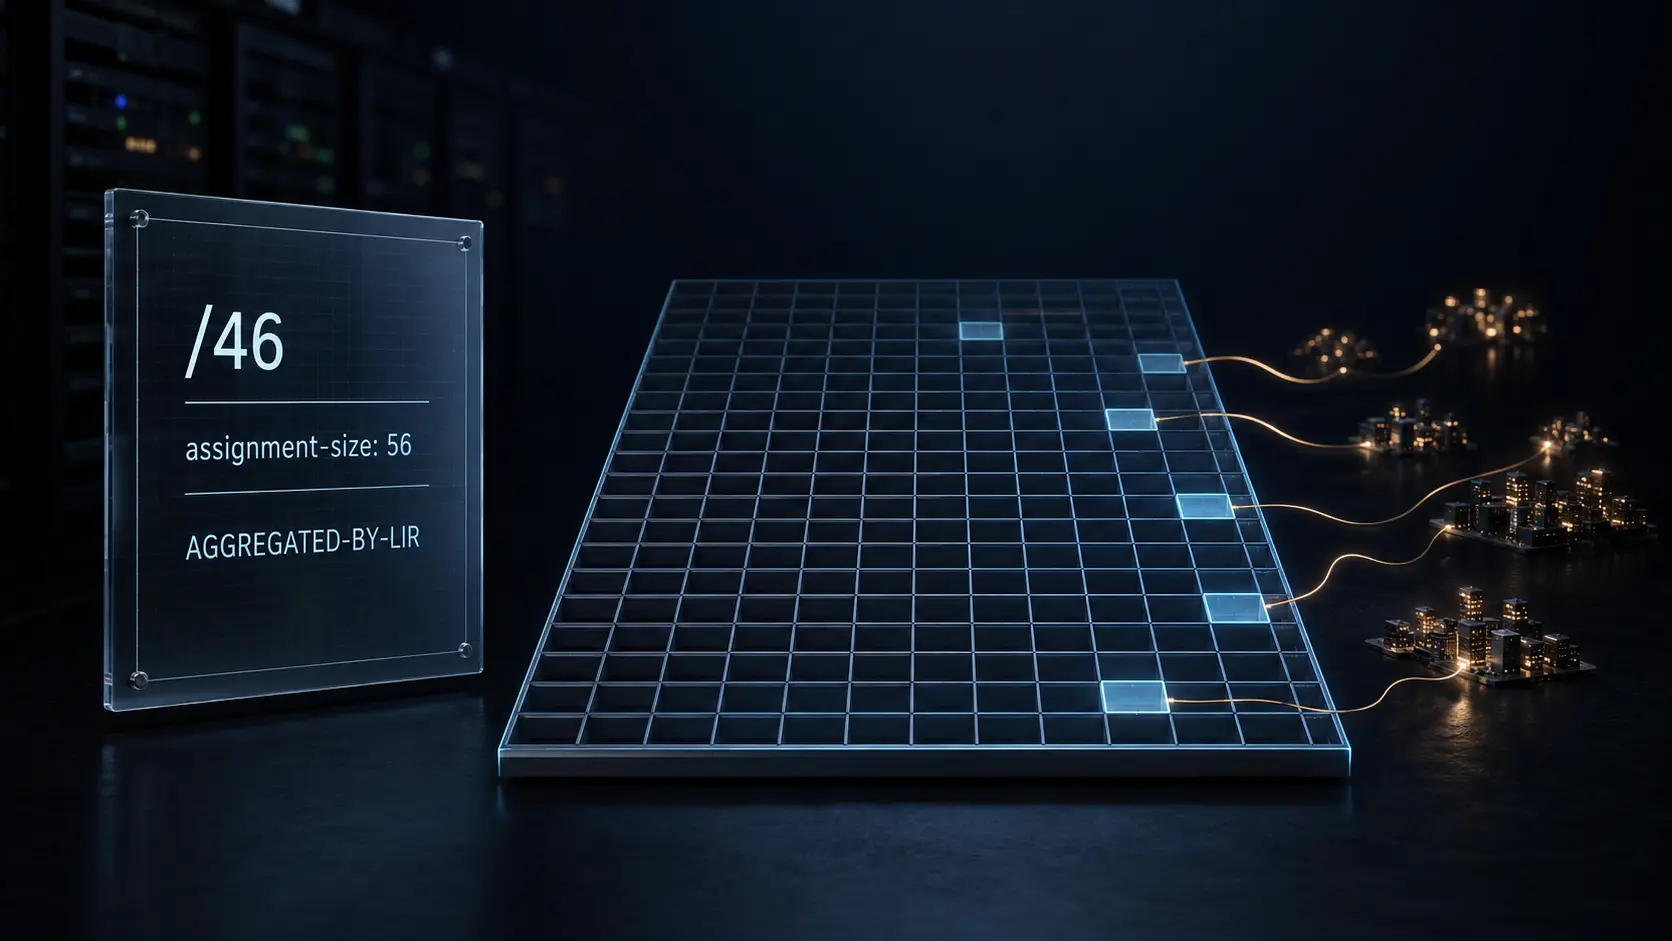
RIPE の assignment-size が示すのは IPv6 集約の粒度であり、稼働中の契約者数ではない
`/46` には理論上 1,024 個の `/56` が入る。RIPE Database の集約オブジェクトに `assignment-size: 56` があれば、この計算自体は正しい。しかし 1,024 をそのまま契約者数にするのは誤りだ。この属性は集約内の End User 割り当ての大きさを記録するもので、全区画の利用、稼働、経路広告、顧客との一対一対応を示さない。

記事
AFRINICの「IPv6を条件とするIPv4」案には管理可能性の検証が必要だ
AFRINIC の草案は、残る IPv4 へのアクセスを IPv6 計画と測定可能な展開に結び付ける。移行を促す狙いには合理性があるが、評価は事業者自身の作業と、顧客や外部ネットワークに左右される結果を区別しなければならない。
ケースファイル
security.txt には稼働中の開示経路を示す受領記録が要る
`Expires` が未来の日付でも、報告窓口の受信箱に担当者がいるとは限らない。security.txt が示すのは公開された連絡先の有効期限であり、受領から初動、引き継ぎまでの運用実績ではない。この差を小さな受領記録で可視化したい。

ケースファイル
一覧では件名が隠れていた。それでも秘密とは限らない――RFC 9788のヘッダー証跡
暗号化メールの一覧に `[...]` と表示されても、作成時に件名が配送系へ見えていなかったとは断定できない。RFC 9788は、外側に出した値を暗号ペイロード内に記録し、見た目の差を作成履歴と取り違えない仕組みを定めた。
IETF
VIRPは書き込み権限をゲート外へ移したが、単回許可はまだ実装されていない
VIRP 第07版は、自律的なネットワーク運用における権限の置き場所を変えた。自動化ゲートには読み取り専用の機器 ID だけを常置し、書き込みを認めるかどうかはゲートが支配できない別サービスに判断させる。これは実質的な境界である。ただし、承認に結び付いた一回限りの権限発行と、外部判断をチェーン内に残す仕組みは、仕様にはあっても実装にはまだない。

ケースファイル
OSPS Baselineの適合表明には版・レベル・日付が要る
調達台帳の「OSPS 適合」という一語は便利だが、それだけでは意味が定まらない。OSPS Baseline は版ごとに公開され、成熟度で要件が分かれ、適合をある時点の状態として扱う。表明にはその座標と証拠が必要だ。

インターネット史
離脱パケットは全員に忘却を求めた。消去の証明にはならなかった――RFC 1868
キャッシュは、過去を短く保存する装置である。その短さが十分でない瞬間を、RFC 1868 は拾い上げた。ダイヤルイン端末が通信サーバーを離れ、別のサーバーから戻ってきても、LAN 上の相手は古い代理先へ送り続けることがあった。UNARP は、古い対応を消すようブロードキャストで求めた。しかし、要求を発した記録と、各受信者が実際に消した記録は同じではない。十六バイトの通知は誤った記憶を短くできても、分散した記憶を一斉に確定する証明書にはならなかった。

記事
APNICのレジストリAPIは、バッチ結果がどの要求項目への回答かを示さない
複数の作成・更新・削除を一度に送れることは、バッチ API の価値である。ところが APNIC の公開スキーマでは、各結果にあるのは `status` と `message` だけだ。どの入力項目への答えなのかを機械的に結ぶ欄も、順序の規則も記載されていない。

ケースファイル
鍵は見えていた。まだ信頼してはいけない
新しい公開鍵を自分自身で署名し、古い鍵を消すよう親へ頼む。その署名から分かるのは秘密鍵を持っていることまでで、委任を変更する権限までは分からない。9月7日を期限とした DNSOP の最終意見募集で、本当に設計すべき対象はこの間にある信頼状態だ。

ケースファイル
CA監査は証明書発行の判定ではない
年次の保証報告は、認証局の統制が定められた期間に検討されたことを示し得る。しかし、それだけで依拠当事者にとって肝心な小さな問いには答えない。この名前と鍵を持つこの証明書が、なぜこの時点で発行されたのか。そして後にクライアントがそれに出会ったとき、何が起きたのか、という問いである。
インターネット史
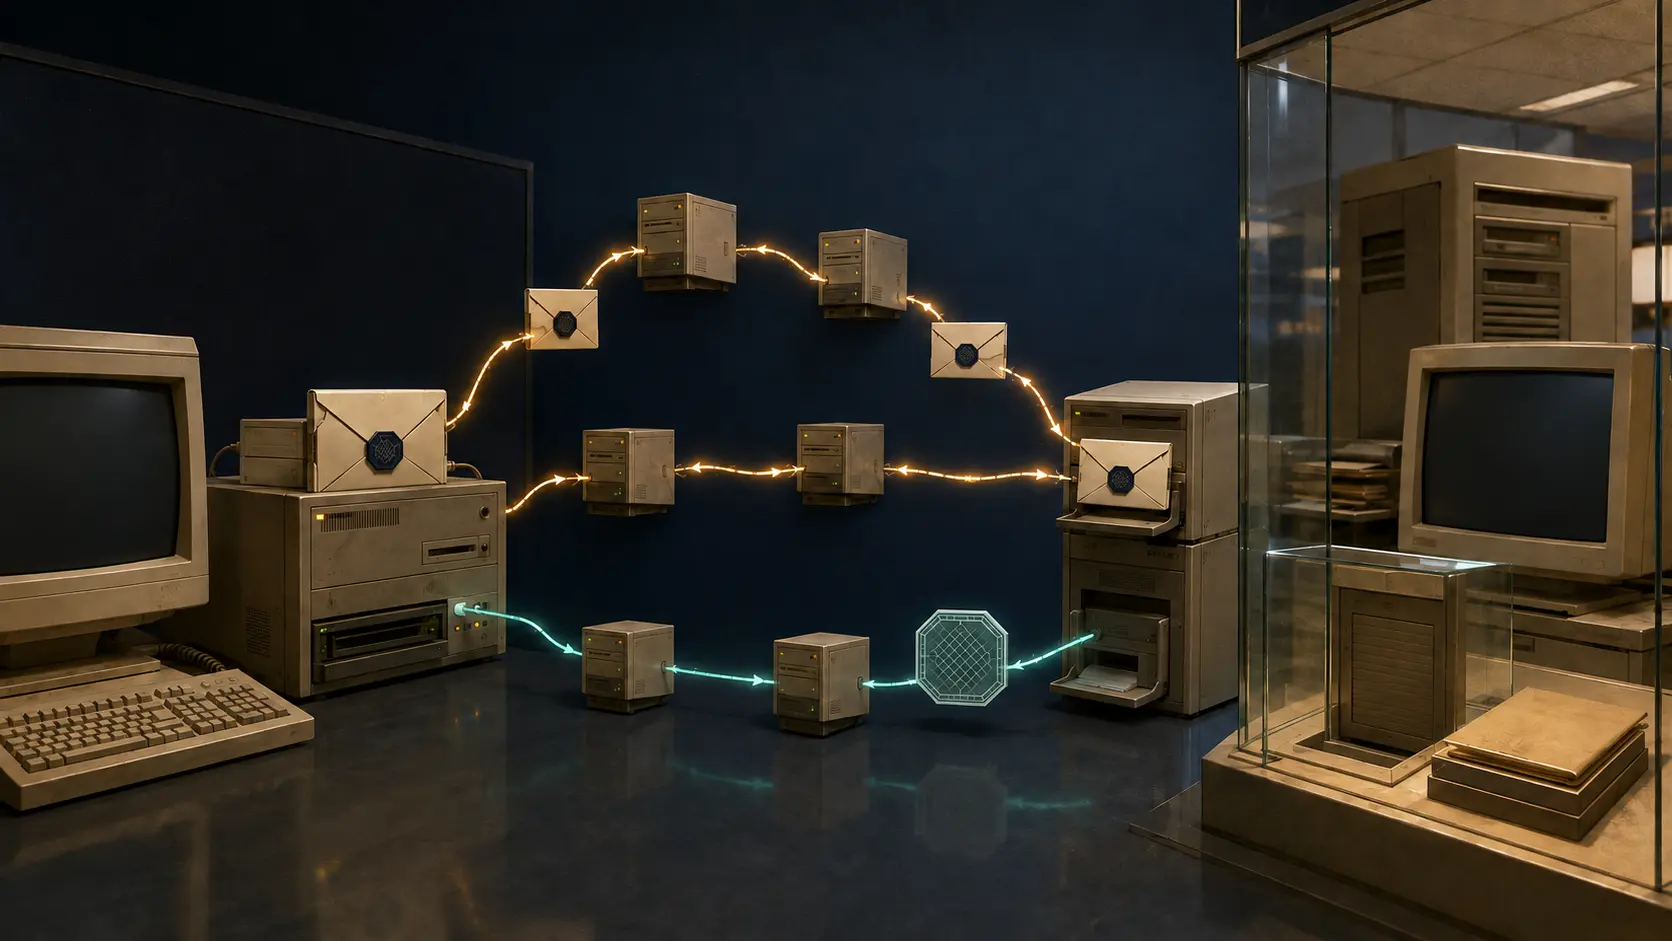
相手のシステムには届いた。それでも取引は成立していなかった――RFC 1865
電子注文書が通信路を最後まで走り切っても、商取引まで完了したとは限らない。RFC 1865 は、専用の SMTP 接続なら EDI を取引相手のシステムへ直接届け、配送を保証できると説明した。しかし、その保証が届くのはメールの境界までである。MIME の型、SMTP の応答、署名付き MDN、受信内容の MIC は、それぞれ有用な証拠を残す。いずれも単独では、相手の業務アプリケーションが注文を受理したことも、署名者に契約権限があったことも示さない。インターネット化が浮かび上がらせたのは、一本の配送路ではなく、権限の異なる複数の受領点だった。

ケースファイル
4ビットはIPに見えた。だがIPではなかった:RFC 9790が終わらせるペイロード推測
MPLS ラベルスタックの直後に`0x4`があれば、旧来のルーターは IPv4 用のハッシュ処理へ進みがちだ。RFC 9790は、その4ビットだけでは何も識別できない理由を明確にした。

ケースファイル
GitHub Actions の workflow_run トリガーは成果物の信頼性判定ではない
GitHub Actions の `workflow_run` は、上流の検査と、より強い権限を持つ下流のワークフローを分けられる。だが、このトリガーだけで上流の結果、下流が受け取る成果物、あるいは対象への後続操作が信頼できるとはいえない。
セッションマップ
ガバナンス分野
RIR監視
割り当て政策、理事会の正統性、機関の継続性を追跡する5つの地域セッション。
RIR監視を開くケースファイル
長期のガバナンス調査資料。法務・選挙・制度のストレス分析を扱います。
ケースファイルを開く番号資源社会
NRS エコシステムから得られる、会員制度・憲章・資源ガバナンスの調査・分析。
NRS セッションを開くICANN
DNS の調整、説明責任の枠組み、グローバルなマルチステークホルダープロセスの力学。
ICANN セッションを開くIETF
分断された政策環境におけるプロトコル標準化の動向と相互運用性リスク。
IETF セッションを開くインターネット史
ガバナンスの解釈と構造予測に役立つ長期サイクルのインフラ史。
歴史セッションを開くネットワーク運用者グループ
APRICOT と地域・国別 NOG エコシステムから得られる運用者向けの実装ノウハウ。
NOG セッションを開く