
インターネット運営・政策を担う機関における政策継続性・正当性・説明責任のシグナルを追跡します。
ガバナンス
ガバナンス
ガバナンスは、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
RIR監視ケースファイル番号資源コミュニティICANNIETFインターネット史ネットワーク運用者グループ

RIR監視、ケースファイル、番号資源社会、ICANN、IETF、インターネット史、NOG セッションを含みます。
表明された立場よりも、実施の証拠と機関の行動を重視します。
最新の報道
ガバナンスの最新情報
7,715件の記事

IETF
Scott Hollenbeckと、理由を語れない移管ロック
ドメイン管理画面に `clientTransferProhibited` と表示される。担当者は「安全」と報告する。しかし、Scott Hollenbeck が記した EPP のドメイン名マッピングから確認できるのは、移管要求が拒否されるという一点だ。誰の判断か、根拠は何か、いつまで続くか、解除できるアカウントが守られているかは、別の証拠で確かめなければならない。

記事
APNICのWHOIS時間別アーカイブは、同じ1時間に二つの合計を示している
直近の完了時間について、APNIC は WHOIS 照会を3,192,583件と記録した。ところが七つの照会種別を足すと3,183,463件になる。9,120件の差より重いのは、両者を結ぶ定義がないことだ。
IETF
IPv4の廃止を、どこまで確認したのか
新しい個人提案は、減るプロトコルの数と減る損失を区別する。IPv6 だけで運ぶ網にも、IPv4 を処理する端点は残りうる。

IETF
暗号学的な不正証拠だけでは信頼を失効できない
複数の時刻サーバーが署名した区間を順に並べると、どうしても因果関係が成立しない。Roughtime は、その矛盾を第三者が検証できる証拠として残せる。しかし証拠そのものは、どのサーバーが誤ったかを必ず特定するわけでも、審査者を選ぶわけでも、別の端末の信頼リストを書き換えるわけでもない。通信路が不整合を示した後に、運用上の判断が始まる。
IETF
1つのEDHOC鍵IDが複数のPSKを指し得る
EDHOC の第3メッセージに収まる小さな鍵識別子は、これまで以上に大きなローカル状態を背負うことになった。IETF LAKE 作業部会の EDHOC-PSK ドラフト第09版では、1つの ID_CRED_PSK から複数の候補 PSK と資格情報を検索できる。回線上の値が同じでも、どの資格情報で認証したかは応答側の候補集合と試行順序によって変わり得る。
IETF
空きフォルダーがあっても、Sieveは保存先を変えてはいけない
用途で選んだメールボックスが満杯になったとき、名前で指定した別のフォルダーへ保存すればよいとは限らない。Sieve の特別用途拡張は、保存先を見つけられない場合と、見つけた先への保存に失敗する場合を分けている。
記事
LACNICの通信論考は音声をIPへ移す。だが非常用電源の責任者は示さない
電話網の IP 化では、交換機やプロトコルの刷新が注目されやすい。利用者にとって切実なのは、停電時の電源がどこから来るかだ。LACNIC Blog の新しい論考は依存先の変化を正確に捉えたものの、その新しい連鎖を誰が支えるのかまでは定めていない。

記事
APNICのリーダー多様性協議に必要な参加ファネル
APNIC は、コミュニティ・リーダーの多様性に関する第1段階の協議について、参加者と指摘された障壁を公表した。次の試金石は、個人を特定せずに、周知、参加、対策をより広いリーダー候補層へ結び付けられるかである。

インターネット史
金色のクリップは飾りに見えた。それは業務命令だった:RFC 1927
画面上のクリップは、説明書より先に「この書類は一緒だ」と伝える。RFC 1927の冗談は、その分かりやすさを限界まで酷使した。結合の強さだけでなく、見た目、業務フロー、課金、削除後の再利用、文中の位置まで一つの留め具に背負わせたのである。その後の MIME 文書は、これらを別々の仕組みに分けた。見た目のつながりと構造上の依存、さらに実行権限は同じものではない。
IETF
自分の復旧が終わっても、ほかのクライアントの猶予は終わらない
NFSv4.1 では、先に戻ったクライアントが自分のロック回復を完了しても、サーバー全体の新規受付が直ちに再開するとは限らない。完了通知は、自分の残りの回復要求を閉じるためのものだ。まだ戻れない相手の機会まで取り消す権限ではない。

インターネット史
パケットには文字と音程があった。しかし終端標識はなかった:RFC 1926
送信者にとって最後の音は自明である。自分が止めたからだ。受信者にとって沈黙は自明ではない。文字間の空白か、フレームの終わりか、雑音による欠落か。RFC 1926 の短い受信節は、その違いを一文に押し込めた。
記事
LACNIC RDAP の delegationSigned は親の DS 存在を記録するが、DNSSEC 検証結果ではない
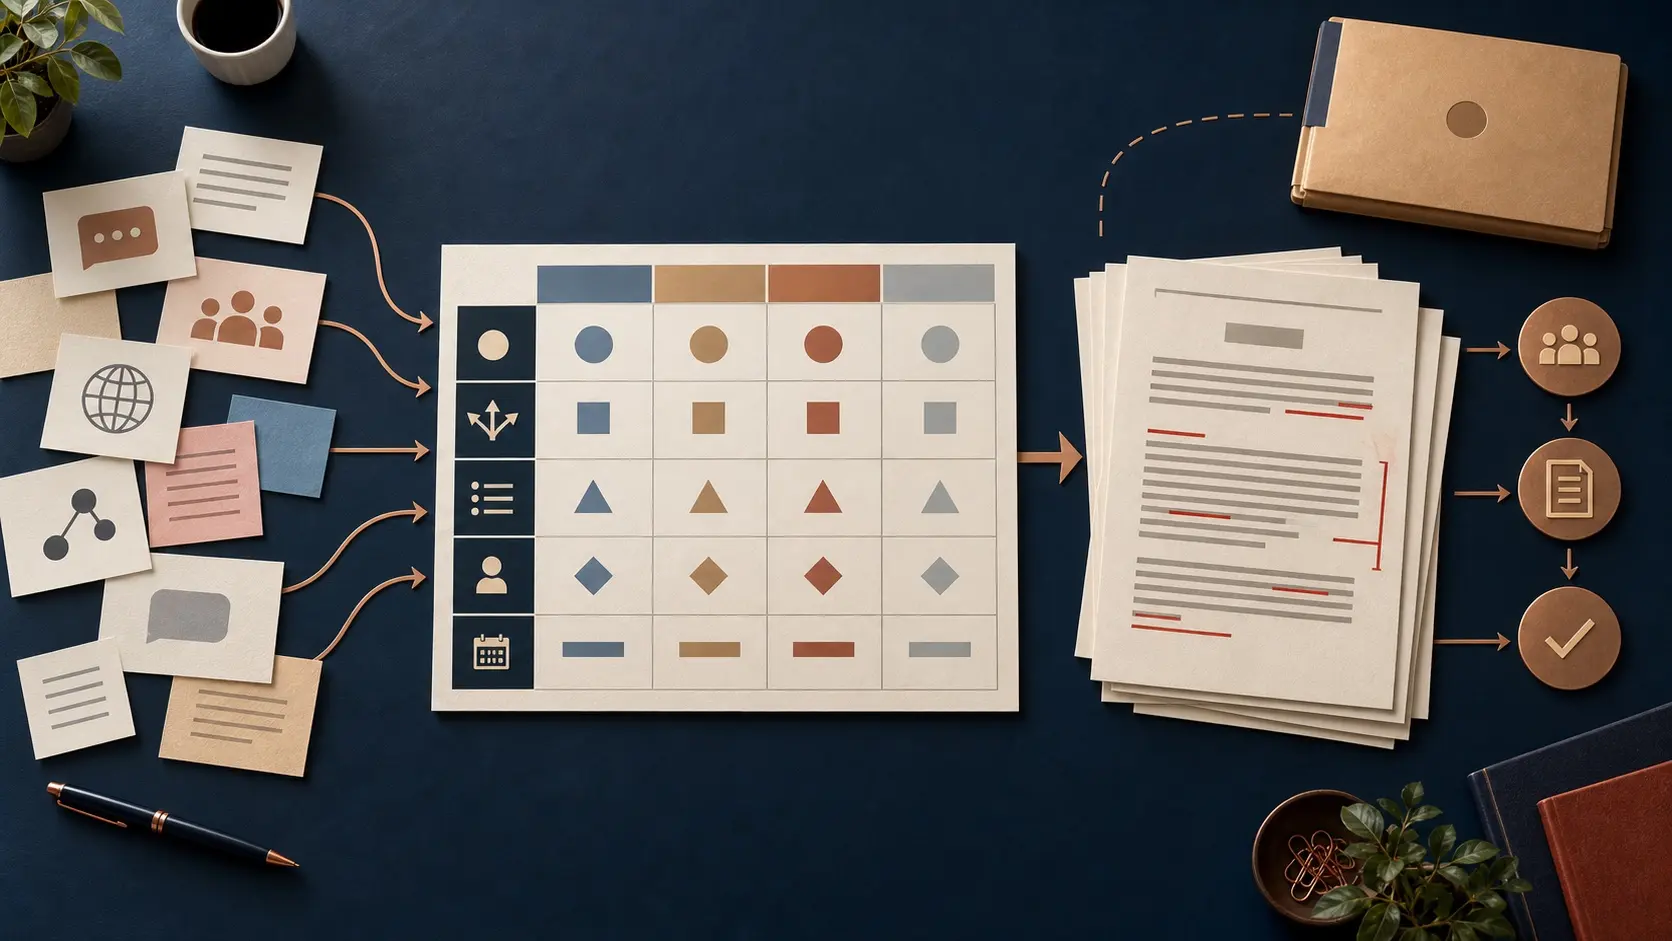
レジストリ応答の真偽値は、DNS のセキュリティ連鎖に対する最終判定のように見えやすい。LACNIC RDAP の `delegationSigned` が答えるのは、登録ビューで親ゾーンに DS レコードが存在すると報告されているか、という狭い問いである。リゾルバーを動かさず、子の鍵も検査せず、現在の検証成功を証明しない。

IETF
Henning Schulzrinne――応答より先に届いた「呼出中」
受話器からリングバックトーンが聞こえると、相手の電話機も同じ瞬間に鳴っているように感じられる。だが、Henning Schulzrinne が共同執筆した RFC 3261 の `180 Ringing` は、そこまでを証明しない。受信側のユーザーエージェントが利用者への通知を試みている、という暫定応答であり、発信側端末がその情報から音を合成することもできる。聞こえた音と、誰かが応答したという事実の間には、まだ複数の境界がある。
記事
AFRINIC規約改定に必要な論点・決定マップ
AFRINIC は、二つの重要な法的論点を検討中のまま規約改定への意見募集を延長した。次に公表される資料には、委員会が秘匿特権の対象で機密だとする法律意見を開示せず、各論点がどの決定に至ったかを追える記録が必要だ。

IETF
プライベート候補は、なぜ一方の意図が勝ったかを説明しない
障害対応の担当者が稼働中の設定を変える。その少し前から、別の自動化が同じ装置への変更をプライベートな作業領域で準備していた。両者は正規の権限を持ち、互いの未完成な編集を誤ってコミットすることもない。それでも同じノードで再会した瞬間、プロトコル上の隔離だけでは、どちらの目的を優先すべきか決められない。

IETF
OAuthのチャレンジは、サーバーが拒まない限り再利用できる
OAuth クライアントが新しいチャレンジを受け取り、鍵の所持証明を作って要求を送る。次の要求にも同じ値を使えるのか。IETF OAuth ワーキンググループのクライアント認証案では、使ってよい。ただしサーバーは、外から見えないローカルポリシーに従って二度目を拒める。第11版が Working Group Last Call に入った今、失敗して初めて分かるこの契約を、相互運用上の判断として扱うべきだ。
IETF
SCTPで切り出した通信は、元のソケットを閉じても終わらない
共有バッファへの影響を抑えるためにアソシエーションを分離すると、終了操作の届く範囲も変わる。性能上の判断と後始末の責任は、一緒に引き受ける必要がある。

IETF
Mallory Knodel――検閲はパケットが捨てられる前に始まっている
接続失敗の画面は、出来事の終点だけを見せる。Mallory Knodel らが著した RFC 9505は、その手前を「何を抑えるかの決定」「対象トラフィックの識別」「実際の妨害」に分けた。三つを別々に扱えば、タイムアウトから権限や意図までを一足飛びに断定せずに済む。
記事
AFRINICのRPKIガイドは2021年に退役した検証器を掲げるが、リンク先で動くのはRoutinatorだ
運用台帳で最も厄介なのは、停止した依存先ではない。名前を変えずに中身だけが正常に入れ替わり、変更が見えなくなる依存先である。
IETF
MPTCP の復旧には、別の接続が必要になることがある
無限マッピングによるフォールバックは通信を通常の TCP として続けられる。しかし、その接続を MPTCP に戻すことはできない。継続と能力回復の判断は分かれる。
セッションマップ
ガバナンス分野
RIR監視
割り当て政策、理事会の正統性、機関の継続性を追跡する5つの地域セッション。
RIR監視を開くケースファイル
長期のガバナンス調査資料。法務・選挙・制度のストレス分析を扱います。
ケースファイルを開く番号資源社会
NRS エコシステムから得られる、会員制度・憲章・資源ガバナンスの調査・分析。
NRS セッションを開くICANN
DNS の調整、説明責任の枠組み、グローバルなマルチステークホルダープロセスの力学。
ICANN セッションを開くIETF
分断された政策環境におけるプロトコル標準化の動向と相互運用性リスク。
IETF セッションを開くインターネット史
ガバナンスの解釈と構造予測に役立つ長期サイクルのインフラ史。
歴史セッションを開くネットワーク運用者グループ
APRICOT と地域・国別 NOG エコシステムから得られる運用者向けの実装ノウハウ。
NOG セッションを開く