
世界中の実装に影響を与えるオープン標準化団体。
ガバナンス / IETF
IETF
IETF は、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
グローバルプロトコルガバナンス相互運用性リスク

プロトコル策定プロセスと標準の正当性。
ベンダーと事業者にわたる、仕様から実装までのギャップ。
主要な標準の変更は通常、120日以上のサイクルでシステムに影響を与えます。
最新の報道
IETFの最新情報
1,608件の記事
IETF
相手にも聞こえるタイマー:TCP User Timeoutは「待つ約束」ではなかった
送ったデータへの応答が途絶えたとき、その接続をいつまで残すか。TCP の片側は以前から決められたが、相手側にはその判断が見えなかった。RFC 5482は時間を助言としてパケットに載せた。そして、助言を双方の約束に変えない境界も同時に定めた。

IETF
ハンドシェイク後に意味が大きくなったフィールド――TCP Window Scaleの歴史
高速で遅延の大きい経路が65,535バイトを超える受信余力を必要としても、TCP は16ビットの Window フィールドを作り替えなかった。代わりに、接続開始時の SYN で、その後の数値を各方向でどう読むかを決めた。

IETF
ハンドシェイクより先に届く要求:TCP Fast Openが引き受けた再送の代償
TCP Fast Open は、一度接続したクライアントが接続開始の SYN に最初のアプリケーションデータを載せる仕組みだ。1往復を省ける可能性と引き換えに、再実行への耐性、cookie 鍵の運用、未確認処理の上限、通常の TCP への確実なフォールバックが必要になった。
IETF
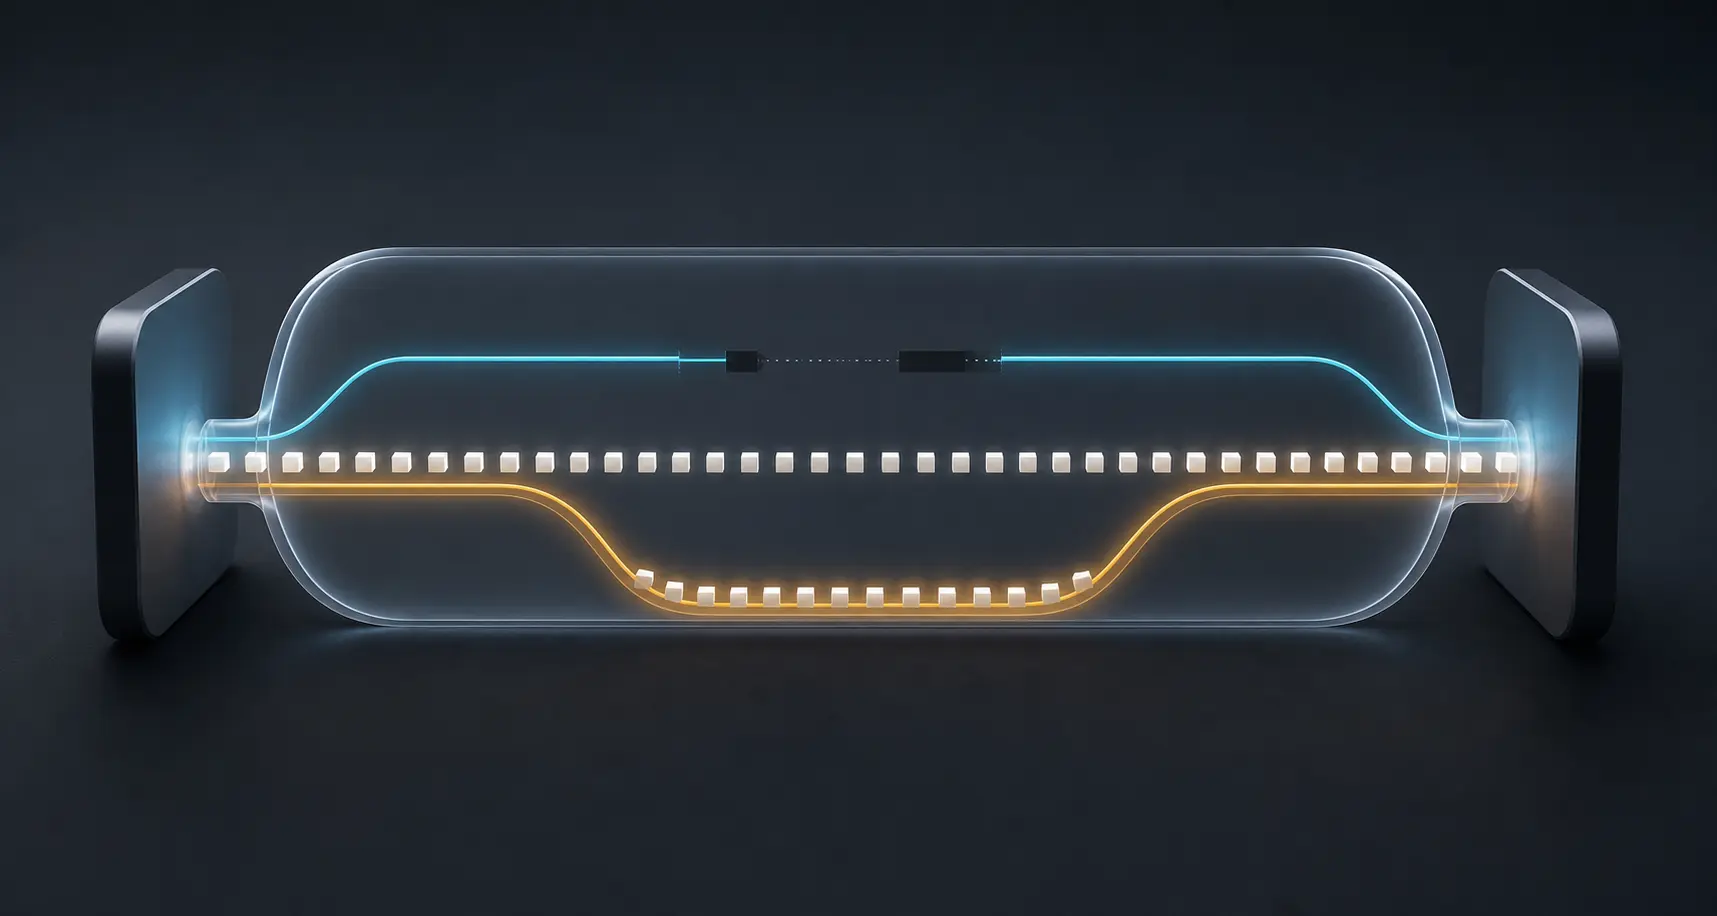
接続は経路より大きい:Multipath TCPは一つのバイト列を複数の道に載せる
オフィスを出た端末では、通信が続いたまま Wi-Fi が弱まり、セルラー回線が利用可能になる。通常の TCP は接続を一つの経路に結びつける。Multipath TCP は、アプリケーションには一つの順序付きバイト列を見せたまま、その下で複数の TCP サブフローを追加し、外し、優先順位を変えられる。ただし、切り替えが常に滑らかになるわけではない。継続性を決めるのは、両端がどの経路を認め、測り、役に立たなくなったときにどう扱うかである。

IETF
受信側が地図を描いたとき――TCP SACKが損失回復を変えた歴史
TCP の累積確認応答が示すのは、欠けずに届いた一本の境界線だった。選択確認応答は、その先に届いている不連続な範囲を小さな地図として返した。見える情報は増えたが、輻輳制御と最終的な記憶責任は送信側に残された。

IETF
DNSSECは「名前が存在しない」をどう証明するのか
存在するレコードなら、署名で真正性を確かめられる。難しいのは空白の認証だ。攻撃者はそこに名前を隠し、架空の名前を差し込み、あるいは正しい否定応答を偽の「存在しない」に置き換えられる。

IETF
「空いている時間」は予測にすぎない:ALTOが通信時刻を公開された約束に変える
大容量の転送は午前2時まで待てる。難しいのは、午前2時になってもネットワークが空いていると信じてよいかどうかだ。ALTO Cost Calendar は、ネットワーク側が時間ごとの選好を公開し、アプリケーションが実行時刻を選べるようにする。これは帯域予約でも経路保証でもない。鮮度、文脈、そして同じ助言を受けた他のクライアントの行動によって価値が変わる予測である。

IETF
Happy Eyeballsが結んだ「250ミリ秒」の取引
IPv6 と IPv4 を競わせる仕組みは、利用者から待ち時間を取り除いた。その一方で、負けた経路の障害を見えにくくし、修復を先送りできる余地まで生み出した。

IETF
グループ参加だけでは足りない:SSMは受信側に送信元を選ばせる
Source-Specific Multicast では、受信者がグループだけでなく送信元まで指定する。その一手が、経路を簡素にする代わりにアプリケーションを制御面へ押し上げる。
IETF
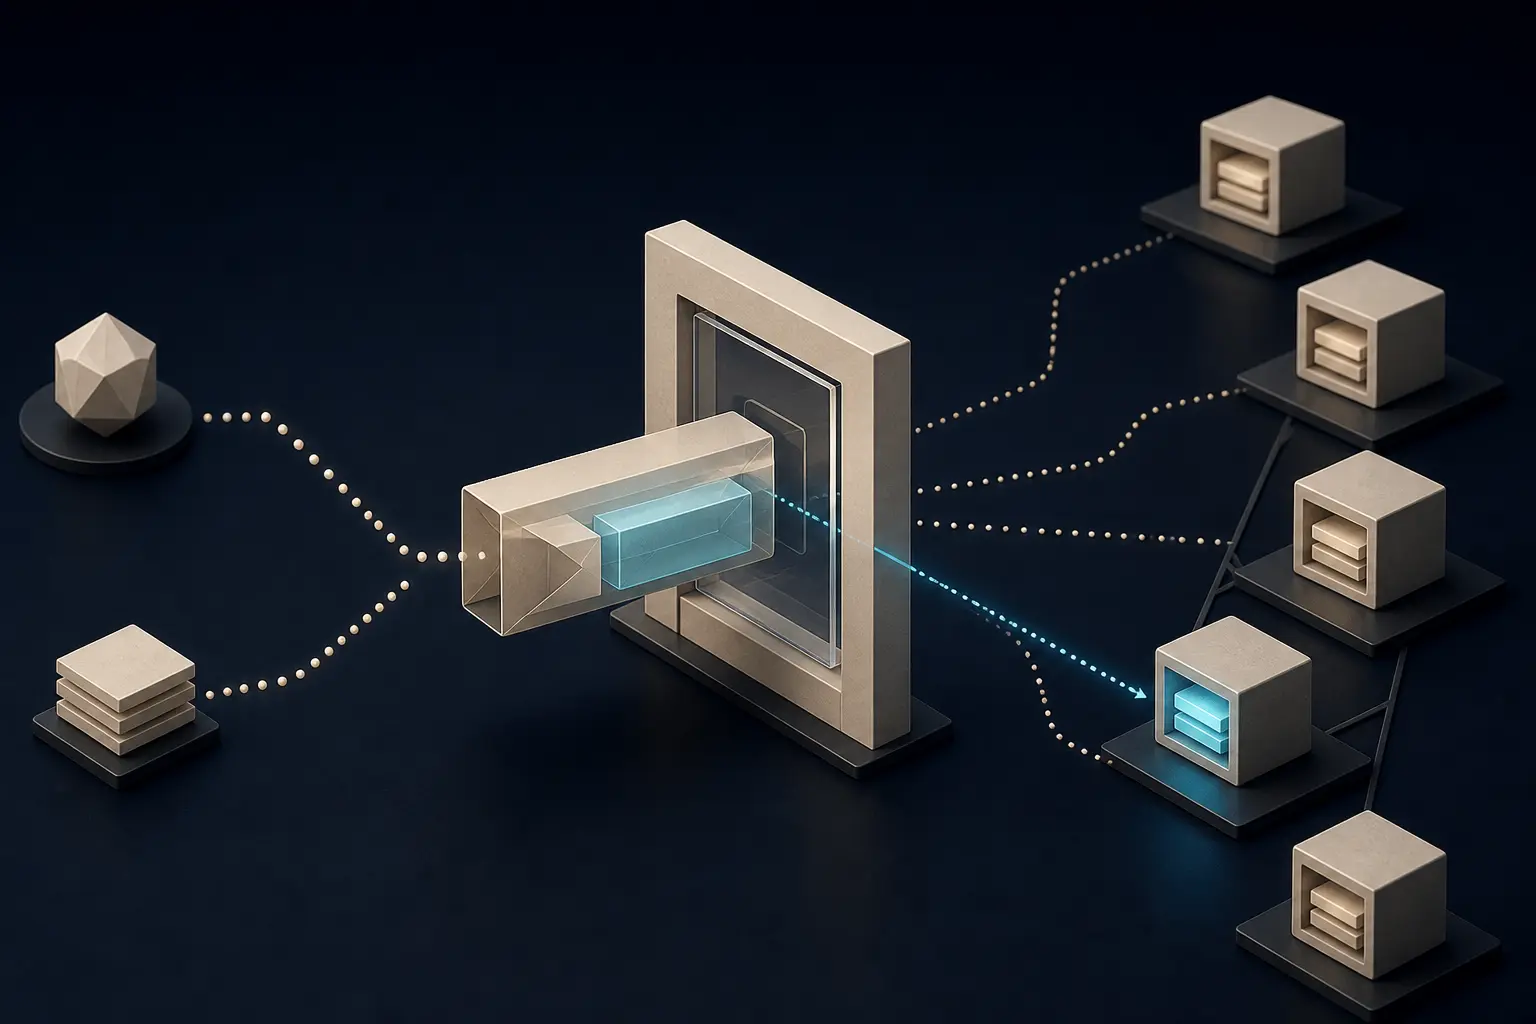
秘密のサーバー名にも公開の玄関が要る――ECHが引き直すTLSのプライバシー境界
鍵を更新した直後、ある利用者だけが古い DNS キャッシュを持っている。暗号そのものは正しくても、玄関側には開けられない。この時間差を扱えなければ、ECH は仕様上の保護で終わり、運用上の境界にはならない。

IETF
パケットは失われる前に印を受けた――ECNが問い続けた輻輳の知らせ方
インターネットは長いあいだ、損失を輻輳の証拠としてきた。キューがあふれ、パケットが届かず、送信側が速度を落とす。Explicit Congestion Notification(ECN)は、その順序を変えた。パケットを壊さずに警告を載せられるようにしたのである。ただし、2ビットが意味を持つには、キュー、受信側、トンネル、送信側が同じ約束を守らなければならない。

IETF
期限切れのInternet-DraftはIETFによる却下ではない
技術調査の台帳には、文書名と判定しかなかった。Datatracker の`Expired`を見た担当者は、その横に「IETF が却下」と記した。ところが採用判断も、コンセンサス記録も、Last Call も、IESG の処分も添付されていない。日付を観測したシステムが、組織に代わって判決を書いていた。

IETF
主語のないRFCのMUSTは監査所見にならない
適合性試験表には、赤く塗られたセルが一つあった。「RFC 8200、MUST、未達」。しかし試験担当者に対象を尋ねると、送信側なのか受信側なのかさえ答えられない。どの条件で要求が発動し、どのプロファイルを製品が標榜し、何を観測して失敗としたのかも記録されていなかった。大文字は引用されていたが、監査所見の主語は消えていた。

IETF
プロキシを越えると、Observe の「現在」は一つではなくなる
三台の端末が同じ温度資源を監視している。プロキシは上流では一つだけ Observe を登録し、下流へ通知を配る。送信量は減るが、端末が受け取る Observe 値は起点サーバーの生の番号とは限らない。各ホップが番号、Max-Age、通知方式を持つからだ。RFC 7641 に反してはいない。むしろ仕様どおりである。問うべきなのは、製品がこの境界を運用者に見せているかどうかだ。

IETF
Jana Iyengarと、アドレスを越えて続いた接続
端末が別のネットワークへ移っても、QUIC の接続は必ずしも切れない。ただし RFC 9000が引き継ぐのは接続に属する状態であり、旧経路で得た確信ではない。新しい経路は、到達性、送信量、輻輳、ECN、プライバシーについて改めて証拠を示す。

IETF
Sally Floydと、スループットだけでは合格できない試験
あるフローが速くなったとき、同じボトルネックにいた別のフローは何を失ったのか。Sally Floyd の公開された研究記録は、輝く平均値より先に、遅延の裾、損失、過渡応答、公平性、失敗する環境を確認するための評価規律を残している。

IETF
Jeff Tantsura と、まだ結果ではなかったインテント
画面の表示は緑のままだ。保護経路を維持するというインテントは受理され、必要な変更も一度は適用された。ところが、その後のトポロジー変更で代替経路が失われている。残っているのは望んだ状態の記録であり、現在の通信が得ている結果ではない。Jeff Tantsura が共著した RFC 9315 は、このずれを見分けるための重要な線を引いている。
IETF
Linda Dunbarと、隣接先を作り出してはならないディレクトリ
「該当なし」は、常に同じ意味ではない。情報が不完全なディレクトリなら、まだ知らないだけかもしれない。対象範囲を完全に把握しているなら、存在しないという判断に近づく。Linda Dunbar が共同執筆した四つの TRILL RFC は、この差が単なるデータ品質ではなく、フレームを探索するか捨てるかを分ける運用上の権限であることを示している。
IETF
Hannes Gredler と双方向にドレインすべき OSPF リンク
片側のコストを最大にして経路が迂回し始めても、回線が空になったとは限らない。隣接ルーターは逆方向の状態を自ら広告しているため、そちらからのトラフィックは残り得る。Hannes Gredler が共著者となった RFC 8379 は、この非対称性を保守手順の中心に据えた。必要なのは単なる高コスト化ではなく、対象リンクの特定、対向側の応答、そして双方向の実測である。

IETF
John Scudder と、能力を先に名乗る BGP セッション
TCP がつながっただけでは、二台のルーターが同じ BGP を話せるとは限らない。新しい拡張を片方だけが実装している場合も、両方が実装していても今回の OPEN では片方しか表明しない場合もある。John Scudder の名が残る標準文書は、この曖昧さを小さな相互記録へ変えた。未知の能力は無視して共存し、目的に不可欠な能力が欠けるときだけ、理由を示して止まる。拡張性とは、何でも受け入れることではなく、同意した範囲と終点を見える形にすることである。
会員ロック解除
会員限定プロフィール分析
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
ストラテジックサークルに参加Leadership Alliance 解説
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加