
世界中の実装に影響を与えるオープン標準化団体。
ガバナンス / IETF
IETF
IETF は、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
グローバルプロトコルガバナンス相互運用性リスク

プロトコル策定プロセスと標準の正当性。
ベンダーと事業者にわたる、仕様から実装までのギャップ。
主要な標準の変更は通常、120日以上のサイクルでシステムに影響を与えます。
最新の報道
IETFの最新情報
784件の記事
IETF
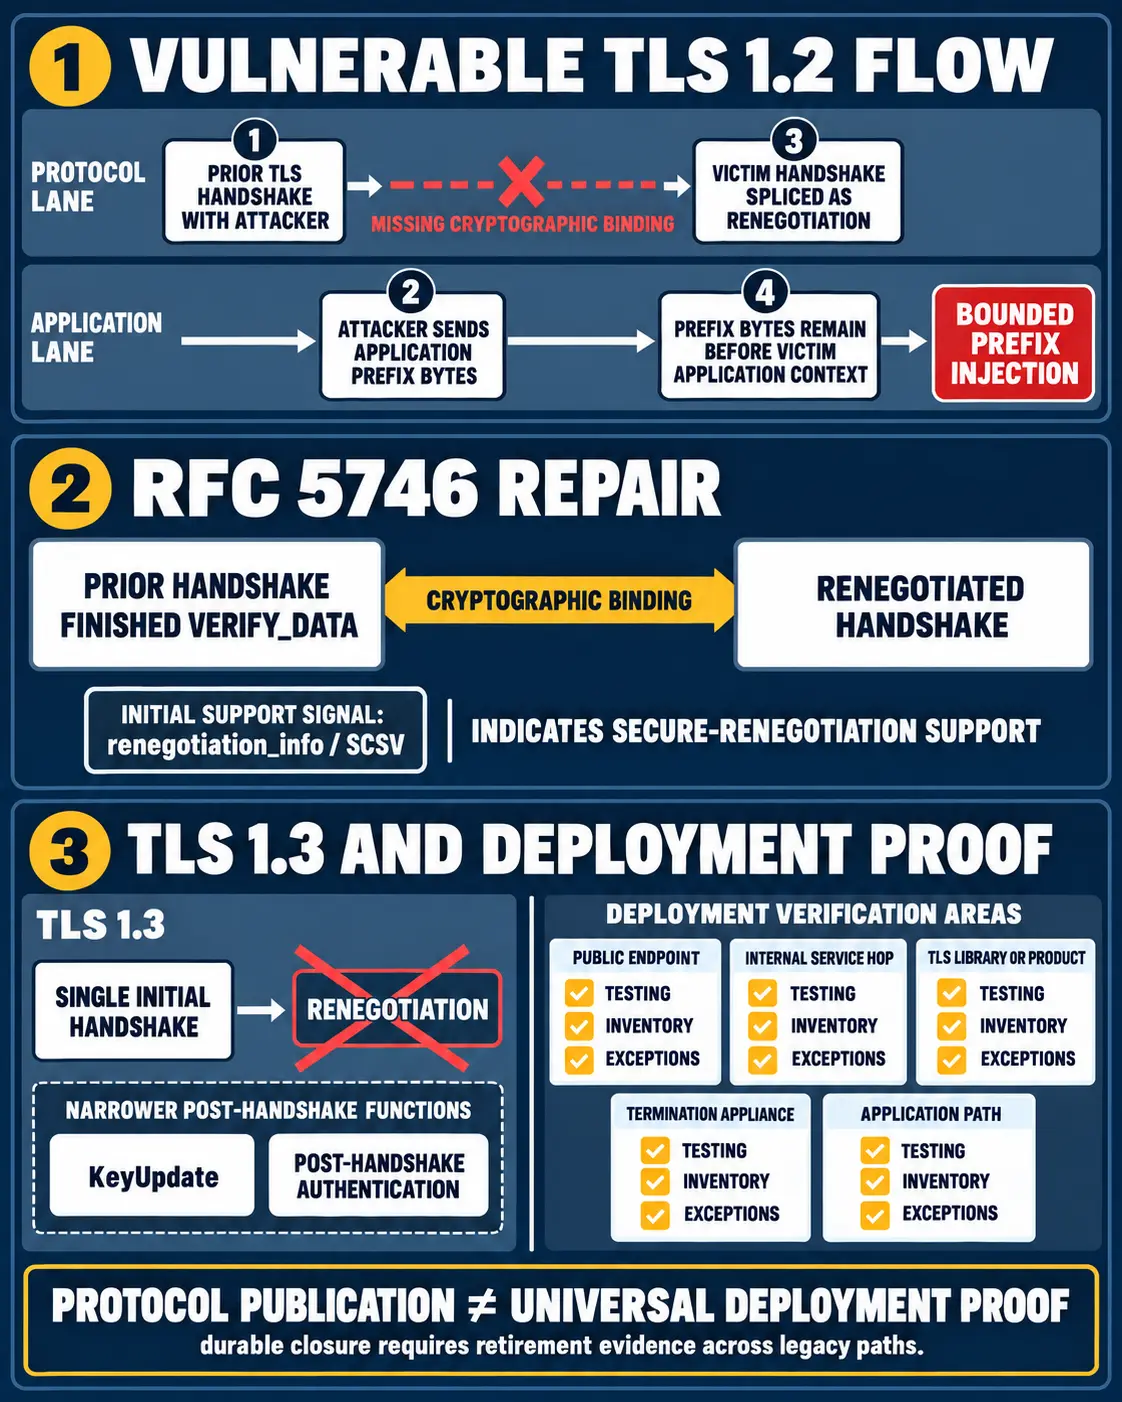
TLS再ネゴシエーションの修復はプロトコルを直したが、展開記録までは直していない
TLS の再ネゴシエーション問題は、単なる古い暗号方式の欠陥ではなかった。同じ接続上で続けて行われるハンドシェイク同士を暗号学的に結び付ける仕組みがなかったため、攻撃者が先に置いたアプリケーションデータの前に、別の利用者の認証コンテキストを接続できた。RFC 5746はその境界を修復し、TLS 1.3は再ネゴシエーション自体を廃止した。しかし、仕様の公開は、稼働中の全経路が修復済みだという証明ではない。
IETF
マージは成功した。だが基準点は新しいのか――NETCONFプライベート候補
`draft-ietf-netconf-privcand-10` は、クライアントごとに編集領域を分離し、`running` との衝突を検出・解決する仕組みを提案する。編集の混入を防ぐことと、比較の完全性、判断権限、実運用への反映、サービス成果を証明することは同じではない。
IETF
RFC 10003はCMC転送を独立した証拠層にする
HTTP 200は CMC の封筒が往復したことを示せても、認証局が申請を承認したことまでは示さない。RFC 10003が定めるのは運び方であり、RFC 10002が定めるのは PKI 処理の結果である。両者を一つの「成功」に畳むと、配送記録が発行判断を代行してしまう。

IETF
新しいMOA PDUは認可を撤回できる。検証順序はまだない
RPKI キャッシュからルーターへ MOA を渡す新しいメッセージ案は、revision 01で部分撤回とキャッシュ失効の扱いを具体化した。一方、MOA と IPv6 ROA のどちらを先に評価し、不一致時にどう戻るかは、今後の別仕様に委ねている。認可を消す手順は見えるようになったが、認可を判断へ変える分岐はまだ公開されていない。

IETF
Transform は合意された。それでも replay はまだ拒否されていない:RFC 9827
RFC 9827 は、IKEv2 の Transform Type 5 を ESN の有無という狭い選択から、シーケンス番号の性質を表す契約へ広げた。その契約が示すのは SA のパケットがネットワークへ入る時点までであり、受信側の anti-replay 方針や実際の破棄結果までは保証しない。
IETF
RFC 10011がTLS終端装置をセキュリティ境界に組み込む
TLS をロードバランサーで終端すると、暗号化はそこで終わる。しかし、認証された相手という主張まで消えるわけではない。その主張は別の形で RESTCONF サーバーへ渡され、最終的な権限判断に使われる。RFC 10011は、この受け渡しを単なる内部実装ではなく、セキュリティ境界そのものの移動として扱っている。

IETF
Joyce Reynoldsと、レジストリではなくなったAssigned Numbers RFC
古い表が危ういのは、古びて見えるからではない。むしろ整った RFC 番号と変わらない URL を持ち、いまも有効であるかのように見えるからだ。Joyce Reynolds は RFC 3232で、その見かけと役割を切り分けた。
IETF
診断計画は原因の証明ではない:スケジュール OAM に必要な8つの記録
`draft-ietf-opsawg-scheduling-oam-tests-07` は、OAM テストを時刻と順序に沿って実行するための共通モデルを提案している。計画を機械可読にする意義は大きい。しかし、登録済みの計画、成功ステータス、返却された測定値は、実行事実、唯一の原因、変更権限、サービス回復を自動的には証明しない。

IETF
IETF草案が利益相反ルールの空白を指摘、基準は参加ではなく権限
誰がどの組織に勤めているかを一覧にしても、その人が特定の判断にどんな権限を持っていたかは分からない。IETF の個人参加という原則の下では、なおさらである。9月9日に公開されたプロセス文書案の改訂07は、一般的な利益相反方針がないという問題を初めて明記した。既存方針を比べると、次に必要なのは参加者名簿ではなく、権限を使う瞬間の適用記録だと分かる。

IETF
同じ色でも証拠は同じではない――RFC 9832のトランスポートクラスを検証する
Color 100が三か所に現れても、三つの命令は同一ではない。RFC 9832は優先順位、経路の取り込み、次ホップ解決を定義する。一方、名前空間の合意、フォールバック、FIB、実パケット、SLA は、それぞれ別の記録で確かめる必要がある。

IETF
RFC 9983のエニーキャスト・フラグは意図を示す、サービス健全性ではない
RFC 9983が OSPFv2 に加えたのは、わずか1ビットの明示性である。あるプレフィックスが複数ノードから広告されることを意図している、とルーターが共通の形式で伝えられるようになった。これは推測を減らすが、監視を代行しない。AC-Flag が証明する範囲は設定上の意図までであり、ノードの実在、アプリケーションの稼働、応答の整合性、利用者の成功は別の証拠を要する。

IETF
Paul Mockapetrisと、応答全体を覆わなかった権威ビット
DNS 応答の先頭には権威ある別名があり、その先にはキャッシュ由来の宛先と補助的なアドレスが続くことがある。AA ビットは正しくても、パケット全体を「権威あり」と保存した台帳は正しくない。

IETF
RFC 9845:ワットが下がっても、グリーンネットワークの証明は終わらない
電力計の低下は重要な観測である。しかし、共有負荷の帰属、サービス品質、電源構成、長期的な反動まで確認しなければ、環境効果の結論にはならない。
IETF
ワークロード資格情報が証明しないもの――起動時の同定から結果まで八つの境界
WIMSE の実践案は、Kubernetes、クラウド、SPIFFE が長期シークレットを短命で宛先限定の資格情報へ置き換える方法を整理する。しかし、安全な資格情報も、稼働インスタンス、鍵の独占、失効、個別操作、実行結果を一括して証明するものではない。
IETF
RFC 9991が定めた失敗詳細は条件付き開示であり、当然の権利ではない
DMARC の失敗報告を「診断用データ」と呼ぶと、その中身が誰かの通信そのものであり得ることを忘れやすい。RFC 9991は詳細な失敗を共通形式で伝えられるようにしたが、ドメイン所有者に受信メールの閲覧権を与えたわけではない。要求を公表する者、開示を決める受信者、危険な報告を保管する消費者の責任は、最後まで別々に残る。
IETF
DNSタイプ69と70は意味を外部台帳に委ねるが、その版を示さない
DNSSEC の検証画面が緑でも、過去の意味まで自動的に確定するわけではない。同じコードを UNECE や ISO のどの版で読んだのかが残っていなければ、署名済みのバイト列から当時の判断を再現できないからだ。新しい DNS タイプ69と70は、IANA が型を割り当て、外部機関が語彙を管理する分担を明確にした。次に必要なのは、その分担を壊さず解釈の根拠だけを保存することだ。

IETF
Jim Schaadと、手掛かりにすぎなかった鍵識別子
鍵束の小さな札は、候補を探すには役立つ。しかし、札が同じだからといって鍵まで同じとは限らない。Jim Schaad が記した COSE の`kid`は、この当たり前の区別を暗号処理の境界に組み込んでいる。

IETF
RFC 9990が数えるのは受信側の申告であり、メール流そのものではない
同じ一日を示す二つのファイルが届いた。Report-ID は異なる。片方は朝から夜まで、もう片方は昼から翌朝までを含む。単純に足せば見栄えのよい総数になるが、昼以降が二度数えられた可能性を消せない。RFC 9990 はこの曖昧さを隠していない。識別子は報告を識別する。観測集合が重ならないことまでは証明しない。
IETF
CMISリビジョン04は制御引き継ぎを加えたが、最後の書き込みは未解決だ
許可リストから一つのページを外す操作は一瞬で終わる。だが、光モジュールの状態まで同じ瞬間に切り替わるとは限らない。遠隔コントローラが三段階の調整の二段目まで進め、ホスト NOS がローカル設定を書き戻し始めたら、どちらの状態が有効なのか。9月9日付の CMIS YANG ドラフト改訂は、制御権を返す規則を新設した。その規則自身が、最後の書き込みを確定する仕事を運用者に残している。
IETF
Donald E. Eastlake 3rdと、恒久的な識別子にはなれないRBridgeニックネーム
短い名前はパケットには都合がよい。しかし、二つのネットワークが一つになった瞬間、その名前の持ち主が変わることがある。Donald E. Eastlake 3rd が携わった TRILL 文書は、16ビットの便利さと証拠としての限界を同じ規則の中に残している。
会員ロック解除
会員限定プロフィール分析
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
Strategic Circle に参加Leadership Alliance 解説
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加