
世界中の実装に影響を与えるオープン標準化団体。
ガバナンス / IETF
IETF
IETF は、インターネット基盤に影響を与え得る機関、政策プロセス、標準化活動、レジストリ運用、説明責任をめぐる紛争、実装シグナルを追跡します。BTW.MEDIA は、公開された報道、出典に基づく分析、制度的背景、長期にわたるケースの継続報道を整理し、読者が世界のネットワークエコシステム全体で、意思決定のポイント、ガバナンス上のリスク、運用の継続性、正統性をめぐる論点、政策の結果を追えるようにしています。RIR や標準化団体、ICANN のプロセス、ネットワーク運用者グループ、公共政策に関わる主体、説明責任をめぐる紛争、裏付けとなる証拠を比較したい読者は、このページで、どのプロセスが単なる手続きに過ぎないのか、どのシグナルが運用上の前提を変え得るのか、どのコミュニティが影響を受けやすいのかを確認できます。
グローバルプロトコルガバナンス相互運用性リスク

プロトコル策定プロセスと標準の正当性。
ベンダーと事業者にわたる、仕様から実装までのギャップ。
主要な標準の変更は通常、120日以上のサイクルでシステムに影響を与えます。
最新の報道
IETFの最新情報
889件の記事

IETF
BGPが到達可能なアドレスを見つけても、パケットを運ぶ経路を測ったことにはならない
IDR の新しいドラフトは、現代のルーティングに潜む取り違えを扱う。BGP が到達できる`NEXT_HOP`と、実際にトラフィックを運ぶトンネル、ポリシー、SID は同じとは限らない。提案の核心は、新しい万能指標ではなく、1回の経路解決を1つの証拠として保つことにある。

IETF
行為IDを保存しても、定義を保存しなければ再検証できない
CAID 草案の改訂版は、共通して受理される対象の要約値を変えずに、入力の受理条件を厳しくした。長く使う照合キーほど、そのキーを認めた定義と検証手順を一緒に保管する必要がある。

IETF
リゾルバーは例外を開示した。応答を認証したわけではない
新しい DNS シグナルは、特定の名前についてリゾルバーが検証を停止していた事実をクライアントへ伝えられる。その透明性には価値がある。しかし、それは応答の真正性を保証せず、運用判断を正当化せず、アプリケーションが安全なサービスへ到達した証拠にもならない。

IETF
AAuth Eventsの受信箱は、休止中のエージェントを起こした証拠ではない
新しい AAuth Events 草案は、外部から直接呼び出せないエージェントのために常時稼働する受け皿を用意する。そこにイベントを安全に預けたことと、本人に相当するエージェントが期限内に確認したことは別の事実だ。

IETF
公開 DNS が「ここから先は自分の道ではない」と言える設計
親 zone が子 zone の境界を認めながら、public に到達可能な authoritative server を装わない。空の NS target という提案の核心は、public namespace の権限と private namespace の現実を混同しない点にある。

IETF
個別の利用上限を守っても、請求総額は守れない
新しい AAuth Budgets 草案は、エージェントの認可トークンごとに支出を止める仕組みを提案する。複数のトークンが同時に有効なら、利用者が意図した総額を守る責任は、それらを発行する側に残る。
IETF
SigTag が省くのは再送であって、検証ではない
resolver が signed Merkle Tree Ladder を既に持つと知らせれば、authoritative server は大きな ladder を再送せず condensed signature だけを返せる。だが、その通知は cache の存在証明ではない。signer との結び付け、検証、失敗時の full signature 回収は別の責任として残る。

IETF
署名を検証できても、その証拠を採用するとは限らない
エージェントの行為を支える証拠について、個人提出の新しいインターネット草案は判定を二つに分けた。改ざんや構造を検査できたという結果と、その証拠を自組織のルールで受け入れるという結果は、同じではない。

IETF
証明書は小さくなった。信頼判断は小さくならない
証明書は小さくなった。信頼判断は小さくならないの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。IETFの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
IETF
何も書き換えなかった中継者を、記録から消せるか
受信した内容をそのまま送る中継者も、経路上では意思決定の対象になり得る。WIMSE に関する個人提案の改訂版は、「変更の履歴」と「通過した主体の証明」を分けて扱う。

IETF
SUITの署名では、端末が追加命令を理解できるか分からない
更新マニフェストが正しく署名されていても、配布先の機器がその中の任意拡張を実装しているとは限らない。SUIT 更新管理案の第16版は、この対応状況を把握する責任が個々の導入環境にあることを明確にした。
IETF
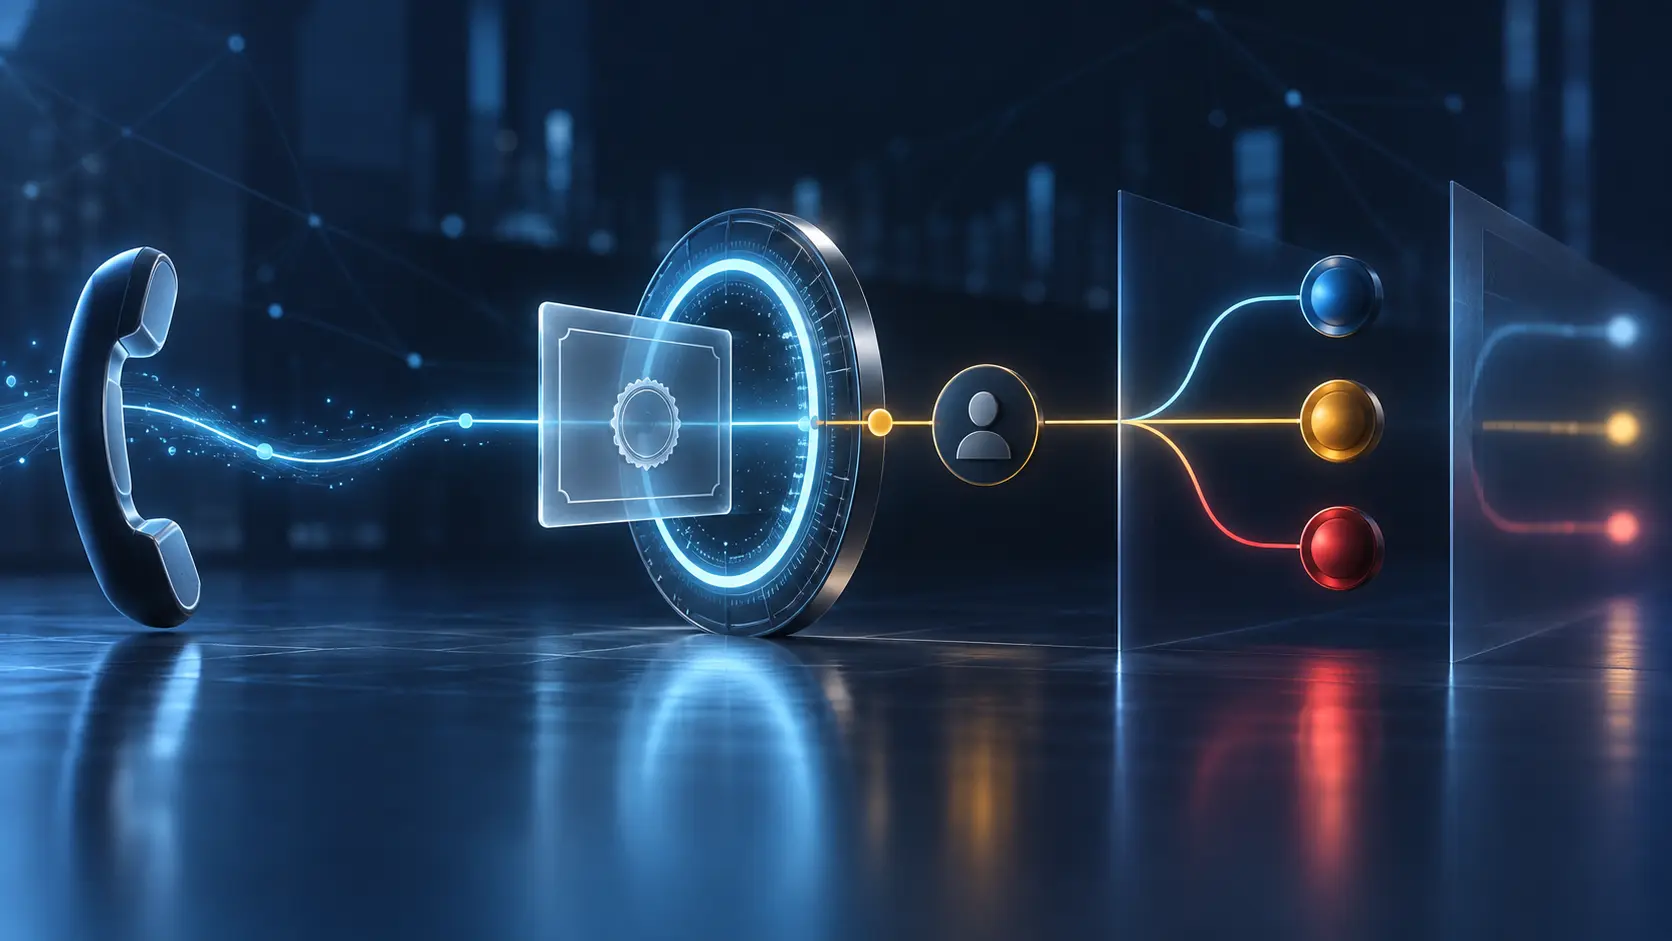
証明書は番号を認めた。それでも通話の扱いは決まらない
電話番号の権限は、証明書の有効期間中にも動く。STIR 向け OCSP 拡張は、その変化を一つの番号について確かめる。しかし、得られるのは狭い状態証拠であり、発信者の人物像や通話内容の安全性ではない。

IETF
SRポリシーの規模試験はECMPの速度を証明しない
多数の経路を設定してもパケットが落ちなかった。その事実は重要だが、多経路転送の処理速度を測ったことにはならない。9月22日に更新された IETF BMWG の草案は、SR の試験結果を読む際に、この二つを取り違えないための具体的な境界を示している。

IETF
LAKEのAuthKEM改訂案、身元を明かす4メッセージ案を削除
応答回数を減らす設計は、必ずしも同じ秘匿性を保てない。9月28日付の AuthKEM 作業部会草案では、開始側の資格情報識別子を最初から平文で送る短縮案が姿を消した。残る5メッセージ方式でも、双方の認証が終わる時点は同じではない。
IETF
サーバーはファイルをキャッシュ不可と示した。それでも従うのはクライアントだ
NFSv4.2 に、特定ファイルのデータをクライアント側へ長く保持しないよう求める標準の合図が加わろうとしている。この仕組みが有用なのは、命令と実行済みの証拠を混同しないからだ。

IETF
BGP最良経路案の早期レビュー、転送確認が失敗した後の扱いを問う
次ホップへの経路が表にあることと、選ばれた転送方式でパケットを運べることは同じではない。IETF の早期レビューは、その差を埋めようとする草案に、確認対象と失敗時の経路選択を明記するよう求めた。
IETF
省電を求める受信者に、映像を決める権限までは移らない
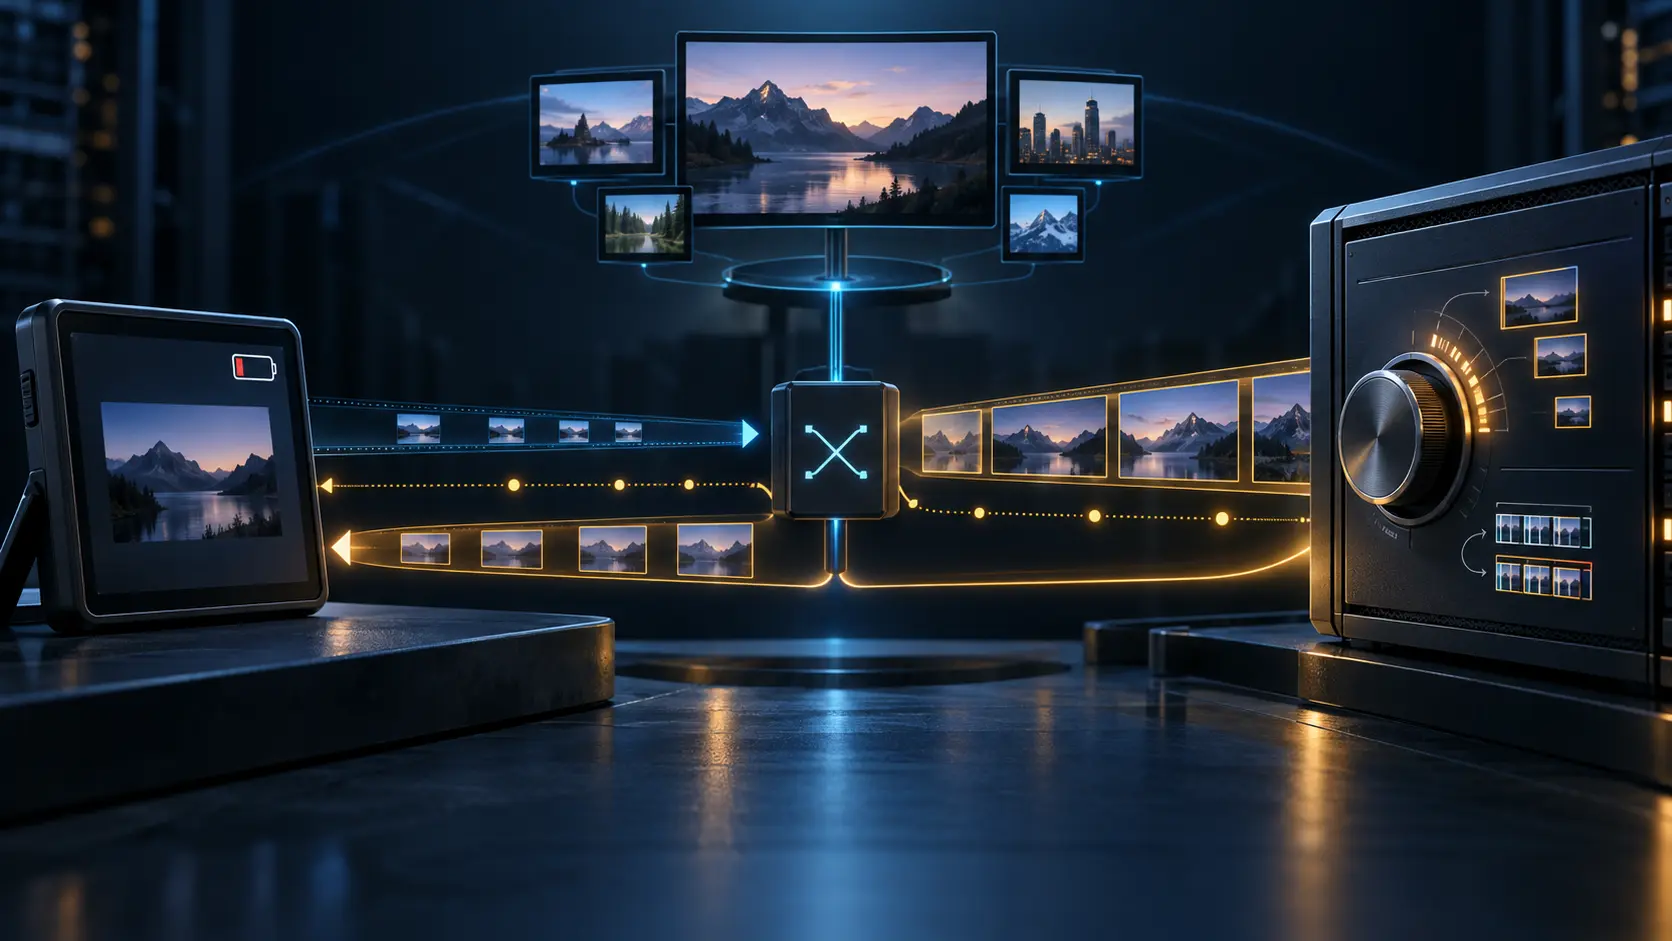
小型端末、大画面の会議室、録画装置が同じ映像セッションに参加するとき、望ましい画質は一つではない。IETF が標準化を進める TSRR と TSRN は、受信側の制約を送信側へ届け、選ばれた解像度を返す。しかし、負担を訴える手段と、符号化を決定する権限は明確に分かれたままだ。

IETF
HPKEの後継案にない認証モードを、RFC 9180はなお記述している
規格の参照先を変えることと、利用中の認証機能を置き換えることは別の作業だ。IESG の審議に入った HPKE の後継案は、その違いを二つのモード値で示している。

IETF
デバイスは鍵を証明した。それでも証明書は現在の健全性を証明しない
IETF が承認した ACME デバイスアテステーション拡張は、証明書要求を特定の端末や暗号モジュールに結び付けられる。これは発行時点の強い受領証である。しかし、現在の健全性、所有者、後日の鍵利用まで継続的に保証するものではない。
IETF
送信元フィルターは自分の誤判定を自分だけでは見抜けない
境界ルーターが参照する表は、届いたパケットを通すか落とすかを決める。その判断が正しかったかを確かめる情報は、別のネットワークから届く場合がある。SAVNET 草案の最終意見募集が、その運用上の境界を明らかにした。
会員ロック解除
会員限定プロフィール分析
完全なプロフィール解説と詳細セクションを閲覧するには、ログインが必要です。
Strategic Circle 向けブリーフィング
参加すると、ログイン後に戦略解説を閲覧できます。
Strategic Circle に参加Leadership Alliance 解説
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加