
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
優先レーンを作っても、共通路は消せない
障害レビューの画面には、優先クラスの遅延目標が守られたと表示されていた。ところが同じ時間帯、通常クラスの利用者は接続を完了できなかった。監視値が矛盾したのではない。測っていた対象が違ったのである。RFC 5290 が守ろうとしたのは、特別な契約を持たない通信にも残される共通の入口だった。

IETF
制御セッションが生きていても、TDM 状態の証人が生きているとは限らない
同じ TDM 擬似回線について、LDP は稼働を示し、パケット内の制御ワードは障害を示す。この食い違いを「表示更新の遅れ」で済ませると、どの機能が何を観測したかが消える。RFC 5287 は二つの報告を同格に扱わない。TDM インターワーキング機能が動作中なら帯域内状態を通常の証人とし、その機能自体が停止しても PWE3 制御面が生き残る場合に限って PW Status TLV が代替証人になる。

IETF
ラベルは個別のまま、経路は集約されていた
ラベル表は一台の出口を指している。IP ルーティング表には、その出口の /32 はなく、より大きな集約だけがある。RFC 5283 はこの非対称を利用してエリア間 LSP を構築する。しかし、集約経路が残っていることは、その内部の全出口が生きているという証明ではない。

IETF
障害手順書を開いて初めて「代替なし」と分かった
リンク断を検知したあとで、当番者が対象プレフィックスに LFA が存在しないと知る。設定画面には有効と表示されていた。RFC 5286 が示すのは、この発見を障害時まで待つ必要はないということだ。代替の有無は、宛先ごとの厳密な距離不等式として事前に計算し、根拠ごと保存できる。

IETF
トンネルは開いた。それでも加入者はまだ認証されていない
TLS の Finished が届き、サーバー証明書の検証も終わった。画面には緑色の成功表示が出る。しかし一般的な一方向 EAP-TTLS では、この時点で加入者の本当の識別子はまだ送信されていない。安全に本人確認を始められる状態と、本人確認が終わった状態は、同じではない。

IETF
「リプレイ完了」が隠してしまう空白
障害対応の画面には完了の印が出た。しかし、求めた時刻より前に古い通知は保存期間を過ぎていた。RFC 5277 に照らせば、サーバーは残っている範囲を正しく送り終えている。問題はプロトコルではない。限定された完了を、組織が「過去はすべて確認済み」と読み替えたことである。

IETF
パケットに「3」は残った。意味は交渉側にあった
RTP の全バイトを保存しても、拡張要素を正しく読めるとは限らない。RFC 5285 が採ったのは、短い番号をパケットに置き、その番号の語義を SDP の交渉文脈に置く設計だった。

IETF
「リンク確立」の後に、到着先の確認が始まった
新しい基地局との接続は完成していた。それでも IP 層は、そこが予測したネットワークなのかをまだ確かめなければならなかった。RFC 5270 の `LINK_UP` は強い証拠だが、証明する範囲は狭い。運用画面がその範囲を消すと、準備と到着とサービスが一つの緑色になる。

IETF
古いノードはエラーを運んだ。理解したわけではない。
RFC 5284 の Class 194 は、意味を知らない RSVP 実装にもオブジェクトを変更せず転送させる。これは段階的な互換性を支える巧妙な設計だが、経路上の合意や修復成功を証明する仕組みではない。
IETF
MOBIKE は外側アドレスを更新した。Home Agent は移動を見ていない
端末は確かに移動した。しかし VPN gateway が見た座標だけが変わり、内部 Home Agent の VPN-TIA は同じままだった。RFC 5266 はこの非対称を最適化として利用する一方、外側の成功をサービス全体の受領証にしない。
IETF
Home Agent が信頼済みと答えても、次の瞬間にインターフェースは変わる
正しく署名された回答でも、場所と時刻を失えば危険な許可になる。RFC 5265 が認めるのは、内部 Home Agent との保護された交換に基づく「現在の一インターフェース」の判定であり、端末全体に貼る恒久的な信頼ラベルではない。

IETF
署名された保存回答でも、信頼する相手は受け手が決める
RFC 5276 は、SCVP 応答と長期証拠を結び付ける。ただし、その応答を検証する公開鍵を誰が信頼するかまでは決めない。保存された回答の真正性と、その回答に従う権限は別の問題である。
IETF
差分ひとつの期限切れが、公開状態を丸ごと消す
RFC 5264 の部分公開は、変更分だけを運ぶための仕組みである。差分ごとに寿命を与える仕組みではない。受理された差分は一つの完全な publication に取り込まれ、その publication が更新されずに期限を迎えると、コンポジターは現在の全状態を消去する。

IETF
退会処理は終わった。それでも鍵は明日を開けた
名簿から消えることと、暗号を解く力を失うことは別の出来事だ。RFC 5275 は、メンバー削除の直後に残るこの時間差を可視化する。鍵の世代交代が配布と稼働まで完了しなければ、退いた者の能力は終わらない。

IETF
Watcher は 200 OK を返した。それでもプレゼンス状態は証明されない
RFC 5263 では、最終 SIP 応答またはタイムアウトが次の部分 NOTIFY を送るための境界になる。この応答が閉じるのは一つのトランザクションである。差分の適用、永続保存、下流への公開、まして人の反応まで証明するものではない。

IETF
「次のルーター」は電波の中に書かれていない
ハンドオーバーを速くするには、端末が新しいリンクへ到着する前に準備を始めたい。RFC 5271 は、その先行材料を3G CDMA のパイロット、SectorID、ANID などから得る。しかし早く観測できることと、正しい IP トポロジーを知っていることは同義ではない。

IETF
差分は順番通り届いた。それでもプレゼンスは一つの見え方にすぎない
RFC 5262 は完全な PIDF 文書と部分更新を一つの版系列として扱う。欠番のない系列は、そのフィードを順番通り再構成した証拠になる。しかし初期表示の完全性、全 watcher の同一表示、人やサービスの現時点の応答可能性は証明しない。
IETF
その鍵が認めたのは一度の経路変更であり、ハンドオーバー全体ではない
暗号学的な証明は、対象が狭いからこそ強い。RFC 5269 の共有ハンドオーバー鍵は、旧アクセスルーターが Fast Binding Update の権限を確認するためにある。MAC が正しければ、旧 care-of CGA 宛ての転送を変更できる。しかし端末が新しいリンクに接続したこと、新しいアドレスが利用可能であること、パケットが届いたことまでは証明しない。

IETF
パッチはノードを見つけた。正しい基準版とは証明していない
RFC 5261 は、与えられた XML 木の中から一つのノードを一意に選び、定められた変更を順番に実行できる。その成功は有力な実行証拠だが、入力が意図された最新版だったこと、変更が業務上正しかったこと、承認されて保存・公開されたことまでは示さない。
IETF
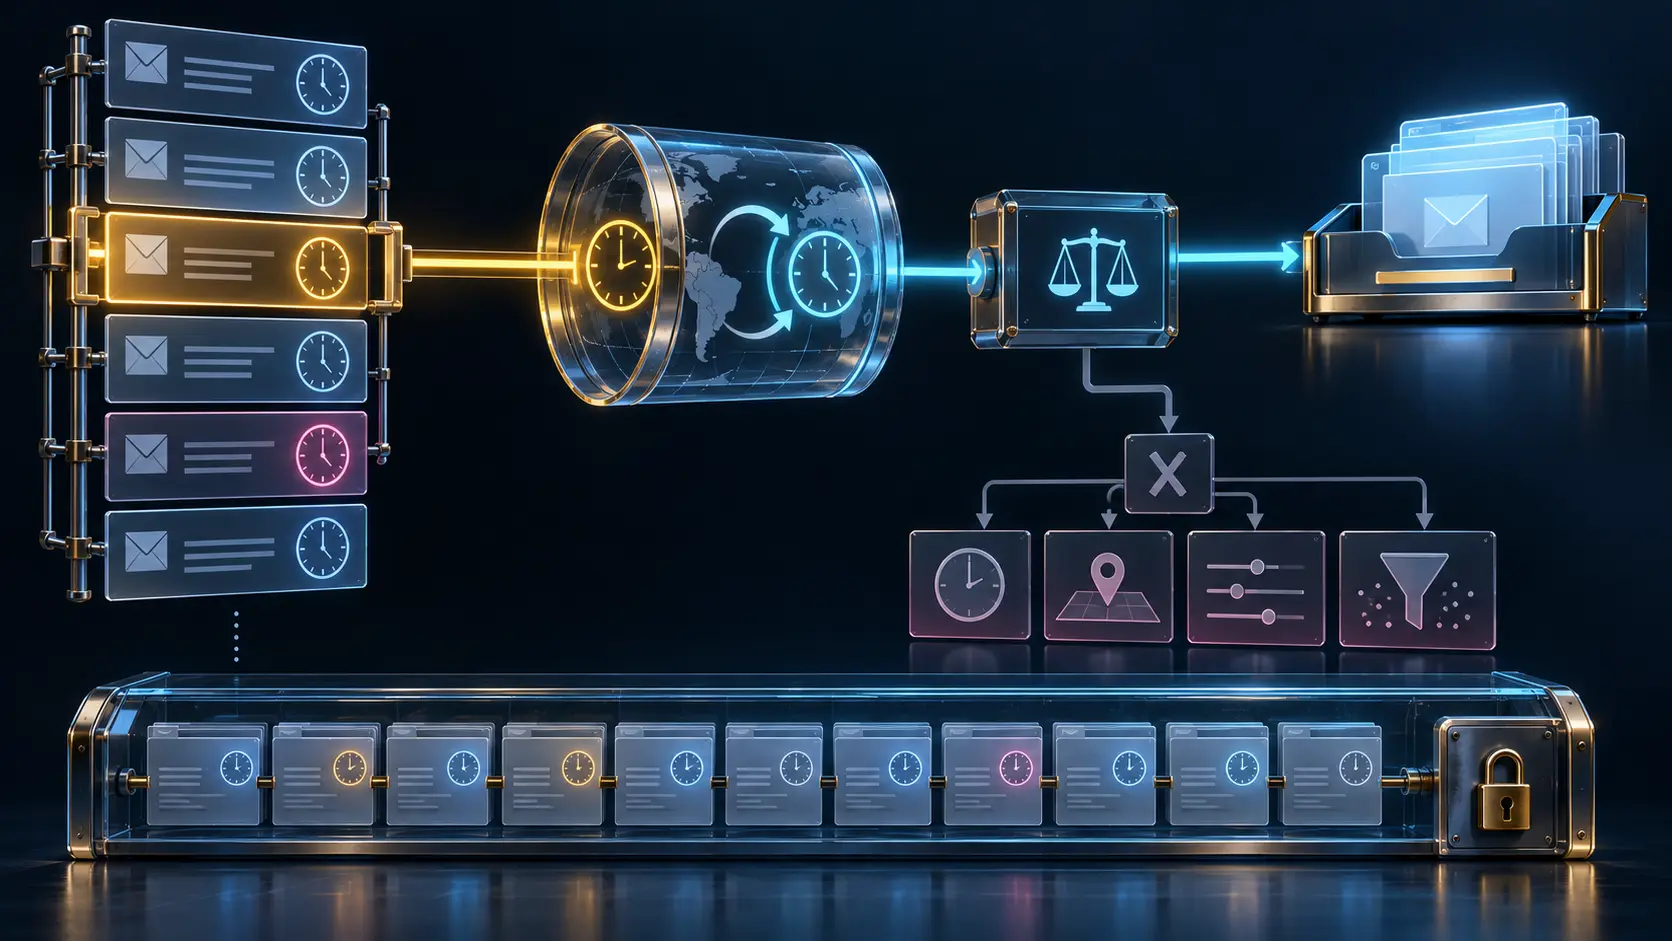
規則は日時に一致した。出来事の時刻を証明したわけではない
RFC 5260 は、Sieve が特定のヘッダー出現から日時を取り出す方法と、スクリプト実行時刻を使う方法を定める。比較結果は振り分けを決められるが、選ばれた日時の真正性や配送履歴全体までは証明しない。