
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
新しい経路は端末の到着前に整っていた。それでも到着の証明は別に要る
高速ハンドオーバーは、移動端末が旧リンクにいる間に次の転送経路を準備する。その先回りには価値があるが、管理上の落とし穴も同じ場所にある。トンネルが準備済みでも、端末が新リンクに存在するとは限らない。RFC 5268 が示したこの境界は、後継の RFC 5568 でも保たれている。

IETF
添付は開いたが、署名の証明は移らなかった
RFC 5259 は、保存形式を扱えないクライアントのために IMAP サーバーが添付を変換する仕組みを定める。軽く読みやすい出力は有用だが、それは要求と方針から作られた派生表現である。署名済み原本でも、永続的な置換でも、全項目成功の証明でもない。

IETF
検索結果は動き続けた。だが、スナップショットではなかった
新着メールが自動で入り、条件から外れた行が消える一覧は「現在」を映しているように見える。RFC 5267 が定義するのは、初期結果と順序付きの追加・削除ストリームである。更新拒否や通信の欠落を、滑らかな画面が埋め合わせることはない。

IETF
注釈はメールと移動した。権限までは移らなかった
RFC 5257 は、メッセージやその本文部分に永続的な注釈を置き、私用値と共有値を分けて扱う仕組みを定めた。だが、注釈がメールの横に表示されることと、送信者がそれを書いたこと、組織がその判断を承認したことは同じではない。

IETF
親が一覧に現れたのは、子が条件に一致したからだ
RFC 5258 の LIST 応答では、購読条件を満たさず、メールボックスとして存在さえしない親名が返ることがある。条件に一致した子孫への経路を示すためだ。画面上の木をそのまま正規台帳にすると、この因果関係が消え、説明用の行に実体の権限を与えてしまう。

IETF
画面の言語が変わっても、メールボックスの身元は変わらない
RFC 5255 は、IMAP が返す説明文の言語と、検索・並べ替え・スレッド化で文字列を比べる規則を別々に選べるようにした。見え方や結果は変わり得るが、保存されたメールボックスやメッセージが書き換わるわけではない。
IETF
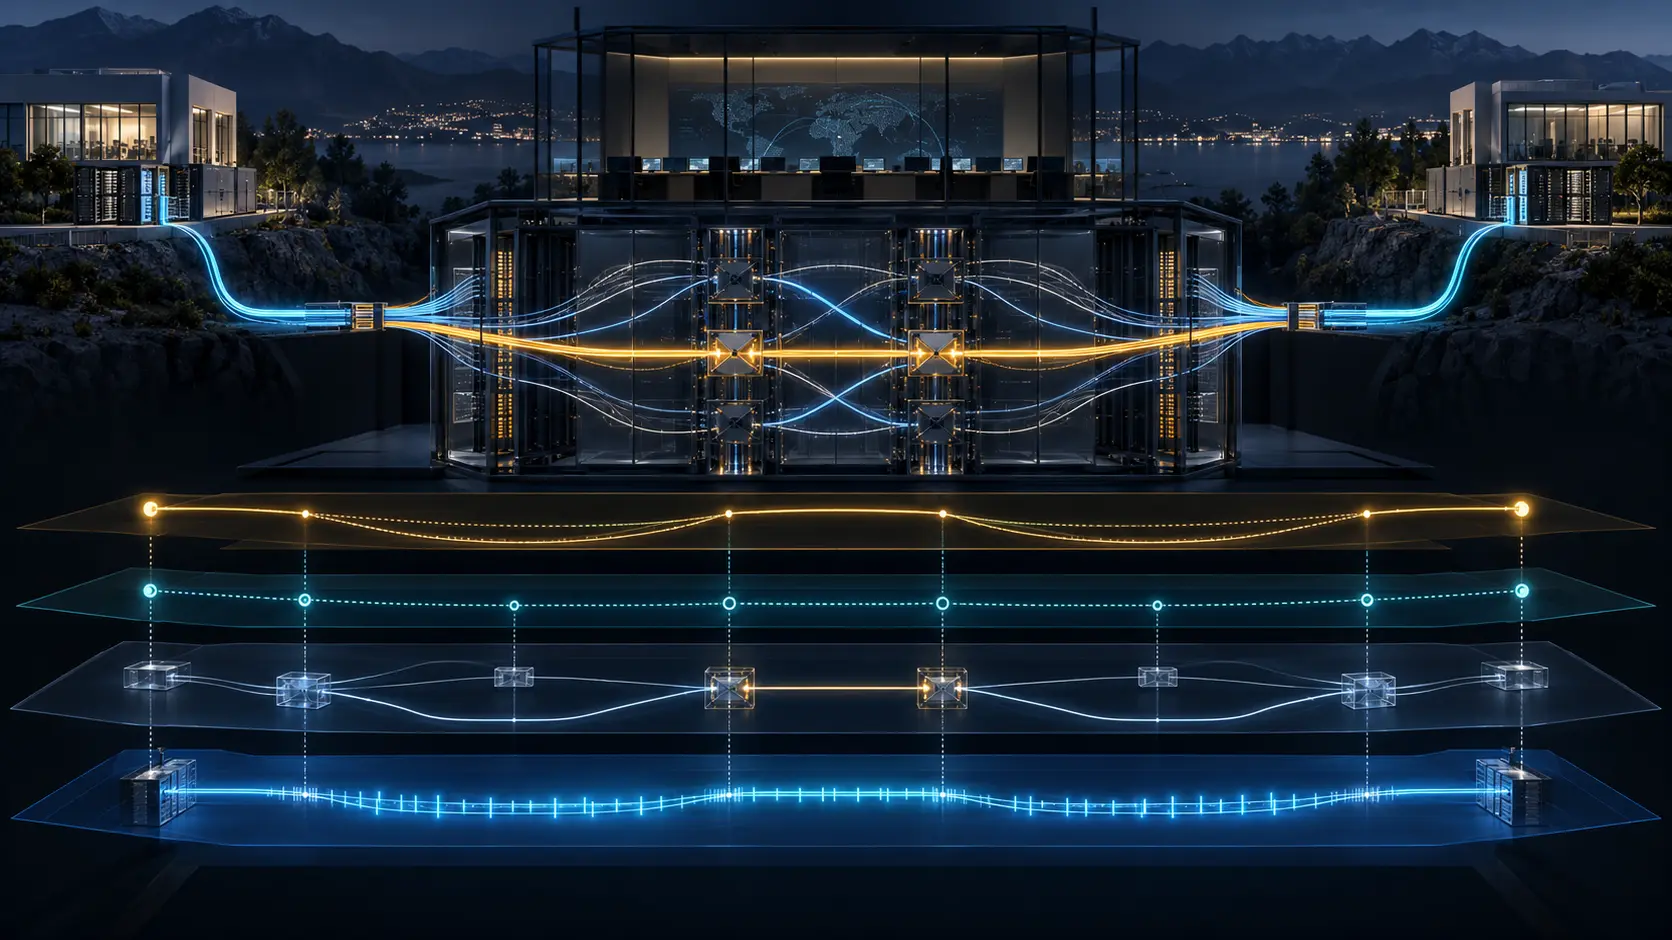
顧客が選んだのは両端だった。経路の主権まで渡されたわけではない
RFC 5253 の L1VPN Basic Mode では、顧客は接続したい CE の組合せを要求できる。しかし、プロバイダー網内の経路計算、資源配分、許可判断、内部トポロジーの開示範囲はプロバイダー側に残る。この二つの権限を一つの「顧客制御」にまとめると、契約上の期待と実際に動く光パスの間に、検証できない空白が生まれる。
IETF
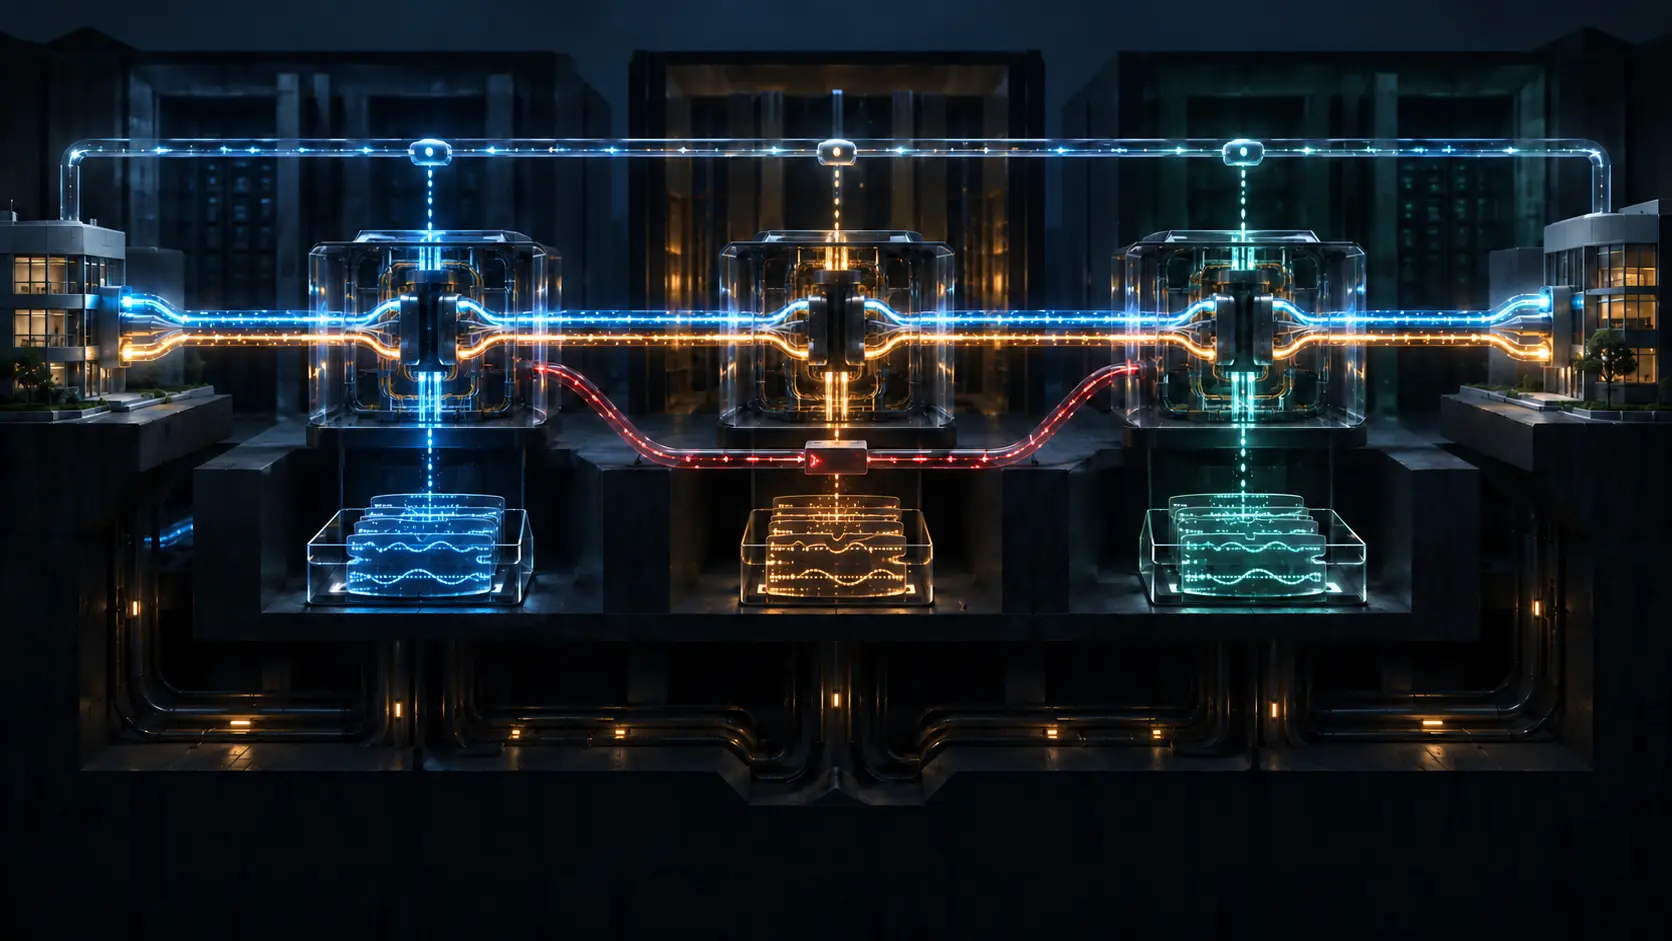
疑似回線は端から端まで一つでも、証拠は各交換境界で途切れる
利用者に見える一本の回線は、運用者にとっては複数の擬似回線セグメントの連鎖である。RFC 5254 を証拠設計として読むと、サービスの連続性と、設定・障害・転送を証明する記録の連続性は別物だと分かる。

IETF
完成品を型紙にした瞬間、要件の時計は止まる
RFC 5249 は、公開済み RFC の見た目を再利用する慣行から、更新される MIB 文書テンプレートへ著者を移した。ところが現在、三つの旧テンプレート URL は同じ一般向けページへ転送される。リンクの生存と、取得した版の同一性は別の証拠である。

IETF
セッションは一つのまま、ポートの身元は二度変わった
RFC 5251 のシャッフリングでは、顧客には一続きの RSVP-TE セッションが見える一方、事業者境界では端点を示す識別子が PPI に置き換えられ、反対側で CPI に戻される。保たれたセッションは有用な抽象だが、対応表や物理経路、データ到達の正しさまで証明するものではない。

IETF
鍵は期限内だった。認証装置の記憶からは消えていた
EAP のキャッシュでは、「まだ使える時刻」と「相手も保持している事実」は別物である。RFC 5247 は、再起動や資源回収によって期限前でも状態が片側だけ消えることを前提にする。短縮経路を安全にするのは時刻表示ではなく、現在の共同保持を確かめ、失敗時に完全認証へ戻れる設計だ。

IETF
台帳は失敗に名前を付けた。メールの行方までは証明しない
`4.4.1` のようなコードは、短いのに強い。障害の種類、再試行の判断、配達の結末まで一度に語っているように見える。しかし RFC 5248 が整えたのは共有語彙の管理であり、個々のメッセージを追跡する鑑識制度ではない。

IETF
二度目の TLS ハンドシェイクは完了した。それでも同じ会話だとは証明されなかった
TLS 1.2 では、保護済みの接続の中で再びハンドシェイクできた。二度目の Finished が正しくても、その前に受け取ったアプリケーションバイト、新しく確認した身元、後で実行した要求が一つの権限ある会話に属するとは限らない。RFC 5746 はハンドシェイク間の暗号学的な継ぎ目を直したが、要求の境界や認可までは決めなかった。

IETF
大きい乱数が選んだのは役割であって、権限ではない
ICE の双方が制御側を名乗ったとき、64 ビットのタイブレーカーが指名役を決める。そこで得られるのは候補ペアを選ぶ手続上の役目だけだ。本人性、同意、アドレス所有、メディア保護、サービス成功までは証明しない。
IETF
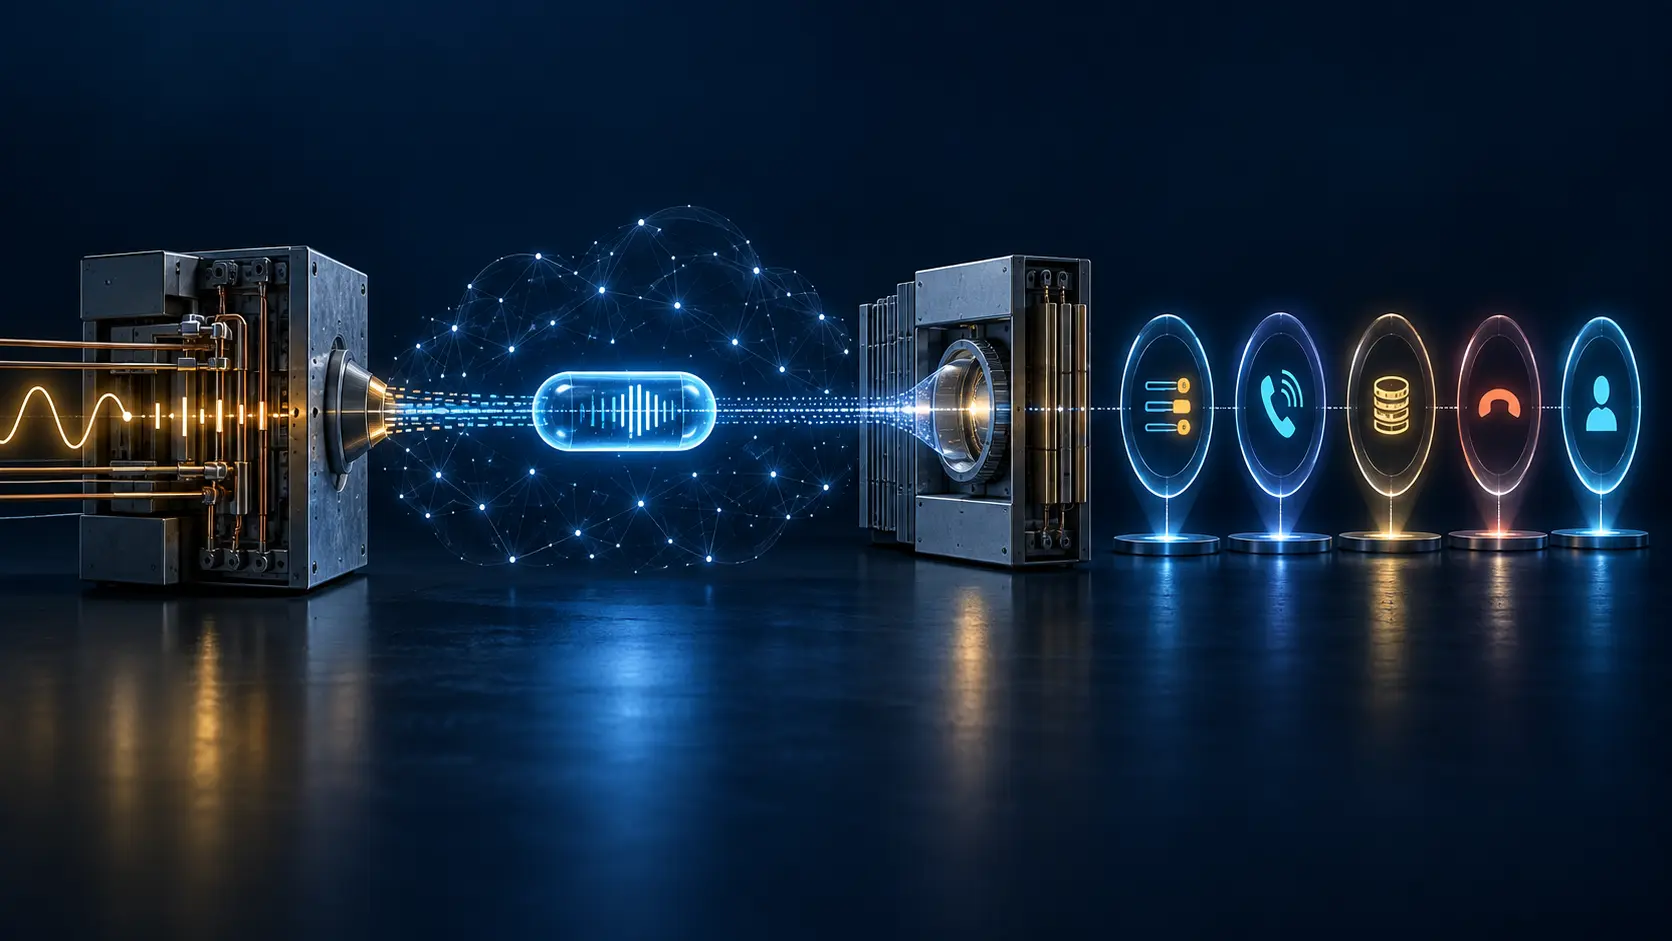
イベントは届いた。それでも通話状態の証明にはならない
RTP のイベント番号が正しく届いた瞬間、監視画面は成功を示しやすい。だが RFC 5244 が運んでいるのは、旧来の回線信号を表す報告である。受信、復元、交換機の状態遷移、課金、通話結果は同じ出来事ではない。

IETF
送らなかった LSA は、同期完了の証明にならない
RFC 5243 は、隣接ルータが同一またはより新しい LSA を持つと分かったとき、そのヘッダを送り返さない最適化を示す。削減される通信は本物だ。しかし消えた送信予定は、LSDB の一致、隣接関係の完成、経路の導入、通信成功のいずれも証明しない。
IETF
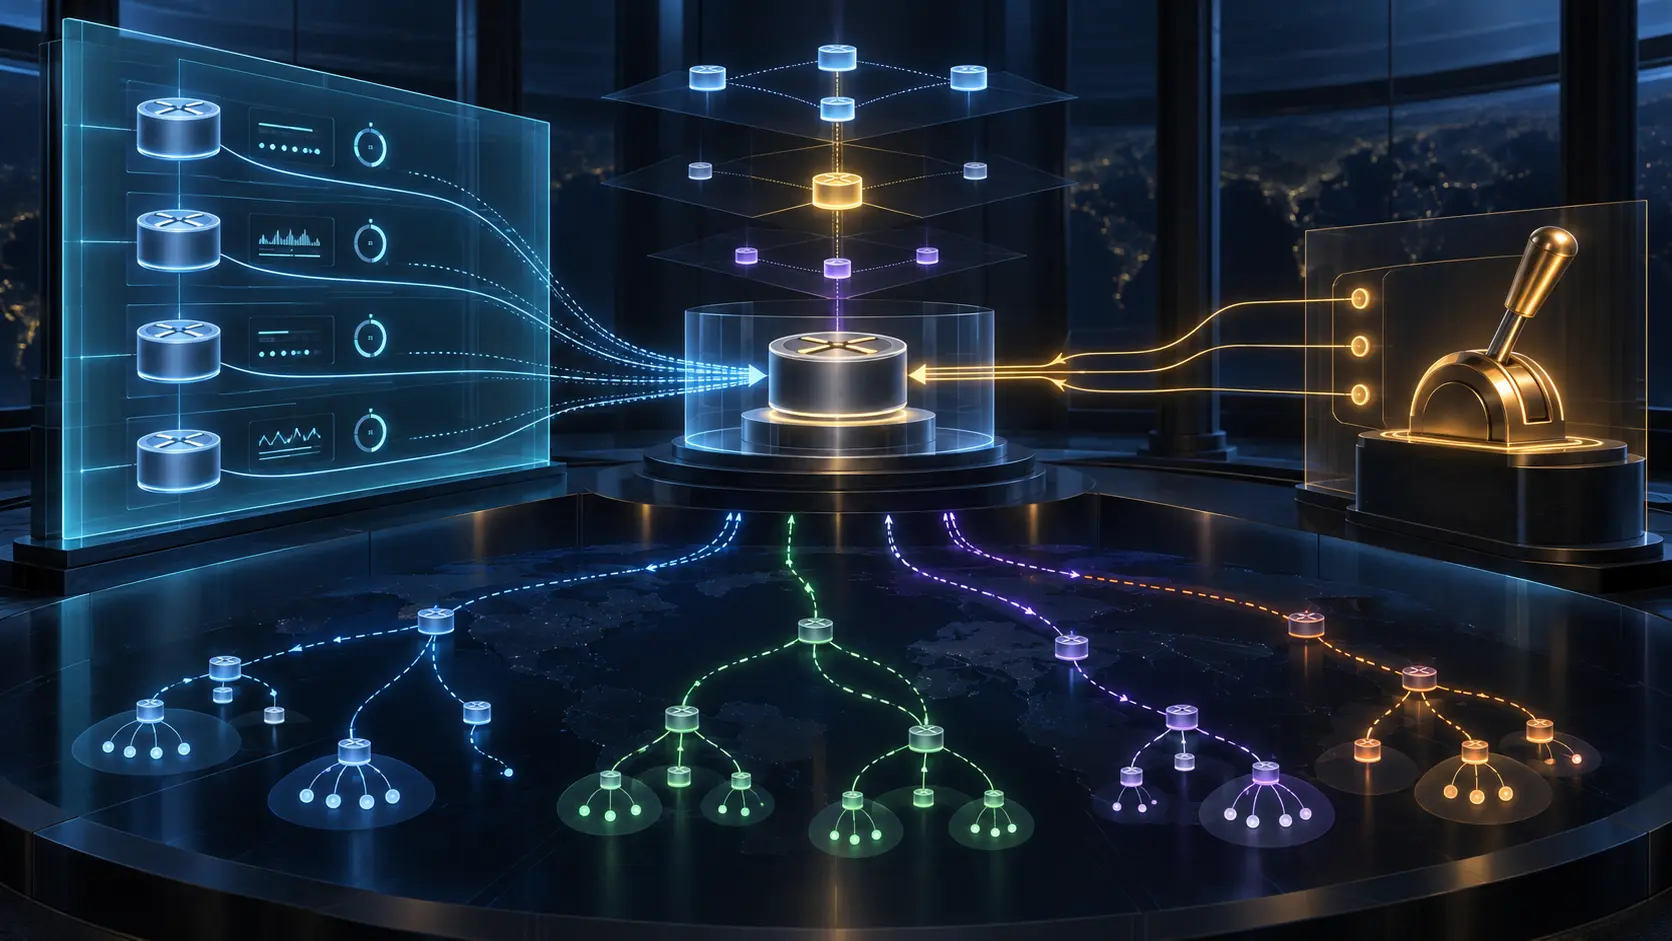
選挙を映す管理表は、勝者を変える操作面でもあった
RFC 5240 の PIM BSR MIB は、選ばれた Bootstrap Router を表示するだけの計器ではない。候補のアドレスや優先度を変更できる行も同じ管理面にある。観測値と操作権限を一つの「状態」として扱えば、証拠と介入の境界が消える。

IETF
会議には一つの中心があった。それでも権限は一つではなかった
司会者がミュートを押し、画面に成功と出る。だが RFC 5239 の構造では、その表示までに依頼、本人確認、権限判定、会議オブジェクトの更新、メディア処理、通知の選別がある。「集中型」は、これらを一枚の証拠にまとめる言葉ではない。

IETF
パケットが出る前にタイマーが動いた。再送は混雑を深くした
DTLS のハンドシェイク記録はまだ DCCP の輻輳制御キューにいる。それでも上位層は応答がないとして再送を作り、出発前の原本の後ろに複製を並べる。RFC 5238 は、タイムアウトの信頼性が開始イベントに依存することを示す。

IETF
フィルターはゼロを返した。それでも検査済みとは証明できない
同じゼロでも、そこに至る経路は同じではない。検査して問題なしと判定したメールと、検査されなかったメール、検査の有無を Sieve が判断できないメールは、RFC 5235 の百分率では同じ値になり得る。共通化されたのは出力であって、証拠ではない。