
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
インターネット史
一つの接続は、一つの会話ではなかった――RFC 3080
BEEP では、接続が生きていてもアプリケーションの会話が成立したとは限らない。RFC 3080のチャネル0は、能力を知らせ、別のチャネルを開閉するための細い管理面だった。選ばれたプロファイルが初めてチャネルに意味を与える。回線、セッション、会話、処理結果は別々の事実だった。

IETF
リンクが休止に同意しても、安全に消せるとは限らない
低利用率のトラフィックエンジニアリング資源を両端の合意で休止させる IETF ドラフトが出た。重要なのは省電力の期待値よりも、要求送信と物理動作、さらに復旧完了を同じ証拠として扱わない設計である。

インターネット史
マスターキーは一つのパケットも暗号化しなかった――RFC 3079
RFC 3079で「マスター」と呼ばれた値は、トラフィックに直接使ってはならなかった。役割と方向を含む二つの分岐を通り、送信用と受信用の一時鍵を作って初めて、別々の RC4 状態が初期化された。正しい長さのバイト列を得ることと、同じ通信を成立させることは別だった。

ケースファイル
署名は済んだ。コードの実行はまだ始まっていない
証明書が最も整って見える瞬間に、肝心の結果がまだ存在しないことがある。SUIT の報告処理では、戻らないかもしれないコードへ制御を渡す前に署名が必要になる。第22版は、その空白を `invoke-pending` として残す。

IETF
観測ビューを消去するモニタリング・オプション
BMP のストリームが静かなとき、BGP の状態が変わっていないのか、監視そのものが止められたのかは判別できない。新しいドラフトはこの曖昧さを解こうとする。しかし Disable 通知は説明にとどまらない。指定された RIB ビューを直ちに消去するようコレクターに命じる。
インターネット史
カウンターはパケット消失を見つけた。次のパケットを復号できたわけではない――RFC 3078
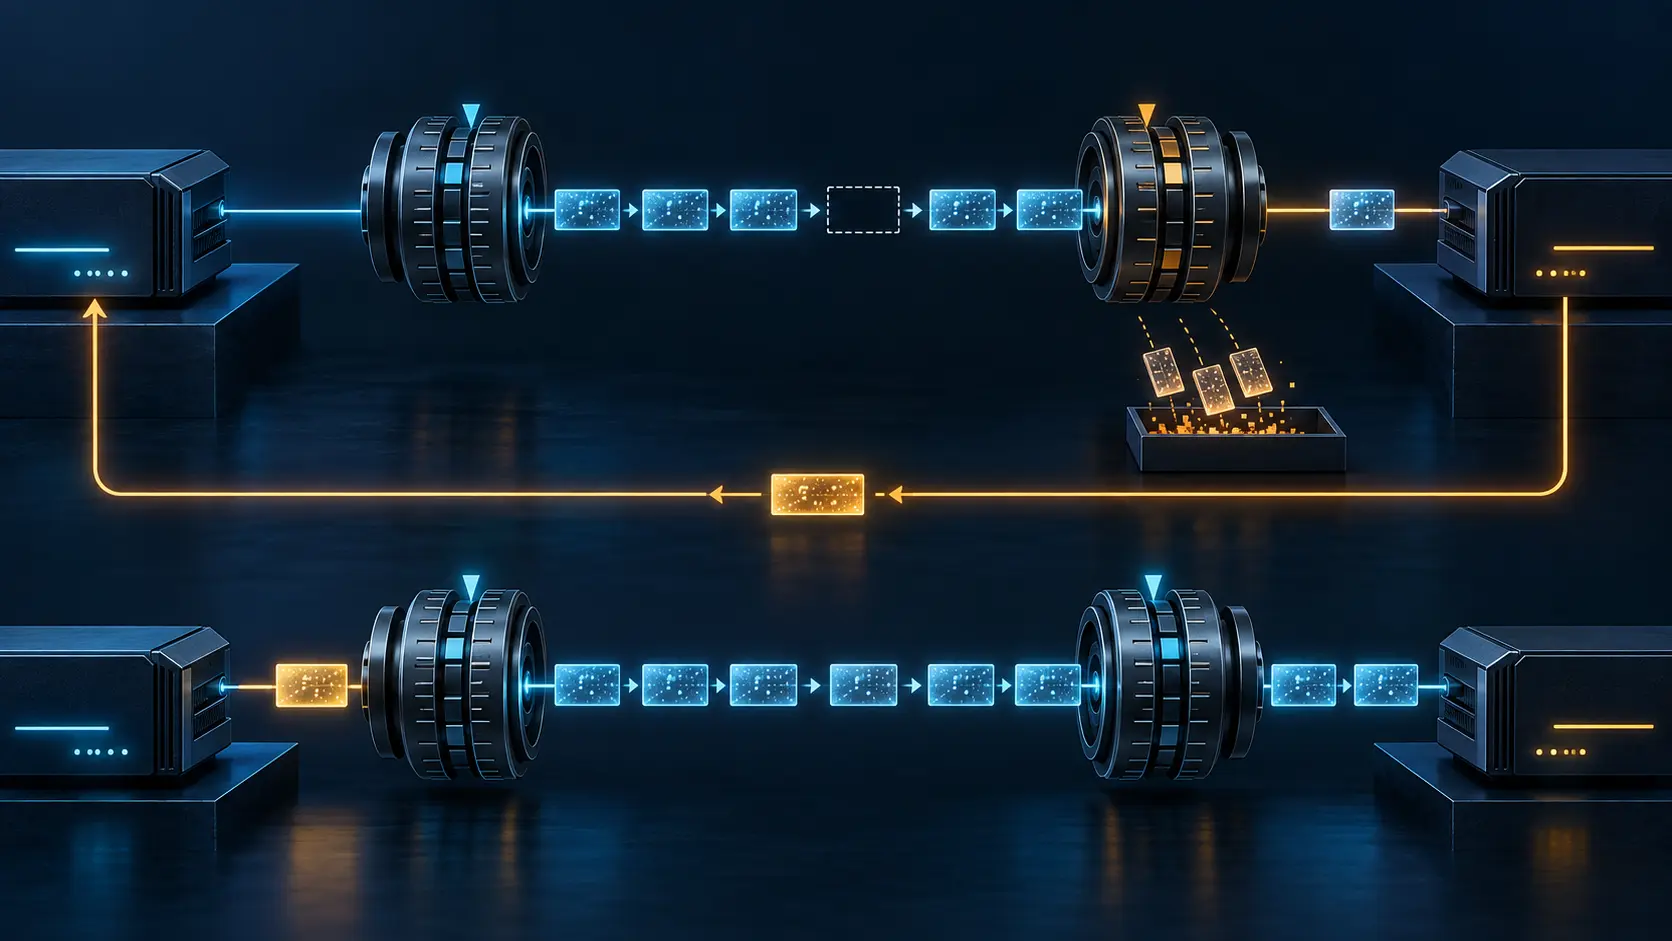
MPPE の12ビット整合性カウンターは、受信系列が飛んだことを知らせた。しかしステートフル・モードでは、その異常を知らせたパケット自体を捨てなければならない。受信側は逆方向へ CCP Reset-Request を送り、送信側が FLUSHED で新しい境界を示すまで待つ。検出と回復は別の出来事だった。

IETF
設定は成功した。トレースだけが途中で始まり直した
制御プレーンの正しさと可観測性の連続性は、同じ成否判定ではない。NETCONF と RESTCONF の Trace Context 草案は、壊れた追跡情報を受けても管理操作を継続できる境界を明文化している。

IETF
旧方式は非推奨になった。それでもリンクの移行は終わっていない
標準文書はプロトコルの将来像を変えられる。しかし、稼働中のルーターが今夜受理するパケットまでは変えない。OSPFv3 で IPsec AH を非推奨とする最初の草案が示すのは、この差である。同じリンクの全機器が正しい順序で認証境界を越えなければ、隣接関係そのものが移行試験になる。

インターネット史
パーサーが文書を変えた後で、初めてバイトは正規形になった――RFC 3076
Canonical XML が保存したのは受信ファイルの写しではない。属性を並べ替える前に、XML プロセッサーは改行と属性値を正規化し、実体を展開し、CDATA を文字列に戻し、XPath ノード集合を作っていた。再現可能なバイト列は、その処理の後に現れた。
インターネット史
署名が検証したのは変換結果であり、見た文書そのものではない――RFC 3075
「署名は有効」という表示の手前で、XML 文書はすでに別の形になり得た。RFC 3075 が認証したのは、`Reference` が選び、`Transforms` が加工し、ダイジェストになった対象と、それを束ねる `SignedInfo` である。原文書、画面、鍵への信頼、業務上の許可は同じ証拠ではなかった。
IETF
RadSecプロキシの健全性はホームレルムの可用性を証明しない
監視画面には二つの緑が並んでいた。一つは TLS 接続、もう一つは`Status-Server`。それでも特定組織の利用者だけが接続できない。緑の数が足りなかったのではない。それぞれの緑が、隣接する一つの区間についてしか語っていなかったのである。

インターネット史
ハッシュは担当サーバーを決めた。稼働可能とは証明していない――RFC 3074
RFC 3074は、協調する DHCP サーバーが要求ごとの交渉なしに応答担当を計算できるようにした。同じ計算から、担当機が到達可能か、配れるアドレスがあるか、クライアント設定が完了したかは分からない。

IETF
観測点は CE を見た。どこで付いた印かは見ていない
入口の輸送網では ECT(1) だったパケットが、出口の IPFIX レコードでは CE になっている。その間に複数のキューとトンネルがあるなら、出口の二ビットは印の存在を示しても、印を付けた場所を指さない。点の観測を経路全体の因果に広げた瞬間、テレメトリーは証拠から物語へ変わる。
IETF
Voucher に更新予定日があっても、更新済みとは限らない
ANIMA の現行案で `last-renewal-date` は、MASA が更新すると見込む最終日を示すにすぎない。改訂 36 が明記した新しい RVR、Domain 鍵、証明書、ポリシーの検査を見ると、予定日と実際の再発行が別の証拠であることが分かる。

IETF
仕様から Auth が消えても、受信経路まで消えたとは限らない
HPKE の後継候補は Base と PSK だけを中核に残し、RFC 9180 が Auth と AuthPSK に使った値を予約に戻す。新規送信の設計は整理できても、古いオブジェクトを読む責任は別の証拠で閉じなければならない。

IETF
FCS は作り直せる。送信元の根拠は作り直せない
CONNECT-ETHERNET では、元の Ethernet FCS はトンネルに入らず、出口側で新しいリンクのために再生成される。これは合理的な処理だが、同時に重要な境界を示す。新しい検査値と保護された HTTP セッションは、フレーム内の送信元 MAC が HTTP 利用者に属することまでは証明しない。

IETF
エクスポーターは128バイトを出した。それでもトークン保持者とトンネルは結び付かなかった
EAP-PPT の第04版は、内側の認証方式が鍵を寄与したかのように見える出力を削除した。TLS エクスポーターが値を生成できることと、その値がベアラートークンの保持者を証明できることは別である。
インターネット史
ラベルの割り当てはスレッドの巻き戻しを待った――RFC 3063
変化の続く MPLS 網では、ラベルスイッチパスができる前に、新しい次ホップの先でレイヤー3の経路がループしていることがある。RFC 3063は、色を持つ制御スレッドを候補経路に沿って送り、ループのない手順で巻き戻されるまでラベルマッピングを広告しない方式を提案した。

IETF
標準CNPは届いた。プロキシが捨てた通知までは見えない
新しい提案は、ネットワーク内部の輻輳通知をプロキシで変換し、既存の RoCEv2 送信者が理解できる CNP として届ける。互換性は得られるが、変換前の出来事が最終パケットに残るわけではない。
IETF
プロンプトに規則はあった。装置変更には別の受領記録が要る
自律的なネットワーク管理を扱う Internet-Draft は、AI への制約通知とローカル実行系の強制を分けている。運用で必要なのは、実際に評価された policy snapshot を装置操作と service outcome へ結ぶ証拠である。