
トピック
セキュリティ自動化
「トピックの観点から見たセキュリティ自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
同じノードの署名を確かめても、隣接者の世界は一致しない
監視画面に二つの正常な緑色が並んだ。どちらも同じ SAND ノードから届き、BPSec の完全性検証に成功している。ところが片方には IPv6 の収束層と三つの隣接点があり、もう片方には別の資格情報と異なる経路候補しかない。この差を即座に障害と呼ぶと、SAND が意図的に残した局所判断を、中央の誤った唯一真実へ変えてしまう。
IETF
値は同じでも、元の表記には戻らない
ある値を CDN で書き出し、別のツールで読み、もう一度テキストに戻す。データモデル上の値が保たれていても、差分には別の表記が現れる。レビュー担当者が「改変」と呼ぶ前に問うべきなのは、文字列の同一性ではなく、どの解釈系がどの値を作り、その後どの符号化を選んだかである。

インターネット史
パスワードは一致した。それでも利用者はまだ認証されていなかった――RFC 3112
RFC 3112は、LDAP に保存された password 由来値との比較を可能にした。同時に、その真という答えの権限を限定した。match が成功しても、directory association の認証はまだ終わっていない。
IETF
引用符は直った。それでも変更権限は生まれない
手入力で引用符が別の文字に置き換わり、DNS レコードが壊れる問題は、構造化されたコピー&ペーストで減らせる。だが、転記ミスをなくすことと、その変更を誰が命じられるかを決めることは別の仕事である。

IETF
検証できた署名を、誰が取引相手の声にしたのか
証明書の更新日に必要なのは、新しい公開鍵だけではない。正確な AS2 名、通信方向、取引関係、承認者を一本の記録に結ぶことだ。その記録がなければ、署名は正しくても、誰の権限を検証したのかが残らない。
IETF
暗号化は続いていた。証明された状態はもう過去だった
新鮮なリモートアテステーションを TLS 接続に結び付ければ、別の端末の証拠を持ち込む攻撃を防げる。しかし長い接続中にソフトウェアや権限が変わることまでは止めない。

ケースファイル
同じ番号に、二つの判定が存在した
署名検証画面に「41」と表示されたとき、その番号は何を証明するのか。2026年10月1日の時点では、OpenPGP の作業草案は41を ML-DSA と ECDSA の複合署名として記述していた。一方、IANA の公開レジストリは37から99までを未割り当てとしていた。番号を読めたこと、二つの暗号計算を終えたこと、そしてアプリケーションが結果を採用したことは、それぞれ別の判定である。
IETF
サイトはゼロを通知した。それでも BGP の経路は残り得る
エッジメタデータ案の改訂は、ひとつのゼロ値をサイト全体の転送判断に変える。制御メッセージは短いが、どの経路とフローに効いたかを証明する仕事は短くならない。
インターネット史
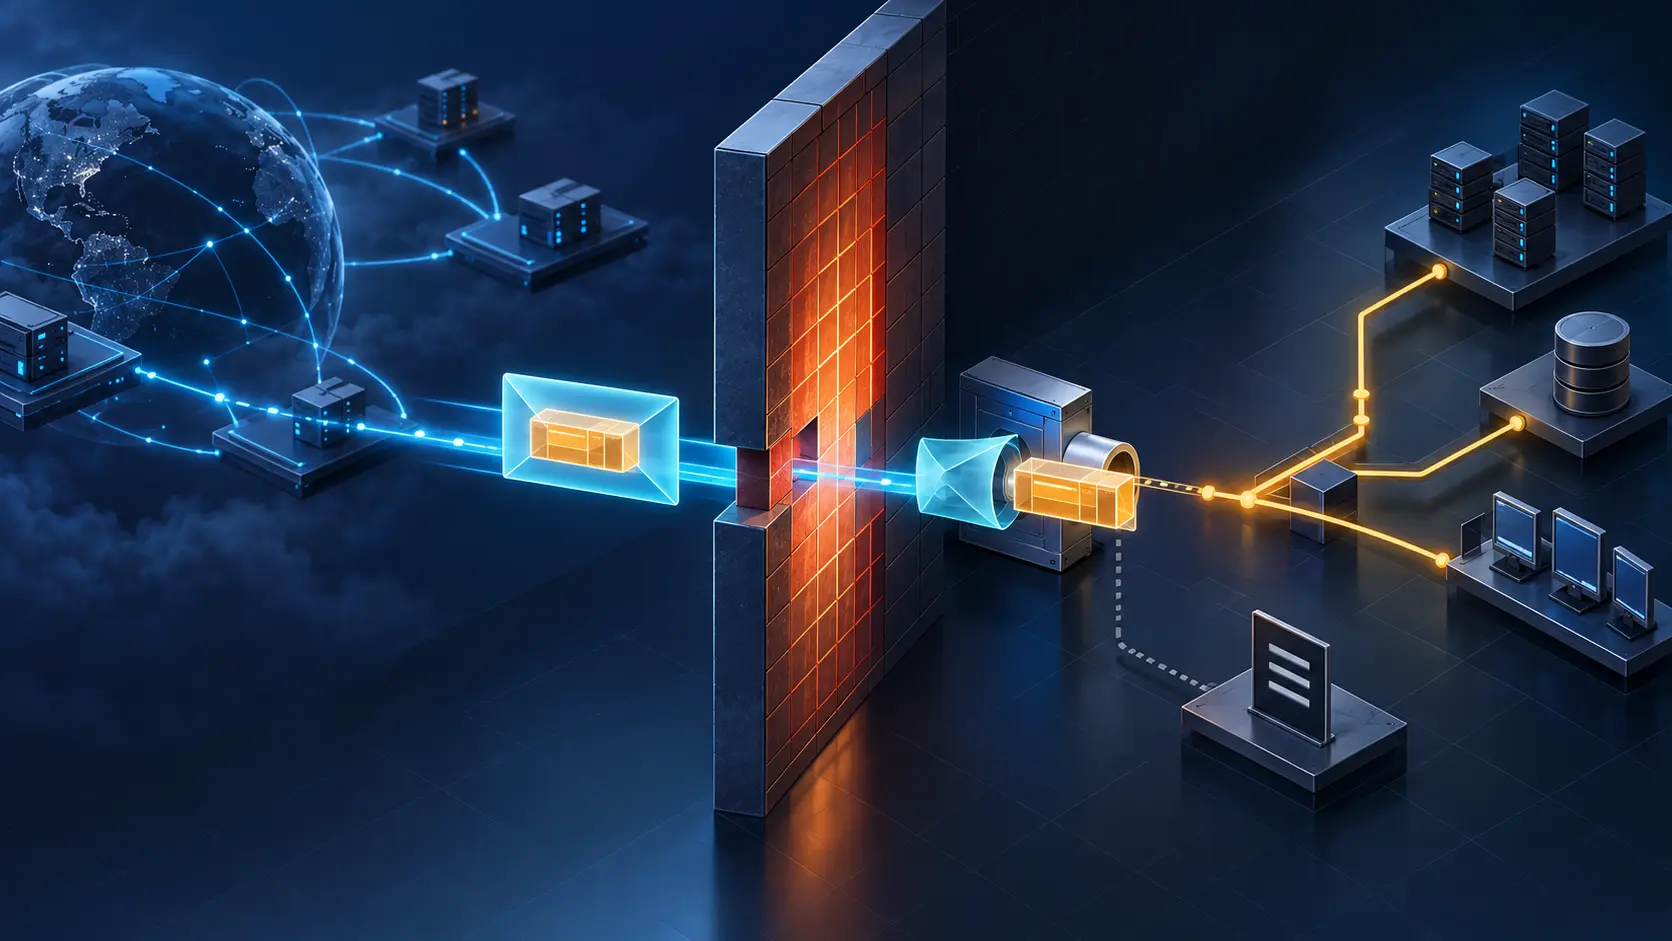
ファイアウォールはHTTPを通した。中のパケットを承認したわけではない――RFC 3093
RFC 3093は、完全な IP データグラムを HTTP メッセージに入れ、Web 用の通路を越え、内側のホストで再びプロトコルスタックへ注入する方式を描いた。2001年4月1日公開の喜劇的な設計は、外側の封筒への許可が中身への許可ではないことを鮮明にした。

IETF
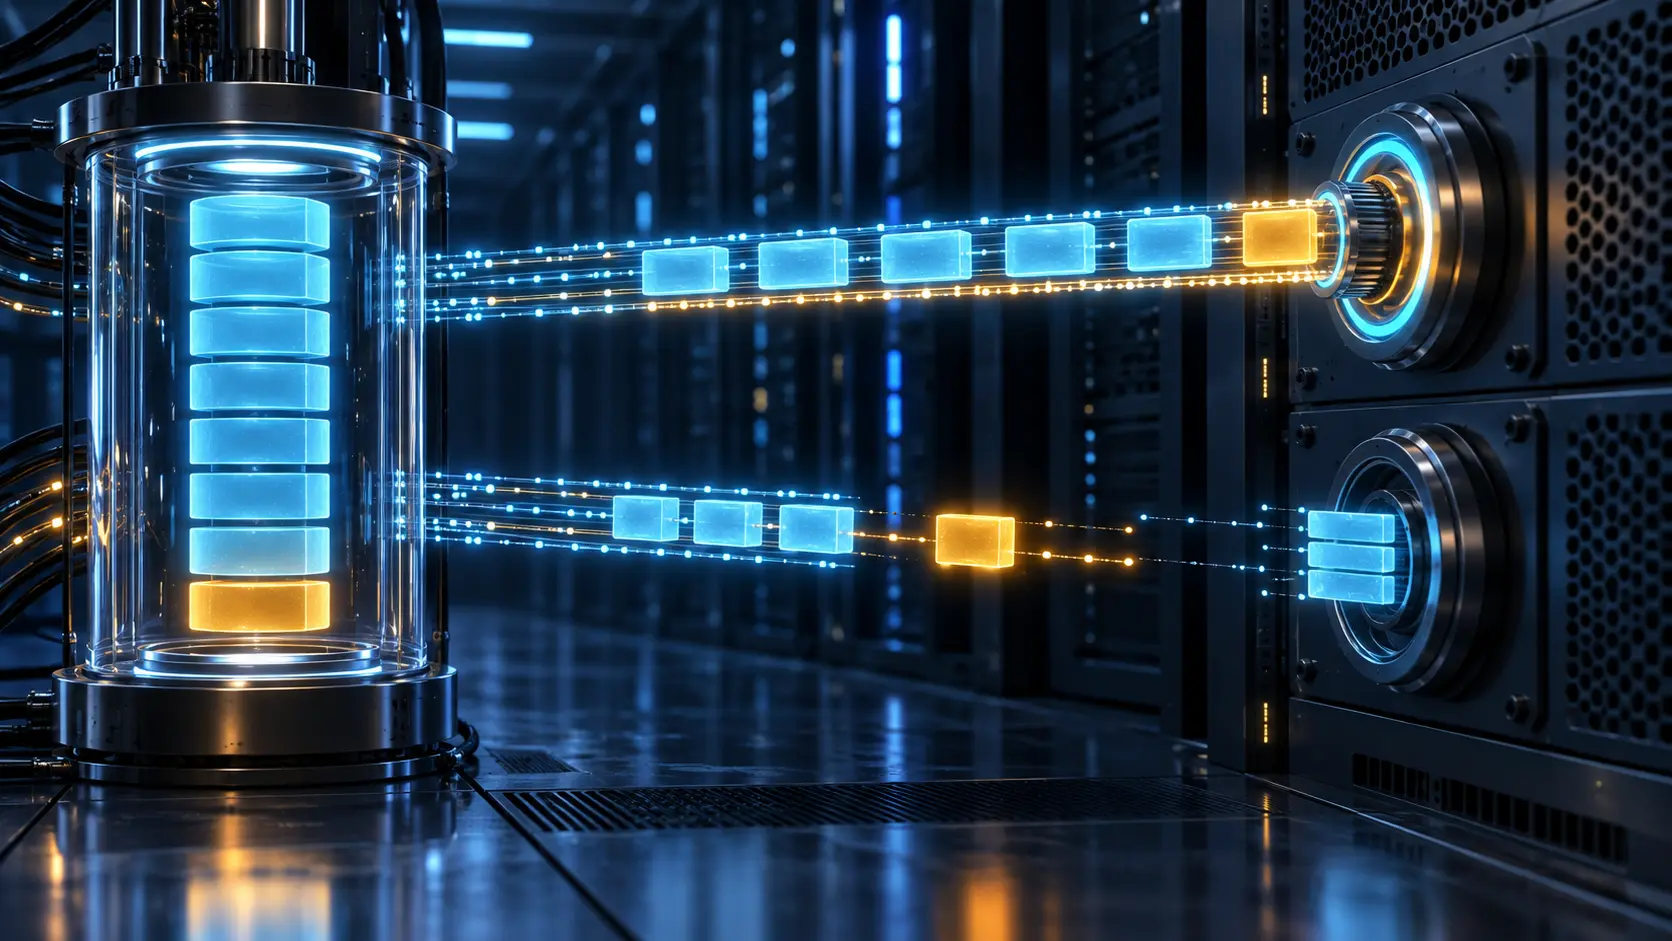
受信側が鍵を渡した。それでも送信側のNICはまだ何も証明していない
PSP では、受信側が自分のマスター鍵と SPI に対応する鍵を選び、相手へ渡す。相手はその鍵を使って受信側へ送信する。この向きは合理的だが、制御ログを読み違えやすい。鍵を渡した側の準備と、受け取った側のインストールは別の出来事であり、`CREATE_CHILD_SA` の成功は後者を観測しない。
IETF
許可リストは正しかった。インターフェースの世代は古いままだった
IntraSAV は、経路から推測していた送信元の権限を明示的な登録へ置き換える。ゼロ誤判定という設計上の約束を運用の事実にするには、各インターフェースのコミット証跡が必要だ。
インターネット史
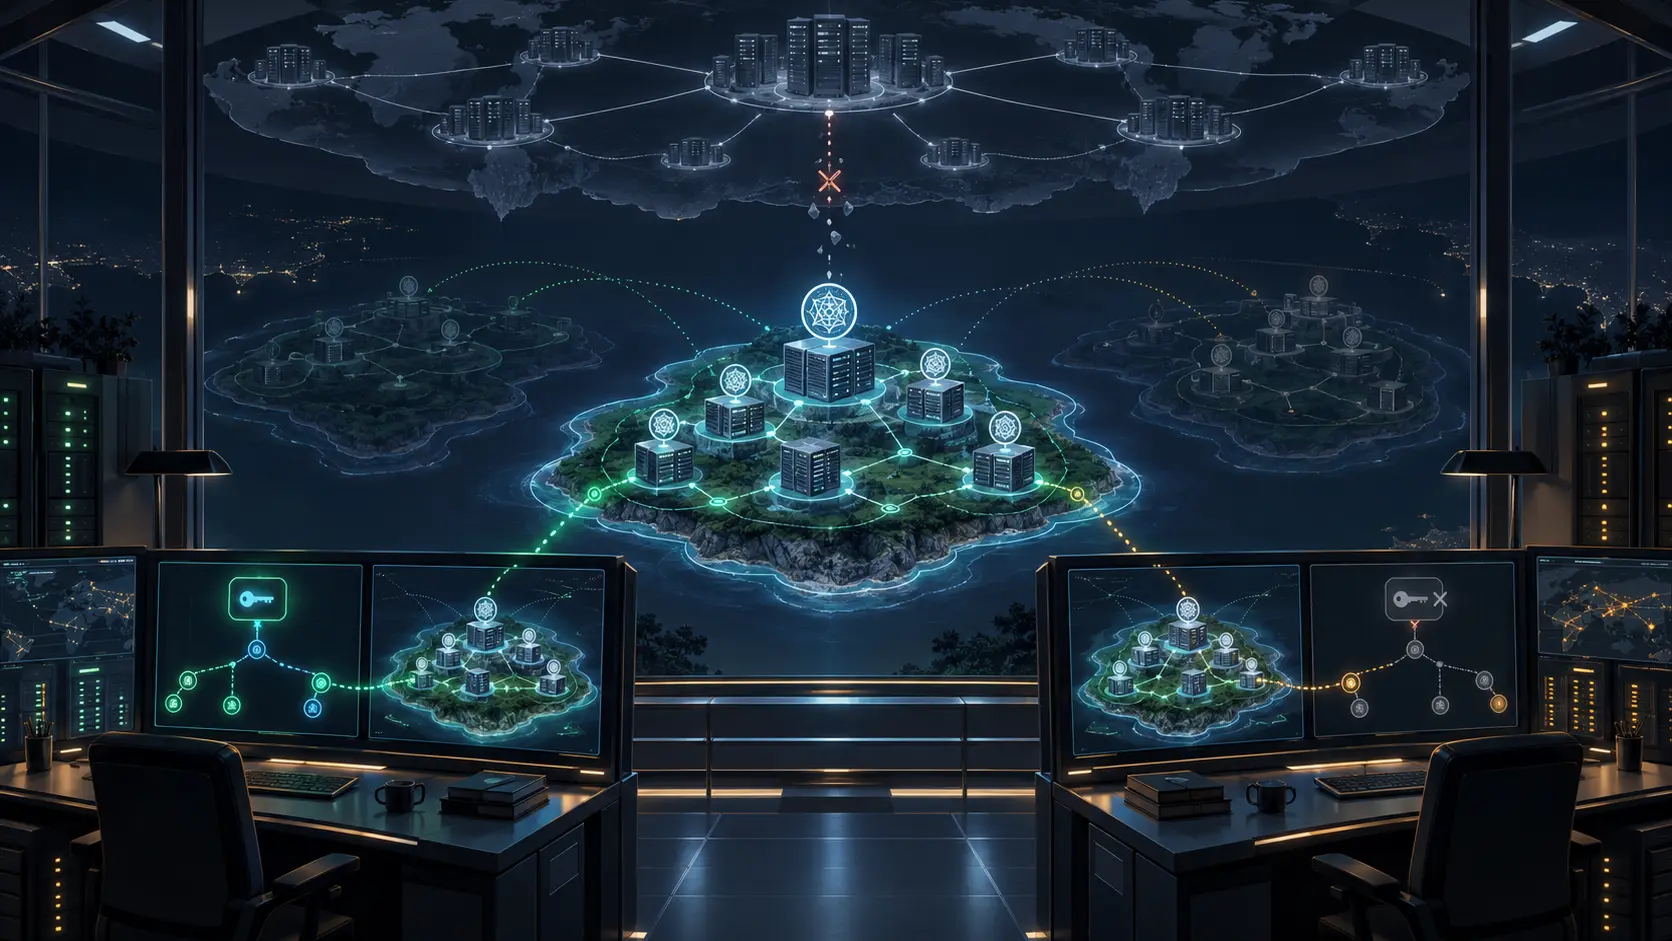
同じゾーンが、ここでは安全で別の場所では非安全だった――RFC 3090
2001年、「この DNS ゾーンは安全か」という問いには観測者が抜けていた。どのリゾルバーが、どの信頼の起点から、どの経路を検証するのか。RFC 3090は、署名済みゾーンが一部のリゾルバーにだけローカルな安全の島となる現実を分類した。

インターネット史
URIは留守番電話のメニューを選んだ。それでも発信者を認証してはいない――RFC 3087
2001年、SIP の呼は留守番電話へ届いても、従来の電話網が最初の案内を選ぶために使った確かな手掛かりまで運ぶとは限らなかった。RFC 3087は現在の宛先をサービスへの指示に変えた。経路は文脈を伝えられたが、宛先が身元証明になったわけではない。

IETF
デバッグヘッダーは全工程を語った。それでも何一つ証明しなかった
新しい DKIM2 草案は、相互運用試験のためにメッセージ内へ共通の調査痕跡を残す。その記述は細かい。しかし権威は意図的にゼロである。

IETF
ローミング先の数値は読めても、認可の根拠までは届かない
アクセス網事業者の NAS が Wi-Fi 指標を送り、別組織の Identity Provider が認証と認可を担う。Connect-Info の書式が統一されれば、両者は同じ文字列を読める。しかし、同じ構文を読めることと、同じ測定を信頼し、同じ目的で利用でき、妥当な拒否判断を下せることは別の契約である。

インターネット史
ポリシーサーバーは規則を送った。再接続は装置に残った状態を照合しなければならなかった――RFC 3084
RFC 3084 は、ポリシー配布を単なるファイル転送ではなく、応答と巻き戻しを備えた分散トランザクションとして組み立てた。ところが回線が切れると、サーバーと装置はそれぞれ状態を保持する。再接続が戻すのは通信であって、両者の記憶が同じだという証明ではない。

IETF
更新終了の印は届いた。それでも収集側に RIB 全体の証明はない
新しい BMP 提案は、監視セッション全体を落とさずに一つの経路ビューを直せる。終了マーカーは再送の区切りにはなるが、途中の欠落まで否定する証明書ではない。

インターネット史
ケーブルは通信を暗号化した。それでも管理面はプライバシーを止められた――RFC 3083
RFC 3083は DOCSIS Baseline Privacy を SNMP から観測、調整、リセットできる仕組みにした。診断には役立つが、別の安全境界も生まれた。鍵の状態を見るインターフェースが、認可を再開し、時間を変え、マルチキャスト範囲を決められたからだ。

IETF
同じアルゴリズム番号でも、マルチキャストの証明書は別にある
SRv6 と IP Flex-Algo がどちらも「128」を表示していても、その数字は同じ実行面を意味しない。PIM が参照するのは送信元へのユニキャスト到達性であり、パケットを複製するのはネイティブ IPv6 の `(S,G)` 状態だ。番号の一致を、ツリーの一致や受信結果まで拡張してはならない。
IETF
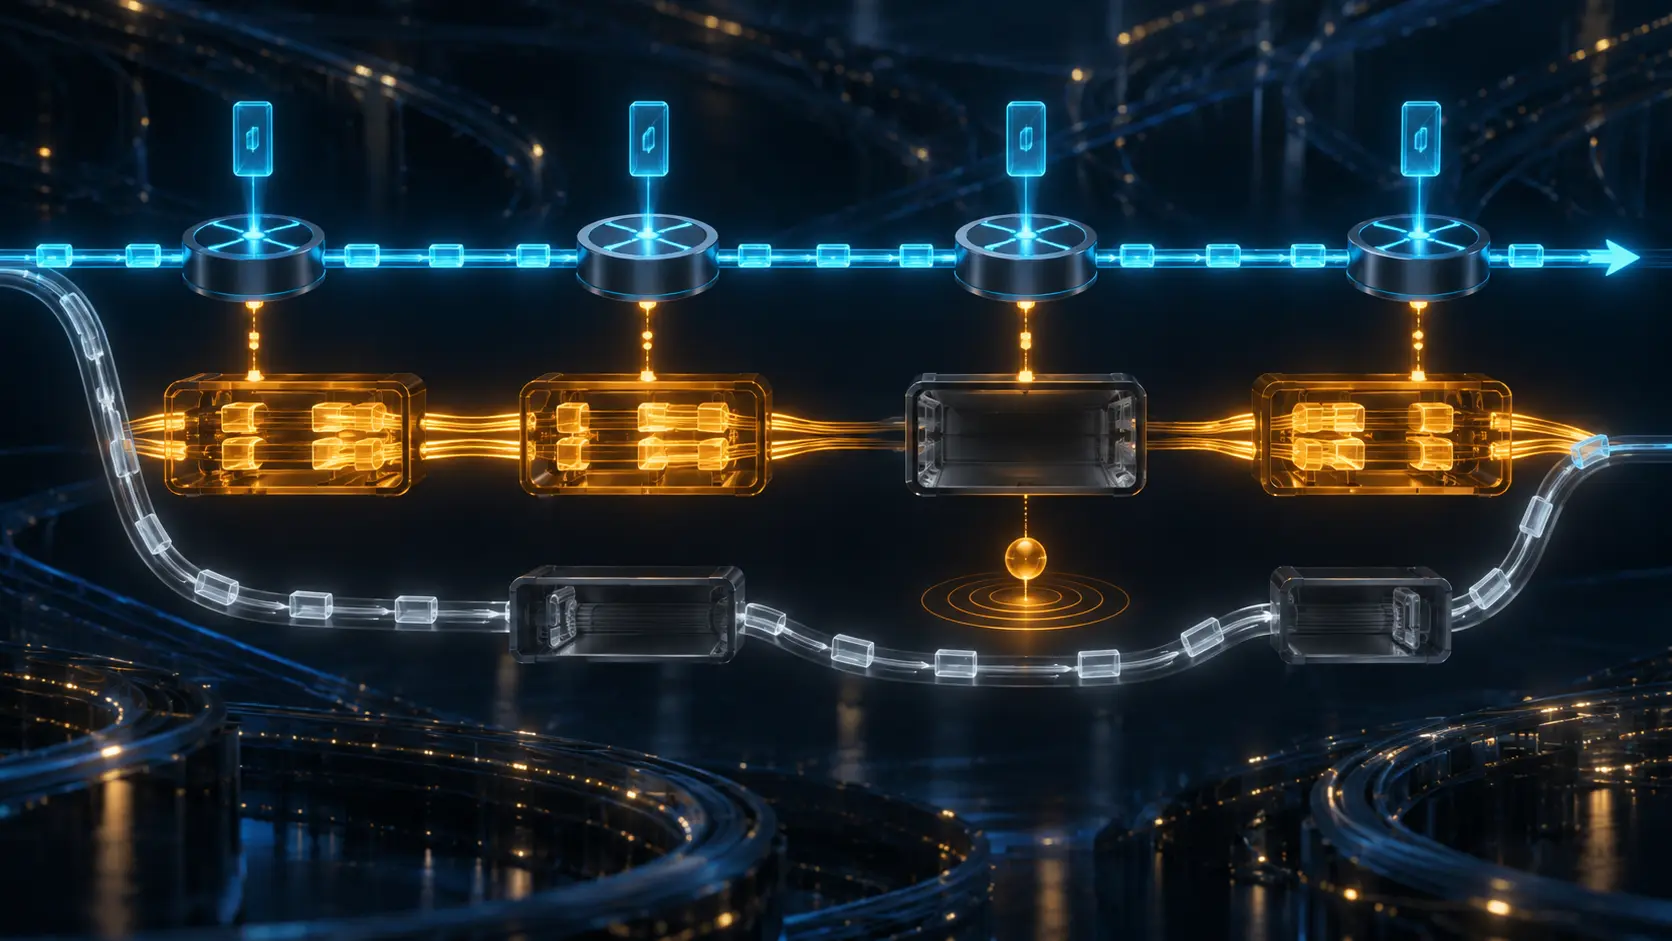
SIDは資源レーンを選んだ。それでもレーンの実在は証明できない
Segment Routing の新しい草案は、SID に経路だけでなく bandwidth、buffer、queue の選択も担わせる。データ面で意図を読めるようにはなるが、各 hop の資源割当やアプリケーションの SLA まで証明するわけではない。