
トピック
ネットワークリソースの証拠
「トピックの観点から見たネットワークリソースの証拠トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
IETF
RFC 9812:審査を厳格化してもIPv6空間が割り当てられるわけではない
IPv6 アドレス空間の大半は、今も「Reserved by IETF」と記録されている。RFC 9812 は、その保留空間を将来大規模に使う際の手続きを `IESG Approval` から `IETF Review` へ変更した。これは権限の証拠を強くする決定であって、プレフィックスを動かす決定ではない。方針、申請、承認、IANA の実行、委譲、経路運用を一つの「割当」に潰さないことが統治上の焦点になる。
アジア太平洋の国内通信事業者トレンド
U Mobileの3日間5Gサイトは継続性の試験を始めた
現地に設備を運び、最初の電波を出すまでの時間は短くなった。だが、利用者が日常の通信として頼れるかどうかは、設置後の電力、衛星回線、保守の記録で決まる。U Mobile と ZTE の実証は、建設速度を運用品質へつなぐ次の試験を必要としている。
IETF
Nick Hilliardと、どこにも届かないときだけ役立つIPv6プレフィックス
`100::/64` は世界で重複しない。ネットワーク内部では転送できる。それでも世界から到達できてはならない。この三つは矛盾ではなく、IPv6 の遠隔トリガー型ブラックホールに専用の次ホップを与えるための設計である。成否は IANA の一行や BGP の受信ログではなく、パケットが止まった場所と、経路が越えなかった境界で確かめる。

記事
StorkのDNSシリアル比較は「取得できたゾーン」から始まる
APNIC 62で示されたのは、複数の DNS サーバー間の差分を一つの画面で見つける力だった。その結果を読むには、先にデーモン、ビュー、ゾーン設定のうち何が観測集合に入り、いつ取得されたかを確かめる必要がある。

リーダー
Nick McKeownと、一度もパケットを見なかったBarrier Reply
Barrier Reply は、制御チャネルでは明確な事実である。しかし運用画面で「変更成功」に置き換えた瞬間、事実の範囲は急に曖昧になる。返信が見たのは同じ接続上の処理順序であり、パケットの照合も、物理的な送出も、受信側の成果も見ていない。
記事
ARINのIPv6 CSVで変わるのは表記であり、資源ではない
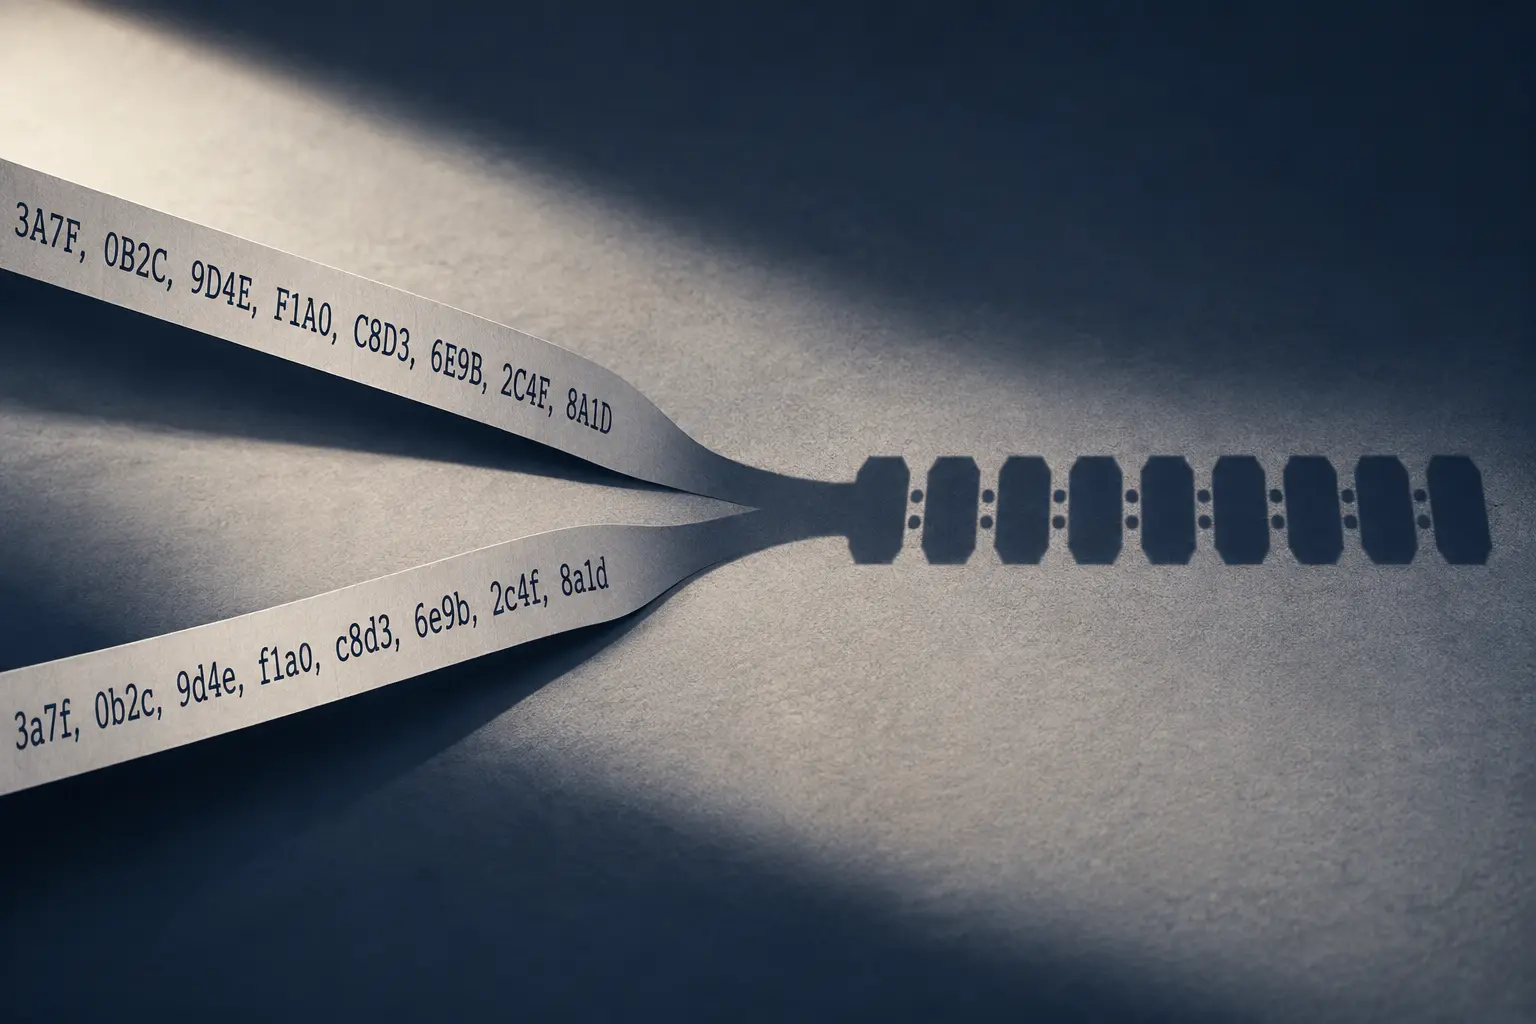
IPv6 のプレフィックスに大文字の `A` が現れたからといって、別のネットワークが登録されたわけではない。それでも、レジストリから持ち出された CSV を文字列のまま照合する現場では、同じ資源が別の行に見えることがある。ARIN への公開提案は、Manage Networks のダウンロード用 CSV を小文字にしてほしいという狭い要求だった。その狭さこそ、登録の権威と、その記録を渡す書式の責任を見分ける機会になる。

リーダー
Remco van MookとIPv4隣接を持たないIPv4ゲートウェイ
IPv4 のデフォルトゲートウェイが設定されているのに、その IPv4 隣接先を探してはならない。Remco van Mook の IETF 提案は、この一見した矛盾を`192.0.0.11`という合図で解く。次ホップの MAC は ARP ではなく、IPv6 がすでに作った近隣状態から借りる。

記事
AFRINICのIPv6草案で「95%」の意味が変わった
第3版は同じように見える達成率を並べながら、測定対象そのものを入れ替えた。将来の判定を比較可能にするには、数字だけでなく、版、分母、時計、測定方法を一体で残す必要がある。

IETF
Argon2id の設定値は強い。それでもログイン基盤の実力は未計測だった
RFC 9106 はメモリ量、反復回数、並列度を精密に定義する。しかし、その設定は一回のパスワード検証に対する予算であって、同時アクセスを受ける認証基盤の容量や実際の攻撃コストを測った結果ではない。
インターネット史
RFC 2214はC、D、slackを管理対象にしたが、遅延保証の証明にはしなかった
インターフェース行には、理想的な流体サービスからの実装誤差と、ローカルに消費した余裕が記録された。その精密さは設定を説明するためのものであり、特定フローの結果を証明するためではなかった。

IETF
リンクカラーは届いた。それでもポリシー判断はまだない:RFC 9104
BGP-LS のコンシューマーが正しい形式の Extended Administrative Group を受信しても、各ビットを運用者の辞書どおりに理解し、特定のポリシーを適用し、期待した経路をインストールした証明にはならない。RFC 9104 が標準化するのは、その境界までの運搬であり、その先の判断ではない。

インターネット史
RFC 2341を読み直す:L2Fトンネルの成立はサービス到達の証明ではない
制御パケットは再送される。データフレームは必ずしも再送されない。この非対称性だけでも、L2F の緑色ランプを利用者の受領証にしてはいけない理由が分かる。RFC 2341は、制御状態とデータの運命を別々に記録する設計だった。

インターネット史
同じキュー番号でも、同じ処理ではなかった――RFC 2213
管理画面に「queue 7」「weight 20」と表示されても、別の装置の同じ数字とは比較できない。RFC 2213 は予約フローを詳細に見せながら、その数字がローカルな実装の外では証拠にならないことも明記した。

IETF
SIMAPが依存関係をたどれても、その地図が現用網と一致するとは限らない
SIMAP 概念文書の第13版は、サービスから論理・物理資源へ下り、資源から影響を受けるサービスへ戻る経路を一つのモデルで扱う。だが、問い合わせの成功が証明するのは提供されたビューであり、網の完全性、時点、因果関係、実行権限までではない。

IETF
転送は暗号化された。それでもゾーンの複製には管理者が要る――RFC 9103
XoT が排除するのは、平文の AXFR/IXFR を経路上で読む受動的な観測者である。要求ごとの認可、受信後の複製管理、通常の DNS 応答から残る露出までを自動的に解決するわけではない。
インターネット史
名前の入口が見えても、メールボックスの存在は証明されない:RFC 2342
IMAP クライアントが必要としていたのは、サーバーごとに異なるメールボックス名の読み方だった。RFC 2342は個人、他ユーザー、共有という三つの名前空間と区切り方を返した。しかし、入口の表記が分かることと、その先に選択可能なメールボックスがあることは別である。

インターネット史
一つの経路、四つの合成則、そして伝播する「不明」――RFC 2215
同じ経路を表す値でも、同じ計算でまとめられるとは限らない。RFC 2215 は、非対応区間には論理和、対応ホップ数には加算、利用可能帯域と MTU には最小値、最小遅延には上限付き総和を割り当てた。途中の要素が「不明」と答えたなら、後段の精密な値でその空白を消してはならない、という証拠規則でもあった。

IETF
プロキシが許可しても、接続先までは証明されない
CONNECT-TCP revision 14 は、TCP トンネルの入口を URI Template で指定し、通常の HTTP 認証とゲートウェイポリシーを使えるようにする。運用上は扱いやすい。だが、テンプレートの展開、プロキシの認証、TCP 接続、バイトの配送、アプリケーションの完了は、それぞれ別の事実である。

IETF
予備の権威サーバーは答えた。キャッシュ済み鍵では検証できなかった――RFC 8901
第一の権威 DNS 事業者が停止しても、第二の事業者は応答できる。しかし検証リゾルバーがその答えを受理できるとは限らない。RFC 8901が扱う DNSSEC 冗長性は、NS の本数ではなく署名者間の同期契約である。

インターネット史
映像と音声が同じパケットにあっても、番組が再生された証拠にはならない:RFC 2343
RFC 2343 は MPEG-2 の映像 slice と音声 frame を一つの RTP payload に収めた。境界と時刻関係を一緒に運ぶ設計は、ビデオ・オン・デマンドに明確な利点を与えた。しかし整った payload が知っているのは送信者の構成だけであり、受信、復号、同期、出力、視聴の成否ではない。